Teknik · 7 november 2026 · 4 min läsning
Hur fungerar företagsigenkänning? Tekniken i 6 steg
Vad som sker mellan sidanrop och företagsnamn: förloppet i sex steg, klasserna för inordningen, mellanlagring och dataskydd.
En företagsigenkänning på webbplatsen verkar utifrån som magi: Någon anropar en sida. Strax därefter står ett företagsnamn i en lista. Bakom finns ändå ingen hemlig kunskap utan en kedja av några få, lättbegripliga steg. Den som känner dem kan bättre bedöma resultat och jämföra erbjudanden.
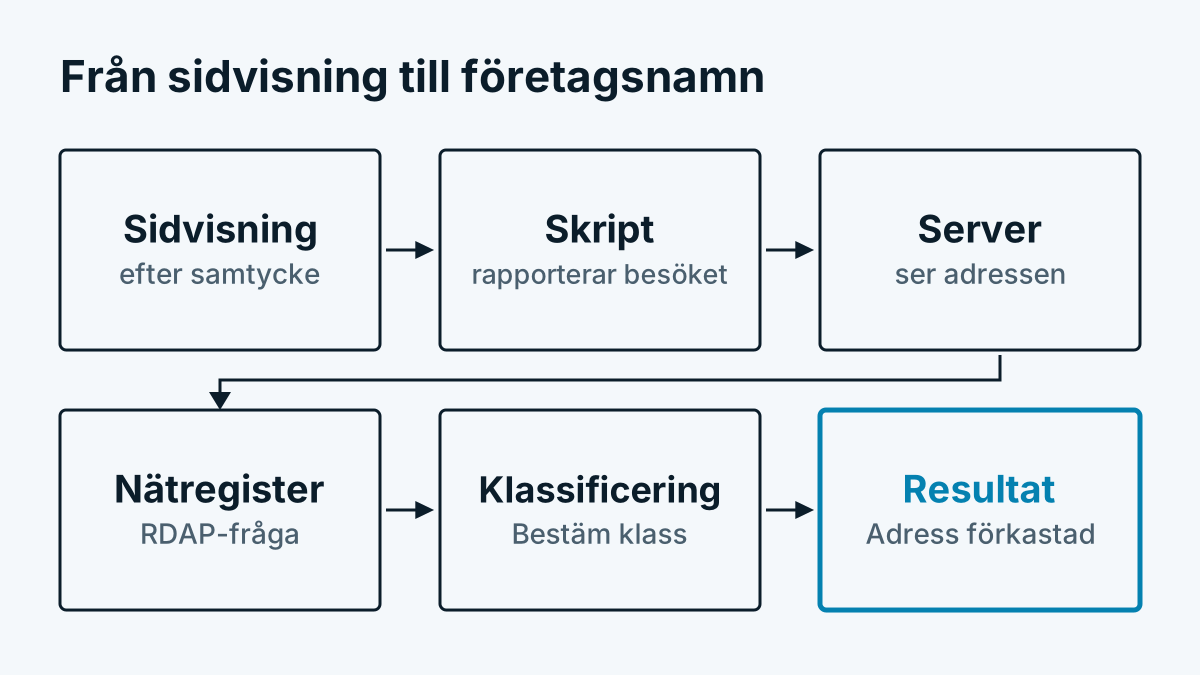
Förloppet i sex steg
- Sidanrop efter samtycke. Besökaren öppnar en sida. Mätskriptet laddas först när han eller hon har godkänt statistiken. Avvisar besökaren händer ingenting.
- Skriptet rapporterar anropet. Det skickar ett litet meddelande till tjänsten: vilken sida, vilken webbplats.
- Servern ser IP-adressen. Varje förbindelse bär en avsändaradress. Servern läser den för att utföra nästa steg.
- Förfrågan hos nätregistret. Servern frågar via RDAP (Registration Data Access Protocol) vem som äger nätet där adressen ligger. Svaret innehåller nätnamn, land och ägare. Mer om det i Reverse IP Lookup enkelt förklarat.
- Inordning i klasser. Av uppgifterna bestäms vad det är för ett nät: företag, internetleverantör, datacenter eller oklart.
- Förkasta adressen, spara resultatet. IP-adressen lagras inte. Lagras gör bara det som behövs för utvärderingen. Det gäller bara för företag.
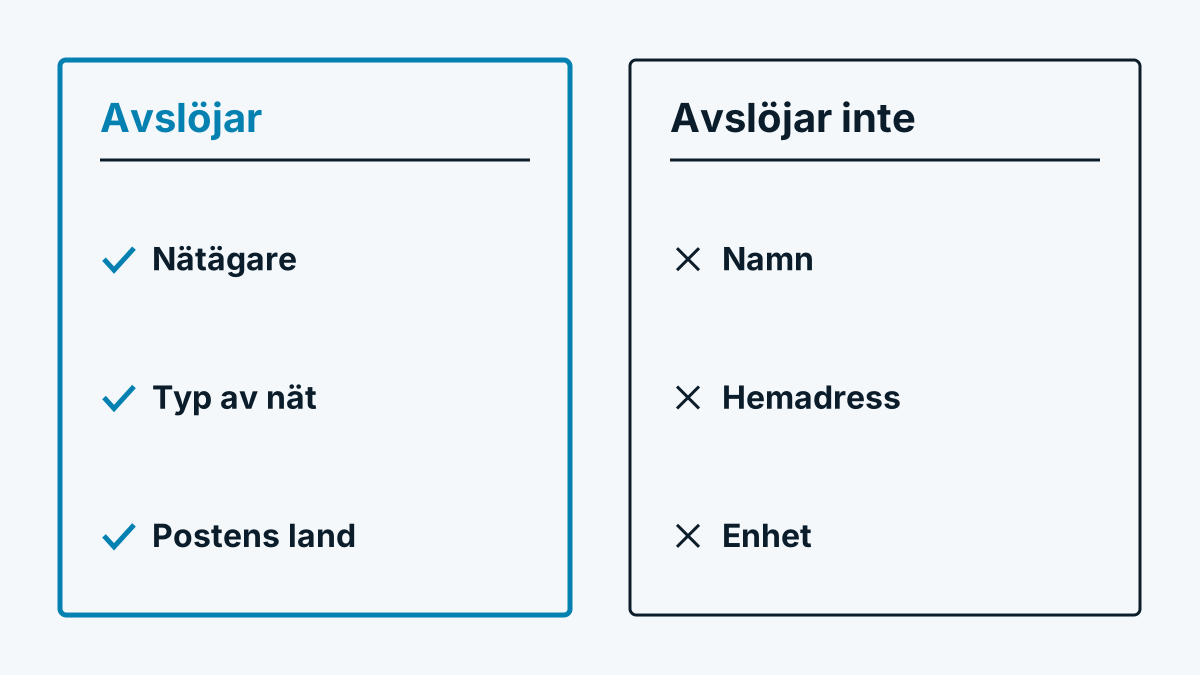
Viktigt för förståelsen: Tjänsten känner inte igen någon enhet och ingen person. Den känner igen ett nät och för in dess ägare i en klass.
Klasserna
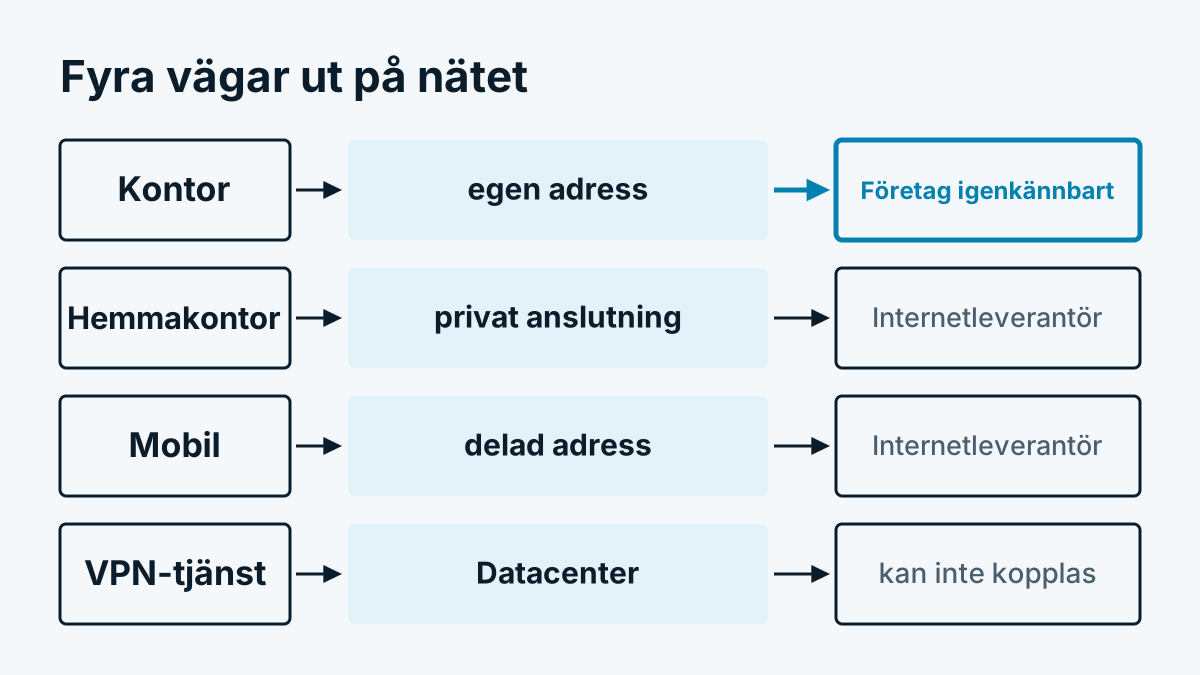
Inte varje nät tillhör ett företag. Därför sorterar en seriös företagsigenkänning först.
| Klass | Betydelse | Vad som sker med den |
|---|---|---|
| Företag | Juridisk person eller institution som nätägare | Besöket lagras med företagsnamn |
| Internetleverantör | Åtkomstnät för privat, hemarbete och mobil | Räknas bara som dagstal |
| Datacenter | Hostingleverantör, moln, VPN-tjänster, relays, sökmotorer och skannrar | Räknas bara som dagstal |
| Utan bolagsform | Ingen bolagsform kan kännas igen, kan vara en privatperson | Förkastas och mellanlagras inte |
| Inte fastställbart | Förfrågan misslyckades eller ingen post | Räknas bara |
Klassen „utan bolagsform“ är förfarandets försiktiga sida. Vid tvekan lagras ingenting.
Hur inordningen går till
Inordningen är en heuristik, alltså en regelsamling med erfarenhetsvärden. Den arbetar i den här ordningen. Den första passande regeln vinner:
- Nämner posten en känd hostingleverantör, ett datacenter, en VPN-tjänst eller ett relay är det ett datacenter. För det finns en lista över kända leverantörer och sökord.
- Tillhör nätet en internetleverantör, igenkännbar på en lista över kända leverantörer, på sökord som Telekom, kabel eller fiber eller på nätnamn för kundpooler, är det en internetleverantör.
- Står som ägare en organisation med bolagsform eller en institution är det ett företag. Bolagsformer är till exempel GmbH, AG, KG, registrerad förening eller stiftelse. Som institutioner räknas till exempel högskolor, kommuner, kliniker eller banker.
- Enskilda firmor utesluts, eftersom en privatperson står bakom.
- Passar inget av detta förblir nätet utan bolagsform och förkastas.
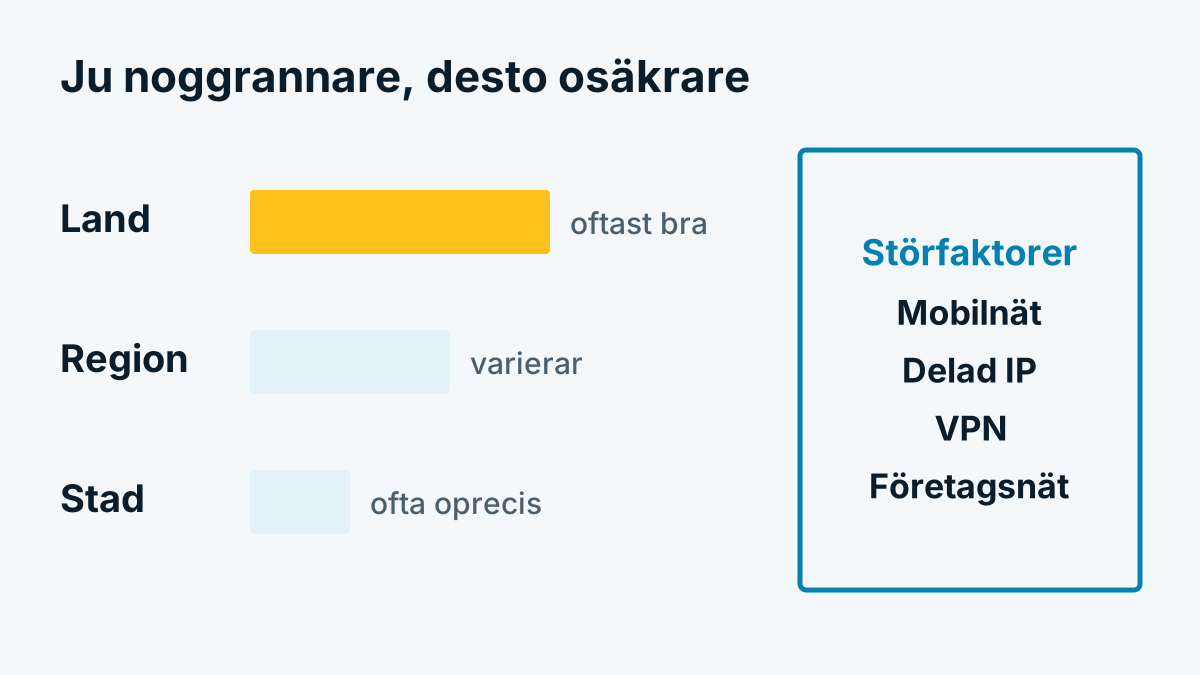
Det har gränser som du bör känna till. En liten leverantör i bolagsformen GmbH kan slinka igenom om dess namn inte innehåller något avslöjande. Ett företag med ett namn som låter som en leverantör kan felaktigt sorteras bort. En heuristik blir bättre om man sköter sina listor. Den blir aldrig felfri. Den som lovar dig 100 procent lovar för mycket.
För leverantörers nät finns ett andra försök: omvänd sökning via värdnamnet. Den beskrivs i PTR-record: så blir ett värdnamn ett företag.
Mellanlagring per nätområde
Nätägare ändras sällan. Därför vore det slöseri att fråga registret på nytt för varje besök. Resultatet mellanlagras för nätområdet. I Whovisit gäller för det som standard en frist på 30 dagar, därefter frågas på nytt.
Två detaljer är viktiga därvid:
- Området begränsas. Är nätet en stor tilldelning till en leverantör memoreras bara det lilla området kring adressen, vid IPv4 ett /24-block, vid IPv6 ett /48-block. Där kan nämligen kundnät med andra ägare ligga.
- Osäkra resultat memoreras inte. Misslyckade förfrågningar och nät utan bolagsform hamnar inte i mellanlagret. Så blir ingenting kvar som kan vara fel eller personrelaterat.
Mellanlagret innehåller nätområden och ägare. Det är offentliga registeruppgifter. Det innehåller inga besökaradresser.
Dataskydd i förloppet
IP-adressen behandlas kort i förloppet men lagras inte. Just den skillnaden mellan behandling och lagring är viktig för den rättsliga bedömningen. Om en IP-adress är en personuppgift behandlar IP-adress och GDPR: är den en personuppgift?. Vilken rättslig grund som passar vilken användning förklarar Besöksigenkänning och GDPR: en nykter bedömning.
Ärligt hör med: Vid registerförfrågan går adressen till nätkatalogen. Också det är en behandling och bör förekomma i din dataskyddsinformation och i registret över behandlingsverksamhet. En översikt över alla fält och frister hittar du på sidan som beskriver hur vi genomför det.
Vad du tar med dig
Företagsigenkänning är en uppslagning i registret med efterföljande sortering, inte en utläsning av personer. Kvaliteten avgörs av sorteringen och av registeruppgifternas gränser. Hur det påverkar träffarna visar Igenkänningsgrad: varför siffrorna varierar så kraftigt. Vad de enskilda klasserna betyder i gränssnittet står i hjälpen under Besöksklasser: företag, internetleverantör, datacenter.
En överblick över alla vägar att känna igen företag bakom besök, också utan nätförfrågan, hittar du i Vilka företag besöker min webbplats?.