Technik · 7. November 2026 · 5 Minuten Lesezeit
Reverse DNS prüfen: PTR-Eintrag abfragen und einrichten
So prüfen Sie den Reverse-DNS-Eintrag einer IP-Adresse mit dig, host und nslookup, lassen ihn beim Provider setzen und erfüllen die Mailserver-Regeln.
Wer einen Mailserver betreibt, stößt früher oder später auf die Fehlermeldung „no reverse DNS“ oder „PTR missing“. Gemeint ist der Reverse-DNS-Eintrag Ihrer Server-Adresse. Dieser Artikel zeigt, wie Sie ihn abfragen, was er bei Mailservern leisten muss und wie Sie ihn einrichten lassen. Wie Sie aus einem Rechnernamen auf eine Firma schließen, steht dagegen in PTR-Record: wie aus einem Rechnernamen eine Firma wird.
Was Reverse DNS ist
Das normale DNS übersetzt einen Namen in eine Adresse. Reverse DNS macht das Gegenteil: Zu einer IP-Adresse liefert es einen Namen. Dafür gibt es den PTR-Eintrag. Die Abfrage läuft über eine Spezialdomain. Bei IPv4 ist das in-addr.arpa, bei IPv6 ip6.arpa. Die Adresse wird dabei umgedreht. Aus 192.0.2.10 wird 10.2.0.192.in-addr.arpa. Bei IPv6 werden die einzelnen Hexadezimalziffern umgedreht, wie es RFC 3596 beschreibt.
PTR-Eintrag abfragen
Alle Befehle fragen im Beispiel 193.0.6.139 ab, die Adresse von RIPE NCC. Ersetzen Sie sie durch Ihre eigene.
| Werkzeug | Befehl | Gut zu wissen |
|---|---|---|
| dig (macOS, Linux) | dig -x 193.0.6.139 +short | Dreht die Adresse selbst um. Ohne +short sehen Sie auch den Status. |
| host (macOS, Linux) | host 193.0.6.139 | Kürzeste Ausgabe: „domain name pointer …“ |
| nslookup (alle Systeme) | nslookup 193.0.6.139 | Auch unter Windows vorhanden. |
Kommt keine Antwort, gibt es keinen Eintrag (Status NXDOMAIN) oder der zuständige Namensserver antwortet nicht (SERVFAIL, Zeitüberschreitung). Für IPv6 funktioniert dieselbe Schreibweise, etwa dig -x 2001:db8::25 +short mit einer Adresse aus dem Dokumentationsbereich. Wer keine Konsole hat, nutzt eine Online-Abfrage von DNS-Werkzeugseiten. Frisch geänderte Einträge kommen wegen der Zwischenspeicherung (TTL) oft erst nach einiger Zeit überall an.
Warum Mailserver ihn brauchen
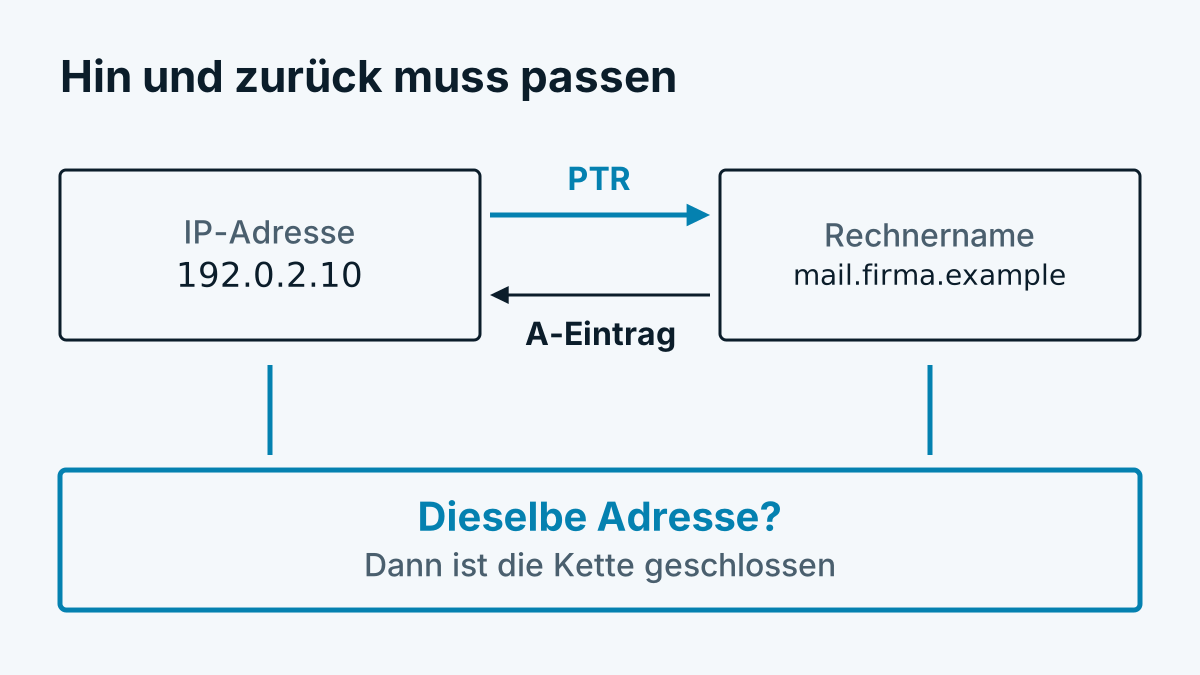
Empfangende Mailserver prüfen gern, ob der Absender sauber eingerichtet ist. Ein Teil dieser Prüfung ist Reverse DNS. Die Grundidee heißt in der Fachsprache forward-confirmed reverse DNS:
- Zur Absender-Adresse wird der PTR-Eintrag abgefragt. Ergebnis: ein Rechnername.
- Zu diesem Rechnernamen wird der A-Eintrag (bei IPv6 AAAA) abgefragt.
- Stimmt die Adresse mit der ursprünglichen überein, ist die Kette geschlossen.
Google verlangt für Absender ausdrücklich gültige Vorwärts- und Rückwärtseinträge. In den Richtlinien für Absender steht, dass die Absender-Adresse mit der Adresse des im PTR-Eintrag genannten Rechnernamens übereinstimmen muss. Auch RFC 1912 empfiehlt in Abschnitt 2.1, dass PTR- und A-Einträge zusammenpassen und der PTR-Eintrag nicht auf einen CNAME zeigt. Ob ein anderer Empfänger streng prüft, steht in dessen eigener Dokumentation. Rechnen Sie damit, dass ein fehlender oder unpassender Eintrag zu abgelehnten oder im Spamordner gelandeten Mails führt.
Einrichten lassen
Den PTR-Eintrag setzen Sie nicht in Ihrer eigenen Domain-Verwaltung. Er liegt in der Zone, die zum Adressblock gehört. Diese verwaltet, wem der Block zugeteilt ist. In der Regel ist das Ihr Provider oder Hoster.
- Wählen Sie den Rechnernamen, unter dem Ihr Mailserver auftreten soll, zum Beispiel
mail.beispiel-firma.example. - Legen Sie in Ihrer eigenen DNS-Zone den A-Eintrag an:
mail.beispiel-firma.examplezeigt auf192.0.2.10. - Tragen Sie im Kundenportal des Providers den Reverse-DNS-Eintrag für
192.0.2.10ein. Bei vielen Hostern ist das ein Feld an der IP-Adresse. Sonst genügt eine Anfrage an den Support mit Adresse und gewünschtem Namen. - Prüfen Sie mit
dig -xund danach mitdig mail.beispiel-firma.example +short, ob beide Richtungen zusammenpassen. - Stellen Sie sicher, dass der Name auch zum Gruß (HELO/EHLO) Ihres Mailservers passt.
Haben Sie einen eigenen Adressblock, richtet das Register die Zone an Ihre Namensserver weiter. Für Blöcke, die kleiner als ein /24 sind, beschreibt RFC 2317 das Verfahren. Fragen Sie in dem Fall zuerst bei Ihrem Provider nach.
Zwei Stolpersteine sind häufig. Hat der Server mehrere Adressen, braucht jede ihren eigenen Eintrag. Und mit dynamischen Adressen, wie sie Privatanschlüsse haben, bekommen Sie in der Regel keinen frei gewählten Namen. Wer von dort Mail versendet, nutzt besser einen Relay-Dienst.
Wenn die Prüfung scheitert
| Beobachtung | Mögliche Ursache |
|---|---|
| Kein Eintrag | Provider hat nichts gesetzt, Eintrag fehlt für diese Adresse |
| Eintrag zeigt auf Sammelnamen des Providers | Eigener Name wurde nie beantragt |
| Name löst nicht zur selben Adresse auf | A-Eintrag fehlt oder zeigt auf eine alte Adresse |
| Nur IPv4 funktioniert | Für IPv6 fehlt der Eintrag, Google weist darauf in seiner Dokumentation hin |
| Änderung nicht sichtbar | Zwischenspeicher, abwarten oder den Namensserver des Providers direkt fragen |
Reverse DNS ersetzt keine Mail-Authentifizierung. SPF, DKIM und DMARC sind eigene Themen. Aber ohne passenden PTR-Eintrag bleibt ein Mailserver schnell unter dem Radar der Empfänger.
Was Reverse DNS nicht beweist
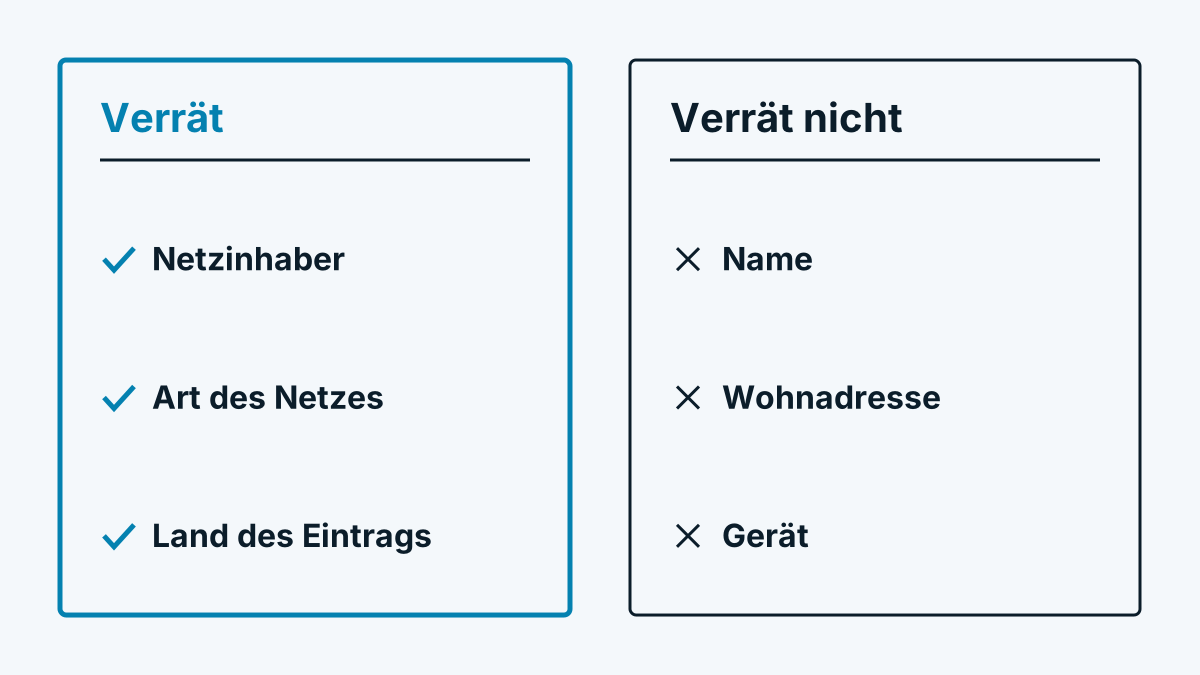
Der Eintrag ist freiwillig und wird vom Netzbetreiber gepflegt. Er sagt nicht, wer eine Adresse nutzt. Deshalb taugt er als Hinweis, nicht als Nachweis, wenn Sie wissen wollen, wem eine IP-Adresse gehört. Dafür ist das Netzregister die zuverlässigere Quelle. Das Zusammenspiel beider Wege erklärt Reverse IP Lookup einfach erklärt.
Häufige Fragen
Muss jede IP-Adresse einen PTR-Eintrag haben? Nein, er ist freiwillig. Für Server, die Mails versenden, ist er in der Praxis aber Pflicht, weil Empfänger ihn prüfen.
Kann ich den PTR-Eintrag selbst ändern? Nur, wenn Sie die Reverse-Zone der Adresse verwalten. Bei Adressen Ihres Providers oder Hosters setzt dieser den Eintrag, meist über das Kundenportal oder auf Anfrage.
Was ist der Unterschied zwischen Reverse DNS und Whois? Reverse DNS liefert einen Rechnernamen und wird vom Netzbetreiber gesetzt. Whois oder RDAP nennt den Inhaber des Adressbereichs. Beides sind unterschiedliche Datenbanken mit unterschiedlichem Zweck.