Droit · 7 novembre 2026 · 5 min de lecture
Cookies en Autriche : le § 165 TKG 2021 expliqué
Ce que le § 165 al. 3 TKG 2021 exige pour les cookies et le traçage : consentement, exceptions, articulation avec le RGPD et qui contrôle en Autriche.
En Autriche, il n'existe pas de paragraphe propre aux cookies dans la loi sur la protection des données. La règle figure dans la loi sur les télécommunications 2021 (Telekommunikationsgesetz 2021, TKG 2021) et passe donc facilement entre les mailles du filet. Cet article explique ce qu'exige le § 165 al. 3 TKG 2021, quelles exceptions s'appliquent et comment la disposition s'articule avec le RGPD.
Ce que dit la loi
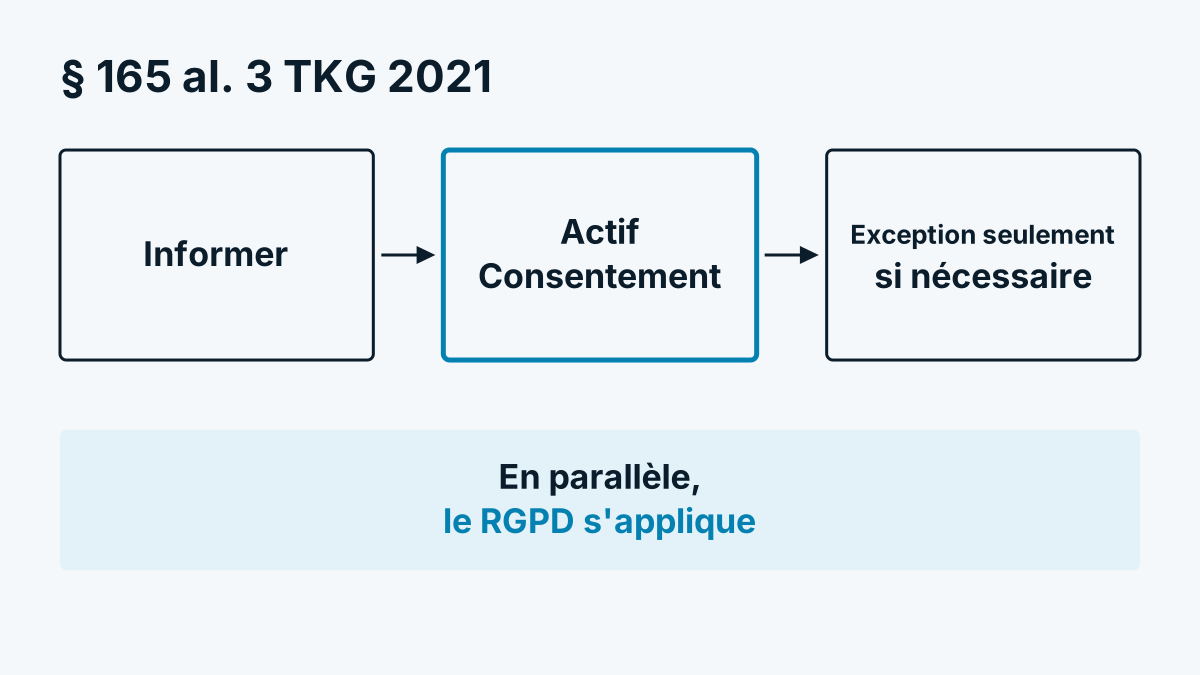
Le texte du § 165 al. 3 TKG 2021 se trouve dans le système d'information juridique fédéral. Il contient deux obligations pour les fournisseurs d'un service de la société de l'information, donc aussi pour les exploitants de sites web :
- Information. Vous devez informer l'utilisateur des données à caractère personnel que vous traitez, sur quelle base juridique, à quelles fins et combien de temps les données sont conservées.
- Consentement. Un recueil de ces données n'est licite que si l'utilisateur a donné son consentement activement et sur la base d'informations claires et complètes.
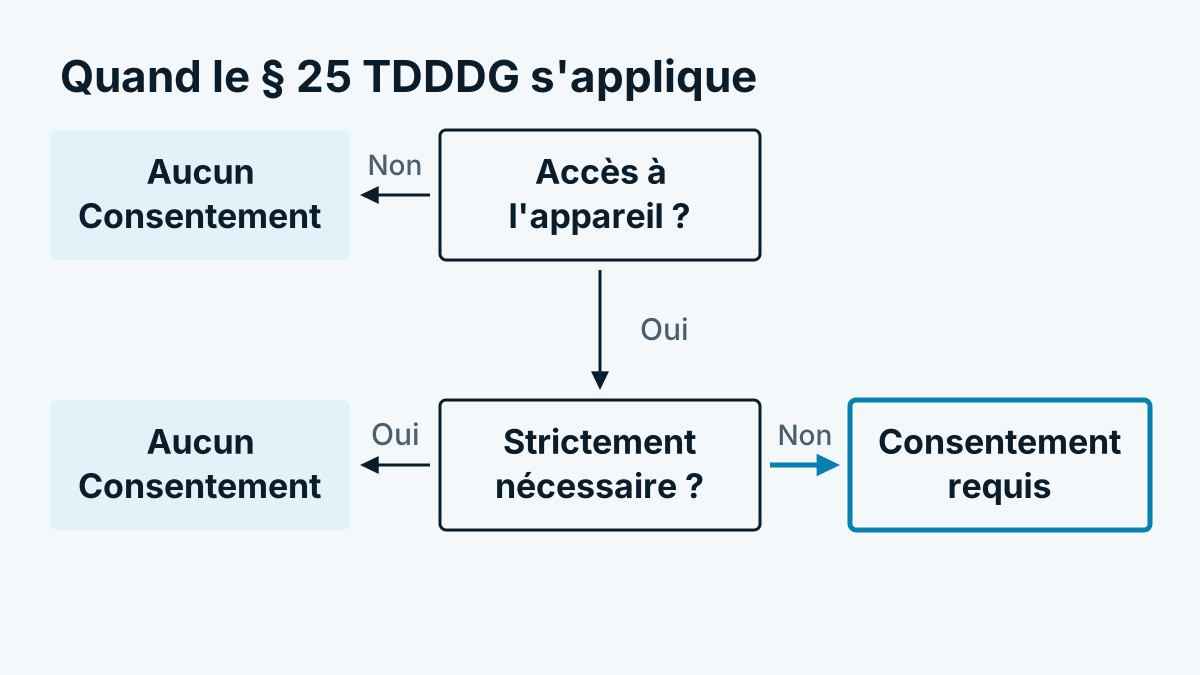
La disposition transpose l'art. 5, par. 3 de la directive ePrivacy. Pour les entreprises en Allemagne, la règle parallèle figure au § 25 TDDDG.
Quelle technique est concernée ?
Le texte de loi ne mentionne pas les cookies. L'autorité de protection des données (Datenschutzbehörde, DSB) lit la disposition de façon large dans sa FAQ sur les cookies : selon cette lecture, elle couvre le stockage d'informations dans l'équipement terminal et l'accès à celles-ci, pas seulement les cookies. Cela comprend des techniques comparables comme le stockage local du navigateur.
Il existe aussi une lecture plus étroite. Elle rapporte le texte (« recueil de ces données ») aux données à caractère personnel et restreint ainsi le champ d'application. En pratique, c'est un risque, pas un blanc-seing. Celui qui s'appuie sur la lecture étroite devrait en discuter avec son conseil en protection des données.
Les exceptions
Aucun consentement n'est nécessaire lorsque
- la seule finalité est de réaliser la transmission d'un message par un réseau de communication, ou
- le stockage ou l'accès est strictement nécessaire pour que le fournisseur puisse mettre à disposition un service expressément demandé par l'utilisateur.
Les deux sont définies étroitement. Selon la DSB, les cookies techniquement nécessaires n'exigent pas de consentement. Mais ni la directive ni le TKG 2021 ne fournissent de liste, la DSB s'appuie sur des critères de l'ancien groupe de travail « Article 29 » sur la protection des données. Selon elle, les cookies de traçage n'en font pas partie. Les cas typiques sans consentement préalable sont le panier, la connexion et l'enregistrement du choix de la bannière. Les outils de statistiques et de marketing n'en relèvent en règle générale pas.
Articulation avec le RGPD
Deux étapes d'examen s'appliquent côte à côte, comme dans le reste de l'UE :
| Étape d'examen | Question | Règle déterminante |
|---|---|---|
| 1. Équipement terminal | Y a-t-il stockage ou lecture sur l'appareil ? | § 165 al. 3 TKG 2021 |
| 2. Traitement | Existe-t-il une base juridique pour les données ? | Art. 6 RGPD |
Une première étape réussie ne remplace pas la seconde. Celui qui recueille un consentement pour le script peut souvent l'utiliser aussi comme base selon l'art. 6, par. 1, point a RGPD. Quand l'intérêt légitime peut au contraire s'appliquer, vous le trouvez dans Intérêt légitime selon le RGPD : les 3 étapes de l'examen.
Qui contrôle et ce qui menace
Selon la FAQ de la DSB, l'application en cas d'infractions au § 165 al. 3 TKG 2021 relève des autorités de télécommunications. La DSB peut être compétente lorsque l'usage entraîne en même temps un traitement de données à caractère personnel, par exemple lors de la constitution de profils. Pour les infractions au RGPD, les amendes de l'art. 83 RGPD s'appliquent.
Le TKG 2021 lui-même prévoit au § 188 al. 4 pt 24 une sanction administrative pouvant aller jusqu'à 50 000 euros lorsque les utilisateurs ne sont pas informés contrairement au § 165 al. 3. Pour le cas d'un consentement manquant, cette disposition ne mentionne pas de sanction propre. Cela ne signifie pas qu'une infraction reste sans conséquence, car le RGPD s'applique en parallèle.
Liste de contrôle pour l'Autriche
- Listez tous les scripts, pixels et accès au stockage de votre site web.
- Triez entre « strictement nécessaire » et « tout le reste ».
- Ne chargez tout le reste qu'après consentement actif.
- Informez dans la politique de confidentialité et la bannière sur les données, la base, la finalité et la durée de conservation.
- Proposez le refus et le retrait aussi simplement que l'accord.
Questions fréquentes
Le § 165 al. 3 TKG 2021 s'applique-t-il aussi aux entreprises allemandes ? Cela dépend du cas particulier, par exemple de l'endroit où se trouve votre entreprise et à qui l'offre s'adresse. Éclaircissez cela avec votre conseil en protection des données. En Allemagne, le § 25 TDDDG s'applique, dans les deux pays la pratique est la suivante : les scripts non nécessaires seulement après consentement.
Une mention « En utilisant le site, vous acceptez » suffit-elle ? Non. La loi exige un consentement actif. Continuer simplement à utiliser le site n'est pas un acte actif.
La Suisse est-elle aussi stricte ? Non, un autre modèle s'applique là-bas, avec information et possibilité de refus. Traçage de site web en Suisse : nLPD et LTC l'explique.