Direito · 7 de novembro de 2026 · 5 min de leitura
Cookies na Áustria: o § 165 TKG 2021 explicado
O que o § 165 Abs. 3 TKG 2021 exige para cookies e rastreamento: consentimento, exceções, articulação com o RGPD e quem fiscaliza na Áustria.
Na Áustria não existe um parágrafo próprio sobre cookies na lei de proteção de dados. A regra consta da lei das telecomunicações de 2021 (TKG 2021) e por isso passa facilmente despercebida. Este artigo explica o que o § 165 Abs. 3 TKG 2021 exige, que exceções se aplicam e como a norma se articula com o RGPD.
O que diz a lei
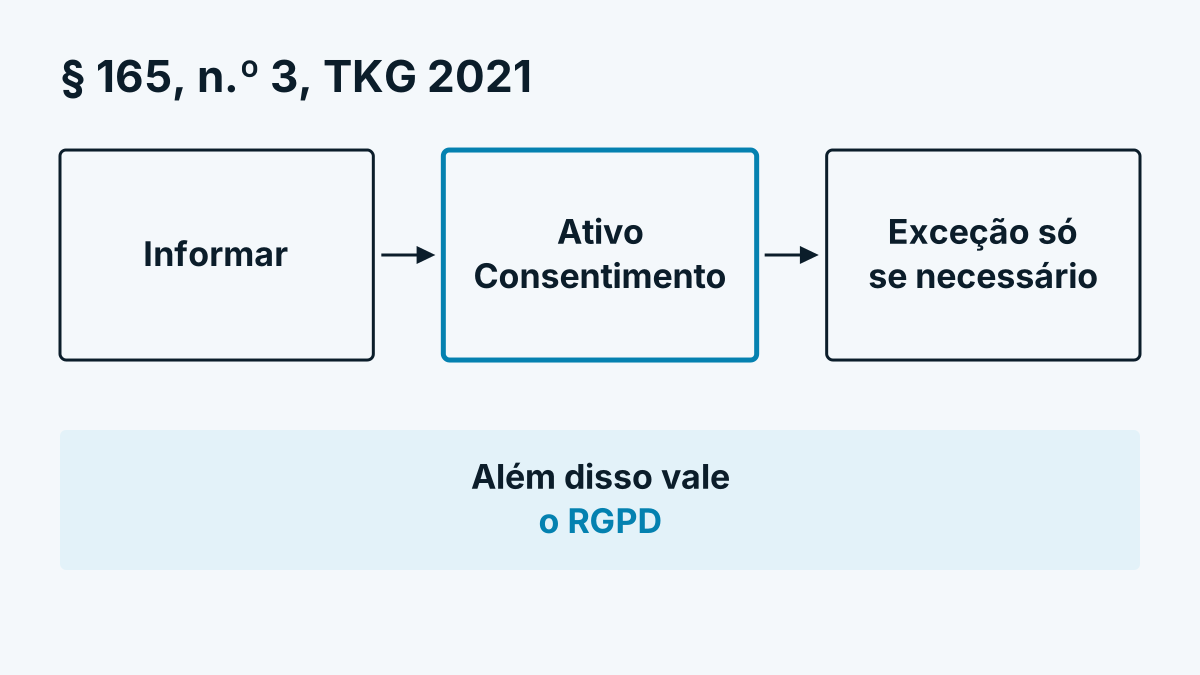
O texto do § 165 Abs. 3 TKG 2021 encontra-se no sistema de informação jurídica federal (RIS). Contém duas obrigações para fornecedores de um serviço da sociedade da informação, portanto também para operadores de websites:
- Informação. Tem de informar o utilizador sobre que dados pessoais trata, com que fundamento jurídico, para que finalidades e durante quanto tempo os dados são guardados.
- Consentimento. A recolha destes dados só é lícita se o utilizador tiver dado o seu consentimento de forma ativa e com base em informações claras e completas.
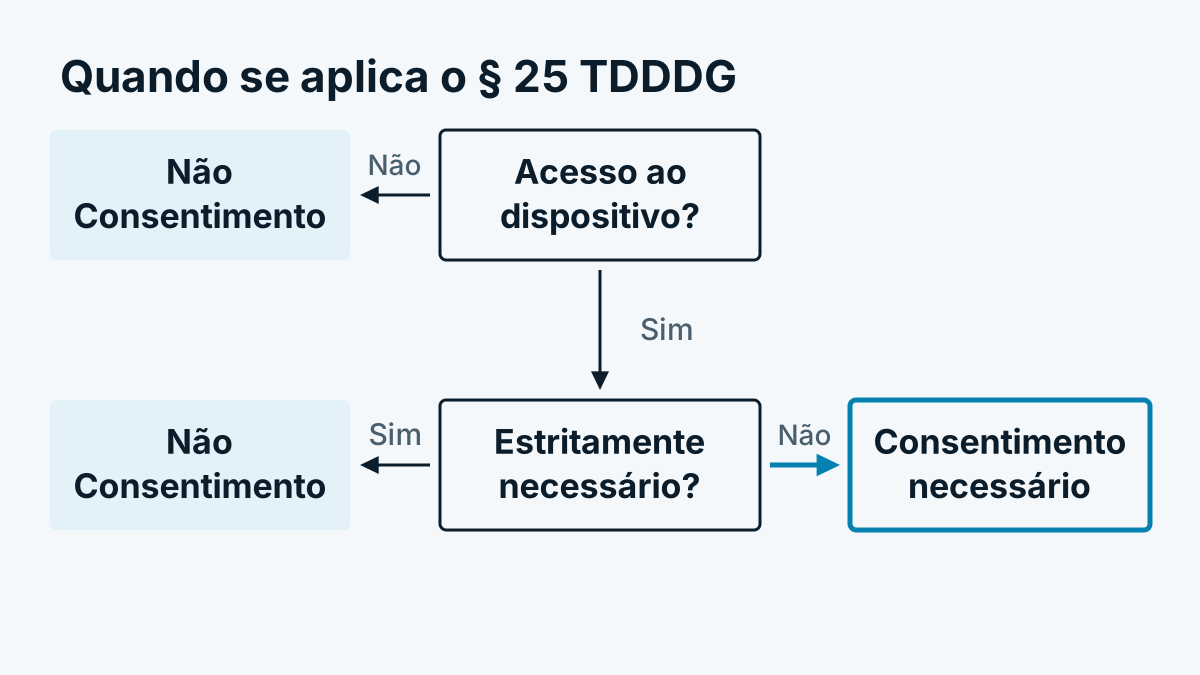
A norma transpõe o art. 5.º, n.º 3 da diretiva ePrivacy. Para empresas na Alemanha aplica-se a regra paralela do § 25 TDDDG.
Que técnica está abrangida?
O texto da lei não menciona cookies. A autoridade de proteção de dados (DSB) interpreta a norma de forma ampla nas suas FAQ sobre cookies: segundo esta leitura, abrange o armazenamento de informações no dispositivo terminal e o acesso a elas, não apenas cookies. Isso inclui técnicas comparáveis, como o armazenamento local do navegador.
Existe também uma leitura mais restrita. Refere o texto («recolha destes dados») a dados pessoais e estreita assim o âmbito de aplicação. Na prática, isso é um risco, não um salvo-conduto. Quem se apoia na leitura restrita deve discuti-lo com o seu aconselhamento de proteção de dados.
As exceções
Não é necessário consentimento quando
- a finalidade exclusiva é a realização da transmissão de uma mensagem através de uma rede de comunicações, ou
- o armazenamento ou o acesso é estritamente necessário para que o fornecedor possa disponibilizar um serviço expressamente solicitado pelo utilizador.
Ambas são de interpretação estrita. Segundo a DSB, os cookies tecnicamente necessários não precisam de consentimento. Nem a diretiva nem a TKG 2021 fornecem, porém, uma lista; a DSB apoia-se em critérios do antigo Grupo de Trabalho do Artigo 29.º para a proteção de dados. Os cookies de rastreamento não se incluem, na sua opinião. Casos típicos sem consentimento prévio são o carrinho de compras, o início de sessão e o armazenamento da decisão do banner. Ferramentas de estatística e de marketing, em regra, não se incluem.
Articulação com o RGPD
Aplicam-se dois passos de verificação em paralelo, tal como no resto da UE:
| Passo de verificação | Pergunta | Regra aplicável |
|---|---|---|
| 1. Dispositivo terminal | Algo é guardado ou lido no dispositivo? | § 165 Abs. 3 TKG 2021 |
| 2. Tratamento | Existe um fundamento jurídico para os dados? | Art. 6.º do RGPD |
Um primeiro passo cumprido não substitui o segundo. Quem obtém consentimento para o script pode muitas vezes usá-lo também como fundamento nos termos do art. 6.º, n.º 1, al. a) do RGPD. Quando é que, em vez disso, o interesse legítimo se sustenta, está em Interesse legítimo no RGPD: os 3 passos de verificação.
Quem fiscaliza e o que ameaça
Segundo as FAQ da DSB, a execução em caso de infrações ao § 165 Abs. 3 TKG 2021 cabe às autoridades de telecomunicações. A DSB pode ser competente quando a utilização implica simultaneamente o tratamento de dados pessoais, por exemplo na criação de perfis. Para infrações ao RGPD aplicam-se as coimas do art. 83.º do RGPD.
A própria TKG 2021 prevê no § 188 Abs. 4 Z 24 uma sanção administrativa até 50.000 euros quando os utilizadores não são informados em violação do § 165 Abs. 3. Para o caso de falta de consentimento, esta disposição não indica uma sanção própria. Isso não significa que uma infração fique sem consequências, porque o RGPD se aplica em paralelo.
Lista de verificação para a Áustria
- Liste todos os scripts, pixels e acessos a memória do seu website.
- Ordene por «estritamente necessário» e «tudo o resto».
- Carregue tudo o resto só após consentimento ativo.
- Informe na política de privacidade e no banner sobre dados, fundamento, finalidade e duração de conservação.
- Ofereça recusa e revogação tão simples como a aceitação.
Perguntas frequentes
O § 165 Abs. 3 TKG 2021 aplica-se também a empresas alemãs? Depende do caso concreto, por exemplo de onde está sediada a sua empresa e a quem se dirige a oferta. Esclareça-o com o seu aconselhamento de proteção de dados. Na Alemanha aplica-se o § 25 TDDDG; em ambos os países a prática é: scripts não necessários só após consentimento.
Basta um aviso «Ao utilizar, concorda»? Não. A lei exige um consentimento ativo. Continuar simplesmente a utilizar o site não é uma ação ativa.
A Suíça é igualmente rigorosa? Não, aí aplica-se outro modelo, com informação e possibilidade de recusa. Explica-o Rastreamento de websites na Suíça: revDSG e FMG.