Direito · 7 de novembro de 2026 · 5 min de leitura
§ 25 TDDDG: cookies e rastreamento na Alemanha
O § 25 TDDDG (antes TTDSG) regula cookies e scripts: quando é necessário consentimento, que exceções se aplicam e o que isso significa para ferramentas de análise.
Quem opera um website na Alemanha depara-se, a propósito dos cookies, com o § 25 TDDDG. No dia a dia, a disposição ainda é muitas vezes chamada „parágrafo do TTDSG“ e é a razão pela qual existem banners de cookies. Este artigo explica o que regula, quando se aplica, que exceções existem e o que isso significa para scripts de análise e de marketing.
De TTDSG a TDDDG
A regra vigora desde 1 de dezembro de 2021 e constava inicialmente da Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG), a lei alemã de proteção de dados nas telecomunicações e telemédia. Desde 14 de maio de 2024, a lei chama-se Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). A mudança de nome não alterou o conteúdo do § 25. A lei encontra-a em gesetze-im-internet.de.
O que o § 25, n.º 1, exige
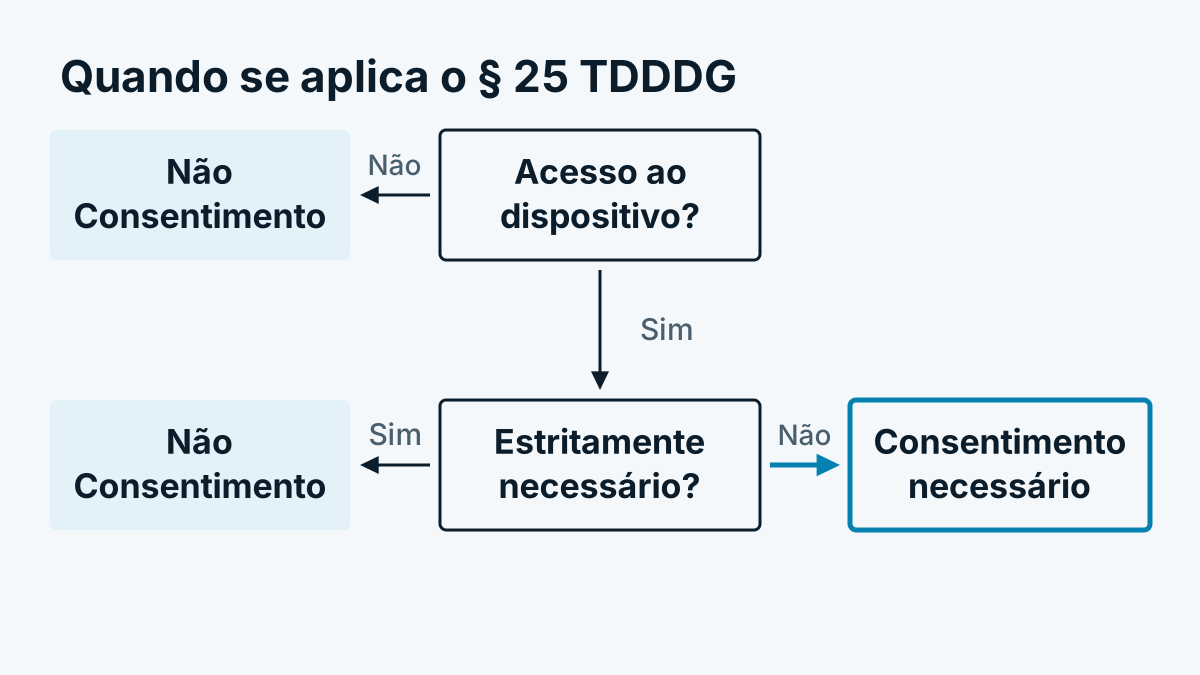
Segundo a letra da lei, o armazenamento de informações no equipamento terminal do utilizador final ou o acesso a informações que já estão ali armazenadas só é lícito se o utilizador final tiver consentido com base em informações claras e completas. A informação e o consentimento têm de cumprir o RGPD.
Três coisas são importantes:
- Trata-se do dispositivo, não da referência a pessoas. A regra aplica-se mesmo que, no fim, não resultem dados pessoais. O fundamento jurídico para o tratamento posterior é uma segunda questão. Como as duas fases de verificação se relacionam está em Reconhecimento de visitantes e RGPD: um enquadramento sóbrio.
- Trata-se de mais do que cookies. Também o armazenamento local do navegador (localStorage, sessionStorage) é um armazenamento no equipamento terminal. A leitura de informações do dispositivo por um script pode ser um acesso.
- O consentimento tem de ser ativo. O TJUE decidiu isto sobre cookies já em 2019. Uma caixa pré-assinalada não basta (TJUE, C-673/17, Planet49).
As exceções no n.º 2
Não precisa de consentimento em dois casos:
- Transmissão de mensagens (n.º 1). A única finalidade é a transmissão de uma mensagem através de uma rede pública de telecomunicações.
- Estritamente necessário (n.º 2). O armazenamento ou o acesso é estritamente necessário para que o fornecedor possa disponibilizar um serviço digital expressamente solicitado pelo utilizador.
A segunda exceção é interpretada de forma restrita. A Datenschutzkonferenz (DSK), a associação das autoridades de controlo alemãs, reuniu exemplos na sua orientação para telemédia. Em regra, sem consentimento prévio pode fazer-se, segundo ela, o que o próprio website precisa para funcionar, por exemplo um carrinho de compras, um início de sessão ou o armazenamento da decisão sobre cookies. Uma ponderação de interesses nos termos do art. 6.º, n.º 1, alínea f), do RGPD não faz de um script de rastreamento uma função estritamente necessária. A medição de audiência e a estatística não são, em regra, consideradas pelas autoridades como abrangidas. Esta é a linha da supervisão, um tribunal pode decidir de outra forma num caso concreto.
Consequências para scripts de análise e de marketing
Na prática resulta uma regra simples: assim que um script guarda no navegador ou lê do navegador algo que não é necessário para mostrar a página, precisa antes de consentimento.
| Ferramenta | Acesso ao dispositivo? | Consentimento segundo o § 25 |
|---|---|---|
| Tipos de letra e imagens do próprio servidor | Não | Não necessário |
| Cookie do carrinho de compras | Sim, mas necessário | Não necessário (n.º 2) |
| Análise web com cookie ou identificador de dispositivo | Sim | Em regra necessário |
| Pixels de publicidade e retargeting | Sim | Necessário |
| Mapas de calor e gravação do rato | Sim | Em regra necessário |
Tecnicamente significa: o script só pode carregar depois de o visitante ter dado o consentimento à categoria correspondente. Um banner que apenas informa e carrega os scripts de qualquer modo de imediato não cumpre a regra. Como isso se apresenta na instalação através de um gestor de etiquetas descreve-o a ajuda sobre consentimento no gestor de etiquetas. Sobre vídeos de rato leia mais em Session replay e proteção de dados: utilizar vídeos de rato corretamente.
O que ameaça em caso de infração
Quem, contrariando o § 25, n.º 1, frase 1, armazena ou acede, comete nos termos do § 28, n.º 1, ponto 13, do TDDDG uma contraordenação. A coima pode atingir, segundo o § 28, n.º 2, até 300.000 euros. Além disso, o tratamento ao abrigo do RGPD pode ter consequências próprias. A fiscalização cabe às autoridades de controlo da proteção de dados.
Como a Áustria e a Suíça tratam o assunto
A regra remonta à diretiva ePrivacy (art. 5.º, n.º 3). A Áustria transpõe-na no § 165, n.º 3, do TKG 2021, mais sobre isto em Cookies na Áustria: § 165 TKG 2021. A Suíça segue outro caminho, que se pode ler em Rastreamento de websites na Suíça: revDSG e FMG.
Perguntas frequentes
O § 25 TDDDG aplica-se também a registos de servidor? Não, não ao que o servidor recebe de qualquer forma na consulta da página. A disposição aplica-se ao armazenamento no dispositivo e ao acesso ao que ali está guardado. Se um endereço IP na consulta cai sob o RGPD é uma questão própria, que trata Endereço IP e RGPD: é um dado pessoal?.
Preciso de consentimento para a mera medição de audiência? Segundo o entendimento das autoridades de controlo alemãs, em regra sim, se for acedido ao dispositivo. A medição de audiência não é considerada estritamente necessária.
Basta encurtar a duração dos cookies? Não. A duração não altera a questão de saber se se armazena ou lê. Decisiva é a finalidade do acesso.