Právo · 7. listopadu 2026 · 4 min čtení
§ 25 TDDDG: cookies a tracking v Německu
§ 25 TDDDG (dříve TTDSG) upravuje cookies a skripty: kdy je nutný souhlas, jaké platí výjimky a co to znamená pro analytické nástroje.
Kdo v Německu provozuje web, narazí u tématu cookies na § 25 TDDDG. Předpis se v každodenním jazyce často ještě nazývá „paragraf TTDSG“ a je důvodem, proč existují cookie bannery. Tento článek vysvětluje, co upravuje, kdy platí, jaké existují výjimky a co to znamená pro analytické a marketingové skripty.
Z TTDSG se stalo TDDDG
Pravidlo platí od 1. prosince 2021 a původně stálo v německém zákoně o ochraně údajů v telekomunikacích a telemédiích (TTDSG). Od 14. května 2024 se zákon jmenuje Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG, německý zákon o ochraně údajů a soukromí v telekomunikacích a digitálních službách). Na obsahu § 25 přejmenování nic nezměnilo. Zákon najdete na gesetze-im-internet.de.
Co § 25 odst. 1 vyžaduje
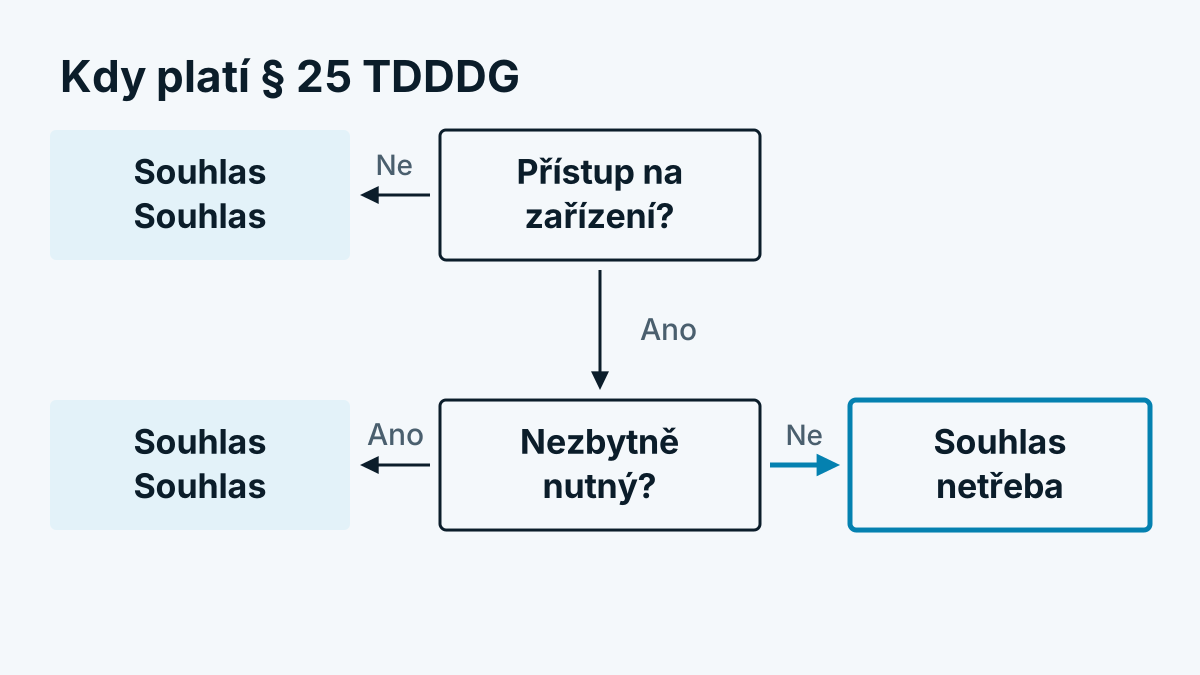
Podle znění je ukládání informací v koncovém zařízení koncového uživatele nebo přístup k informacím, které jsou tam již uloženy, přípustný, jen pokud koncový uživatel udělil souhlas na základě jasných a úplných informací. Informace a souhlas musí vyhovovat GDPR.
Důležité jsou tři věci:
- Jde o zařízení, nikoli o osobní údaje. Pravidlo platí i tehdy, když nakonec nevzniknou žádné osobní údaje. Právní základ pro pozdější zpracování je druhá otázka. Jak oba kroky posouzení souvisejí, je v článku Rozpoznání návštěvníků a GDPR: věcné zařazení.
- Jde o víc než cookies. I místní úložiště prohlížeče (localStorage, sessionStorage) je ukládáním v koncovém zařízení. Čtení informací o zařízení skriptem může být přístupem.
- Souhlas musí být aktivní. To SDEU rozhodl u cookies již v roce 2019. Předem zaškrtnuté políčko nestačí (SDEU, C-673/17, Planet49).
Výjimky v odstavci 2
Souhlas nepotřebujete ve dvou případech:
- Přenos zpráv (č. 1). Jediným účelem je přenos zprávy veřejnou telekomunikační sítí.
- Bezpodmínečně nezbytné (č. 2). Uložení nebo přístup je bezpodmínečně nezbytné k tomu, aby poskytovatel mohl poskytnout digitální službu, kterou uživatel výslovně požaduje.
Druhá výjimka se vykládá úzce. Konference pro ochranu údajů, sdružení německých dozorových úřadů, shromáždila ve svém vodítku pro telemédia příklady. Zpravidla bez předchozího souhlasu lze podle něj to, co web sám potřebuje k fungování, například nákupní košík, přihlášení nebo uložení rozhodnutí o cookies. Vážení zájmů podle čl. 6 odst. 1 písm. f GDPR neučiní ze sledovacího skriptu bezpodmínečně nezbytnou funkci. Měření dosahu a statistiku úřady zpravidla pod to nezařazují. To je linie dozoru, soud může v jednotlivém případě rozhodnout jinak.
Důsledky pro analytické a marketingové skripty
Pro praxi z toho plyne jednoduché pravidlo: Jakmile skript něco ukládá do prohlížeče nebo z něj čte, co není nutné pro zobrazení stránky, potřebujete předem souhlas.
| Nástroj | Přístup k zařízení? | Souhlas podle § 25 |
|---|---|---|
| Písma a obrázky z vlastního serveru | Ne | Není nutný |
| Cookie košíku | Ano, ale nezbytné | Není nutný (č. 2) |
| Webová analytika s cookie nebo identifikátorem zařízení | Ano | Zpravidla nutný |
| Reklamní a retargetingové pixely | Ano | Nutný |
| Heatmapy a záznam myši | Ano | Zpravidla nutný |
Technicky to znamená: Skript se smí načíst až poté, co návštěvník souhlasil s příslušnou kategorií. Banner, který jen informuje a skripty přesto načte okamžitě, pravidlo nesplňuje. Jak to vypadá při zabudování přes Tag Manager, popisuje nápověda k souhlasu v Tag Manageru. O videích myši si přečtěte více v článku Session replay a ochrana údajů: jak správně používat videa myši.
Co hrozí při porušení
Kdo ukládá nebo přistupuje v rozporu s § 25 odst. 1 větou 1, dopouští se podle § 28 odst. 1 č. 13 TDDDG přestupku. Pokuta může podle § 28 odst. 2 činit až 300 000 eur. Zpracování podle GDPR navíc může mít vlastní následky. Kontrolu provádějí dozorové úřady pro ochranu údajů.
Jak to řeší Rakousko a Švýcarsko
Pravidlo vychází ze směrnice o ePrivacy (čl. 5 odst. 3). Rakousko ji provádí v § 165 odst. 3 TKG 2021, více v článku Cookies v Rakousku: § 165 TKG 2021. Švýcarsko jde jinou cestou, viz Sledování webu ve Švýcarsku: revDSG a FMG.
Časté otázky
Platí § 25 TDDDG i pro serverové záznamy? Ne, ne pro to, co server při načtení stránky tak či onak přijímá. Předpis se uplatní při ukládání na zařízení a při přístupu k tomu, co je tam uloženo. Zda IP adresa při načtení spadá pod GDPR, je samostatná otázka, kterou řeší IP adresa a GDPR: je osobním údajem?.
Potřebuji souhlas pro čisté měření dosahu? Podle názoru německých dozorových úřadů zpravidla ano, pokud se při tom přistupuje k zařízení. Měření dosahu se nepovažuje za bezpodmínečně nezbytné.
Stačí zkrátit dobu platnosti cookie? Ne. Doba platnosti nic nemění na otázce, zda se ukládá nebo čte. Rozhodující je účel přístupu.