Derecho · 7 de noviembre de 2026 · 5 min de lectura
§ 25 TDDDG: cookies y seguimiento en Alemania
El § 25 TDDDG (antes TTDSG) regula cookies y scripts: cuándo hace falta consentimiento, qué excepciones rigen y qué significa para las herramientas de análisis.
Quien gestiona un sitio web en Alemania se topa con el § 25 TDDDG al tratar el tema de las cookies. En el día a día, la norma se sigue llamando a menudo «el párrafo del TTDSG» y es la razón de que existan banners de cookies. Este artículo explica qué regula, cuándo se aplica, qué excepciones hay y qué significa para los scripts de análisis y de marketing.
De TTDSG a TDDDG
La norma rige desde el 1 de diciembre de 2021 y figuraba al principio en la Ley de protección de datos en telecomunicaciones y telemedios (TTDSG). Desde el 14 de mayo de 2024 la ley se llama Ley de protección de datos en telecomunicaciones y servicios digitales (TDDDG). El cambio de nombre no modificó el contenido del § 25. La ley la encuentra en gesetze-im-internet.de.
Qué exige el § 25 apdo. 1
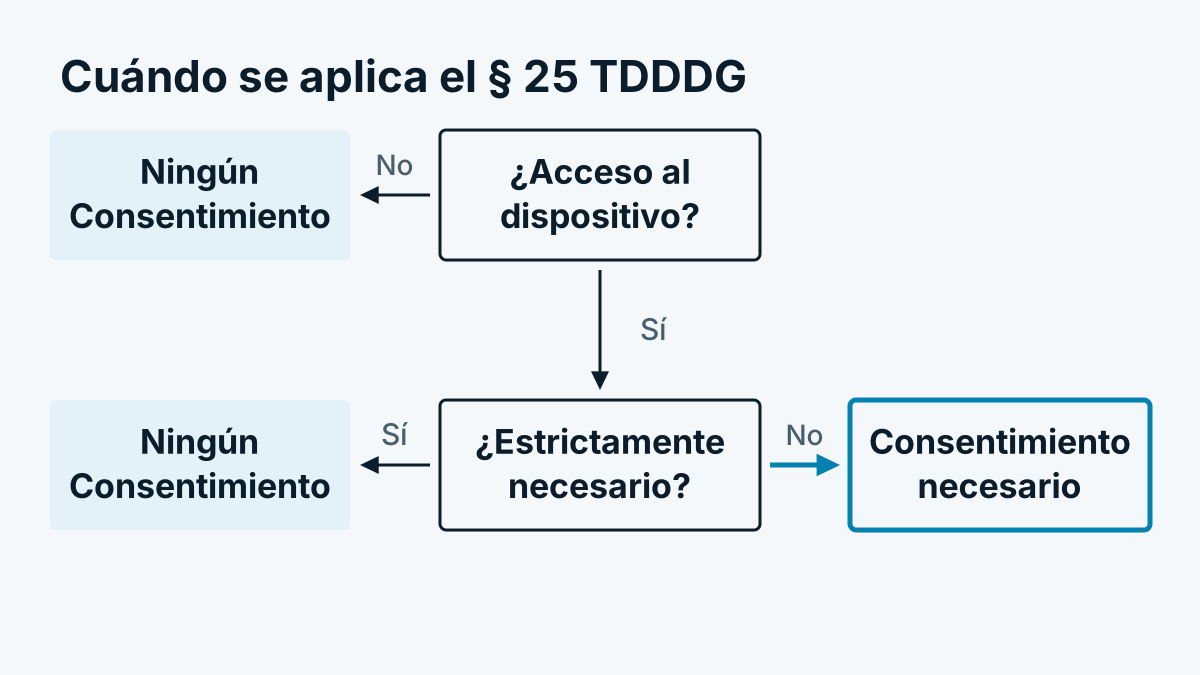
Según su texto, el almacenamiento de información en el equipo terminal del usuario final o el acceso a información ya almacenada en él solo es lícito si el usuario final ha dado su consentimiento sobre la base de información clara y completa. La información y el consentimiento deben realizarse conforme al RGPD.
Tres cosas son importantes:
- Se trata del dispositivo, no de la referencia personal. La norma rige también cuando al final no se generan datos personales. La base jurídica del tratamiento posterior es una segunda cuestión. Cómo se relacionan ambos pasos de examen lo explica Reconocimiento de visitantes y RGPD: una clasificación sobria.
- Se trata de más que cookies. También el almacenamiento local del navegador (localStorage, sessionStorage) es un almacenamiento en el equipo terminal. La lectura de información del dispositivo por un script puede ser un acceso.
- El consentimiento debe ser activo. Lo decidió ya en 2019 el TJUE respecto de las cookies. Una casilla premarcada no basta (TJUE, C-673/17, Planet49).
Las excepciones del apartado 2
No necesita consentimiento en dos casos:
- Transmisión de mensajes (n.º 1). La única finalidad es la transmisión de un mensaje a través de una red pública de telecomunicaciones.
- Estrictamente necesario (n.º 2). El almacenamiento o el acceso es estrictamente necesario para que el proveedor pueda prestar un servicio digital expresamente solicitado por el usuario.
La segunda excepción se interpreta de forma restrictiva. La Conferencia de Protección de Datos, la asociación de las autoridades de control alemanas, ha reunido ejemplos en su guía de orientación para telemedios. Según ella, por regla general no requiere consentimiento previo lo que el propio sitio web necesita para funcionar, como un carrito de la compra, un inicio de sesión o el almacenamiento de la decisión sobre cookies. Una ponderación de intereses según el art. 6, apdo. 1, letra f del RGPD no convierte un script de seguimiento en una función estrictamente necesaria. La medición de audiencia y la estadística no las ven las autoridades, por regla general, incluidas en ella. Es la línea de la supervisión; un tribunal puede juzgar de otro modo en un caso concreto.
Consecuencias para los scripts de análisis y de marketing
En la práctica resulta una regla sencilla: en cuanto un script deposita en el navegador algo o lee del navegador algo que no es necesario para mostrar la página, necesita antes el consentimiento.
| Herramienta | ¿Acceso al dispositivo? | Consentimiento según el § 25 |
|---|---|---|
| Fuentes e imágenes del propio servidor | No | No necesario |
| Cookie del carrito de la compra | Sí, pero necesario | No necesario (n.º 2) |
| Analítica web con cookie o identificador de dispositivo | Sí | Por regla general necesario |
| Píxeles de publicidad y retargeting | Sí | Necesario |
| Mapas de calor y grabación del ratón | Sí | Por regla general necesario |
Técnicamente significa: el script solo puede cargarse después de que el visitante haya aceptado la categoría correspondiente. Un banner que solo informa y carga los scripts de inmediato igualmente no cumple la norma. Cómo es esto en la instalación mediante un Tag Manager lo describe la ayuda sobre el consentimiento en el Tag Manager. Sobre los vídeos del ratón, lea más en Session replay y protección de datos: cómo usar bien los vídeos del ratón.
Qué amenaza en caso de infracción
Quien almacena o accede contraviniendo el § 25 apdo. 1 frase 1 comete, según el § 28 apdo. 1 n.º 13 TDDDG, una infracción administrativa. La multa puede ascender, según el § 28 apdo. 2, hasta 300.000 euros. Además, el tratamiento puede tener consecuencias propias conforme al RGPD. Lo controlan las autoridades de control de protección de datos.
Cómo lo manejan Austria y Suiza
La norma se remonta a la Directiva ePrivacy (art. 5, apdo. 3). Austria la traspone en el § 165 apdo. 3 TKG 2021, más sobre ello en Cookies en Austria: § 165 TKG 2021. Suiza sigue otro camino, que puede consultarse en Seguimiento web en Suiza: revDSG y FMG.
Preguntas frecuentes
¿Se aplica el § 25 TDDDG también a los registros del servidor? No, no a lo que el servidor recibe de todos modos al acceder a la página. La norma actúa en el almacenamiento en el dispositivo y en el acceso a lo almacenado allí. Si una dirección IP en el acceso entra en el RGPD es una cuestión aparte, que trata Dirección IP y RGPD: ¿es un dato personal?.
¿Necesito un consentimiento para la mera medición de audiencia? Según la opinión de las autoridades de control alemanas, por regla general sí, si con ello se accede al dispositivo. La medición de audiencia no se considera estrictamente necesaria.
¿Basta con acortar la duración de la cookie? No. La duración no cambia nada en la cuestión de si se almacena o se lee. Decisiva es la finalidad del acceso.