Jus · 7. november 2026 · 4 min lesing
§ 25 TDDDG: informasjonskapsler og sporing i Tyskland
§ 25 TDDDG (tidligere TTDSG) regulerer informasjonskapsler og skript: når samtykke trengs, hvilke unntak som gjelder og hva det betyr for analyseverktøy.
Den som driver en nettside i Tyskland, støter ved temaet informasjonskapsler på § 25 TDDDG. Bestemmelsen heter i hverdagen ofte fortsatt «TTDSG-paragrafen» og er grunnen til at det finnes informasjonskapsel-bannere. Denne artikkelen forklarer hva den regulerer, når den gjelder, hvilke unntak som finnes og hva det betyr for analyse- og markedsføringsskript.
Av TTDSG ble det TDDDG
Regelen gjelder siden 1. desember 2021 og stod først i Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG). Siden 14. mai 2024 heter loven Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG), den tyske loven om personvern i telekommunikasjon og digitale tjenester. Innholdet i § 25 har navneendringen ikke endret. Loven finner du på gesetze-im-internet.de.
Hva § 25 avs. 1 krever
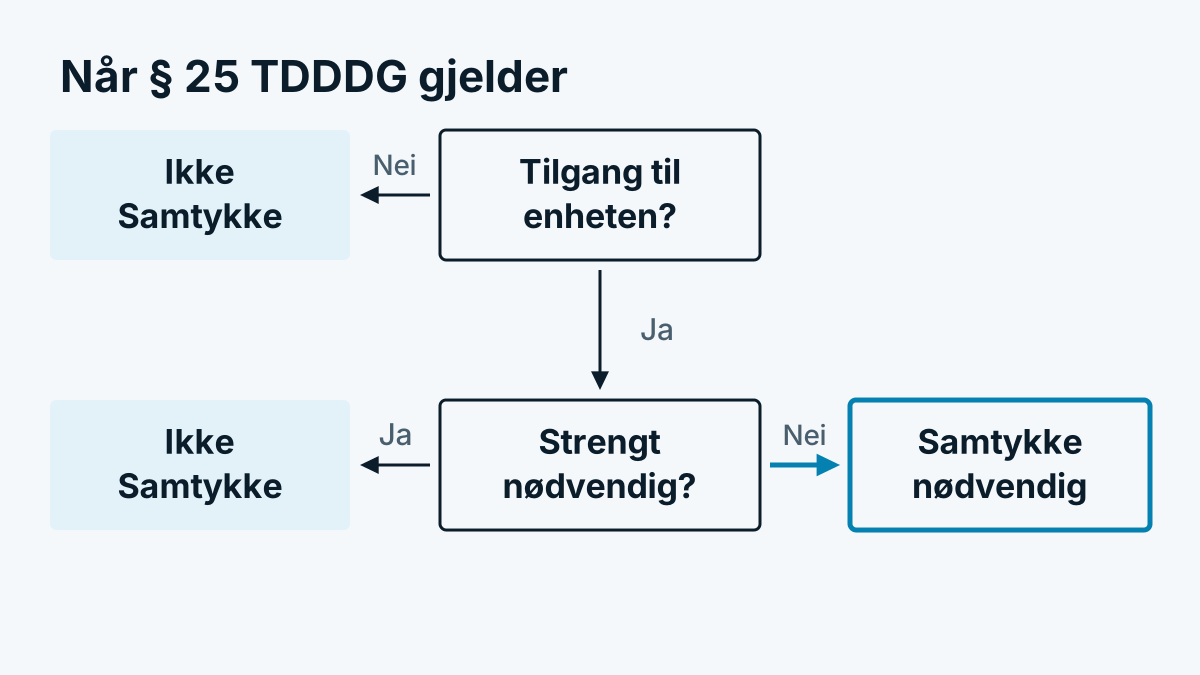
Etter ordlyden er lagring av opplysninger i sluttbrukerens sluttutstyr eller tilgang til opplysninger som allerede er lagret der, bare tillatt når sluttbrukeren på grunnlag av klare og omfattende opplysninger har samtykket. Informasjon og samtykke må skje etter GDPR.
Tre ting er viktige:
- Det gjelder enheten, ikke personreferansen. Regelen gjelder også når det til slutt ikke oppstår personopplysninger. Det rettslige grunnlaget for den senere behandlingen er et annet spørsmål. Hvordan begge prøvingstrinnene henger sammen, står i Besøkergjenkjenning og GDPR: en nøktern vurdering.
- Det gjelder mer enn informasjonskapsler. Også nettleserens lokale lagring (localStorage, sessionStorage) er en lagring i sluttutstyret. At et skript leser ut enhetsopplysninger, kan være en tilgang.
- Samtykket må være aktivt. Det har EU-domstolen avgjort for informasjonskapsler allerede i 2019. En forhåndsavkrysset rute rekker ikke (EU-domstolen, C-673/17, Planet49).
Unntakene i ledd 2
Du trenger ikke samtykke i to tilfeller:
- Meldingsoverføring (nr. 1). Det eneste formålet er overføring av en melding over et offentlig telekommunikasjonsnett.
- Strengt nødvendig (nr. 2). Lagringen eller tilgangen er strengt nødvendig for at leverandøren skal kunne tilby en digital tjeneste som brukeren uttrykkelig har bedt om.
Det andre unntaket tolkes snevert. Datenschutzkonferenz (DSK), sammenslutningen av de tyske tilsynsmyndighetene, har i sin veiledning for telemedier samlet eksempler. Som regel uten forutgående samtykke går etter dette det som nettsiden selv trenger for å fungere, for eksempel en handlekurv, en pålogging eller lagringen av informasjonskapsel-valget. En interesseavveining etter art. 6 nr. 1 bokstav f GDPR gjør ikke et sporingsskript til en strengt nødvendig funksjon. Rekkeviddemåling og statistikk ser myndighetene som regel ikke under det. Det er tilsynets linje, en domstol kan i enkelttilfeller dømme annerledes.
Konsekvenser for analyse- og markedsføringsskript
For praksis gir det en enkel tommelfingerregel: Så snart et skript legger noe i nettleseren eller leser noe ut av nettleseren som ikke er nødvendig for å vise siden, trenger du samtykke på forhånd.
| Verktøy | Tilgang til enheten? | Samtykke etter § 25 |
|---|---|---|
| Skrifttyper og bilder fra egen server | Nei | Ikke nødvendig |
| Handlekurv-informasjonskapsel | Ja, men nødvendig | Ikke nødvendig (nr. 2) |
| Nettanalyse med informasjonskapsel eller enhetsidentifikator | Ja | Som regel nødvendig |
| Reklame- og retargeting-piksler | Ja | Nødvendig |
| Heatmaps og museopptak | Ja | Som regel nødvendig |
Teknisk betyr det: Skriptet må ikke laste før den besøkende har sagt ja til den passende kategorien. Et banner som bare informerer og likevel laster skriptene umiddelbart, oppfyller ikke regelen. Hvordan dette ser ut ved innbygging via en tag manager, beskriver hjelpen om samtykke i tag manager. Om musevideoer kan du lese mer i Session replay og personvern: bruke musevideoer riktig.
Hva som truer ved brudd
Den som lagrer eller har tilgang i strid med § 25 avs. 1 setning 1, begår etter § 28 avs. 1 nr. 13 TDDDG en forseelse. Bøten kan etter § 28 avs. 2 utgjøre inntil 300 000 euro. I tillegg kan behandlingen etter GDPR få egne følger. Kontrollen utføres av personverntilsynene.
Hvordan Østerrike og Sveits håndterer det
Regelen går tilbake til ePrivacy-direktivet (art. 5 nr. 3). Østerrike gjennomfører den i § 165 avs. 3 TKG 2021, mer om det i Informasjonskapsler i Østerrike: § 165 TKG 2021 forklart. Sveits går en annen vei, som kan leses i Nettsidesporing i Sveits: revDSG og FMG.
Ofte stilte spørsmål
Gjelder § 25 TDDDG også for serverlogger? Nei, ikke for det serveren uansett mottar ved sideoppslaget. Bestemmelsen gjelder ved lagring på enheten og ved tilgang til det som er lagret der. Om en IP-adresse ved oppslaget faller under GDPR, er et eget spørsmål som IP-adresse og GDPR: er den personopplysning? behandler.
Trenger jeg samtykke for ren rekkeviddemåling? Etter de tyske tilsynsmyndighetenes oppfatning som regel ja, når det samtidig skjer tilgang til enheten. Rekkeviddemåling regnes ikke som strengt nødvendig.
Rekker det å forkorte levetiden til informasjonskapselen? Nei. Levetiden endrer ikke ved spørsmålet om det lagres eller leses ut. Avgjørende er formålet med tilgangen.