Jus · 7. november 2026 · 6 min lesing
Besøkergjenkjenning og GDPR: en nøktern vurdering
Besøkergjenkjenning og GDPR i DE, AT og CH: to prøvingstrinn, samtykke eller berettiget interesse og en sjekkliste for driftere.
Den som informerer seg om besøkergjenkjenning, leser motstridende utsagn. Noen leverandører sier at samtykke alltid er nødvendig. Andre lover at man med løsningen deres ikke trenger noe i det hele tatt. Begge deler er for generelt. Denne artikkelen viser prøvingstrinnene du kan bruke til å forberede spørsmålet for din nettside selv. Den er en vurdering, ikke juridisk rådgivning. Den erstatter ikke kontrollen av personvernombudene eller advokatene dine.
Kildenes status: 06.11.2026. Kontroller gjeldende ordlyd før en beslutning.
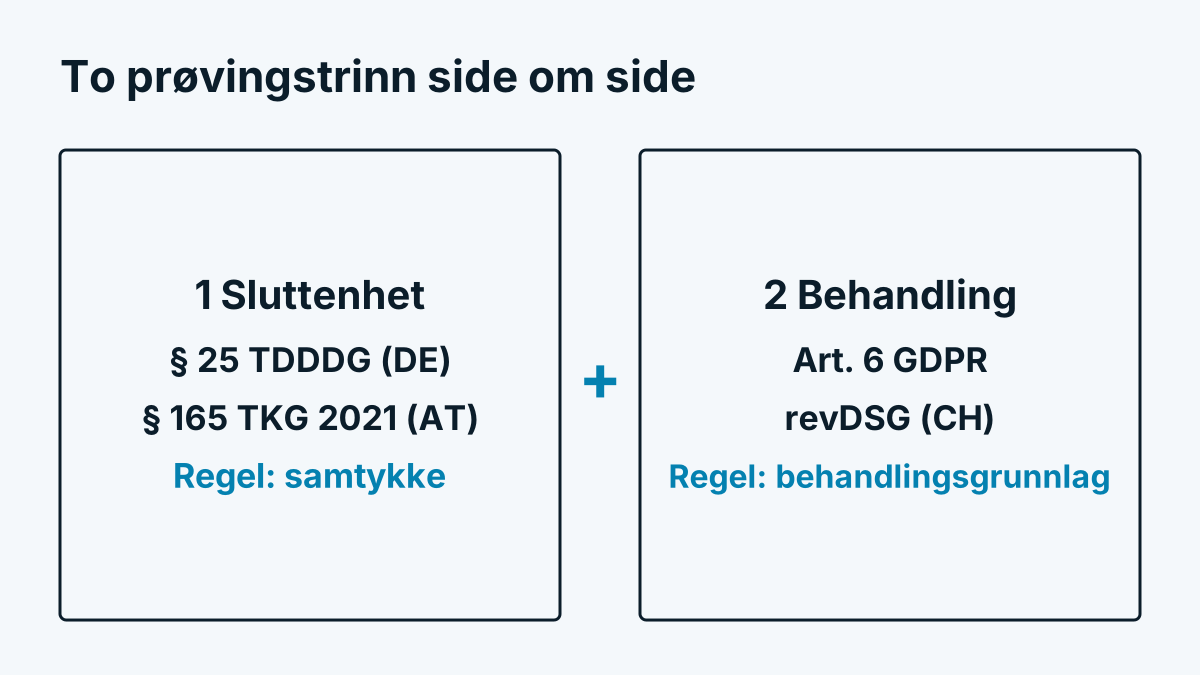
To atskilte prøvinger
Besøkergjenkjenning reiser to spørsmål som ofte blandes sammen:
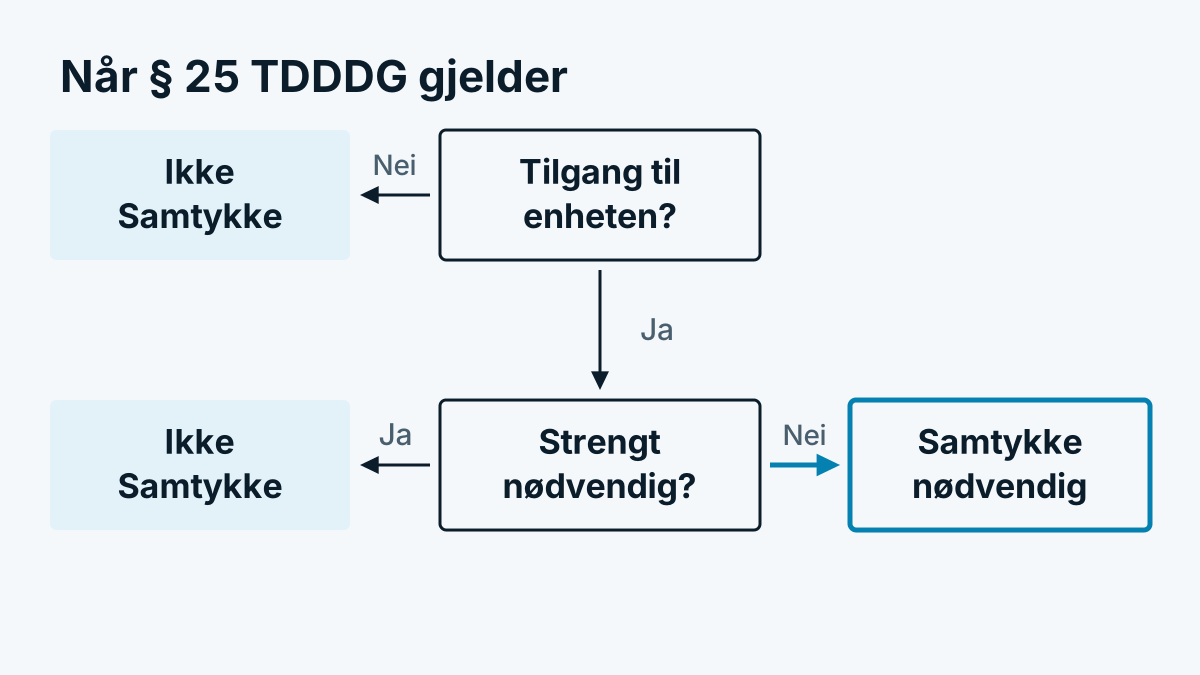
- Har skriptet lov til å få tilgang til den besøkendes enhet? Det regulerer i Tyskland § 25 TDDDG, i Østerrike § 165 Abs. 3 TKG 2021. Begge reglene stammer fra ePrivacy-direktivet. Lagring eller utlesing er i prinsippet bare tillatt med samtykke, med mindre tilgangen er helt nødvendig for at en uttrykkelig ønsket tjeneste skal fungere.
- Har behandlingen av dataene lov til å finne sted? Det besvarer GDPR når det dreier seg om personopplysninger. Du trenger et behandlingsgrunnlag etter art. 6 nr. 1, for eksempel samtykke (bokstav a) eller berettiget interesse (bokstav f).
Begge prøvingene gjelder ved siden av hverandre. En berettiget interesse etter GDPR erstatter ikke noe samtykke til enhetstilgangen. Omvendt gjør et samtykke til skriptet ikke behandlingen automatisk lovlig hvis den går utover det det ble samtykket til.
Et skript som ikke lagrer eller leser noe som helst på enheten, berører kanskje ikke det første spørsmålet. Om det stemmer, avhenger av teknikken og vurderes ulikt. Spør leverandøren konkret hva skriptet gjør. La deg få det beskrevet skriftlig.
Er IP-adressen en personopplysning?
Kort sagt: ofte ja. EU-domstolen har i saken C-582/14 (Breyer) avgjort at også en dynamisk IP-adresse kan være en personopplysning, hvis driveren har rettslige midler til å komme til personen via tredjeparter (for eksempel tilgangsleverandøren). Spørsmålet avhenger altså av det enkelte tilfellet. Myndighetene setter terskelen heller lavt. Den utførlige versjonen finner du i IP-adresse og GDPR: er den personopplysning?.
For besøkergjenkjenning betyr det: Regn med at allerede øyeblikket teller når adressen når serveren, selv om den forkastes etterpå.
Bedrift, person, pseudonym
Besøkergjenkjenning i B2B hevder å gjenkjenne bare bedrifter og ingen personer. Det er en god tilnærming, men ingen carte blanche:
- Bedriftsnivået hjelper. Når resultatet er navnet på en virksomhet, står det til slutt ingen enkeltperson. Det senker risikoen, først og fremst ved analysen.
- Enkeltpersonforetak, frilansere og små kontorer er bedrift og person på én gang. Et resultat som «Schmidt Beratung» kan gjelde en bestemt person.
- Hjemmekontor. Den som surfer hjemmefra via et firma-VPN, dukker opp som bedrift selv om en bestemt person står bak. Mer om dette i Hjemmekontor, VPN og mobilnett: hvem du ikke ser.
- Kobling. Så snart du søker en kontaktperson til bedriften eller slår sammen atferden med andre data, kan det oppstå et personhenførbart forhold.
- Pseudonymisering er et vernetiltak, ingen utvei. Pseudonymiserte data forblir personopplysninger så lenge personen kan bestemmes med tilleggsopplysninger.
Den som bruker musevideoer eller atferdsprofiler, kommer enda nærmere personen. Se: Session replay og personvern: bruke musevideoer riktig.
Roller og avtaler
- Du som driver av nettsiden er som regel behandlingsansvarlig i GDPR-forstand. Du avgjør om og til hva dataene registreres.
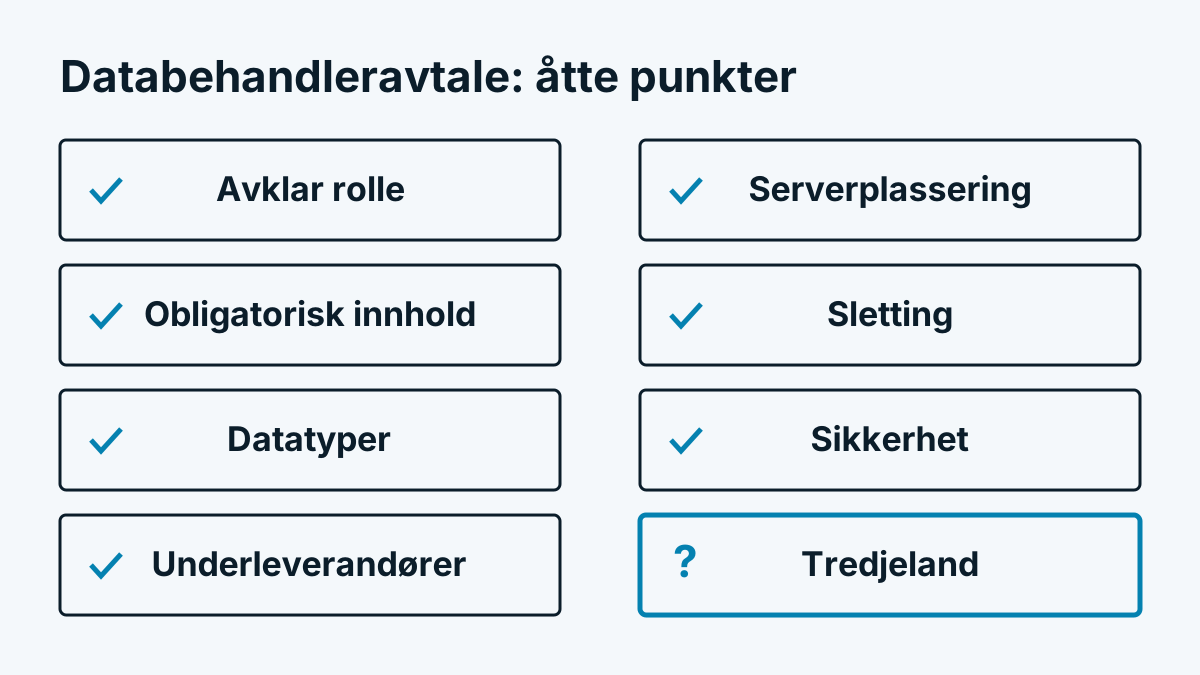
- Leverandøren av besøkergjenkjenningen behandler som regel dataene på dine vegne og er da databehandler. For det trenger du en avtale etter art. 28 GDPR. Kontroller om leverandøren også bruker dataene til egne formål, for da endres rollen.
- Underleverandører (hostere, databaser, leverandører av bedriftsdata) må være oppført og bundet av avtale. Spør om serverplasseringen og om data flyter til tredjeland.
Informasjonsplikter
De besøkende må få vite hva som skjer. Personvernerklæringen bør minst inneholde:
- at en besøkergjenkjenning brukes og til hva
- hvilke data som behandles (for eksempel viste sider, tidspunkter, opprinnelse, oppholdstid)
- behandlingsgrunnlaget
- hvor lenge dataene lagres
- mottakeren eller kategorien av mottakere, altså leverandøren din
- rettighetene til de registrerte: innsyn, sletting, innsigelse, klage til tilsynsmyndigheten
En generell setning om «webanalyse» holder ikke når det står en bedriftstilordning bak. Beskriv den som et eget punkt.
Sveits
Sveits har med den reviderte personvernloven (revDSG) egne regler som har gjeldt siden 1. september 2023. De er mindre samtykkesentrerte, til gjengjeld åpenhetsorienterte:
- Du må informere de registrerte forsvarlig om innhentingen og behandlingen av personopplysningene deres.
- Behandlingen må være forholdsmessig og formålsbundet.
- Den som uttrykkelig protesterer, har opplysninger som bare kan behandles videre ved et rettferdiggjørende grunnlag.
- For informasjonskapsler og lignende teknikker kommer informasjonsplikter fra telekommunikasjonsretten i tillegg.
Gjelder tilbudet ditt også for besøkende fra EU, kan i tillegg GDPR gripe inn.
Sjekkliste for driftere
- Beskriv skriftlig hvilke data løsningen registrerer, når og hvor de lagres.
- Avklar om skriptet får tilgang til sluttenheten. Avgjør deretter om du innhenter samtykke for det.
- Velg et behandlingsgrunnlag for behandlingen og dokumenter avveiningen.
- Inngå en databehandleravtale og la deg nevne underleverandørene.
- Kontroller serverplasseringen og mulige overføringer til tredjeland.
- Utvid personvernerklæringen med et eget avsnitt.
- Fastsett lagringsfrister og kontroller at det slettes.
- Sperr sensitive områder som kasse, konto og skjemaer med helseopplysninger.
- Sett opp en vei for å behandle innsyns- og sletteønsker.
- Avgjør om en personvernkonsekvensvurdering er nødvendig. Før resultatet inn.
- Før behandlingen inn i oversikten over behandlingsaktiviteter.
Hvordan du legger opp utvelgelsen, viser Sammenlign besøkergjenkjenning: 12 kriterier for valget.
Åpne spørsmål til juridisk rådgivning
Noen punkter er ikke endelig avklart eller avhenger av saken din. Ta dem med:
- Holder et samtykke til kategorien «statistikk» for enhetstilgangen, eller trengs det et eget samtykke?
- Er den berettigede interessen bærekraftig for en bedriftstilordning? Hvordan faller avveiningen ut for små bedrifter og enkeltpersonforetak?
- Fra hvilken størrelse eller rettsform er et resultat entydig «ikke personhenførbart»?
- Hvor nøyaktig må de besøkende informeres om bedriftstilordningen?
- Hvordan håndterer du innsigelser når IP-adressen ikke lagres?
Et svar finnes bare i det enkelte tilfellet. Den som lover deg generelt at ingen rettslig risiko gjenstår, selger deg en garanti som ingen kan gi.
Hvordan en leverandør kan håndtere dette
Som et eksempel fra praksis: Whovisit forkaster IP-adressen etter oppslaget, lagrer bare bedrifter og institusjoner og setter ingen informasjonskapsel. Hvor dataene ligger og hvem som er involvert, står på siden Personvernprinsipp. Hvor lenge hva lagres, står i hjelpen under Oppbevaring og sletting. Om dette holder for nettsiden din, avgjør du sammen med juridisk rådgivning.
Kort oppsummert
Prøv besøkergjenkjenning i to trinn: enhetstilgang og behandling. Bedriftsnivået reduserer risikoen, men fjerner den ikke. Avklar roller og avtaler, informer selvstendig og slett tidlig. Og ta de åpne spørsmålene med inn i en samtale med noen som kjenner virksomheten din.