Drept · 7 noiembrie 2026 · 7 min de citit
Recunoașterea vizitatorilor și GDPR: o încadrare lucidă
Recunoașterea vizitatorilor și GDPR în DE, AT și CH: doi pași de verificare, consimțământ sau interes legitim și o listă de verificare pentru operatori.
Cine se informează despre recunoașterea vizitatorilor citește afirmații contradictorii. Unii furnizori spun că un consimțământ este întotdeauna necesar. Alții promit că cu soluția lor nu aveți nevoie de nimic. Ambele sunt prea generale. Acest articol arată pașii de verificare cu care pregătiți singuri răspunsul pentru site-ul dumneavoastră. Este o încadrare, nu consultanță juridică. Nu înlocuiește verificarea de către responsabilii dumneavoastră cu protecția datelor sau de către avocați.
Situația surselor: 06.11.2026. Verificați textul actual înainte de o decizie.
Două verificări separate
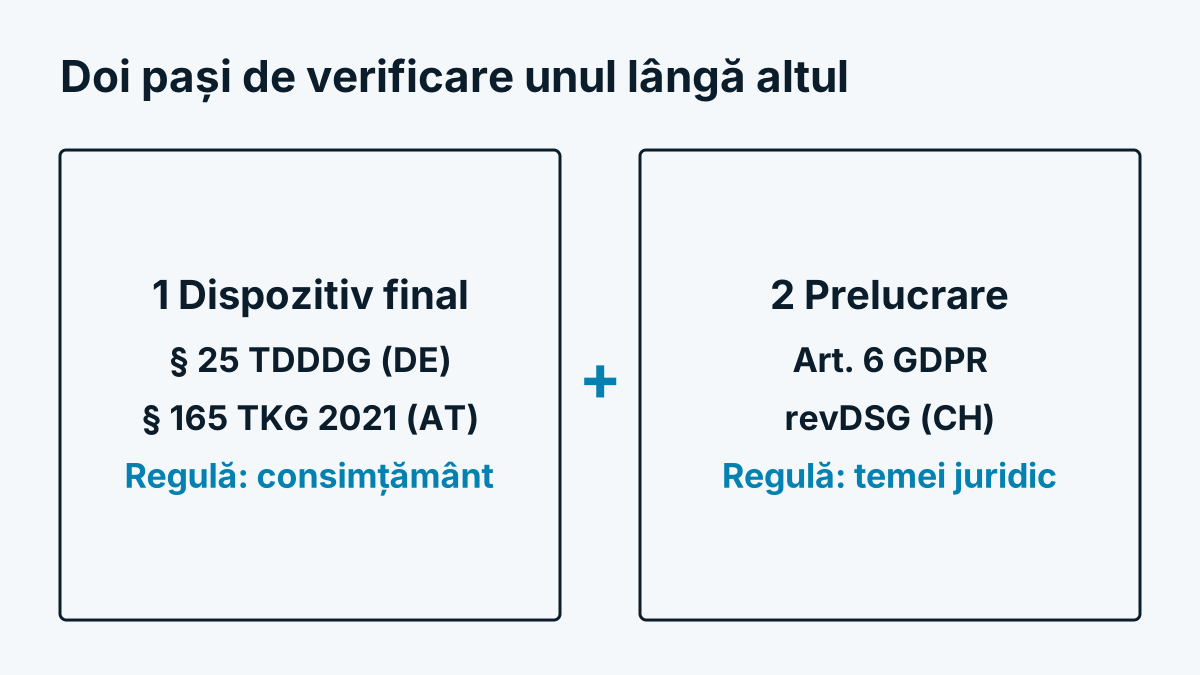
Recunoașterea vizitatorilor ridică două întrebări care sunt adesea amestecate:
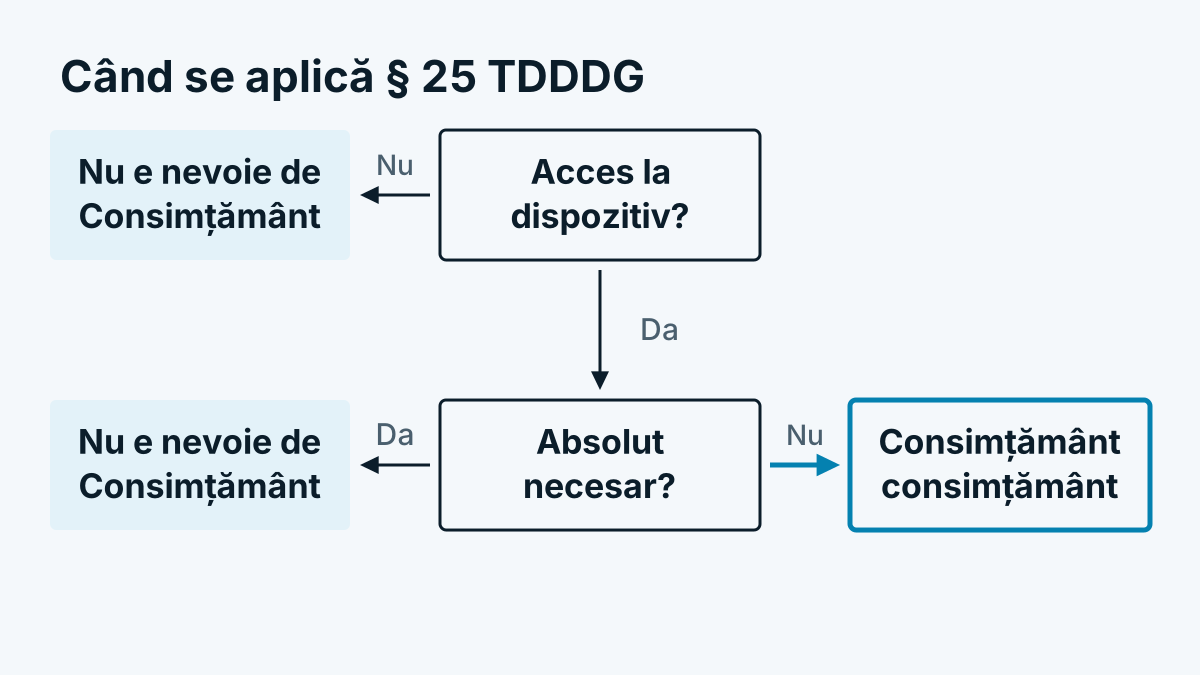
- Poate scriptul să acceseze dispozitivul vizitatorului? Acest lucru este reglementat în Germania de § 25 TDDDG, în Austria de § 165 Abs. 3 TKG 2021. Ambele reguli provin din Directiva ePrivacy. Stocarea sau citirea este permisă în principiu doar cu consimțământ, cu excepția cazului în care accesul este absolut necesar pentru ca un serviciu solicitat expres să funcționeze.
- Poate avea loc prelucrarea datelor? La aceasta răspunde GDPR, dacă este vorba de date cu caracter personal. Aveți nevoie de un temei juridic conform art. 6 alin. 1, de exemplu consimțământ (lit. a) sau interes legitim (lit. f).
Ambele verificări se aplică una lângă alta. Un interes legitim conform GDPR nu înlocuiește un consimțământ pentru accesul la dispozitiv. Invers, un consimțământ pentru script nu face prelucrarea automat legală dacă depășește scopul pentru care s-a consimțit.
Un script care nu stochează și nu citește nimic pe dispozitiv poate să nu atingă prima întrebare. Dacă acest lucru este adevărat depinde de tehnică și este apreciat diferit. Întrebați concret furnizorul ce face scriptul. Cereți să vi se descrie în scris.
Este adresa IP dată cu caracter personal?
Pe scurt: adesea da. Curtea de Justiție a Uniunii Europene a decis în cauza C-582/14 (Breyer) că și o adresă IP dinamică poate fi dată cu caracter personal, dacă operatorul are mijloace legale de a ajunge, prin terți (de exemplu furnizorul de acces), la persoană. Întrebarea depinde deci de cazul individual. Autoritățile pun pragul mai degrabă jos. Versiunea detaliată o găsiți în Adresa IP și GDPR: sunt date cu caracter personal?.
Pentru recunoașterea vizitatorilor asta înseamnă: socotiți că contează deja momentul în care adresa ajunge la server, chiar dacă este eliminată după aceea.
Firmă, persoană, pseudonim
Recunoașterea vizitatorilor în B2B pretinde că recunoaște doar firme și nu persoane. Este o abordare bună, dar nu o carte albă:
- Nivelul firmei ajută. Dacă rezultatul este numele unei întreprinderi, la final nu stă o persoană individuală. Asta reduce riscul, mai ales la evaluare.
- Antreprenorii individuali, liber-profesioniștii și birourile mici sunt firmă și persoană în același timp. Un rezultat precum „Schmidt Beratung” se poate referi la o anumită persoană.
- Home office. Cine navighează de acasă printr-un VPN de firmă apare ca firmă, deși în spate se află o anumită persoană. Mai multe în Home office, VPN și rețea mobilă: pe cine nu îl vedeți.
- Legarea. De îndată ce căutați o persoană de contact pentru firmă sau combinați comportamentul cu alte date, poate apărea o legătură cu o persoană.
- Pseudonimizarea este o măsură de protecție, nu o ieșire. Datele pseudonimizate rămân date cu caracter personal atât timp cât persoana poate fi identificată cu informații suplimentare.
Cine folosește videoclipuri cu mausul sau profiluri comportamentale se apropie și mai mult de persoană. Despre asta: Session replay și protecția datelor: cum folosiți corect videoclipurile cu mausul.
Roluri și contracte
- Dumneavoastră ca operator al site-ului sunteți, de regulă, responsabil în sensul GDPR. Decideți dacă și în ce scop se colectează datele.
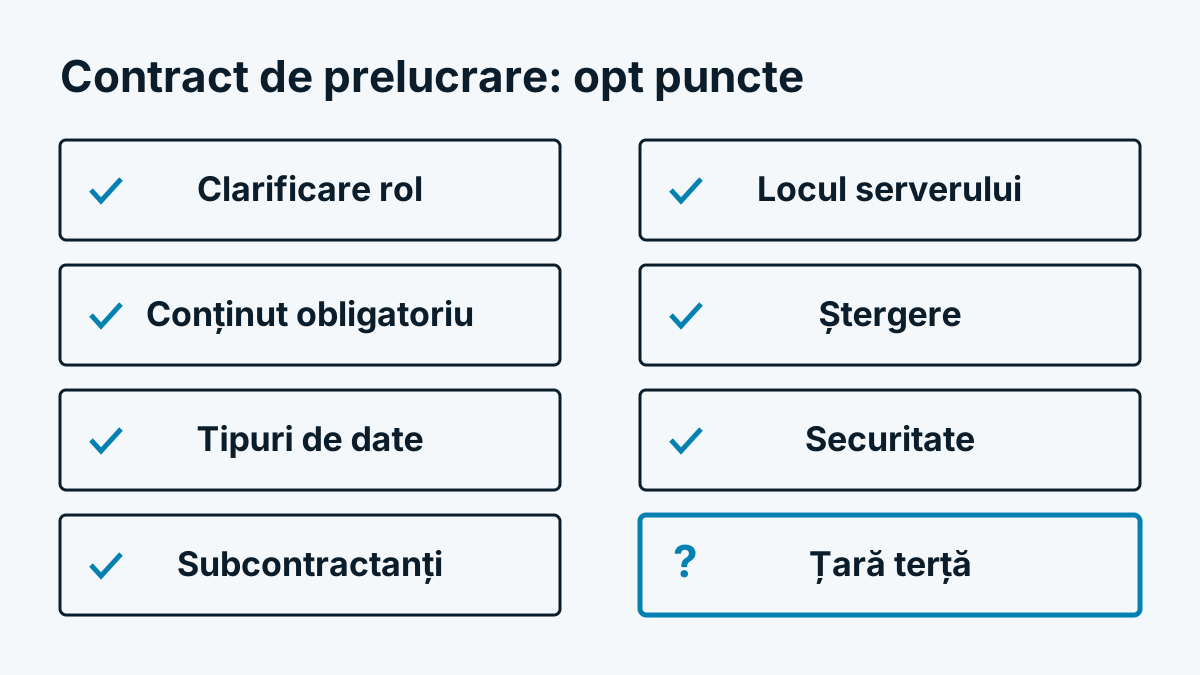
- Furnizorul recunoașterii vizitatorilor prelucrează, de regulă, datele în numele dumneavoastră și este atunci persoană împuternicită de operator. Pentru asta aveți nevoie de un contract conform art. 28 GDPR. Verificați dacă furnizorul folosește datele și în scopuri proprii, pentru că atunci se schimbă rolul.
- Subcontractanții (găzduire, baze de date, furnizori de date despre firme) trebuie listați și legați contractual. Întrebați despre locația serverului și dacă datele circulă către țări terțe.
Obligații de informare
Vizitatorii trebuie să afle ce se întâmplă. Politica de confidențialitate ar trebui să conțină cel puțin:
- că se folosește o recunoaștere a vizitatorilor și în ce scop
- ce date se prelucrează (de exemplu paginile accesate, momentele, proveniența, durata șederii)
- temeiul juridic
- cât timp se stochează datele
- destinatarul sau categoria de destinatari, adică furnizorul dumneavoastră
- drepturile persoanelor vizate: acces, ștergere, opoziție, plângere la autoritatea de supraveghere
O propoziție generală despre „analiză web” nu ajunge dacă în spate se află o atribuire a firmei. Descrieți-o ca punct separat.
Elveția
Elveția are, cu legea revizuită privind protecția datelor (revDSG), reguli proprii, în vigoare din 1 septembrie 2023. Sunt mai puțin centrate pe consimțământ, în schimb orientate spre transparență:
- Trebuie să informați în mod adecvat persoanele vizate despre colectarea și prelucrarea datelor lor personale.
- Prelucrarea trebuie să fie proporțională și legată de scop.
- Cine se opune expres, ale cărui date pot fi prelucrate în continuare doar dacă există un motiv justificativ.
- Pentru cookie-uri și tehnici similare se adaugă obligații de informare din dreptul telecomunicațiilor.
Dacă oferta dumneavoastră se adresează și vizitatorilor din UE, se poate aplica suplimentar GDPR.
Listă de verificare pentru operatori
- Descrieți în scris ce date colectează soluția, când și unde sunt stocate.
- Clarificați dacă scriptul accesează dispozitivul final. Decideți apoi dacă obțineți pentru asta un consimțământ.
- Alegeți pentru prelucrare un temei juridic și documentați cântărirea.
- Încheiați un contract de prelucrare a datelor și cereți să vi se numească subcontractanții.
- Verificați locația serverului și eventualele transferuri către țări terțe.
- Completați politica de confidențialitate cu o secțiune proprie.
- Stabiliți termene de stocare și controlați că se șterge.
- Blocați zonele sensibile precum casa de marcat, contul și formularele cu date de sănătate.
- Creați o cale pentru tratarea cererilor de acces și de ștergere.
- Decideți dacă este necesară o evaluare a impactului asupra protecției datelor. Consemnați rezultatul.
- Înscrieți prelucrarea în registrul activităților de prelucrare.
Cum organizați procedura de selecție arată Compararea instrumentelor de recunoaștere a vizitatorilor: 12 criterii de alegere.
Întrebări deschise pentru consultanța dumneavoastră juridică
Unele puncte nu sunt clarificate definitiv sau depind de cazul dumneavoastră. Luați-le cu dumneavoastră:
- Ajunge pentru accesul la dispozitiv un consimțământ în categoria „Statistică” sau este nevoie de un consimțământ propriu?
- Este interesul legitim viabil pentru o atribuire a firmei? Cum iese cântărirea la firme mici și antreprenori individuali?
- De la ce mărime sau formă juridică este un rezultat fără echivoc „fără legătură cu persoane”?
- Cât de exact trebuie informați vizitatorii despre atribuirea firmei?
- Cum procedați cu opozițiile atunci când adresa IP nu este stocată?
Un răspuns există doar în cazul individual. Cine vă promite general că nu rămâne niciun risc juridic vă vinde o garanție pe care nimeni nu o poate da.
Cum poate proceda un furnizor
Ca exemplu din practică: Whovisit elimină adresa IP după interogare, stochează doar firme și instituții și nu setează niciun cookie. Unde se află datele și cine este implicat se află pe pagina Principiul protecției datelor. Cât timp se stochează ce se află în ajutor la Păstrare și ștergere. Dacă asta ajunge pentru site-ul dumneavoastră, decideți împreună cu consultanța dumneavoastră juridică.
Pe scurt
Verificați recunoașterea vizitatorilor în doi pași: accesul la dispozitiv și prelucrarea. Nivelul firmei reduce riscul, dar nu îl elimină. Clarificați rolurile și contractele, informați separat și ștergeți devreme. Și luați întrebările deschise într-o discuție cu cineva care vă cunoaște afacerea.