Pravo · 7. studenoga 2026. · 6 min čitanja
Prepoznavanje posjetitelja i GDPR: trijezna procjena
Prepoznavanje posjetitelja i GDPR u DE, AT i CH: dvije provjere, privola ili legitimni interes i kontrolni popis za operatere.
Tko se informira o prepoznavanju posjetitelja, čita proturječne tvrdnje. Jedni pružatelji kažu da je privola uvijek potrebna. Drugi obećavaju da s njihovim rješenjem ne treba ništa. Oboje je preopćenito. Ovaj članak pokazuje korake provjere kojima za svoju web stranicu možete sami pripremiti odgovor. To je razvrstavanje, a ne pravni savjet. Ne zamjenjuje provjeru koju provode Vaši službenici za zaštitu podataka ili odvjetnici.
Stanje izvora: 06. 11. 2026. Prije odluke provjerite aktualni tekst.
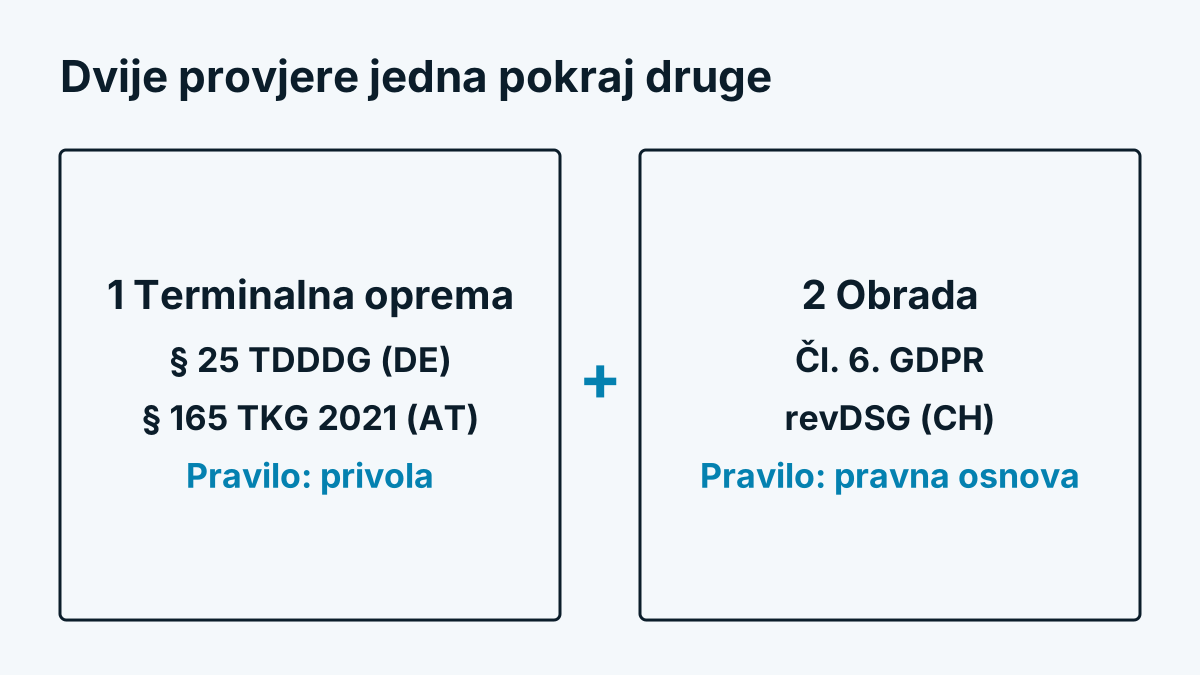
Dvije odvojene provjere
Prepoznavanje posjetitelja otvara dva pitanja koja se često miješaju:
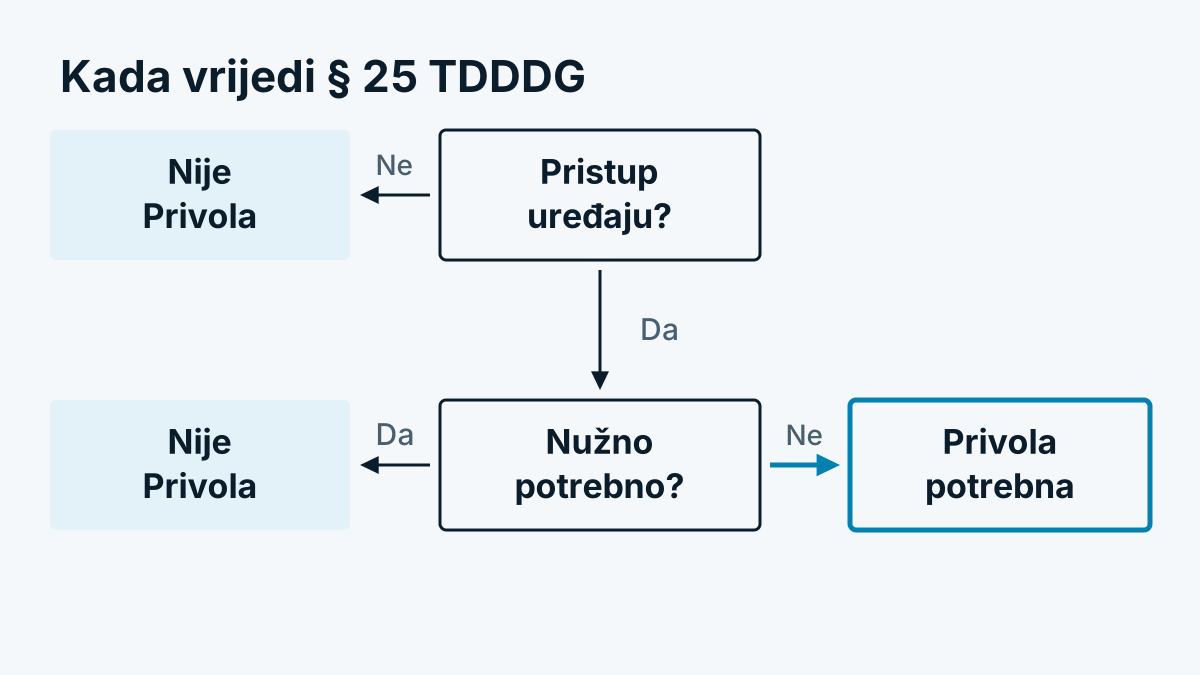
- Smije li skripta pristupiti uređaju posjetitelja? To u Njemačkoj uređuje § 25 TDDDG, u Austriji § 165 Abs. 3 TKG 2021. Oba pravila potječu iz Direktive o e-privatnosti. Pohranjivati ili čitati u načelu se smije samo uz privolu, osim ako je pristup nužno potreban da bi izričito zatražena usluga funkcionirala.
- Smije li se obrada podataka odvijati? To odgovara GDPR, ako je riječ o osobnim podacima. Trebate pravnu osnovu prema čl. 6. st. 1., primjerice privolu (t. a) ili legitimni interes (t. f).
Obje provjere vrijede jedna uz drugu. Legitimni interes prema GDPR-u ne zamjenjuje privolu za pristup uređaju. Obrnuto, privola za skriptu ne čini obradu automatski zakonitom ako ide dalje od onoga za što je privola dana.
Skripta koja ništa ne pohranjuje na uređaju niti čita možda ne dira prvo pitanje. Vrijedi li to, ovisi o tehnici i različito se ocjenjuje. Pitajte svog pružatelja konkretno što skripta radi. Dajte si to opisati pisanim putem.
Je li IP adresa osobni podatak?
Ukratko: često da. Sud Europske unije u predmetu C-582/14 (Breyer) presudio je da i dinamička IP adresa može biti osobni podatak ako operater ima pravna sredstva da preko trećih (primjerice pružatelja pristupa) dođe do osobe. Pitanje dakle ovisi o pojedinačnom slučaju. Tijela prag postavljaju prije nisko. Opširniju verziju nalazite u članku IP adresa i GDPR: je li osobni podatak?.
Za prepoznavanje posjetitelja to znači: računajte s tim da se broji već trenutak u kojem adresa stigne na poslužitelj, čak i ako se poslije odbaci.
Tvrtka, osoba, pseudonim
Prepoznavanje posjetitelja u B2B-u tvrdi da prepoznaje samo tvrtke, a ne osobe. To je dobar pristup, ali nije slobodan prolaz:
- Razina tvrtke pomaže. Ako je rezultat naziv poduzeća, na kraju ne stoji pojedinac. To smanjuje rizik, osobito pri analizi.
- Samostalni poduzetnici, slobodna zanimanja i mali uredi istodobno su tvrtka i osoba. Rezultat poput „Schmidt Beratung“ može se odnositi na određenu osobu.
- Kućni ured. Tko surfa od kuće preko tvrtkina VPN-a, pojavljuje se kao tvrtka iako iza toga stoji određena osoba. Više o tome u članku Kućni ured, VPN i mobilna mreža: koga ne vidite.
- Povezivanje. Čim uz tvrtku tražite kontakt osobu ili spojite ponašanje s drugim podacima, može nastati veza s osobom.
- Pseudonimizacija je zaštitna mjera, a ne izlaz. Pseudonimizirani podaci ostaju osobni dok se osoba može odrediti dodatnim informacijama.
Tko koristi videozapise miša ili profile ponašanja, približava se osobi još više. O tome: Session replay i zaštita podataka: kako ispravno koristiti videozapise miša.
Uloge i ugovori
- Vi kao operater web stranice u pravilu ste voditelj obrade u smislu GDPR-a. Vi odlučujete hoće li se i za što podaci prikupljati.
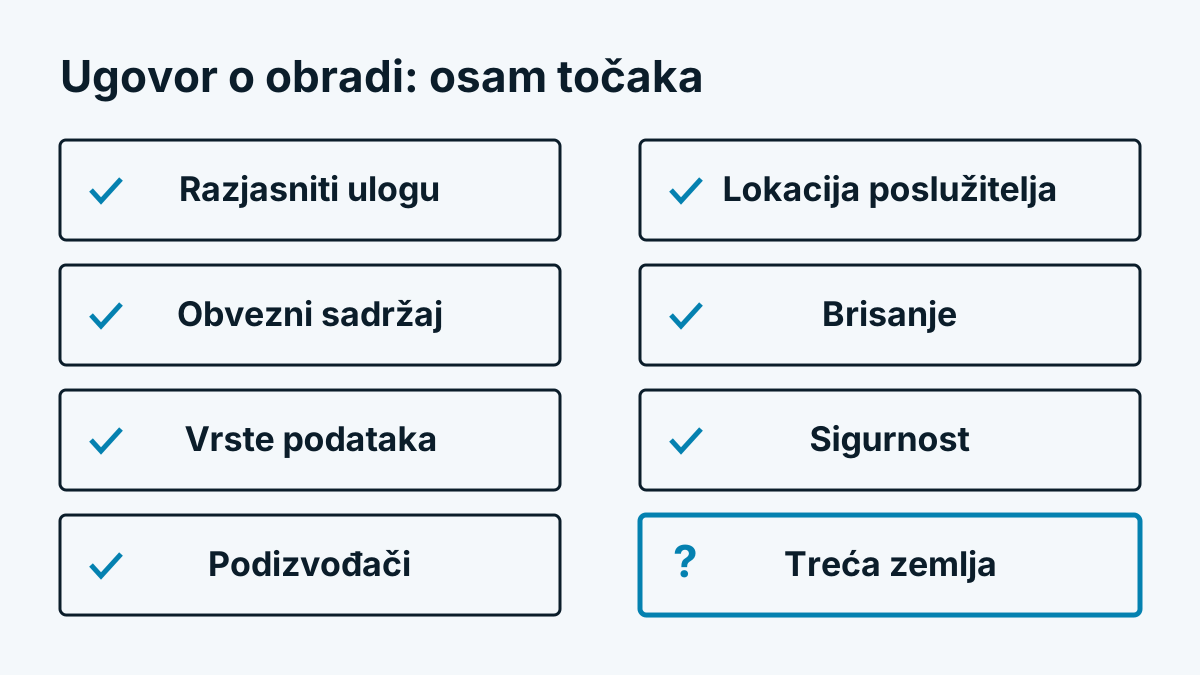
- Pružatelj prepoznavanja posjetitelja podatke u pravilu obrađuje u Vaše ime i tada je izvršitelj obrade. Za to Vam je potreban ugovor prema čl. 28. GDPR-a. Provjerite koristi li pružatelj podatke i u vlastite svrhe, jer se tada uloga mijenja.
- Podizvršitelji (hosting, baze podataka, pružatelji podataka o tvrtkama) moraju biti navedeni i ugovorno vezani. Pitajte za lokaciju poslužitelja i teku li podaci u treće zemlje.
Obveze informiranja
Posjetitelji moraju saznati što se događa. Izjava o zaštiti podataka trebala bi sadržavati najmanje:
- da se koristi prepoznavanje posjetitelja i za što
- koji se podaci obrađuju (primjerice otvorene stranice, vremena, podrijetlo, trajanje posjeta)
- pravnu osnovu
- koliko se dugo podaci pohranjuju
- primatelja ili kategoriju primatelja, dakle Vašeg pružatelja
- prava ispitanika: pristup, brisanje, prigovor, pritužba nadzornom tijelu
Opća rečenica o „web analitici“ nije dovoljna ako iza toga stoji pridruživanje tvrtki. Opišite ga kao zasebnu točku.
Švicarska
Švicarska ima s revidiranim zakonom o zaštiti podataka (revDSG) vlastita pravila koja vrijede od 1. rujna 2023. Manje su usmjerena na privolu, a više na transparentnost:
- Ispitanike morate primjereno informirati o prikupljanju i obradi njihovih osobnih podataka.
- Obrada mora biti razmjerna i vezana uz svrhu.
- Čiji se podaci, ako izričito prigovori, smiju dalje obrađivati samo uz razlog opravdanja.
- Za kolačiće i slične tehnike dolaze obveze informiranja iz telekomunikacijskog prava.
Ako se Vaša ponuda odnosi i na posjetitelje iz EU, dodatno se može primijeniti GDPR.
Kontrolni popis za operatere
- Pisano opišite koje podatke rješenje prikuplja, kada i gdje se pohranjuju.
- Razjasnite pristupa li skripta terminalnoj opremi. Zatim odlučite hoćete li za to prikupiti privolu.
- Za obradu odaberite pravnu osnovu i dokumentirajte odvagivanje.
- Sklopite ugovor o obradi podataka i dajte si navesti podizvršitelje.
- Provjerite lokaciju poslužitelja i moguće prijenose u treće zemlje.
- Dopunite izjavu o zaštiti podataka zasebnim odjeljkom.
- Odredite rokove pohrane i kontrolirajte da se briše.
- Blokirajte osjetljiva područja poput blagajne, računa i obrazaca sa zdravstvenim podacima.
- Uspostavite put za obradu zahtjeva za pristup i brisanje.
- Odlučite je li potrebna procjena učinka na zaštitu podataka. Rezultat zabilježite.
- Obradu upišite u evidenciju aktivnosti obrade.
Kako postaviti postupak odabira, pokazuje članak Usporedba prepoznavanja posjetitelja: 12 kriterija za odabir.
Otvorena pitanja za Vaše pravno savjetovanje
Neke točke nisu konačno razjašnjene ili ovise o Vašem slučaju. Ponesite ih sa sobom:
- Je li za pristup uređaju dovoljna privola u kategoriju „Statistika“ ili je potrebna zasebna privola?
- Je li legitimni interes održiv za pridruživanje tvrtki? Kako ispada odvagivanje kod malih tvrtki i samostalnih poduzetnika?
- Od koje veličine ili pravnog oblika je rezultat nedvojbeno „neosobni“?
- Koliko točno posjetitelji moraju biti informirani o pridruživanju tvrtki?
- Kako postupate s prigovorima kad se IP adresa ne pohranjuje?
Odgovor postoji samo u pojedinačnom slučaju. Tko Vam paušalno obećava da ne preostaje pravni rizik, prodaje Vam jamstvo koje nitko ne može dati.
Kako pružatelj može s time postupiti
Kao primjer iz prakse: Whovisit odbacuje IP adresu nakon upita, pohranjuje samo tvrtke i ustanove i ne postavlja kolačić. Gdje se podaci nalaze i tko sudjeluje, stoji na stranici Načelo zaštite podataka. Koliko se dugo što pohranjuje, stoji u pomoći pod Čuvanje i brisanje. Je li to dovoljno za Vašu web stranicu, odlučujete sa svojim pravnim savjetnikom.
Ukratko
Prepoznavanje posjetitelja provjerite u dva koraka: pristup uređaju i obrada. Razina tvrtke smanjuje rizik, ali ga ne uklanja. Razjasnite uloge i ugovore, informirajte samostalno i brišite rano. I ponesite otvorena pitanja u razgovor s nekim tko poznaje Vaše poslovanje.