Pravo · 7. studenoga 2026. · 5 min čitanja
IP adresa i GDPR: je li osobni podatak?
Je li IP adresa osobni podatak? Presuda Breyer, sredstva identifikacije i što to znači za alate za prepoznavanje posjetitelja.
Iza gotovo svake rasprave o prepoznavanju posjetitelja krije se jedno pitanje: je li IP adresa osobni podatak? O odgovoru ovisi primjenjuje li se GDPR uopće. Kratki odgovor glasi: često da, ali ne uvijek i ne za svakoga. Duži odgovor ima veze sa sredstvima identifikacije.
Članak trijezno razvrstava stvari. Nije pravni savjet. Kod novije sudske prakse isplati se pogledati izvornik.
Statične i dinamične adrese
Statična IP adresa trajno pripada istom priključku. Dinamična adresa dodjeljuje se iznova pri svakom spajanju, ali pružatelj internetskih usluga kasnije može reći kojem je klijentu pripadala u određenom trenutku.
Za pravnu ocjenu manje je važna vrsta adrese, a više pitanje: tko bi uz razuman napor mogao doznati tko stoji iza nje?
Presuda Breyer i sredstva identifikacije
Sud Europske unije presudio je 19. listopada 2016. u predmetu C-582/14 (Breyer) da i dinamična IP adresa može biti osobni podatak za operatera web stranice. Uvjet: on raspolaže pravnim sredstvima koja mu omogućuju da uz pomoć trećih, primjerice pružatelja internetskih usluga, utvrdi o kojoj je osobi riječ.
Presuda je donesena još prema staroj Direktivi o zaštiti podataka. Ipak se smatra referentnom točkom i za GDPR, čija uvodna izjava 26 nosi istu misao: važna su sva sredstva za koja je prema općoj procjeni vjerojatno da će se upotrijebiti za identifikaciju osobe.
Relativno promatranje iz perspektive primatelja
Je li neka informacija osobni podatak, dakle, ne odlučuje se apstraktno, nego iz perspektive onoga tko je ima u rukama. To relativno promatranje Sud EU-a u novije je vrijeme dodatno razradio, posljednji put u predmetu C-413/23 P (Europski nadzornik za zaštitu podataka protiv Jedinstvenog odbora za sanaciju) presudom od 4. rujna 2025. Ondje je riječ bila o pseudonimiziranim podacima. Sud je pojam osobnih podataka široko protumačio i pritom uzeo u obzir i perspektivu primatelja.
Za Vas to znači: činjenica da se neka informacija kod nekog drugog lako može pridružiti osobi ne čini je automatski osobnim podatkom za svakoga. No na pitanje se ne može ni paušalno odgovoriti s „neškodljivo“. Prije nego što tu presudu upotrijebite u očitovanju, sami provjerite broj predmeta i stanje daljnje sudske prakse, jer je ovdje mnogo toga u pokretu.
Kako se pitanje IP adrese uklapa u cjelokupnu provjeru prepoznavanja posjetitelja, pokazuje Prepoznavanje posjetitelja i GDPR: trijezna procjena.
Adresa tvrtke naspram zaposlenika
Kod prepoznavanja posjetitelja pojavljuje se jedna posebnost: adresa često ne pripada privatnom kućanstvu, nego tvrtki. Podatke o pravnim osobama GDPR ne štiti. No iza priključka tvrtke sjedi čovjek koji upravo čita Vašu stranicu.
Zato priključak tvrtke nije automatski bez osobnih podataka. Veza iz ureda tvrtke s dvoje zaposlenih lakše se pridružuje jednoj osobi nego veza iz koncerna s 5.000 računala iza iste adrese. Što je tvrtka manja, to je pridruživanje bliže pojedinoj osobi. Ozbiljni alati zato idu samo do razine organizacije i ne imenuju osobe.
Obrada nije pohrana
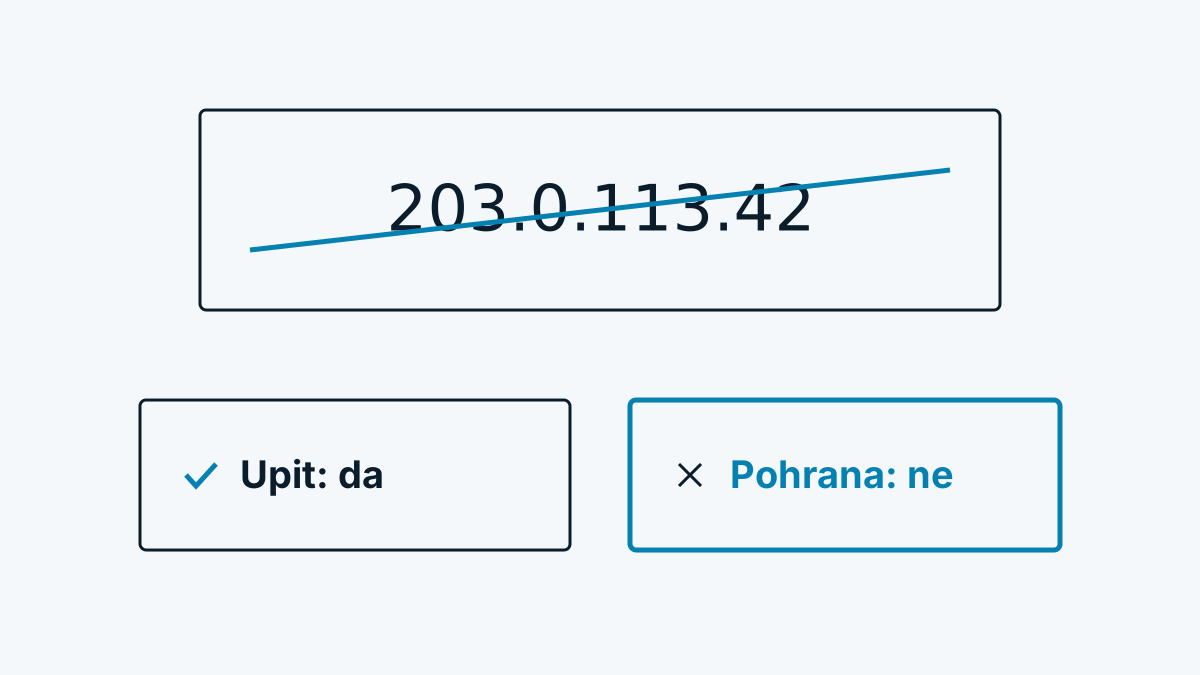
Važno je razlikovati obradu i pohranu. I kratka uporaba IP adrese za upit jest obrada u smislu GDPR-a, ako je adresa osobni podatak. Tada je potrebna pravna osnova. No dubina zahvata je drugačija ako se adresa nakon upita ne čuva.
Koja pravna osnova tu odgovara, razjašnjava Privola ili legitimni interes: kako odlučiti.
Tipična mjesta na kojima adresa ipak zaostaje:
- Zapisnici poslužitelja, ako se pristupi bilježe zajedno s adresom.
- Kontrolne vrijednosti i ograničivači (zaštita od zlouporabe). Ovdje se može preventivno djelovati tako da u radnoj memoriji stoji samo hash, a ne sama adresa.
- Prosljeđivanje imenicima: tko traži vlasnika mreže, šalje adresu registru. Za adrese izvan Europe europski registri prosljeđuju upite registrima drugih svjetskih regija. Tada upit završava na mjestima izvan EU-a. To se tiče pitanja radi li se o prijenosu u treću zemlju. Pripada u dokumentaciju.
Kroz koje postaje adresa prolazi pri prepoznavanju tvrtki, pokazuje Kako funkcionira prepoznavanje tvrtki? Tehnika u 6 koraka.
Whovisit je primjer alata koji adresu koristi samo za upit u mrežni registar i potom je odbacuje. U radnoj memoriji ostaje kontrolna vrijednost iz hasha sa tajnom poslužitelja. To je opis tehnike, a ne obećanje da je time odgovoreno na svako pravno pitanje.
Što se pritom i koliko dugo pohranjuje, stoji u pomoći pod Čuvanje i brisanje.
Kontrolni popis za štednju podataka: pitanja za svaki alat
- Pohranjuje li se IP adresa, u bazi podataka ili u zapisnicima?
- Ako ne: gdje se točno odbacuje? Koliko dugo stoji u radnoj memoriji?
- Postoje li kontrolne vrijednosti ili ograničivači? Jesu li hashirani?
- Kamo se adresa šalje radi razrješavanja (registar, DNS, pružatelj podataka o tvrtkama)?
- Nalaze li se ti primatelji u EU-u ili vrijede pravila o trećim zemljama?
- Kako je to opisano u izjavi o zaštiti podataka i u ugovoru o obradi podataka?
- Ograničava li se prepoznavanje na tvrtke ili se imenuju i pojedinci?
Izvori
- Sud EU-a, presuda od 19. listopada 2016., Breyer, C-582/14
- Sud EU-a, presuda od 4. rujna 2025., EDPS protiv SRB-a, C-413/23 P
- GDPR, čl. 4. točka 1. i uvodna izjava 26