Lainsäädäntö · 7. marraskuuta 2026 · Lukuaika 4 min
IP-osoite ja GDPR: onko se henkilötieto?
Onko IP-osoite henkilötieto? Breyer-tuomio, tunnistamisen keinot ja mitä tämä tarkoittaa kävijätunnistuksen työkaluille.
Lähes jokaisen kävijätunnistusta koskevan keskustelun taustalla on yksi kysymys: onko IP-osoite henkilötieto? Vastauksesta riippuu, soveltuuko GDPR lainkaan. Lyhyt vastaus kuuluu: usein kyllä, mutta ei aina eikä kaikille. Pidempi vastaus liittyy tunnistamisen keinoihin.
Artikkeli tekee asiallisen arvion. Se ei ole oikeudellista neuvontaa. Uudemman oikeuskäytännön kohdalla kannattaa katsoa alkuperäistä.
Staattiset ja dynaamiset osoitteet
Staattinen IP-osoite kuuluu pysyvästi samalle liittymälle. Dynaaminen osoite annetaan uudelleen jokaisella yhteydenotolla, mutta internetyhteyden tarjoaja voi myöhemmin kertoa, kenelle asiakkaalle se kuului tiettynä ajankohtana.
Oikeudellisessa arvioinnissa ratkaisevaa ei ole niinkään osoitteen laji vaan kysymys: kuka voisi kohtuullisella vaivalla selvittää, kuka sen takana on?
Breyer-tuomio ja tunnistamisen keinot
Euroopan unionin tuomioistuin on 19. lokakuuta 2016 asiassa C-582/14 (Breyer) todennut, että myös dynaaminen IP-osoite voi olla verkkosivuston ylläpitäjälle henkilötieto. Edellytys: ylläpitäjällä on oikeudellisia keinoja, joiden avulla hän voi kolmansien, esimerkiksi internetyhteyden tarjoajan, avulla saada selville asianomaisen henkilön.
Tuomio annettiin vielä vanhan tietosuojadirektiivin aikana. Se katsotaan kuitenkin vertailukohdaksi myös GDPR:lle, jonka johdanto-osan 26 kappale sisältää saman ajatuksen: ratkaisevia ovat kaikki keinot, joita yleisen harkinnan mukaan todennäköisesti käytetään henkilön tunnistamiseen.
Suhteellinen tarkastelu vastaanottajan kannalta
Se, onko tieto henkilötieto, ei siis ratkea abstraktisti vaan sen kannalta, jonka hallussa tieto on. Tätä suhteellista tarkastelua EU:n tuomioistuin on viime aikoina kehittänyt edelleen, viimeksi asiassa C-413/23 P (Euroopan tietosuojavaltuutettu vastaan yhteinen kriisinratkaisulautakunta) 4. syyskuuta 2025 antamallaan tuomiolla. Siinä oli kyse pseudonymisoiduista tiedoista. Tuomioistuin tulkitsi henkilötietojen käsitettä laajasti ja otti huomioon myös vastaanottajan näkökulman.
Teille tämä tarkoittaa: se, että tieto on helppo yhdistää henkilöön jollakin toisella, ei automaattisesti tee siitä henkilötietoa kaikille. Kysymykseen ei kuitenkaan voi vastata yleisesti sanomalla ”vaaraton”. Tarkistakaa itse asianumero ja oikeuskäytännön jatkokehitys, ennen kuin käytätte tätä tuomiota lausunnossa, sillä tässä asiassa moni asia on liikkeessä.
Miten IP-kysymys sopii kävijätunnistuksen kokonaistarkasteluun, näytetään artikkelissa Kävijätunnistus ja GDPR: asiallinen arvio.
Yrityksen osoite vastaan työntekijä
Kävijätunnistuksessa on yksi erikoisuus: osoite ei usein kuulu yksityistaloudelle vaan yritykselle. GDPR ei suojaa oikeushenkilöitä koskevia tietoja. Yrityksen liittymän takana istuu kuitenkin ihminen, joka lukee juuri sivuanne.
Siksi yrityksen liittymä ei ole automaattisesti vapaa henkilöistä. Yhteys kahden työntekijän yrityksen toimistosta on helpompi yhdistää henkilöön kuin yhteys konsernista, jossa saman osoitteen takana on 5 000 konetta. Mitä pienempi yritys, sitä lähemmäs yksittäistä henkilöä yhdistäminen siirtyy. Vakavasti otettavat työkalut menevät siksi vain organisaatiotasolle eivätkä nimeä henkilöitä.
Käsittely ei ole tallennusta
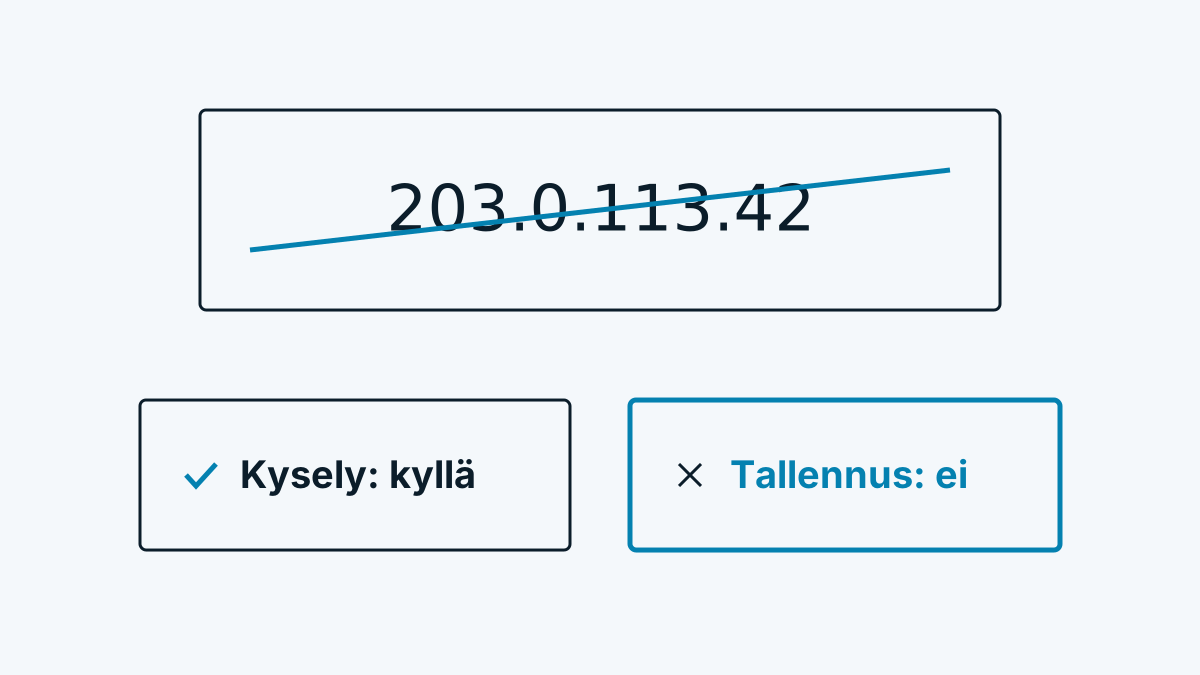
Tärkeä on ero käsittelyn ja tallentamisen välillä. Myös IP-osoitteen lyhyt käyttö kyselyyn on GDPR:n mukaista käsittelyä, jos osoite on henkilötieto. Silloin tarvitaan oikeusperuste. Puuttumisen syvyys on kuitenkin toinen, jos osoitetta ei säilytetä kyselyn jälkeen.
Mikä oikeusperuste siihen sopii, selvitetään artikkelissa Suostumus vai oikeutettu etu: näin ratkaisette.
Tyypillisiä paikkoja, joihin osoite silti jää:
- Palvelimen lokit, jos käynnit kirjataan osoitteineen.
- Tarkistusarvot ja jarrut (väärinkäytön esto). Tässä voi ennaltaehkäistä niin, että työmuistissa on vain tiiviste (hash) eikä itse osoite.
- Välitys hakemistoille: joka hakee verkon haltijan, lähettää osoitteen rekisterille. Euroopan ulkopuolisten osoitteiden kohdalla eurooppalaiset rekisterit välittävät kyselyt muiden maailmanosien rekistereille. Kysely päätyy silloin EU:n ulkopuolisille tahoille. Se koskee kysymystä, onko kyse siirrosta kolmanteen maahan. Se kuuluu dokumentaatioon.
Mitkä vaiheet osoite käy läpi yritystunnistuksessa, näytetään artikkelissa Miten yritystunnistus toimii? Tekniikka kuudessa vaiheessa.
Whovisit on esimerkki työkalusta, joka käyttää osoitetta vain verkkorekisterikyselyyn ja hylkää sen sen jälkeen. Työmuistiin jää palvelimen salaisuudella muodostettu tiivisteestä saatu tarkistusarvo. Tämä on tekniikan kuvaus eikä lupaus siitä, että sillä olisi vastattu jokaiseen oikeudelliseen kysymykseen.
Mitä tallennetaan ja kuinka pitkään, kerrotaan ohjeessa kohdassa Säilytys ja poistaminen.
Tietojen minimoinnin tarkistuslista: kysymyksiä jokaiselle työkalulle
- Tallennetaanko IP-osoite tietokantaan tai lokeihin?
- Jos ei: missä tarkalleen se hylätään? Kuinka kauan se on työmuistissa?
- Onko tarkistusarvoja tai jarruja? Onko ne tiivistetty (hash)?
- Minne osoite lähetetään selvitettäväksi (rekisteri, DNS, yritystietojen tarjoaja)?
- Ovatko nämä vastaanottajat EU:ssa vai sovelletaanko kolmansien maiden sääntöjä?
- Miten tämä on kuvattu tietosuojaselosteessa ja henkilötietojen käsittelysopimuksessa?
- Rajataanko tunnistus yrityksiin vai nimetäänkö myös yksityishenkilöitä?
Lähteet
- EU:n tuomioistuin, tuomio 19. lokakuuta 2016, Breyer, C-582/14
- EU:n tuomioistuin, tuomio 4. syyskuuta 2025, EDPS vastaan SRB, C-413/23 P
- GDPR, 4 artiklan 1 kohta ja johdanto-osan 26 kappale