Jura · 7. november 2026 · 5 min læsning
IP-adresse og GDPR: er den personhenførbar?
Er en IP-adresse en personoplysning? Breyer-dommen, midler til identifikation og hvad det betyder for værktøjer til besøgergenkendelse.
Bag næsten enhver debat om besøgergenkendelse gemmer sig ét spørgsmål: Er en IP-adresse en personoplysning? Af svaret afhænger det, om GDPR overhovedet kommer i spil. Det korte svar lyder: ofte ja, men ikke altid og ikke for enhver. Det længere svar har med midler til identifikation at gøre.
Artiklen foretager en nøgtern indplacering. Den er ingen juridisk rådgivning. Ved den nyere retspraksis er det værd at se i originalen.
Statiske og dynamiske adresser
En statisk IP-adresse tilhører permanent den samme forbindelse. En dynamisk adresse tildeles på ny ved hver indkobling, men en internetudbyder kan senere sige, hvilken kunde den tilhørte på et bestemt tidspunkt.
For den juridiske vurdering betyder adressens art mindre end spørgsmålet: Hvem kunne med rimelig indsats finde ud af, hvem der står bag?
Breyer-dommen og midlerne til identifikation
EU-Domstolen afgjorde den 19. oktober 2016 i sag C-582/14 (Breyer), at også en dynamisk IP-adresse kan være en personoplysning for en hjemmesides driftsherre. Forudsætning: Vedkommende har retlige midler, som gør det muligt at få den berørte person bestemt ved hjælp af tredjemand, for eksempel internetudbyderen.
Dommen faldt endnu efter det gamle databeskyttelsesdirektiv. Men den gælder som holdepunkt også for GDPR, hvis betragtning 26 bærer den samme tanke: Det kommer an på alle de midler, som efter almindeligt skøn sandsynligvis vil blive brugt til at identificere personen.
Relativ betragtning set fra modtagerens side
Om en oplysning er personhenførbar, afgøres altså ikke abstrakt, men set fra den, der har den i hånden. Denne relative betragtning har EU-Domstolen i nyere tid udbygget, senest i sag C-413/23 P (Den Europæiske Tilsynsførende for Databeskyttelse mod Den Fælles Afviklingsinstans) med dom af 4. september 2025. Dér drejede det sig om pseudonymiserede data. Retten har fortolket begrebet personoplysninger bredt og har herved også taget modtagerens perspektiv i betragtning.
For dig betyder det: At en oplysning hos en anden let kan henføres til en person, gør den ikke automatisk til en personoplysning for enhver. Spørgsmålet lader sig dog heller ikke besvare generelt med „uproblematisk“. Før du bruger denne dom i en udtalelse, så tjek selv sagsnummeret og stillingen i den videre retspraksis, for her er meget i bevægelse.
Hvordan IP-spørgsmålet passer ind i hele vurderingen af besøgergenkendelse, viser Besøgergenkendelse og GDPR: en nøgtern indplacering.
Firmaadresse over for medarbejder
Ved besøgergenkendelse kommer en særegenhed til: Adressen tilhører ofte ikke en privat husholdning, men en virksomhed. Data om juridiske personer beskytter GDPR ikke. Men bag firmaforbindelsen sidder et menneske, der netop læser din side.
Derfor er firmaforbindelsen ikke automatisk fri for personer. En forbindelse fra kontoret hos en virksomhed med to ansatte kan lettere henføres til en person end en fra en koncern med 5.000 computere bag den samme adresse. Jo mindre virksomhed, desto tættere rykker henførslen på en enkelt person. Seriøse værktøjer går derfor kun til organisationsniveau og undlader at nævne personer.
Behandling er ikke lagring
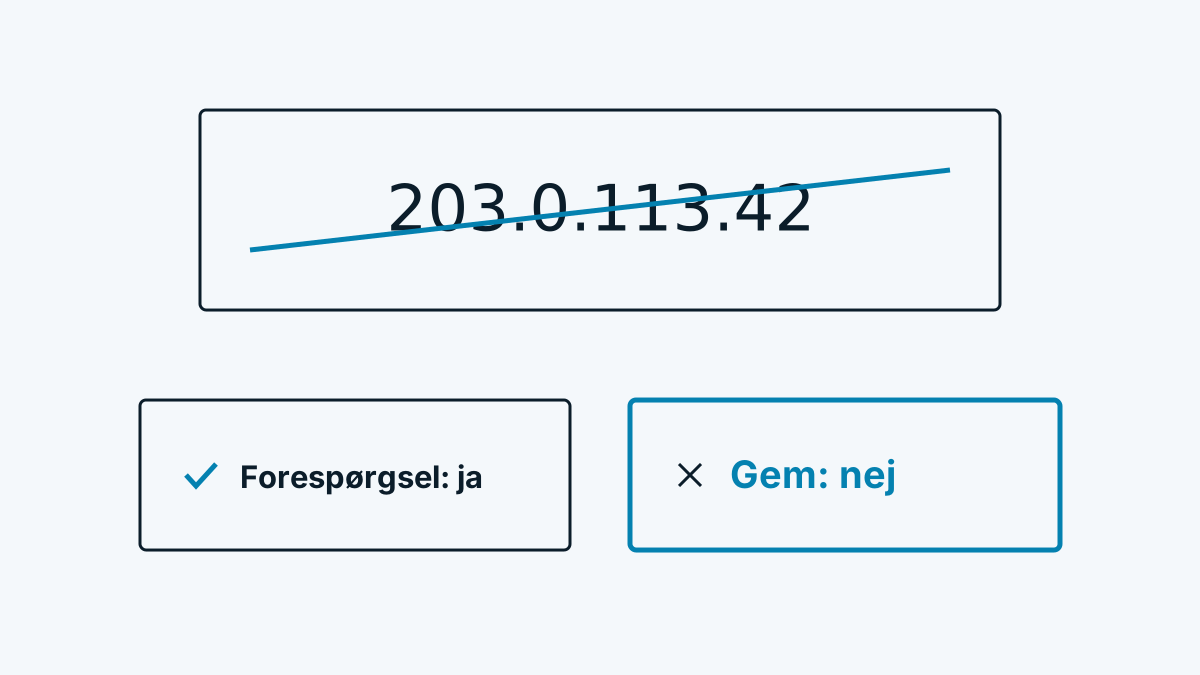
Vigtigt er sondringen mellem at behandle og at gemme. Også den korte brug af en IP-adresse til et opslag er en behandling i GDPR's forstand, for så vidt adressen er personhenførbar. Så kræves der et retsgrundlag. Men indgrebets dybde er en anden, hvis adressen ikke gemmes efter opslaget.
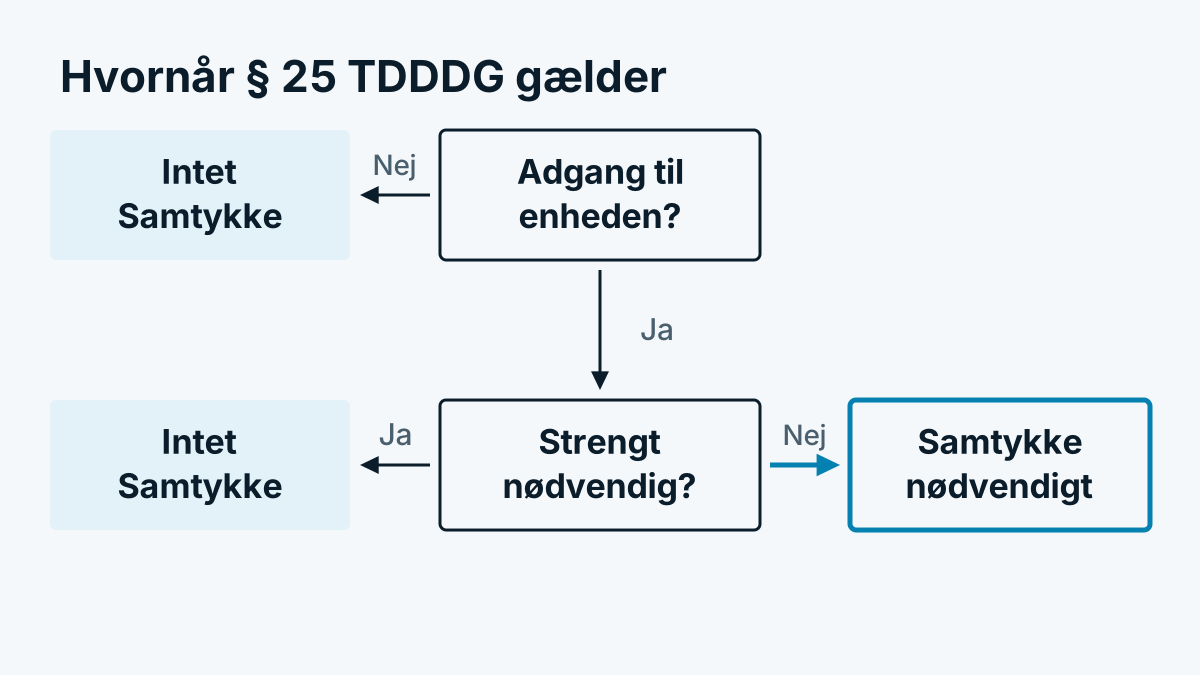
Hvilket retsgrundlag der passer dertil, afklarer Samtykke eller legitim interesse: sådan beslutter du.
Typiske steder, hvor en adresse alligevel hænger fast:
- Serverens logs, hvis adgange skrives med sammen med adressen.
- Kontrolværdier og bremser (beskyttelse mod misbrug). Her kan man forebygge ved, at kun en hash ligger i arbejdshukommelsen og ikke selve adressen.
- Videregivelse til oversigter: Den, der slår indehaveren af et netværk op, sender adressen til et register. For adresser uden for Europa videresender europæiske registre forespørgsler til registrene i andre verdensdele. Så havner forespørgslen hos steder uden for EU. Det vedrører spørgsmålet, om der foreligger en overførsel til tredjeland. Det hører hjemme i dokumentationen.
Hvilke stationer en adresse gennemløber ved virksomhedsgenkendelse, viser Hvordan fungerer virksomhedsgenkendelse? Teknik i 6 trin.
Whovisit er et eksempel på et værktøj, der kun bruger adressen til opslaget i netregisteret og derefter kasserer den. I arbejdshukommelsen bliver en kontrolværdi bestående af en hash med en serverhemmelighed. Det er en beskrivelse af teknikken og intet løfte om, at dermed ethvert juridisk spørgsmål er besvaret.
Hvad der gemmes, og hvor længe, står i hjælpen under Opbevaring og sletning.
Tjekliste dataminimering: spørgsmål til ethvert værktøj
- Gemmes IP-adressen, i databasen eller i logs?
- Hvis nej: Hvor præcist kasseres den? Hvor længe ligger den i arbejdshukommelsen?
- Findes der kontrolværdier eller bremser? Er de hashede?
- Hvortil sendes adressen for at blive opløst (register, DNS, udbyder af firmadata)?
- Ligger disse modtagere i EU, eller gælder reglerne om tredjelande?
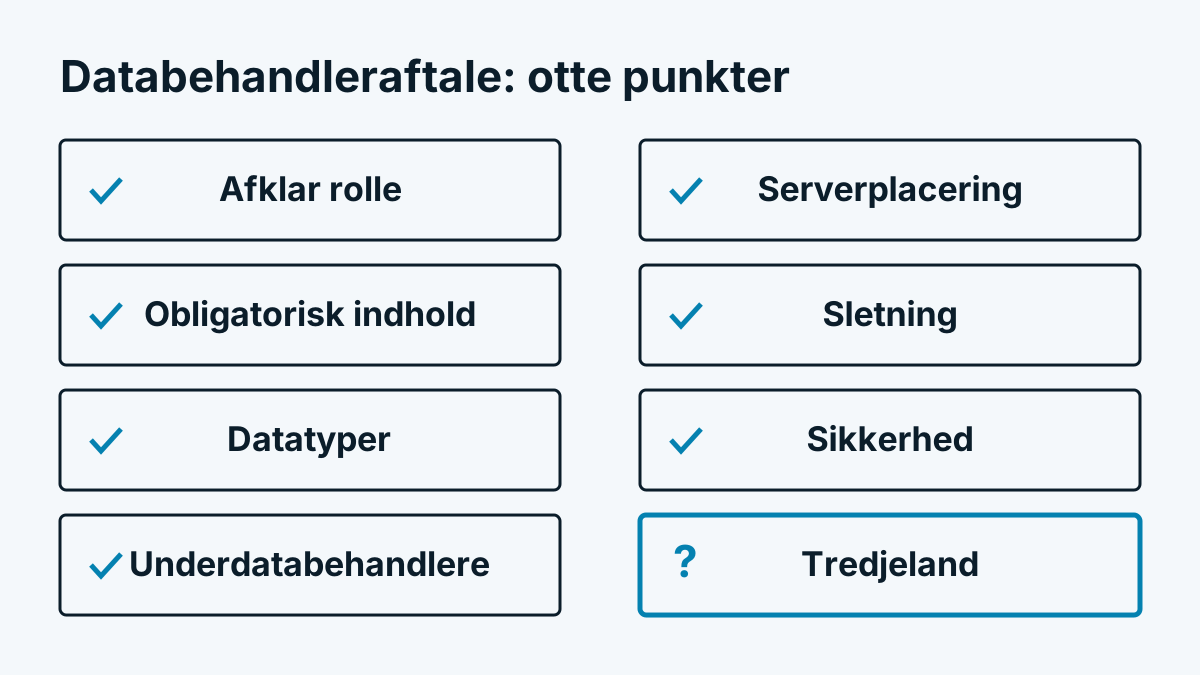
- Hvordan er det beskrevet i privatlivspolitikken og i databehandleraftalen?
- Begrænses genkendelsen til virksomheder, eller nævnes også enkeltpersoner?
Kilder
- EU-Domstolen, dom af 19. oktober 2016, Breyer, C-582/14
- EU-Domstolen, dom af 4. september 2025, EDPS mod SRB, C-413/23 P
- GDPR, art. 4, nr. 1 og betragtning 26