Jus · 7. november 2026 · 5 min lesing
IP-adresse og GDPR: er den personopplysning?
Er en IP-adresse en personopplysning? Breyer-dommen, midler for identifisering og hva det betyr for verktøy for besøkergjenkjenning.
Bak nesten enhver debatt om besøkergjenkjenning ligger ett spørsmål: Er en IP-adresse en personopplysning? Av svaret avhenger om GDPR i det hele tatt gjelder. Det korte svaret er: ofte ja, men ikke alltid og ikke for alle. Det lengre svaret har å gjøre med midler for identifisering.
Artikkelen gir en nøktern vurdering. Den er ikke rettsrådgivning. Ved den nyere rettspraksisen lønner det seg å se i originalen.
Statiske og dynamiske adresser
En statisk IP-adresse tilhører varig samme abonnement. En dynamisk adresse tildeles på nytt ved hver innkobling, men en internettleverandør kan senere si hvilken kunde den tilhørte på et bestemt tidspunkt.
For den rettslige vurderingen kommer det mindre an på typen adresse enn på spørsmålet: Hvem kunne med rimelig innsats finne ut hvem som står bak?
Breyer-dommen og midlene for identifisering
EU-domstolen avgjorde 19. oktober 2016 i sak C-582/14 (Breyer) at også en dynamisk IP-adresse kan være en personopplysning for den som driver en nettside. Forutsetning: Han har rettslige midler som gjør at han kan få den berørte personen bestemt ved hjelp av tredjeparter, for eksempel internettleverandøren.
Dommen ble avsagt ennå under det gamle personverndirektivet. Den regnes likevel som referansepunkt også for GDPR, hvis fortalepunkt 26 bærer den samme tanken: Det kommer an på alle midler som etter allmenn vurdering sannsynligvis vil bli brukt for å identifisere personen.
Relativ betraktning fra mottakerens side
Om en opplysning er personopplysning, avgjøres altså ikke abstrakt, men fra synspunktet til den som har den i hånden. Denne relative betraktningen har EU-domstolen i nyere tid utdypet ytterligere, sist i sak C-413/23 P (Den europeiske personvernrådgiveren mot Det felles avviklingsrådet) med dom av 4. september 2025. Der gjaldt det pseudonymiserte data. Domstolen har tolket begrepet personopplysninger vidt og tatt hensyn også til mottakerens perspektiv.
For deg betyr det: At en opplysning lett kan knyttes til en person hos en annen, gjør den ikke automatisk til en personopplysning for alle. Spørsmålet lar seg heller ikke besvare generelt med «uproblematisk». Kontroller selv saksnummeret og stillingen i den videre rettspraksisen før du bruker denne dommen i en uttalelse, for her er mye i bevegelse.
Hvordan IP-spørsmålet passer inn i hele vurderingen av besøkergjenkjenning, viser Besøkergjenkjenning og GDPR: en nøktern vurdering.
Bedriftsadresse mot ansatt
Ved besøkergjenkjenning kommer et særtrekk til: Adressen tilhører ofte ikke en privat husholdning, men en bedrift. Data om juridiske personer beskytter ikke GDPR. Men bak bedriftens tilkobling sitter et menneske som akkurat nå leser siden din.
Derfor er ikke bedriftstilkoblingen automatisk fri for personer. En forbindelse fra kontoret til en bedrift med to ansatte lar seg lettere knytte til en person enn en fra et konsern med 5 000 datamaskiner bak samme adresse. Jo mindre bedriften er, desto nærmere kommer koblingen en enkeltperson. Seriøse verktøy går derfor bare til organisasjonsnivå og lar være å nevne personer.
Behandling er ikke lagring
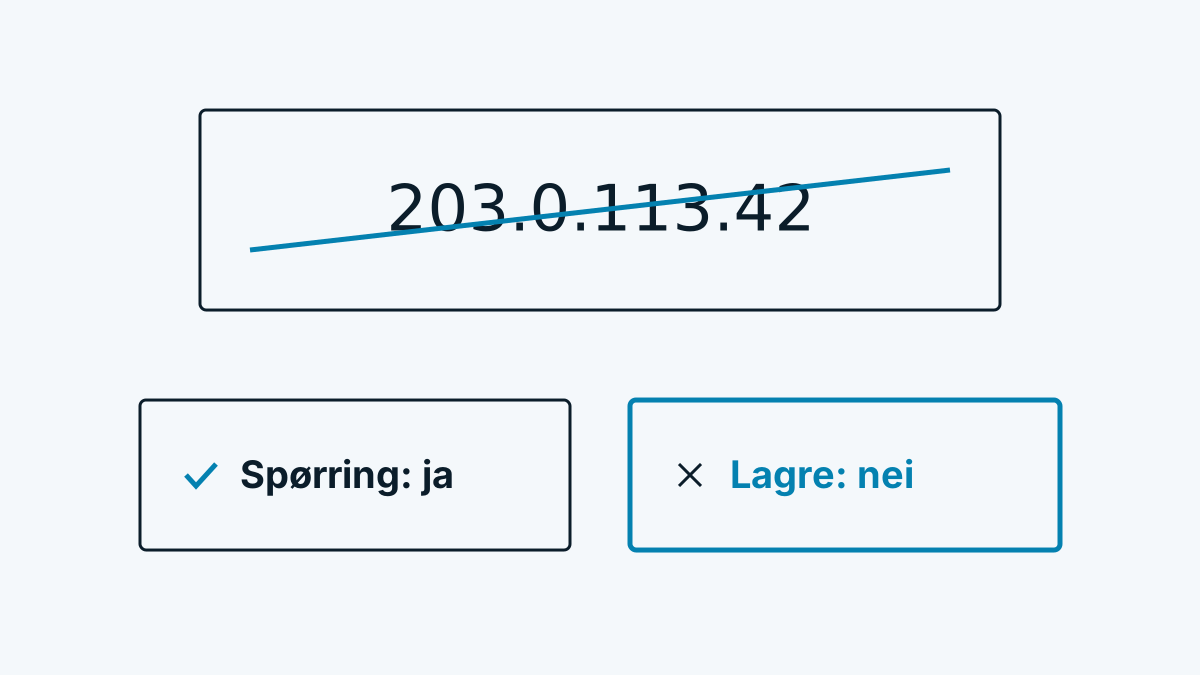
Viktig er skillet mellom å behandle og å lagre. Også det korte bruket av en IP-adresse til et oppslag er en behandling i GDPRs forstand, så langt adressen er en personopplysning. Da trengs det et rettslig grunnlag. Men inngrepets dybde er en annen når adressen ikke oppbevares etter oppslaget.
Hvilket rettslig grunnlag som passer for dette, avklarer Samtykke eller berettiget interesse: slik avgjør du.
Typiske steder der en adresse likevel blir hengende igjen:
- Serverens logger, når tilganger skrives ned sammen med adressen.
- Kontrollverdier og bremser (vern mot misbruk). Her kan man forebygge ved at bare en hash ligger i arbeidsminnet og ikke selve adressen.
- Videresending til kataloger: Den som slår opp innehaveren av et nett, sender adressen til et register. For adresser utenfor Europa videresender europeiske registre oppslag til registrene i andre verdensdeler. Da havner oppslaget hos steder utenfor EU. Det gjelder spørsmålet om det foreligger en overføring til tredjeland. Det hører hjemme i dokumentasjonen.
Hvilke stasjoner en adresse går gjennom ved bedriftsgjenkjenning, viser Hvordan fungerer bedriftsgjenkjenning? Teknikken i 6 trinn.
Whovisit er et eksempel på et verktøy som bruker adressen bare til oppslaget i nettregisteret og deretter forkaster den. I arbeidsminnet blir en kontrollverdi igjen, laget av en hash med serverhemmelighet. Det er en beskrivelse av teknikken og ikke et løfte om at dermed ethvert rettslig spørsmål er besvart.
Hva som lagres og hvor lenge, står i hjelpen under Oppbevaring og sletting.
Sjekkliste for dataminimering: spørsmål til ethvert verktøy
- Lagres IP-adressen, i databasen eller i logger?
- Hvis nei: Hvor nøyaktig forkastes den? Hvor lenge ligger den i arbeidsminnet?
- Finnes det kontrollverdier eller bremser? Er de hashet?
- Hvor sendes adressen for oppløsning (register, DNS, leverandør av bedriftsdata)?
- Ligger disse mottakerne i EU, eller gjelder tredjelandsregler?
- Hvordan er dette beskrevet i personvernerklæringen og i databehandleravtalen?
- Begrenses gjenkjenningen til bedrifter, eller nevnes også enkeltpersoner?
Kilder
- EU-domstolen, dom av 19. oktober 2016, Breyer, C-582/14
- EU-domstolen, dom av 4. september 2025, EDPS mot SRB, C-413/23 P
- GDPR, art. 4 nr. 1 og fortalepunkt 26