Recht · 7. November 2026 · 5 Minuten Lesezeit
IP-Adresse und DSGVO: ist sie personenbezogen?
Ist eine IP-Adresse ein personenbezogenes Datum? Breyer-Urteil, Mittel zur Identifizierung und was das für Werkzeuge der Besuchererkennung heißt.
Hinter fast jeder Debatte um Besuchererkennung steckt eine Frage: Ist eine IP-Adresse ein personenbezogenes Datum? Von der Antwort hängt ab, ob die DSGVO überhaupt greift. Die kurze Antwort lautet: oft ja, aber nicht immer und nicht für jeden. Die längere Antwort hat mit Mitteln zur Identifizierung zu tun.
Der Artikel ordnet nüchtern ein. Er ist keine Rechtsberatung. Bei der neueren Rechtsprechung lohnt der Blick ins Original.
Statische und dynamische Adressen
Eine statische IP-Adresse gehört dauerhaft demselben Anschluss. Eine dynamische Adresse wird bei jeder Einwahl neu vergeben, ein Internetanbieter kann aber später sagen, welchem Kunden sie zu einem bestimmten Zeitpunkt gehört hat.
Für die rechtliche Bewertung kommt es weniger auf die Art der Adresse an als auf die Frage: Wer könnte mit vertretbarem Aufwand herausfinden, wer dahintersteckt?
Das Breyer-Urteil und die Mittel zur Identifizierung
Der Europäische Gerichtshof hat am 19. Oktober 2016 im Verfahren C-582/14 (Breyer) entschieden, dass auch eine dynamische IP-Adresse für den Betreiber einer Website ein personenbezogenes Datum sein kann. Voraussetzung: Er verfügt über rechtliche Mittel, die es ihm erlauben, die betroffene Person mithilfe Dritter, etwa des Internetanbieters, bestimmen zu lassen.
Das Urteil erging noch zur alten Datenschutzrichtlinie. Es gilt aber als Bezugspunkt auch für die DSGVO, deren Erwägungsgrund 26 denselben Gedanken trägt: Es kommt auf alle Mittel an, die nach allgemeinem Ermessen wahrscheinlich genutzt werden, um die Person zu identifizieren.
Relative Betrachtung aus Sicht des Empfängers
Ob eine Information personenbezogen ist, wird also nicht abstrakt entschieden, sondern aus der Sicht dessen, der sie in der Hand hat. Diese relative Betrachtung hat der EuGH in jüngerer Zeit weiter ausgeführt, zuletzt im Verfahren C-413/23 P (Europäischer Datenschutzbeauftragter gegen Einheitlicher Abwicklungsausschuss) mit Urteil vom 4. September 2025. Dort ging es um pseudonymisierte Daten. Das Gericht hat den Begriff der personenbezogenen Daten weit ausgelegt und dabei auch die Perspektive des Empfängers berücksichtigt.
Für Sie heißt das: Dass eine Information bei einem anderen leicht einer Person zuzuordnen ist, macht sie nicht automatisch für jeden zu einem Personendatum. Die Frage lässt sich aber auch nicht pauschal mit „unbedenklich“ beantworten. Prüfen Sie vor einer Verwendung dieses Urteils in einer Stellungnahme das Aktenzeichen und den Stand der weiteren Rechtsprechung selbst, denn hier ist vieles in Bewegung.
Wie die IP-Frage in die gesamte Prüfung von Besuchererkennung passt, zeigt Besuchererkennung und DSGVO: eine nüchterne Einordnung.
Firmenadresse gegen Mitarbeiter
Bei Besuchererkennung kommt eine Besonderheit hinzu: Die Adresse gehört oft nicht einem Privathaushalt, sondern einer Firma. Daten über juristische Personen schützt die DSGVO nicht. Aber hinter dem Firmenanschluss sitzt ein Mensch, der gerade Ihre Seite liest.
Deshalb ist der Firmenanschluss nicht automatisch personenfrei. Eine Verbindung vom Büro einer Firma mit zwei Beschäftigten ist leichter einer Person zuzuordnen als die aus einem Konzern mit 5.000 Rechnern hinter derselben Adresse. Je kleiner die Firma, desto näher rückt die Zuordnung an eine einzelne Person. Seriöse Werkzeuge gehen deshalb nur bis zur Ebene der Organisation und verzichten darauf, Personen zu benennen.
Verarbeitung ist nicht Speicherung
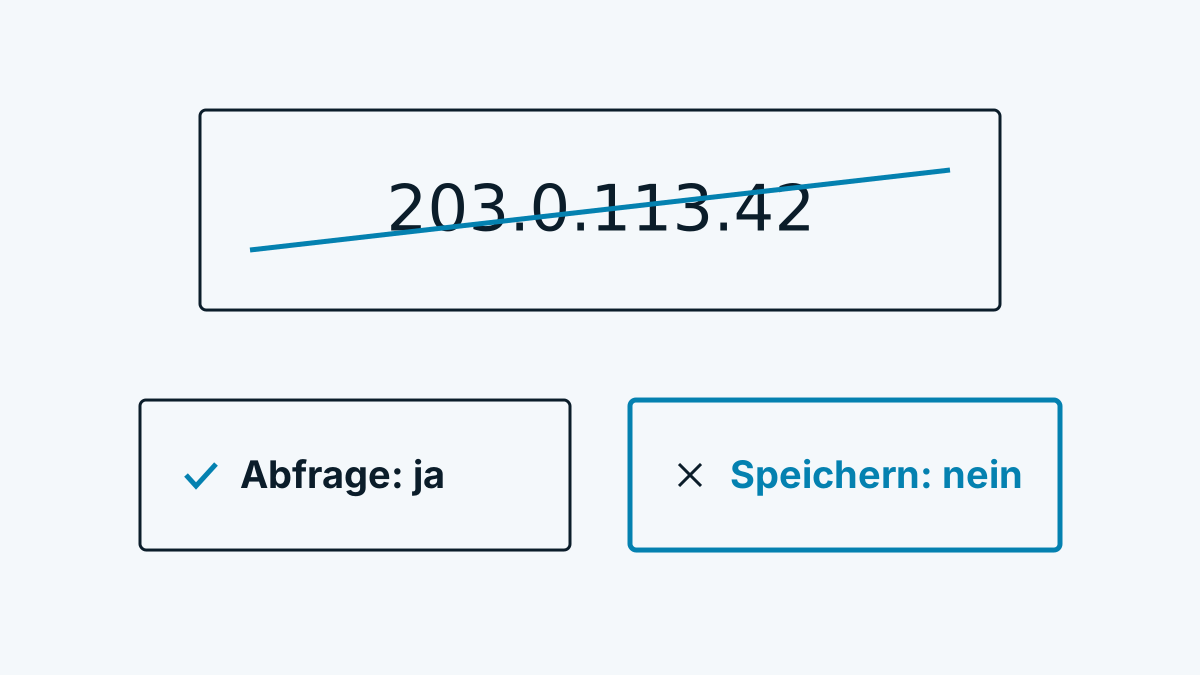
Wichtig ist die Unterscheidung zwischen Verarbeiten und Speichern. Auch das kurze Nutzen einer IP-Adresse für eine Abfrage ist eine Verarbeitung im Sinne der DSGVO, soweit die Adresse personenbezogen ist. Dann braucht es eine Rechtsgrundlage. Aber die Eingriffstiefe ist eine andere, wenn die Adresse nach der Abfrage nicht aufgehoben wird.
Welche Rechtsgrundlage dafür passt, klärt Einwilligung oder berechtigtes Interesse: so entscheiden Sie.
Typische Stellen, an denen eine Adresse trotzdem hängen bleibt:
- Protokolle des Servers, wenn Zugriffe samt Adresse mitgeschrieben werden.
- Prüfwerte und Bremsen (Schutz vor Missbrauch). Hier lässt sich vorbeugen, indem nur ein Hash im Arbeitsspeicher liegt und nicht die Adresse selbst.
- Weitergabe an Verzeichnisse: Wer den Inhaber eines Netzes nachschlägt, schickt die Adresse an ein Register. Für Adressen außerhalb Europas leiten europäische Register Abfragen an die Register anderer Weltregionen weiter. Dann landet die Abfrage bei Stellen außerhalb der EU. Das betrifft die Frage, ob eine Drittlandübermittlung vorliegt. Es gehört in die Dokumentation.
Welche Stationen eine Adresse bei der Firmenerkennung durchläuft, zeigt Wie funktioniert Firmenerkennung? Technik in 6 Schritten.
Whovisit ist ein Beispiel für ein Werkzeug, das die Adresse nur für die Abfrage beim Netzregister nutzt und danach verwirft. Im Arbeitsspeicher bleibt ein Prüfwert aus einem Hash mit Server-Geheimnis. Das ist eine Beschreibung der Technik und kein Versprechen, dass damit jede rechtliche Frage beantwortet wäre.
Was dabei wie lange gespeichert wird, steht in der Hilfe unter Aufbewahrung und Löschen.
Checkliste Datensparsamkeit: Fragen an jedes Werkzeug
- Wird die IP-Adresse gespeichert, in der Datenbank oder in Protokollen?
- Wenn nein: Wo genau wird sie verworfen? Wie lange liegt sie im Arbeitsspeicher?
- Gibt es Prüfwerte oder Bremsen? Sind sie gehasht?
- Wohin wird die Adresse zur Auflösung geschickt (Register, DNS, Anbieter von Firmendaten)?
- Liegen diese Empfänger in der EU, oder greifen Drittlandregeln?
- Wie ist das in der Datenschutzerklärung und im Auftragsverarbeitungsvertrag beschrieben?
- Wird die Erkennung auf Firmen begrenzt, oder werden auch Einzelpersonen benannt?
Quellen
- EuGH, Urteil vom 19. Oktober 2016, Breyer, C-582/14
- EuGH, Urteil vom 4. September 2025, EDSB gegen SRB, C-413/23 P
- DSGVO, Art. 4 Nr. 1 und Erwägungsgrund 26