Recht · 7. November 2026 · 6 Minuten Lesezeit
Besuchererkennung und DSGVO: eine nüchterne Einordnung
Besuchererkennung und DSGVO in DE, AT und CH: zwei Prüfschritte, Einwilligung oder berechtigtes Interesse und eine Checkliste für Betreiber.
Wer sich über Besuchererkennung informiert, liest widersprüchliche Aussagen. Die einen Anbieter sagen, eine Einwilligung sei immer nötig. Die anderen versprechen, mit ihrer Lösung brauche man gar nichts. Beides ist zu pauschal. Dieser Artikel zeigt die Prüfschritte, mit denen Sie die Frage für Ihre Website selbst vorbereiten. Er ist eine Einordnung, keine Rechtsberatung. Er ersetzt nicht die Prüfung durch Ihre Datenschutzbeauftragten oder Anwälte.
Stand der Quellen: 06.11.2026. Prüfen Sie vor einer Entscheidung den aktuellen Wortlaut.
Zwei getrennte Prüfungen
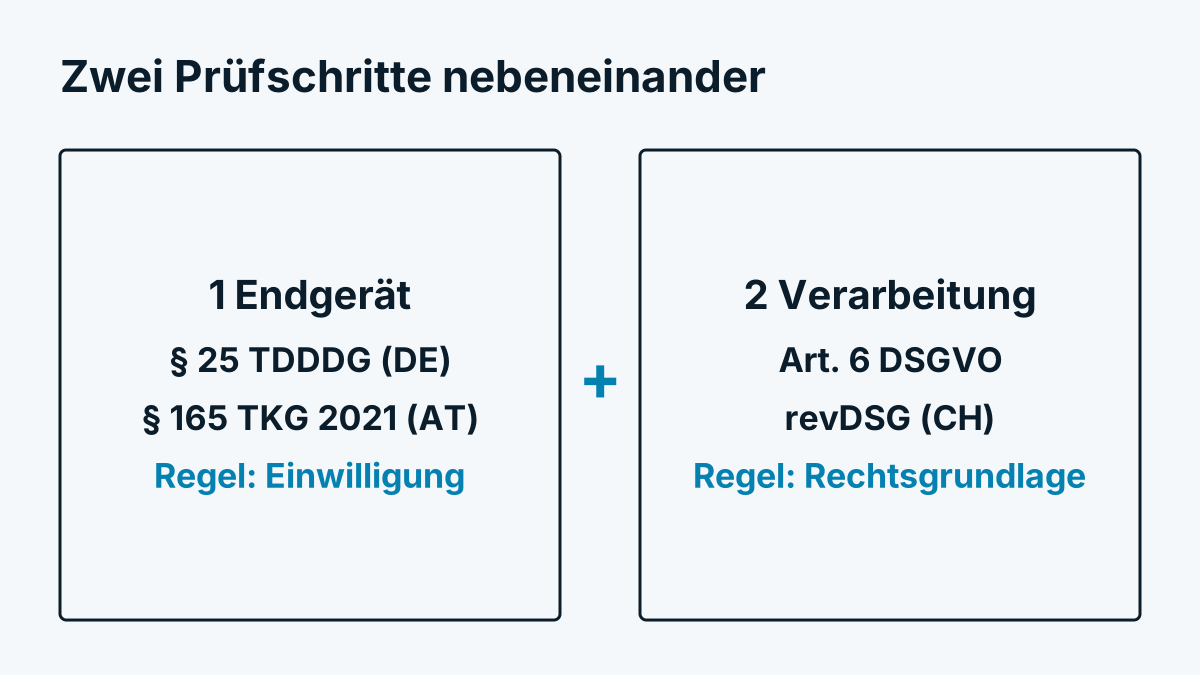
Besuchererkennung wirft zwei Fragen auf, die oft vermischt werden:
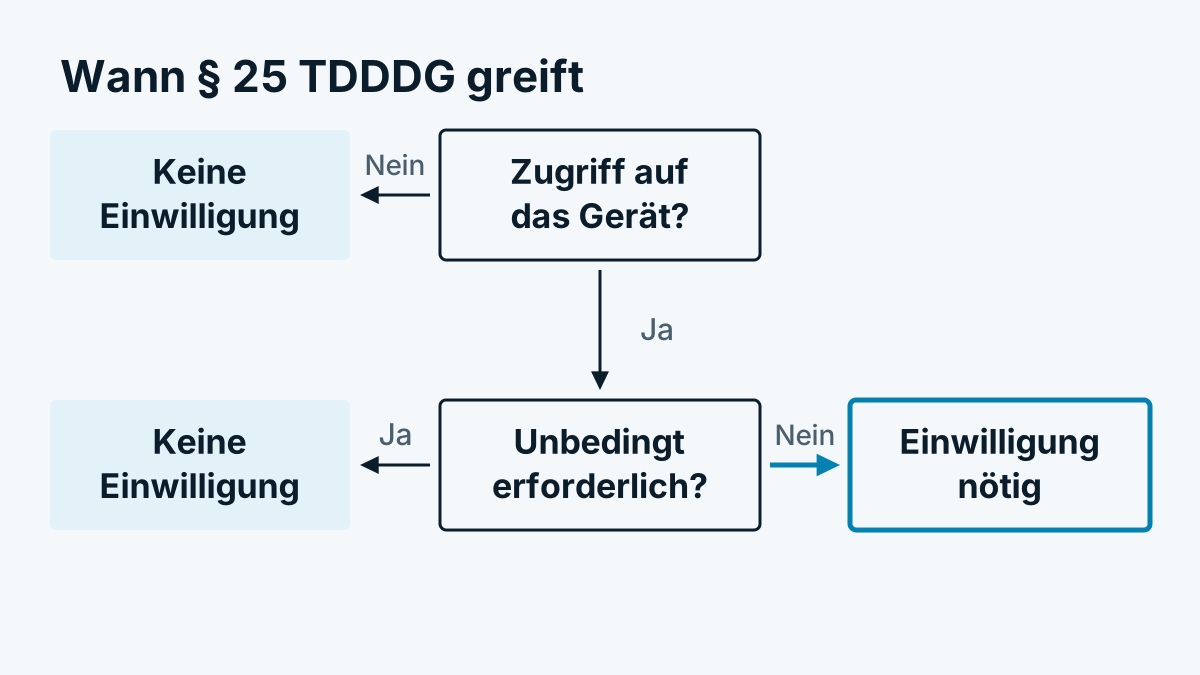
- Darf das Skript auf das Gerät des Besuchers zugreifen? Das regelt in Deutschland § 25 TDDDG, in Österreich § 165 Abs. 3 TKG 2021. Beide Regeln stammen aus der ePrivacy-Richtlinie. Gespeichert oder ausgelesen werden darf grundsätzlich nur mit Einwilligung, es sei denn, der Zugriff ist unbedingt erforderlich, damit ein ausdrücklich gewünschter Dienst funktioniert.
- Darf die Verarbeitung der Daten stattfinden? Das beantwortet die DSGVO, wenn es sich um personenbezogene Daten handelt. Sie brauchen eine Rechtsgrundlage nach Art. 6 Abs. 1, etwa Einwilligung (lit. a) oder berechtigtes Interesse (lit. f).
Beide Prüfungen gelten nebeneinander. Ein berechtigtes Interesse nach DSGVO ersetzt keine Einwilligung für den Gerätezugriff. Umgekehrt macht eine Einwilligung für das Skript die Verarbeitung nicht automatisch rechtmäßig, wenn sie darüber hinausgeht, wofür eingewilligt wurde.
Ein Skript, das gar nichts auf dem Gerät speichert oder ausliest, berührt die erste Frage unter Umständen nicht. Ob das zutrifft, hängt von der Technik ab und wird unterschiedlich beurteilt. Fragen Sie Ihren Anbieter konkret, was das Skript tut. Lassen Sie es sich schriftlich beschreiben.
Ist die IP-Adresse personenbezogen?
Kurz gesagt: oft ja. Der Europäische Gerichtshof hat in der Rechtssache C-582/14 (Breyer) entschieden, dass auch eine dynamische IP-Adresse personenbezogen sein kann, wenn der Betreiber rechtliche Mittel hat, über Dritte (etwa den Zugangsanbieter) an die Person zu kommen. Die Frage hängt also vom Einzelfall ab. Behörden setzen die Schwelle eher niedrig an. Die ausführliche Fassung finden Sie in IP-Adresse und DSGVO: ist sie personenbezogen?.
Für die Besuchererkennung heißt das: Rechnen Sie damit, dass schon der Moment zählt, in dem die Adresse beim Server ankommt, auch wenn sie danach verworfen wird.
Firma, Person, pseudonym
Besuchererkennung im B2B behauptet, nur Firmen zu erkennen und keine Personen. Das ist ein guter Ansatz, aber kein Freibrief:
- Firmenebene hilft. Wenn das Ergebnis der Name eines Unternehmens ist, steht am Ende keine Einzelperson. Das senkt das Risiko, vor allem bei der Auswertung.
- Einzelunternehmer, Freiberufler und kleine Büros sind Firma und Person zugleich. Ein Ergebnis wie „Schmidt Beratung“ kann sich auf eine bestimmte Person beziehen.
- Homeoffice. Wer von zu Hause über einen Firmen-VPN surft, taucht als Firma auf, obwohl eine bestimmte Person dahintersteht. Dazu mehr in Homeoffice, VPN und Mobilfunk: wen Sie nicht sehen.
- Verknüpfung. Sobald Sie zur Firma einen Ansprechpartner suchen oder das Verhalten mit anderen Daten zusammenführen, kann daraus ein Personenbezug entstehen.
- Pseudonymisierung ist eine Schutzmaßnahme, kein Ausweg. Pseudonymisierte Daten bleiben personenbezogen, solange sich die Person mit zusätzlichen Informationen bestimmen lässt.
Wer Mausvideos oder Verhaltensprofile einsetzt, rückt noch näher an die Person. Dazu: Session Replay und Datenschutz: Mausvideos richtig einsetzen.
Rollen und Verträge
- Sie als Betreiber der Website sind in der Regel verantwortlich im Sinne der DSGVO. Sie entscheiden, ob und wofür die Daten erfasst werden.
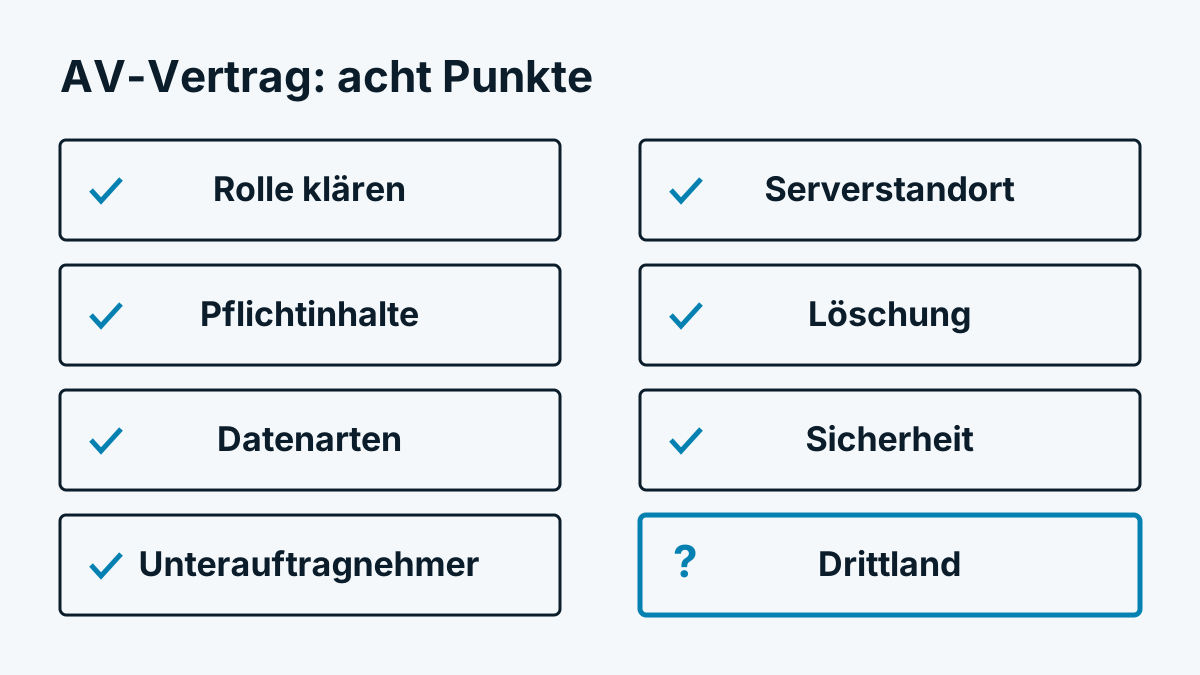
- Der Anbieter der Besuchererkennung verarbeitet die Daten in der Regel in Ihrem Auftrag und ist dann Auftragsverarbeiter. Dafür brauchen Sie einen Vertrag nach Art. 28 DSGVO. Prüfen Sie, ob der Anbieter die Daten auch für eigene Zwecke nutzt, denn dann ändert sich die Rolle.
- Unterauftragnehmer (Hoster, Datenbanken, Firmendatenanbieter) müssen aufgelistet und vertraglich gebunden sein. Fragen Sie nach dem Serverstandort und danach, ob Daten in Drittländer fließen.
Informationspflichten
Besucher müssen erfahren, was passiert. Die Datenschutzerklärung sollte mindestens enthalten:
- dass eine Besuchererkennung eingesetzt wird und wofür
- welche Daten verarbeitet werden (zum Beispiel aufgerufene Seiten, Zeitpunkte, Herkunft, Verweildauer)
- die Rechtsgrundlage
- wie lange die Daten gespeichert werden
- den Empfänger oder die Kategorie von Empfängern, also Ihren Anbieter
- die Rechte der Betroffenen: Auskunft, Löschung, Widerspruch, Beschwerde bei der Aufsichtsbehörde
Ein allgemeiner Satz zu „Webanalyse“ genügt nicht, wenn dahinter eine Firmenzuordnung steht. Beschreiben Sie sie als eigenen Punkt.
Schweiz
Die Schweiz hat mit dem revidierten Datenschutzgesetz (revDSG) eigene Regeln, die seit dem 1. September 2023 gelten. Sie sind weniger einwilligungszentriert, dafür transparenzorientiert:
- Sie müssen Betroffene über die Beschaffung und Bearbeitung ihrer Personendaten angemessen informieren.
- Die Bearbeitung muss verhältnismäßig sein und zweckgebunden.
- Wer ausdrücklich widerspricht, dessen Daten dürfen nur bei einem Rechtfertigungsgrund weiter bearbeitet werden.
- Für Cookies und ähnliche Techniken kommen Informationspflichten aus dem Fernmelderecht hinzu.
Gilt Ihr Angebot auch für Besucher aus der EU, kann zusätzlich die DSGVO greifen.
Checkliste für Betreiber
- Beschreiben Sie schriftlich, welche Daten die Lösung erfasst, wann und wo sie gespeichert werden.
- Klären Sie, ob das Skript auf das Endgerät zugreift. Entscheiden Sie dann, ob Sie dafür eine Einwilligung einholen.
- Wählen Sie für die Verarbeitung eine Rechtsgrundlage und dokumentieren Sie die Abwägung.
- Schließen Sie einen Auftragsverarbeitungsvertrag ab und lassen Sie sich die Unterauftragnehmer nennen.
- Prüfen Sie den Serverstandort und mögliche Übermittlungen in Drittländer.
- Ergänzen Sie die Datenschutzerklärung um einen eigenen Abschnitt.
- Legen Sie Speicherfristen fest und kontrollieren Sie, dass gelöscht wird.
- Sperren Sie sensible Bereiche wie Kasse, Konto und Formulare mit Gesundheitsdaten.
- Richten Sie einen Weg ein, Auskunfts- und Löschwünsche zu bearbeiten.
- Entscheiden Sie, ob eine Datenschutz-Folgenabschätzung nötig ist. Halten Sie das Ergebnis fest.
- Tragen Sie die Verarbeitung ins Verzeichnis der Verarbeitungstätigkeiten ein.
Wie Sie das Auswahlverfahren aufziehen, zeigt Besuchererkennung vergleichen: 12 Kriterien für die Auswahl.
Offene Fragen für Ihre Rechtsberatung
Einige Punkte sind nicht abschließend geklärt oder hängen von Ihrem Fall ab. Nehmen Sie sie mit:
- Reicht für den Gerätezugriff eine Einwilligung in die Kategorie „Statistik“, oder braucht es eine eigene Einwilligung?
- Ist das berechtigte Interesse für eine Firmenzuordnung tragfähig? Wie fällt die Abwägung bei kleinen Firmen und Einzelunternehmern aus?
- Ab welcher Größe oder Rechtsform ist ein Ergebnis eindeutig „nicht personenbezogen“?
- Wie genau müssen Besucher über die Firmenzuordnung informiert werden?
- Wie gehen Sie mit Widersprüchen um, wenn die IP-Adresse nicht gespeichert wird?
Eine Antwort gibt es nur im Einzelfall. Wer Ihnen pauschal verspricht, dass kein rechtliches Risiko bleibt, verkauft Ihnen eine Garantie, die niemand geben kann.
Wie ein Anbieter damit umgehen kann
Als Beispiel für die Praxis: Whovisit verwirft die IP-Adresse nach der Abfrage, speichert nur Firmen und Institutionen und setzt kein Cookie. Wo die Daten liegen und wer beteiligt ist, steht auf der Seite Datenschutz-Prinzip. Wie lange was gespeichert wird, steht in der Hilfe unter Aufbewahrung und Löschen. Ob das für Ihre Website ausreicht, entscheiden Sie mit Ihrer Rechtsberatung.
Kurz zusammengefasst
Prüfen Sie Besuchererkennung in zwei Schritten: Gerätezugriff und Verarbeitung. Die Firmenebene mindert das Risiko, beseitigt es aber nicht. Klären Sie Rollen und Verträge, informieren Sie eigenständig und löschen Sie früh. Und nehmen Sie die offenen Fragen mit in ein Gespräch mit jemandem, der Ihr Geschäft kennt.