Jog · 2026. november 7. · 4 perc olvasási idő
IP-cím és GDPR: személyes adat-e?
Az IP-cím személyes adat? A Breyer-ítélet, az azonosítás eszközei, és mit jelent mindez a látogatóazonosító eszközökre nézve.
A látogatóazonosításról szóló szinte minden vita mögött ott van egy kérdés: az IP-cím személyes adat? A választól függ, hogy a GDPR egyáltalán érvényesül-e. A rövid válasz: gyakran igen, de nem mindig és nem mindenkinek. A hosszabb válasz az azonosítás eszközeivel függ össze.
A cikk higgadtan rendszerezi a kérdést. Nem jogi tanácsadás. Az újabb ítélkezési gyakorlatnál érdemes az eredeti szövegbe is belenézni.
Statikus és dinamikus címek
A statikus IP-cím tartósan ugyanahhoz a csatlakozáshoz tartozik. A dinamikus címet minden bejelentkezéskor újra kiosztják, az internetszolgáltató azonban később meg tudja mondani, hogy egy adott időpontban melyik ügyfélhez tartozott.
A jogi értékelésnél kevésbé a cím típusa számít, mint a kérdés: ki tudná elfogadható ráfordítással kideríteni, ki áll mögötte?
A Breyer-ítélet és az azonosítás eszközei
Az Európai Bíróság 2016. október 19-én a C-582/14 (Breyer) ügyben úgy határozott, hogy a dinamikus IP-cím is lehet személyes adat egy weboldal üzemeltetője számára. Feltétel: az üzemeltető rendelkezik olyan jogi eszközökkel, amelyek lehetővé teszik számára, hogy harmadik felek, például az internetszolgáltató segítségével meghatároztassa az érintett személyt.
Az ítélet még a régi adatvédelmi irányelv alapján született. A GDPR-ra nézve is viszonyítási pontnak számít, amelynek 26. preambulumbekezdése ugyanezt a gondolatot hordozza: minden olyan eszköz számít, amelyet az általános megítélés szerint valószínűleg felhasználnak a személy azonosítására.
Relatív megközelítés a címzett szemszögéből
Hogy egy információ személyes-e, tehát nem elvont módon dől el, hanem annak a szemszögéből, akinek a kezében van. Ezt a relatív megközelítést az Európai Bíróság újabban tovább fejtette ki, legutóbb a C-413/23 P ügyben (Európai Adatvédelmi Biztos kontra Egységes Szanálási Testület) a 2025. szeptember 4-i ítélettel. Ott álnevesített adatokról volt szó. A bíróság tágan értelmezte a személyes adat fogalmát, és ennek során a címzett szempontját is figyelembe vette.
Ez Önnek azt jelenti: attól, hogy egy információt egy másik fél könnyen személyhez tud rendelni, még nem lesz automatikusan mindenki számára személyes adat. A kérdésre azonban általánosan sem lehet „aggálytalan” választ adni. Mielőtt ezt az ítéletet egy állásfoglalásban felhasználja, ellenőrizze maga az ügyszámot és a további ítélkezési gyakorlat állását, mert itt sok minden mozgásban van.
Hogy az IP-kérdés hogyan illeszkedik a látogatóazonosítás teljes vizsgálatába, azt a Látogatóazonosítás és GDPR: higgadt besorolás mutatja.
Céges cím és munkatárs
A látogatóazonosításnál van egy sajátosság: a cím gyakran nem magánháztartáshoz, hanem céghez tartozik. A jogi személyekre vonatkozó adatokat a GDPR nem védi. A céges csatlakozás mögött azonban egy ember ül, aki éppen az Ön oldalát olvassa.
Ezért a céges csatlakozás nem automatikusan személymentes. Egy két foglalkoztatottas cég irodájából érkező kapcsolat könnyebben rendelhető egy személyhez, mint egy olyan koncernből érkező, ahol 5000 gép van ugyanazon cím mögött. Minél kisebb a cég, annál közelebb kerül a hozzárendelés egyetlen személyhez. A megbízható eszközök ezért csak a szervezet szintjéig mennek, és lemondanak arról, hogy személyeket nevezzenek meg.
Feldolgozás nem tárolás
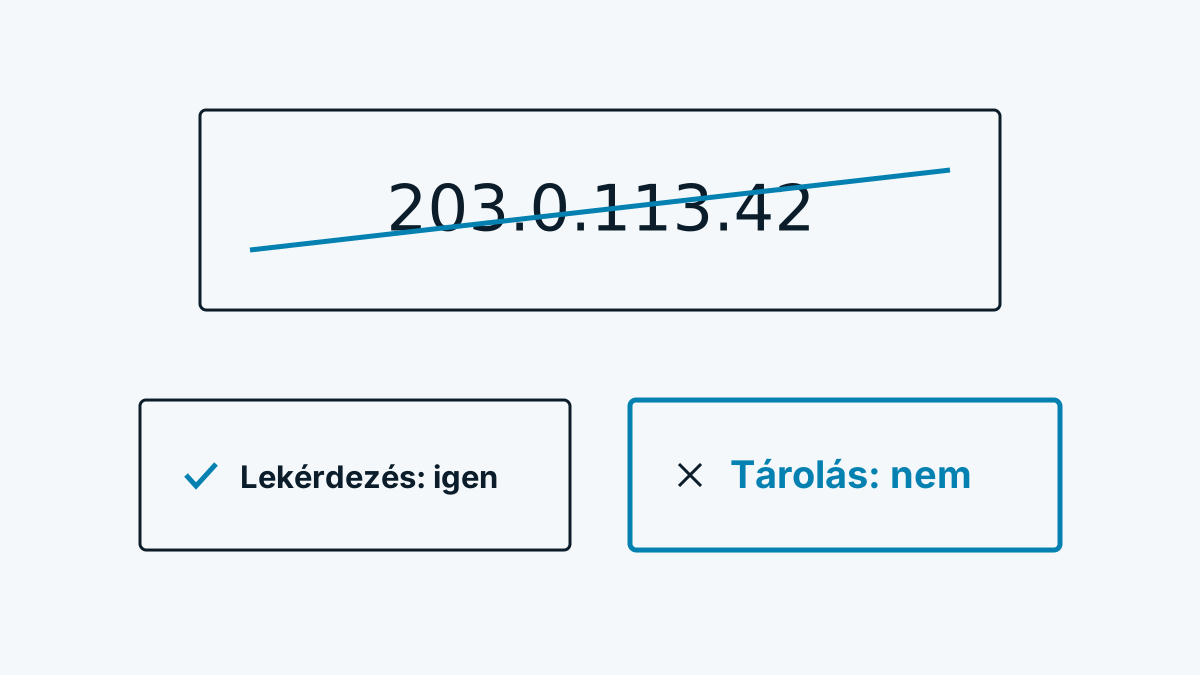
Fontos a különbségtétel a feldolgozás és a tárolás között. Az IP-cím egy lekérdezéshez való rövid felhasználása is a GDPR értelmében vett feldolgozás, amennyiben a cím személyes adat. Ehhez jogalap kell. A beavatkozás mélysége azonban más, ha a címet a lekérdezés után nem őrzik meg.
Hogy melyik jogalap illik ide, azt a Hozzájárulás vagy jogos érdek: így döntsön tisztázza.
Tipikus helyek, ahol egy cím mégis megmarad:
- A szerver naplói, ha a hozzáféréseket a címmel együtt rögzítik.
- Ellenőrző értékek és fékek (visszaélések elleni védelem). Itt megelőzhető a dolog, ha csak egy hash van a munkamemóriában, nem maga a cím.
- Továbbadás címtáraknak: aki egy hálózat tulajdonosát keresi ki, az a címet elküldi egy nyilvántartásnak. Az Európán kívüli címeknél az európai nyilvántartások a lekérdezéseket a világ más régióinak nyilvántartásaihoz irányítják tovább. Ilyenkor a lekérdezés az EU-n kívüli helyekre kerül. Ez azt a kérdést érinti, hogy harmadik országba történő adattovábbításról van-e szó. A dokumentációba tartozik.
Hogy egy cím a cégfelismerés során milyen állomásokon megy át, azt a Hogyan működik a cégfelismerés? A technika 6 lépésben mutatja.
A Whovisit példa olyan eszközre, amely a címet csak a hálózati nyilvántartásnál végzett lekérdezéshez használja, majd elveti. A munkamemóriában egy szerver-titokkal készített hashből származó ellenőrző érték marad. Ez a technika leírása, nem ígéret arra, hogy ezzel minden jogi kérdés meg lenne válaszolva.
Hogy mit tárolnak közben és meddig, azt a súgó írja le a Megőrzés és törlés címen.
Adattakarékossági ellenőrzőlista: kérdések minden eszközhöz
- Tárolják-e az IP-címet, az adatbázisban vagy naplókban?
- Ha nem: hol pontosan vetik el? Mennyi ideig van a munkamemóriában?
- Vannak-e ellenőrző értékek vagy fékek? Hashelve vannak-e?
- Hová küldik a címet feloldásra (nyilvántartás, DNS, cégadat-szolgáltató)?
- Ezek a címzettek az EU-ban vannak, vagy harmadik országra vonatkozó szabályok érvényesek?
- Hogyan van ez leírva az adatvédelmi tájékoztatóban és az adatfeldolgozási szerződésben?
- A felismerés cégekre korlátozódik, vagy egyéni személyeket is megneveznek?
Források
- Európai Bíróság, 2016. október 19-i ítélet, Breyer, C-582/14
- Európai Bíróság, 2025. szeptember 4-i ítélet, EDPS kontra SRB, C-413/23 P
- GDPR, 4. cikk 1. pont és 26. preambulumbekezdés