Jog · 2026. november 7. · 5 perc olvasási idő
Adatfeldolgozási szerződés: ellenőrző lista webes eszközökhöz
Mikor szükséges a GDPR 28. cikke szerinti adatfeldolgozási szerződés, mi a kötelező tartalma, és mire kell figyelni elemző és marketingeszközöknél.
A weboldalon használt eszközök szinte mindegyike az Ön megbízásából dolgoz fel adatokat: webanalitika, hírlevél, CRM, hőtérkép, chat. Amint ennek során személyes adatok is szerepet kapnak, a GDPR szerződést ír elő a szolgáltatóval. Ezt adatfeldolgozási szerződésnek nevezik, röviden AV-szerződésnek vagy AVV-nek. Ez a cikk elmagyarázza, mikor van rá szükség, mit kell tartalmaznia, és mire érdemes gondolni egy eszköz kiválasztásakor.
Mikor szükséges AV-szerződés
A GDPR 28. cikke akkor érvényes, ha egy szolgáltató személyes adatokat az Ön megbízásából és az Ön utasításai szerint dolgoz fel. Ekkor Ön az adatkezelő, a szolgáltató az adatfeldolgozó. A jogszabály szövege az EUR-Lexen a GDPR-ben található.
Nem minden kapcsolat adatfeldolgozás. Három helyzetet érdemes megkülönböztetni:
| Helyzet | Ismertetőjegy | Szerződés |
|---|---|---|
| Adatfeldolgozás | A szolgáltató kizárólag az Ön utasítására jár el | AV-szerződés a 28. cikk szerint |
| Közös adatkezelés | Ön és a szolgáltató közösen döntenek a célról és az eszközökről | Megállapodás a 26. cikk szerint |
| Önálló adatkezelő | A szolgáltató a saját céljaira használja az adatokat | Esettől függően saját jogalap és adattovábbítás |
Az a döntő, hogy ki határozza meg a célt és az eszközöket, nem az, hogy minek nevezik a szerződést. Az a szolgáltató, amely az adatokat saját céljaira is használja, például a saját termékei fejlesztésére az Önnek nyújtott szolgáltatáson túl, ebben a részben már nem adatfeldolgozó. A 28. cikk (10) bekezdése szerint az az adatfeldolgozó, amely a célt és az eszközöket maga határozza meg, ennek a feldolgozásnak a tekintetében adatkezelőnek minősül.
Kötelező tartalom a 28. cikk (3) bekezdése szerint
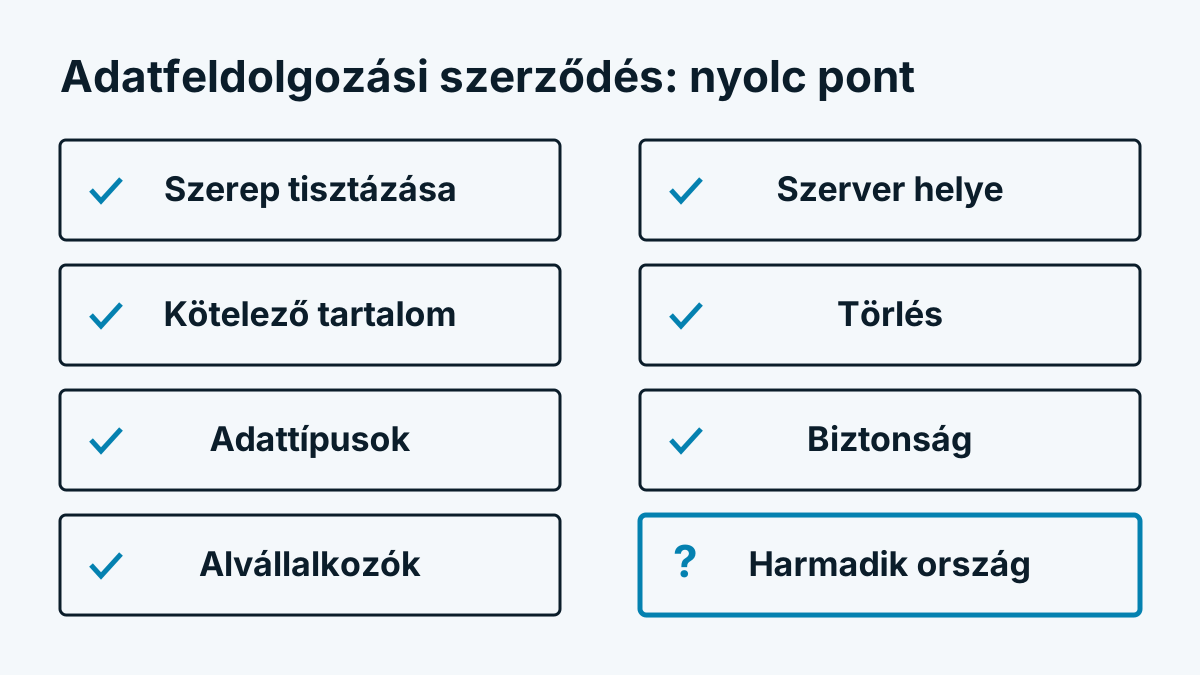
A szerződésnek meg kell határoznia a feldolgozás tárgyát és időtartamát, jellegét és célját, az adatok típusát és az érintettek kategóriáit. Ezenfelül elő kell írnia, hogy az adatfeldolgozó:
- a) az adatokat kizárólag dokumentált utasítás alapján dolgozza fel, harmadik országba történő továbbításnál is,
- b) titoktartásra kötelezett személyeket alkalmaz,
- c) meghozza a 32. cikk szerinti intézkedéseket,
- d) betartja a további adatfeldolgozók igénybevételének feltételeit,
- e) segíti Önt az érintettek kérelmeinél,
- f) segíti Önt a 32. és 36. cikk közötti kötelezettségeknél,
- g) a szolgáltatás végén az Ön választása szerint törli vagy visszaadja az adatokat,
- h) igazolásokat szolgáltat, és lehetővé teszi az ellenőrzéseket.
A szerződést írásba kell foglalni, elektronikus formátum is elegendő (9. bekezdés). Mintakeretet az Európai Bizottság kínál az adatfeldolgozásra vonatkozó általános szerződési feltételekkel. A 28. cikk (6) bekezdése szerint a szerződés egészében vagy részben ezekre épülhet.
Alvállalkozók
Ha a szolgáltató maga is igénybe vesz szolgáltatókat, például egy tárhelyszolgáltatót, a 28. cikk (2) és (4) bekezdéséből két szabály érvényes:
- Szüksége van az Ön előzetes, külön vagy általános írásbeli engedélyére. Általános engedély esetén minden tervezett változásról tájékoztatnia kell Önt. Ön ezután kifogást emelhet.
- Az alvállalkozókra ugyanazokat az adatvédelmi kötelezettségeket kell rónia. Ha egy alvállalkozó ezt nem teljesíti, az első adatfeldolgozó felel Ön felé.
Ezért érdemes a szolgáltatótól az alvállalkozói naprakész listáját kérni, székhellyel és feladattal.
Harmadik ország
Ha az adatokat az EU-n és az EGT-n kívül dolgozzák fel, vagy onnan elérhetők, ezenfelül a harmadik országokba történő továbbításra vonatkozó szabályok is érvényesek (V. fejezet, GDPR 44. cikk és köv.). Három út szokásos: a Bizottság megfelelőségi határozata, a továbbításra vonatkozó általános szerződési feltételek, vagy kötelező erejű vállalati szabályok. Az USA-ra 2023 óta van megfelelőségi határozat az EU és az USA közötti adatvédelmi keretrendszerről (Data Privacy Framework). Ez csak a keretrendszerben részt vevő vállalkozásokra érvényes. Bírósági támadás alatt áll, ezért érdemes ellenőrizni az aktuális állást. Az EU-ban lévő szerver megoldja a kérdést, ha sem a szolgáltató, sem egy alvállalkozó nem fér hozzá az adatokhoz harmadik országból.
Ellenőrző lista elemző és marketingeszközökhöz
- A szerep tisztázása. A szolgáltató kizárólag Önnek dolgoz fel, vagy saját céljaira is?
- A szerződés ellenőrzése. Szerepel benne a 28. cikk (3) bekezdésének minden pontja?
- Az adatok leírása. Konkrétan megnevezett az adatok típusa és az érintettek kategóriái?
- Az alvállalkozók áttekintése. Van lista és eljárás a változásokra?
- A szerver helyének megkérdezése. Hol vannak az adatok, ki férhet hozzájuk?
- A harmadik országos út dokumentálása. Mi a továbbítás alapja?
- A törlés szabályozása. Mi történik az adatokkal a szerződés megszűnése után?
- A műszaki intézkedések elolvasása. Titkosítás, hozzáférési jogok, naplózás.
A szerződést érdemes a dokumentációhoz csatolni, az eszközt pedig felvenni a GDPR 30. cikke szerinti adatkezelési tevékenységek nyilvántartásába. Különösen az olyan eszközöknél, amelyek csak hozzájárulás után töltődnek be, a szerződés második, különálló előfeltétel. Az eszközön megadott hozzájárulás nem helyettesíti, ahogyan azt a § 25 TDDDG: sütik és követés Németországban mutatja.
Mi fenyeget jogsértés esetén
Ha a szerződés hiányzik vagy hiányos, a felügyeleti hatóság kifogásolhatja. A 28. cikkből eredő kötelezettségek megsértése esetén a GDPR 83. cikk (4) bekezdése legfeljebb 10 millió euró vagy a világszintű éves árbevétel legfeljebb 2 százaléka közötti bírságot ír elő, attól függően, hogy melyik összeg magasabb. Ez a keret, nem előrejelzés az egyedi esetre.
És Svájcban?
A svájci adatvédelmi törvény az adatfeldolgozók általi kezelést a DSG 9. cikkében szabályozza. A gondolat hasonló, a megfogalmazás más. Aki az EU-ban érintetteket szólít meg, az esetek többségében a GDPR szerinti szerződésre szorul. Hogy ez az Ön ajánlatára érvényes-e, azt a Weboldal-követés Svájcban: revDSG és FMG magyarázza.
Gyakori kérdések
Szükségem van AV-szerződésre, ha az eszköz csak cégneveket jelenít meg? Ez attól függ, hogy a szolgáltató eközben személyes adatokat dolgoz-e fel Önnek, például IP-címeket, akár csak rövid ideig. Kétség esetén érdemes megkötni a szerződést, szinte semmibe sem kerül. Hogy az IP-cím személyes adat-e, azt az IP-cím és GDPR: személyes adat-e? magyarázza.
Elég elfogadni a szolgáltató ÁSZF-jét? Csak akkor, ha abban minden kötelező tartalom szerepel, és a szabályozás szerződésként vagy kiegészítésként egyértelműen felismerhető. Sok szolgáltató az AV-szerződést külön dokumentumként bocsátja megkötésre.
Alá kell írnom a szerződést? Írásba kell foglalni. A 28. cikk (9) bekezdése szerint elektronikus formátum elegendő, ezért szokásos a kattintással történő megkötés.