Jog · 2026. november 7. · 4 perc olvasási idő
A TDDDG 25. §-a: sütik és követés Németországban
A TDDDG 25. §-a (korábban TTDSG) a sütiket és szkripteket szabályozza: mikor kell hozzájárulás, milyen kivételek vannak, és mit jelent ez az elemző eszközökre.
Aki Németországban weboldalt üzemeltet, a sütik témájánál a TDDDG 25. §-ával találkozik. A rendelkezést a mindennapokban gyakran még „TTDSG-paragrafusnak” hívják, és ez az oka annak, hogy vannak cookie-bannerek. Ez a cikk elmagyarázza, mit szabályoz, mikor érvényes, milyen kivételek vannak, és mit jelent ez az elemző és marketing-szkriptekre nézve.
A TTDSG-ből TDDDG lett
A szabály 2021. december 1. óta érvényes, és eleinte a Telekommunikáció-Telemédia-Adatvédelmi Törvényben (TTDSG) állt. 2024. május 14. óta a törvény neve Telekommunikáció-Digitális-Szolgáltatások-Adatvédelmi Törvény (TDDDG). A 25. § tartalmán az átnevezés nem változtatott. A törvényt a gesetze-im-internet.de oldalon találja.
Mit kíván a 25. § (1) bekezdése
A szöveg szerint információk tárolása a végfelhasználó végberendezésében, vagy az ott már tárolt információkhoz való hozzáférés csak akkor megengedett, ha a végfelhasználó egyértelmű és átfogó információk alapján hozzájárult. Az információnak és a hozzájárulásnak a GDPR szerint kell megtörténnie.
Három dolog fontos:
- A készülékről van szó, nem a személyes vonatkozásról. A szabály akkor is érvényes, ha a végén nem keletkeznek személyes adatok. A későbbi feldolgozás jogalapja második kérdés. Hogy a két vizsgálati lépés hogyan függ össze, azt a Látogatóazonosítás és GDPR: higgadt besorolás írja le.
- Többről van szó, mint sütikről. A böngésző helyi tárolója (localStorage, sessionStorage) is tárolás a végberendezésben. Az eszközinformációk kiolvasása egy szkripttel hozzáférés lehet.
- A hozzájárulásnak aktívnak kell lennie. Ezt az Európai Bíróság a sütikre már 2019-ben kimondta. Az előre bejelölt négyzet nem elég (Európai Bíróság, C-673/17, Planet49).
A kivételek a (2) bekezdésben
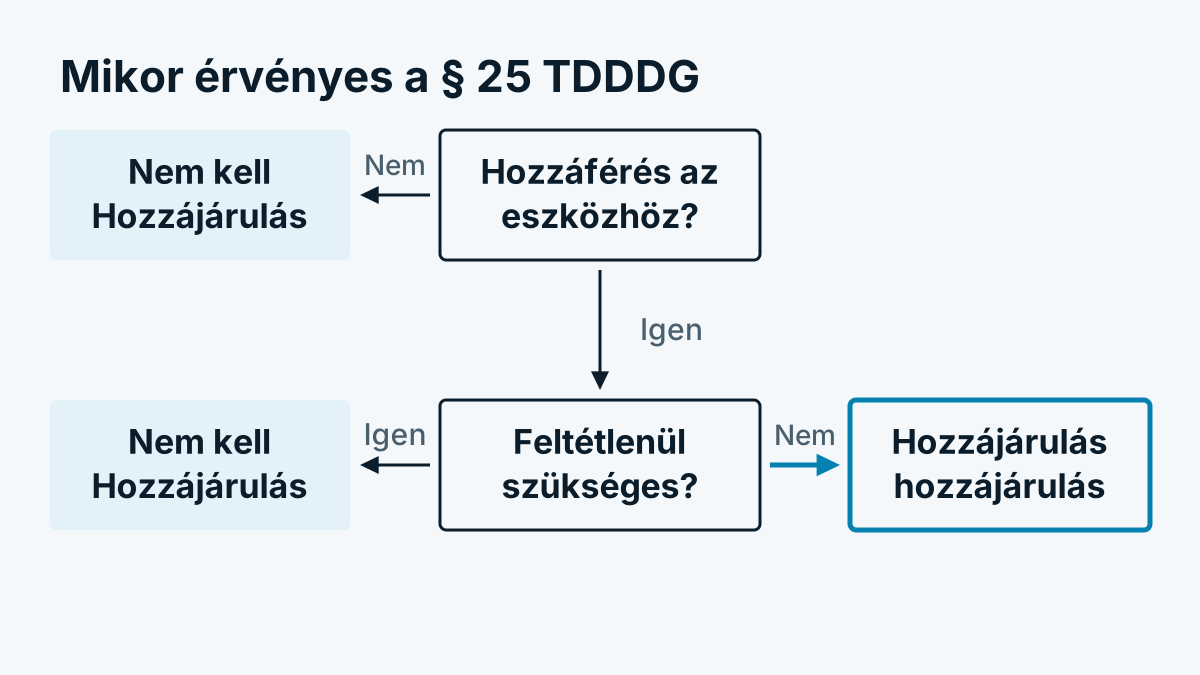
Két esetben nincs szüksége hozzájárulásra:
- Üzenetátvitel (1. pont). Az egyedüli cél egy üzenet átvitele nyilvános távközlési hálózaton.
- Feltétlenül szükséges (2. pont). A tárolás vagy a hozzáférés feltétlenül szükséges ahhoz, hogy a szolgáltató a felhasználó által kifejezetten kívánt digitális szolgáltatást rendelkezésre bocsáthassa.
A második kivételt szűken értelmezik. Az adatvédelmi konferencia, a német felügyeleti hatóságok szövetsége, a telemédiákra vonatkozó iránymutatásában példákat gyűjtött. Eszerint általában előzetes hozzájárulás nélkül mehet az, amire maga a weboldalnak szüksége van a működéshez, például egy kosár, egy bejelentkezés vagy a sütidöntés tárolása. A GDPR 6. cikk (1) bekezdés f) pontja szerinti érdekmérlegelés nem tesz egy követő szkriptet feltétlenül szükséges funkcióvá. Az elérésmérést és a statisztikát a hatóságok általában nem sorolják ide. Ez a felügyelet irányvonala, egy bíróság egyedi esetben másként ítélhet.
Következmények az elemző és marketing-szkriptekre
A gyakorlatban egyszerű hüvelykujjszabály adódik: amint egy szkript olyasmit tesz a böngészőbe vagy olvas ki a böngészőből, ami nem szükséges az oldal megjelenítéséhez, előtte hozzájárulásra van szüksége.
| Eszköz | Hozzáférés az eszközhöz? | Hozzájárulás a 25. § szerint |
|---|---|---|
| Betűtípusok és képek a saját szerverről | Nem | Nem szükséges |
| Kosár-süti | Igen, de szükséges | Nem szükséges (2. pont) |
| Webanalitika sütivel vagy eszközazonosítóval | Igen | Általában szükséges |
| Reklám- és retargeting-pixelek | Igen | Szükséges |
| Hőtérképek és egérfelvétel | Igen | Általában szükséges |
Műszakilag ez azt jelenti: a szkript csak azután tölthet be, hogy a látogató hozzájárult a megfelelő kategóriához. Az a banner, amely csak tájékoztat, a szkripteket pedig azonnal betölti, nem teljesíti a szabályt. Hogy ez egy Tag Manageren át történő beépítésnél hogyan néz ki, azt a Tag Managerben történő hozzájárulásról szóló súgó írja le. Az egérvideókról többet olvashat a Session replay és adatvédelem: az egérvideók helyes használata cikkben.
Mi fenyeget jogsértés esetén
Aki a 25. § (1) bekezdésének 1. mondatával ellentétesen tárol vagy hozzáfér, a TDDDG 28. § (1) bekezdésének 13. pontja szerint szabálysértést követ el. A pénzbírság a 28. § (2) bekezdése szerint legfeljebb 300 000 euró lehet. Ezenkívül a feldolgozásnak a GDPR szerint saját következményei lehetnek. Ezt az adatvédelmi felügyeleti hatóságok ellenőrzik.
Hogyan kezeli Ausztria és Svájc
A szabály az ePrivacy-irányelvre (5. cikk (3) bekezdés) megy vissza. Ausztria a TKG 2021 165. §-ának 3. bekezdésében ülteti át, erről többet a Sütik Ausztriában: a TKG 2021 165. §-a cikkben. Svájc más utat jár, elolvasható a Weboldal-követés Svájcban: revDSG és FMG cikkben.
Gyakori kérdések
Érvényes a TDDDG 25. §-a a szervernaplókra is? Nem, nem arra, amit a szerver az oldal lekérésekor amúgy is megkap. A rendelkezés az eszközön történő tárolásnál és az ott tároltakhoz való hozzáférésnél érvényesül. Hogy egy IP-cím a lekérésnél a GDPR hatálya alá esik-e, külön kérdés, amelyet az IP-cím és GDPR: személyes adat-e? tárgyal.
Kell hozzájárulás a puszta elérésméréshez? A német felügyeleti hatóságok álláspontja szerint általában igen, ha közben hozzáférnek az eszközhöz. Az elérésmérést nem tekintik feltétlenül szükségesnek.
Elég a süti élettartamát lerövidíteni? Nem. Az élettartam nem változtat azon a kérdésen, hogy tárolnak-e vagy kiolvasnak-e. Döntő a hozzáférés célja.