Tiesības · 2026. gada 7. novembris · 4 min lasīšanai
§ 25 TDDDG: sīkdatnes un izsekošana Vācijā
§ 25 TDDDG (agrāk TTDSG) regulē sīkdatnes un skriptus: kad vajadzīga piekrišana, kādi ir izņēmumi un ko tas nozīmē analīzes rīkiem.
Kas Vācijā darbina mājaslapu, sīkdatņu tēmā saskaras ar § 25 TDDDG. Noteikumu ikdienā bieži vēl sauc par „TTDSG paragrāfu“, un tas ir iemesls, kāpēc pastāv sīkdatņu baneri. Šis raksts izskaidro, ko tas regulē, kad tas ir spēkā, kādi ir izņēmumi un ko tas nozīmē analīzes un mārketinga skriptiem.
No TTDSG kļuva TDDDG
Noteikums ir spēkā kopš 2021. gada 1. decembra, un sākotnēji tas atradās Telekomunikāciju un telemediju datu aizsardzības likumā (TTDSG). Kopš 2024. gada 14. maija likumu sauc Telekomunikāciju un digitālo pakalpojumu datu aizsardzības likums (TDDDG). § 25 saturu pārdēvēšana nav mainījusi. Likumu atradīsiet vietnē gesetze-im-internet.de.
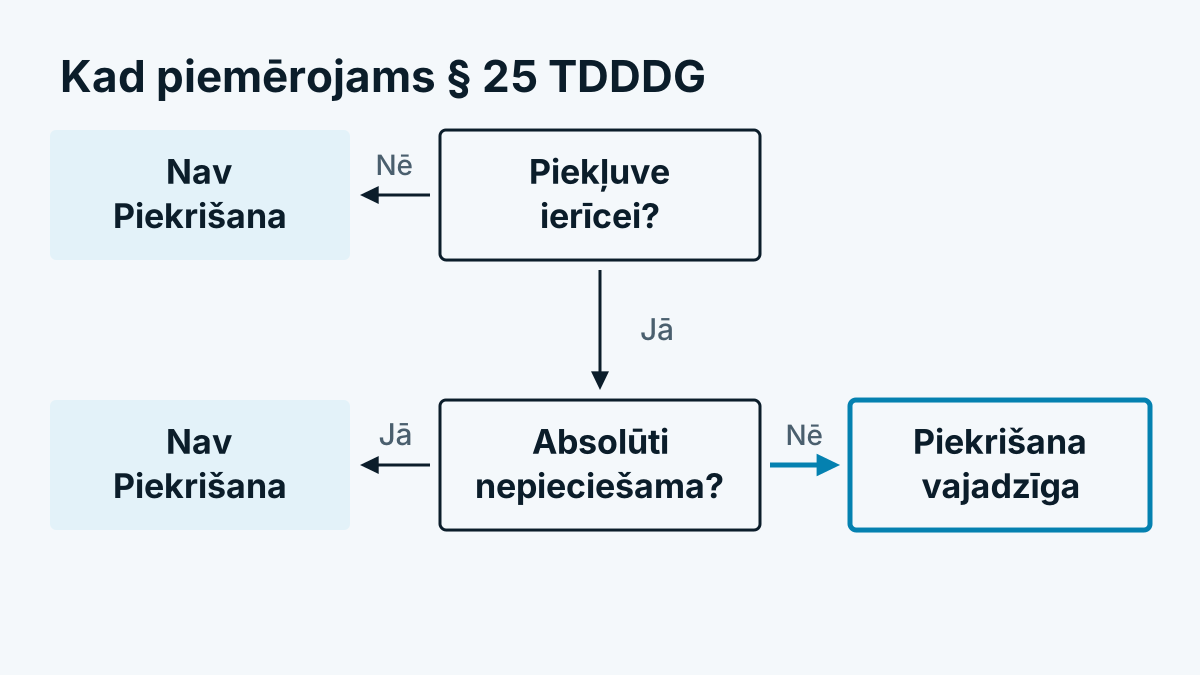
Ko prasa § 25 1. daļa
Pēc formulējuma informācijas glabāšana gala lietotāja galiekārtā vai piekļuve tur jau glabātai informācijai ir pieļaujama tikai tad, ja gala lietotājs, pamatojoties uz skaidru un visaptverošu informāciju, ir devis piekrišanu. Informēšanai un piekrišanai jānotiek saskaņā ar VDAR.
Trīs lietas ir svarīgas:
- Runa ir par ierīci, nevis par personas saistību. Noteikums ir spēkā arī tad, ja galu galā personas dati neveidojas. Tiesiskais pamats vēlākai apstrādei ir otrs jautājums. Kā abi pārbaudes soļi savstarpēji saistīti, rakstīts Apmeklētāju atpazīšana un VDAR: nopietns izvērtējums.
- Runa ir par vairāk nekā sīkdatnēm. Arī pārlūka lokālā krātuve (localStorage, sessionStorage) ir glabāšana galiekārtā. Ierīces informācijas nolasīšana ar skriptu var būt piekļuve.
- Piekrišanai jābūt aktīvai. To ES Tiesa par sīkdatnēm nolēma jau 2019. gadā. Iepriekš atzīmēts lodziņš nepietiek (ES Tiesa, C-673/17, Planet49).
Izņēmumi 2. daļā
Piekrišana nav vajadzīga divos gadījumos:
- Ziņas pārraide (1. punkts). Vienīgais mērķis ir ziņas pārraide pa publisku telekomunikāciju tīklu.
- Neapšaubāmi nepieciešams (2. punkts). Glabāšana vai piekļuve ir neapšaubāmi nepieciešama, lai sniedzējs varētu nodrošināt digitālo pakalpojumu, ko lietotājs ir skaidri vēlējies.
Otrais izņēmums tiek iztulkots šauri. Datu aizsardzības konference, Vācijas uzraudzības iestāžu apvienība, savā Orientierungshilfe für Telemedien ir apkopojusi piemērus. Parasti bez iepriekšējas piekrišanas drīkst to, kas mājaslapai pašai vajadzīgs darbībai, piemēram, grozs, pieteikšanās vai sīkdatņu lēmuma saglabāšana. Interešu izsvēršana pēc VDAR 6. panta 1. punkta f) apakšpunkta izsekošanas skriptu nepadara par neapšaubāmi nepieciešamu funkciju. Sasniedzamības mērījumu un statistiku iestādes parasti zem tā neiekļauj. Tā ir uzraudzības līnija, tiesa atsevišķā gadījumā var spriest citādi.
Sekas analīzes un mārketinga skriptiem
Praksei izriet vienkāršs pamatnoteikums: tiklīdz skripts pārlūkā kaut ko noglabā vai no pārlūka nolasa kaut ko, kas nav vajadzīgs lapas attēlošanai, iepriekš vajadzīga piekrišana.
| Rīks | Piekļuve ierīcei? | Piekrišana pēc § 25 |
|---|---|---|
| Fonti un attēli no paša servera | Nē | Nav vajadzīga |
| Groza sīkdatne | Jā, bet nepieciešama | Nav vajadzīga (2. punkts) |
| Tīmekļa analīze ar sīkdatni vai ierīces identifikatoru | Jā | Parasti vajadzīga |
| Reklāmas un retargeting pikseļi | Jā | Vajadzīga |
| Siltumkartes un peles ieraksts | Jā | Parasti vajadzīga |
Tehniski tas nozīmē: skriptam drīkst ielādēties tikai pēc tam, kad apmeklētājs piekritis piemērotajai kategorijai. Baneris, kas tikai informē un skriptus tomēr ielādē uzreiz, noteikumu neizpilda. Kā tas izskatās, iebūvējot ar Tag Manager, apraksta palīdzība par piekrišanu Tag Manager. Par peles video vairāk lasiet rakstā Session Replay un datu aizsardzība: kā pareizi izmantot peles video.
Kas draud pārkāpumu gadījumā
Kas pretēji § 25 1. daļas 1. teikumam glabā vai piekļūst, pēc § 28 1. daļas 13. punkta TDDDG izdara administratīvo pārkāpumu. Naudas sods pēc § 28 2. daļas var sasniegt līdz 300 000 eiro. Papildus apstrādei pēc VDAR var būt savas sekas. Pārbaudi veic datu aizsardzības uzraudzības iestādes.
Kā ar to rīkojas Austrija un Šveice
Noteikums ir cēlies no ePrivacy direktīvas (5. panta 3. punkts). Austrija to ievieš ar § 165 3. daļu TKG 2021, vairāk rakstā Sīkdatnes Austrijā: § 165 TKG 2021 paskaidrots. Šveice iet citu ceļu, kas izlasāms rakstā Mājaslapas izsekošana Šveicē: revDSG un FMG.
Biežāk uzdotie jautājumi
Vai § 25 TDDDG attiecas arī uz servera žurnāliem? Nē, ne uz to, ko serveris tāpat saņem, atverot lapu. Noteikums darbojas, glabājot ierīcē un piekļūstot tur noglabātajam. Vai IP adrese atvēršanas brīdī ietilpst VDAR, ir atsevišķs jautājums, ko aplūko IP adrese un VDAR: vai tā ir personas dati?.
Vai sasniedzamības mērīšanai vajadzīga piekrišana? Pēc Vācijas uzraudzības iestāžu uzskata parasti jā, ja pie tam tiek piekļūts ierīcei. Sasniedzamības mērīšana netiek uzskatīta par neapšaubāmi nepieciešamu.
Vai pietiek ar sīkdatnes darbības laika saīsināšanu? Nē. Darbības laiks nemaina jautājumu, vai tiek glabāts vai nolasīts. Izšķirošais ir piekļuves mērķis.