Jura · 7. november 2026 · 4 min læsning
§ 25 TDDDG: cookies og tracking i Tyskland
§ 25 TDDDG (tidligere TTDSG) regulerer cookies og scripts: hvornår et samtykke er nødvendigt, hvilke undtagelser der gælder, og hvad det betyder for analyseværktøjer.
Den, der driver en hjemmeside i Tyskland, støder ved emnet cookies på § 25 TDDDG. Bestemmelsen hedder i hverdagen ofte stadig „TTDSG-paragraffen“ og er grunden til, at der findes cookiebannere. Denne artikel forklarer, hvad den regulerer, hvornår den gælder, hvilke undtagelser der findes, og hvad det betyder for analyse- og marketingscripts.
Af TTDSG blev TDDDG
Reglen gælder siden 1. december 2021 og stod først i Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG), den tyske lov om databeskyttelse i telekommunikation og telemedier. Siden 14. maj 2024 hedder loven Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). Ved indholdet af § 25 har omdøbningen intet ændret. Loven finder du på gesetze-im-internet.de.
Hvad § 25 Abs. 1 kræver
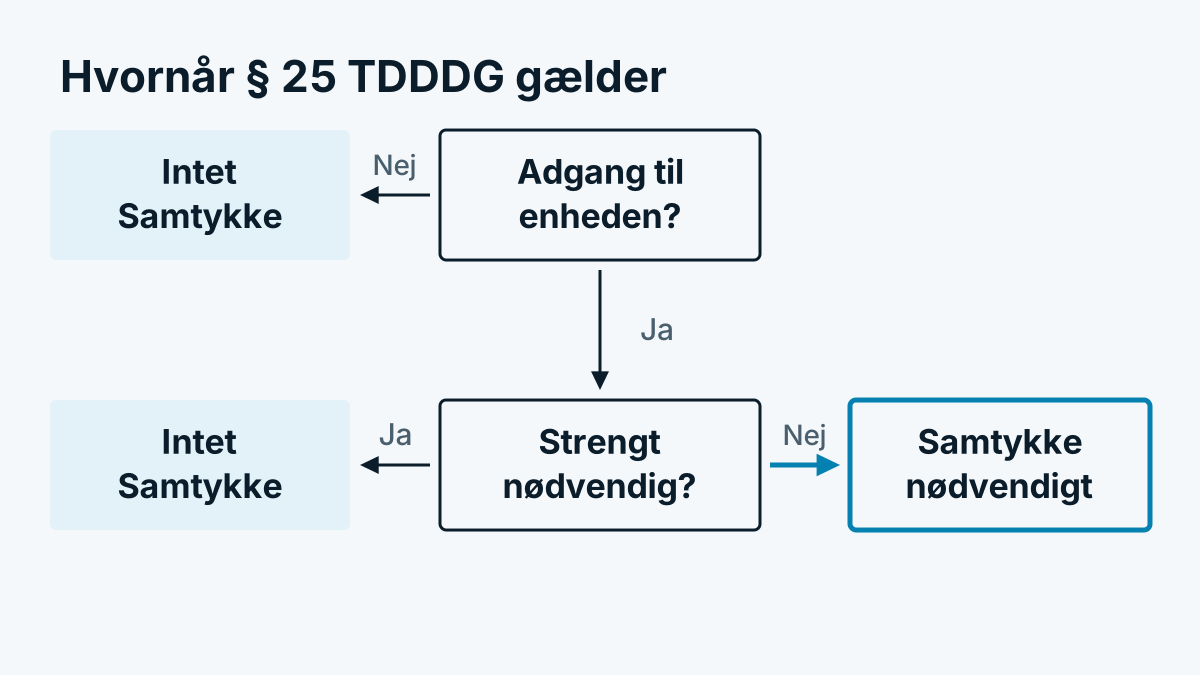
Efter ordlyden er lagringen af oplysninger i slutbrugerens terminaludstyr eller adgangen til oplysninger, der allerede er gemt dér, kun tilladt, hvis slutbrugeren har givet samtykke på grundlag af klare og omfattende oplysninger. Information og samtykke skal ske efter GDPR.
Tre ting er vigtige:
- Det handler om enheden, ikke om personhenførbarhed. Reglen gælder også, når der til sidst ikke opstår personoplysninger. Retsgrundlaget for den senere behandling er et andet spørgsmål. Hvordan begge prøvetrin hænger sammen, står i Besøgergenkendelse og GDPR: en nøgtern indplacering.
- Det handler om mere end cookies. Også browserens lokale lager (localStorage, sessionStorage) er en lagring i terminaludstyret. Udlæsningen af enhedsoplysninger via et script kan være en adgang.
- Samtykket skal være aktivt. Det har EU-Domstolen afgjort om cookies allerede i 2019. En forhåndsafkrydset boks rækker ikke (EU-Domstolen, C-673/17, Planet49).
Undtagelserne i stk. 2
Intet samtykke har du brug for i to tilfælde:
- Meddelelsesoverførsel (nr. 1). Det eneste formål er overførslen af en meddelelse over et offentligt telekommunikationsnet.
- Uomgængeligt nødvendig (nr. 2). Lagringen eller adgangen er uomgængeligt nødvendig, for at udbyderen kan stille en digital tjeneste til rådighed, som brugeren udtrykkeligt har ønsket.
Den anden undtagelse fortolkes snævert. Datenschutzkonferenz (DSK), sammenslutningen af de tyske tilsynsmyndigheder, har i sin vejledning for telemedier samlet eksempler. Uden forudgående samtykke går det efter den som regel med det, som hjemmesiden selv har brug for for at fungere, for eksempel en indkøbskurv, en tilmelding eller lagringen af cookiebeslutningen. En interesseafvejning efter art. 6, stk. 1, litra f GDPR gør ikke et trackingscript til en uomgængeligt nødvendig funktion. Rækkeviddemåling og statistik ser myndighederne som regel ikke som omfattet. Det er tilsynets linje, en domstol kan i det enkelte tilfælde dømme anderledes.
Følger for analyse- og marketingscripts
For praksis giver det sig en enkel tommelfingerregel: Så snart et script lægger noget i browseren eller udlæser noget fra browseren, som ikke er nødvendigt for visningen af siden, har du forud brug for samtykket.
| Værktøj | Adgang til enheden? | Samtykke efter § 25 |
|---|---|---|
| Skrifttyper og billeder fra egen server | Nej | Ikke nødvendigt |
| Indkøbskurv-cookie | Ja, men nødvendig | Ikke nødvendigt (nr. 2) |
| Webanalyse med cookie eller enhedsidentifikator | Ja | Som regel nødvendigt |
| Reklame- og retargeting-pixel | Ja | Nødvendigt |
| Heatmaps og musoptagelse | Ja | Som regel nødvendigt |
Teknisk betyder det: Scriptet må først indlæses, efter at den besøgende har accepteret den passende kategori. Et banner, der kun informerer og alligevel indlæser scripts straks, opfylder ikke reglen. Hvordan det ser ud ved indbygning via Tag Manager, beskriver hjælpen om samtykke i Tag Manager. Om musevideoer læser du mere i Session replay og databeskyttelse: brug musevideoer rigtigt.
Hvad der truer ved overtrædelser
Den, der imod § 25 Abs. 1 Satz 1 gemmer eller får adgang, begår efter § 28 Abs. 1 Nr. 13 TDDDG en administrativ overtrædelse. Bøden kan efter § 28 Abs. 2 udgøre op til 300.000 euro. Desuden kan behandlingen efter GDPR have egne følger. Kontrollen foretages af databeskyttelsestilsynene.
Hvordan Østrig og Schweiz håndterer det
Reglen går tilbage til ePrivacy-direktivet (art. 5, stk. 3). Østrig gennemfører den i § 165 Abs. 3 TKG 2021, mere derom i Cookies i Østrig: § 165 TKG 2021 forklaret. Schweiz går en anden vej, som kan læses i Hjemmesidetracking i Schweiz: revDSG og FMG.
Ofte stillede spørgsmål
Gælder § 25 TDDDG også for serverlogs? Nej, ikke for det, som serveren alligevel modtager ved sideopkaldet. Bestemmelsen kommer i spil ved lagring på enheden og ved adgang til det, der er gemt dér. Om en IP-adresse ved opkaldet falder under GDPR, er et eget spørgsmål, som IP-adresse og GDPR: er den personhenførbar? behandler.
Har jeg brug for et samtykke til ren rækkeviddemåling? Efter de tyske tilsynsmyndigheders opfattelse som regel ja, hvis der derved tilgås enheden. Rækkeviddemåling gælder ikke som uomgængeligt nødvendig.
Rækker det at forkorte cookiens løbetid? Nej. Løbetiden ændrer intet ved spørgsmålet, om der gemmes eller udlæses. Afgørende er formålet med adgangen.