Õigus · 7. november 2026 · 4 min lugemist
§ 25 TDDDG: küpsised ja jälgimine Saksamaal
§ 25 TDDDG (varem TTDSG) reguleerib küpsiseid ja skripte: millal on vaja nõusolekut, millised erandid kehtivad ja mida see tähendab analüüsitööriistade jaoks.
Kes peab Saksamaal veebilehte, puutub küpsiste teemal kokku § 25 TDDDG-ga. Sätet kutsutakse igapäevaselt sageli veel „TTDSG paragrahviks“ ja see on põhjus, miks küpsiste bännerid olemas on. See artikkel selgitab, mida see reguleerib, millal see kehtib, millised erandid on olemas ja mida see tähendab analüüsi- ja turundusskriptide jaoks.
TTDSG-st sai TDDDG
Reegel kehtib alates 1. detsembrist 2021 ja seisis esialgu Telekommunikation-Telemedien-Datenschutz-Gesetz'is (TTDSG). Alates 14. maist 2024 kannab seadus nime Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG), see tähendab Saksamaa telekommunikatsiooni ja digiteenuste andmekaitse seadus. § 25 sisu ümbernimetamine ei muutnud. Seaduse leiate lehelt gesetze-im-internet.de.
Mida § 25 lõige 1 nõuab
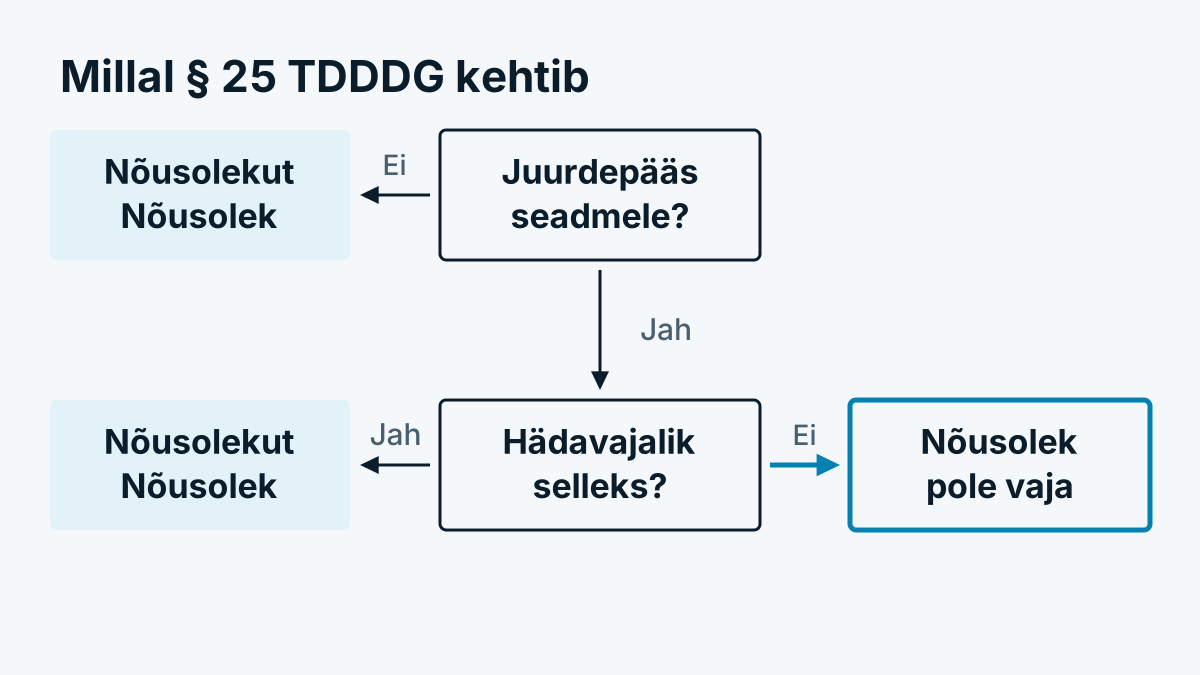
Sõnastuse järgi on teabe salvestamine lõppkasutaja lõppseadmesse või juba sinna salvestatud teabele juurdepääs lubatud ainult siis, kui lõppkasutaja on selgete ja põhjalike teabe alusel nõusoleku andnud. Teave ja nõusolek peavad toimuma GDPR-i järgi.
Kolm asja on olulised:
- Jutt on seadmest, mitte isikuseosest. Reegel kehtib ka siis, kui lõpuks isikuandmeid ei teki. Hilisema töötlemise õiguslik alus on teine küsimus. Kuidas mõlemad kontrollisammud kokku kuuluvad, seisab artiklis Külastajate tuvastamine ja GDPR: asjalik hinnang.
- Jutt on enamast kui küpsistest. Ka brauseri kohalik mälu (localStorage, sessionStorage) on salvestamine lõppseadmes. Seadme teabe lugemine skriptiga võib olla juurdepääs.
- Nõusolek peab olema aktiivne. Euroopa Kohus (EuGH) otsustas selle küpsiste kohta juba 2019. aastal. Eelnevalt märgitud ruut ei piisa (EuGH, C-673/17, Planet49).
Erandid lõikes 2
Nõusolekut ei vaja te kahel juhul:
- Sõnumi edastamine (nr 1). Ainus eesmärk on sõnumi edastamine avaliku telekommunikatsioonivõrgu kaudu.
- Ülimalt vajalik (nr 2). Salvestamine või juurdepääs on ülimalt vajalik, et pakkuja saaks osutada kasutaja poolt sõnaselgelt soovitud digiteenust.
Teist erandit tõlgendatakse kitsalt. Datenschutzkonferenz, Saksamaa andmekaitseasutuste ühendus, on oma telemeediate suunises näiteid kogunud. Nende järgi käib reeglina ilma eelneva nõusolekuta see, mida veebileht ise toimimiseks vajab, näiteks ostukorv, sisselogimine või küpsisevaliku salvestamine. GDPR-i artikli 6 lõike 1 punkti f huvide kaalumine ei tee jälgimisskriptist ülimalt vajalikku funktsiooni. Ulatuse mõõtmist ja statistikat ei pea ametiasutused reeglina sinna kuuluvaks. See on järelevalve liin, kohus võib üksikjuhul otsustada teisiti.
Tagajärjed analüüsi- ja turundusskriptidele
Praktikas tuleneb lihtne rusikareegel: niipea kui skript paneb brauserisse midagi, mis ei ole lehe kuvamiseks vajalik, või loeb brauserist midagi, vajate eelnevalt nõusolekut.
| Tööriist | Juurdepääs seadmele? | Nõusolek § 25 järgi |
|---|---|---|
| Kirjatüübid ja pildid oma serverist | Ei | Ei ole vaja |
| Ostukorvi küpsis | Jah, kuid vajalik | Ei ole vaja (nr 2) |
| Veebianalüütika küpsise või seadmetunnusega | Jah | Reeglina vaja |
| Reklaami- ja retargeting-piksel | Jah | Vaja |
| Kuumkaardid ja hiiresalvestus | Jah | Reeglina vaja |
Tehniliselt tähendab see: skript tohib laadida alles pärast seda, kui külastaja on sobivale kategooriale nõustunud. Bänner, mis ainult teavitab ja laadib skriptid ikkagi kohe, ei täida reeglit. Kuidas see Tag Manageri kaudu sisseehitamisel välja näeb, kirjeldab abi nõusoleku kohta Tag Manageris. Hiirevideote kohta lugege rohkem artiklist Session Replay ja andmekaitse: hiirevideod õigesti kasutada.
Mis rikkumiste korral ähvardab
Kes salvestab või pääseb ligi vastuolus § 25 lõike 1 lausega 1, paneb § 28 lõike 1 nr 13 TDDDG järgi toime väärteo. Rahatrahv võib § 28 lõike 2 järgi olla kuni 300 000 eurot. Lisaks võib töötlemisel olla GDPR-i alusel omad tagajärjed. Seda kontrollivad andmekaitse järelevalveasutused.
Kuidas Austria ja Šveits sellega ümber käivad
Reegel pärineb ePrivacy direktiivist (artikli 5 lõige 3). Austria rakendab seda § 165 lõikes 3 TKG 2021, rohkem selle kohta artiklis Küpsised Austrias: § 165 TKG 2021. Šveits läheb teist teed, loe artiklist Veebilehe jälgimine Šveitsis: revDSG ja FMG.
Korduma kippuvad küsimused
Kas § 25 TDDDG kehtib ka serverilogide kohta? Ei, mitte selle kohta, mida server lehe päringul niikuinii saab. Säte rakendub seadmes salvestamisel ja seal salvestatule juurdepääsul. Kas IP-aadress päringul kuulub GDPR-i alla, on eraldi küsimus, mida käsitleb artikkel IP-aadress ja GDPR: kas see on isikuandmed?.
Kas ma vajan nõusolekut puhtaks ulatuse mõõtmiseks? Saksamaa järelevalveasutuste arvates reeglina jah, kui seejuures seadmele ligi pääsetakse. Ulatuse mõõtmist ei peeta ülimalt vajalikuks.
Kas piisab küpsise kehtivusaja lühendamisest? Ei. Kehtivusaeg ei muuda küsimust, kas salvestatakse või loetakse. Otsustav on juurdepääsu eesmärk.