Õigus · 7. november 2026 · 4 min lugemist
Veebilehe jälgimine Šveitsis: revDSG ja FMG
Mis kehtib küpsiste ja jälgimise kohta Šveitsis: revDSG alates 1.9.2023, FMG art 45c, teavitamiskohustus DSG art 19 ja millal lisaks kehtib GDPR.
Šveitsis kehtib küpsiste ja jälgimise kohta teine mudel kui Saksamaal ja Austrias. Kõigi skriptide jaoks üldist nõusolekukohustust ei ole. Selle asemel on kohustused teavitamiseks ja keeldumisvõimaluseks. Mõnel juhul on nõusolek siiski vajalik. See artikkel liigitab reeglid ja näitab, millal Šveitsi ettevõtted peavad lisaks GDPR-i järgima.
Kaks seadust, mis toimivad koos
Andmekaitseseadus (DSG). Täielikult läbi vaadatud DSG on jõus alates 1. septembrist 2023. See reguleerib iga isikuandmete töötlemist, ka küpsiste ja sarnaste tehnikatega. Tekst asub Fedlexil.
Telekommunikatsiooniseadus (FMG). FMG art 45c on erireegel võõrastes seadmetes salvestamise ja lugemise kohta ning kehtib alates 2007. aastast. Föderaalse andmekaitse- ja avalikkuse volinik (EDÖB) juhendi järgi peavad veebilehtede operaatorid külastajaid selliste tehnoloogiate kasutamisest ja eesmärgist teavitama. Lisaks peavad nad juhtima tähelepanu sellele, et ja kuidas külastajad võivad töötlemisest keelduda. Mõlemad seadused kehtivad kõrvuti. FMG leiate Fedlexilt.
Mida see praktikas tähendab
EDÖB avaldas 2025. aastal juhendi küpsiste ja sarnaste tehnoloogiate kohta, oktoobris 2025 täiendatud redaktsioonis. See ei ole õigusallikas, kuid näitab, kuidas ametiasutus seadusi loeb. Sellest tulenevad kolm ehituskivi.
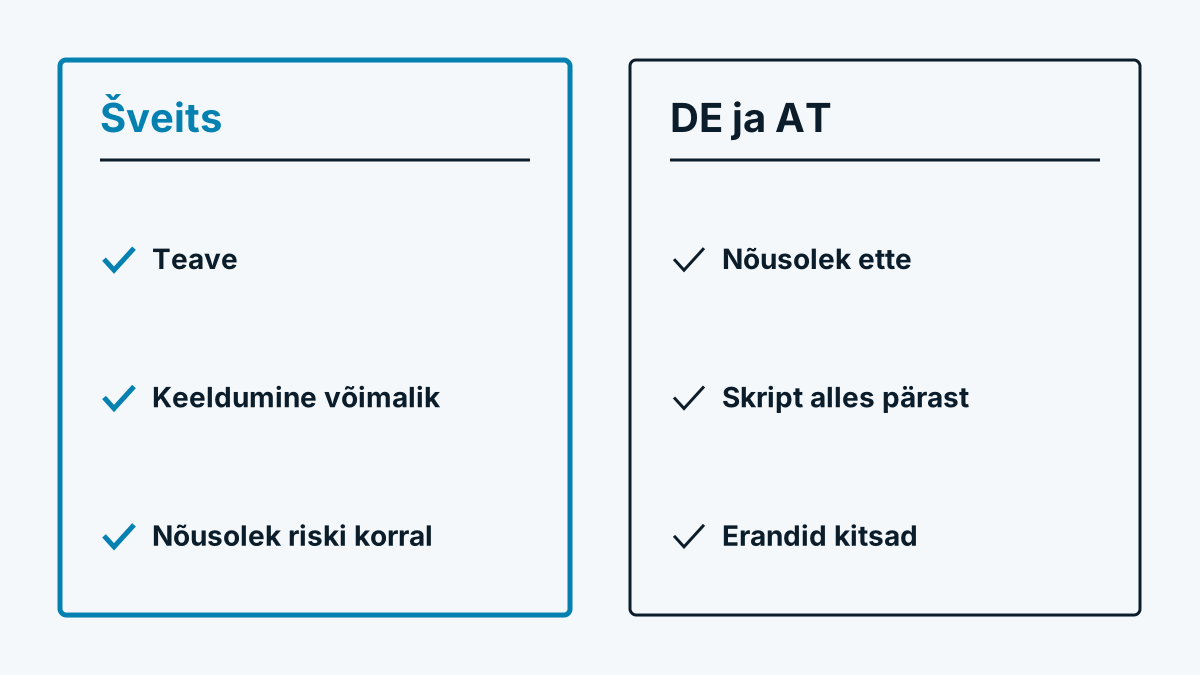
- Teave. DSG art 19 järgi peate asjaosalisi isikuandmete hankimisel teavitama. Nimetage vastutav isik, eesmärk ja vajaduse korral saajad. Kus kolmandad isikud koguvad teie lehe kaudu andmeid oma eesmärkidel, tuleb ka see avalikustada.
- Võimalus keelduda. Niivõrd kui nõusolekut ei ole vaja, peavad külastajad saama mittevajalike küpsiste kasutamisele vastu vaielda. Juhend nõuab, et see võimalus oleks silmatorkav ja heauskselt kujundatud. Lisaks peab kasutus seni eelseadistustega piirduma vajaliku miinimumiga.
- Nõusolek teatud juhtudel. EDÖB peab nõusolekut vajalikuks näiteks eriti sekkuva jälgimise puhul, näiteks suure riskiga profileerimisel. Kus see on vajalik, peab see olema selgesõnaline.
Huvide kaalumine on Šveitsi õiguses üles ehitatud teisiti kui GDPR-is. DSG ei nõua eraisikust vastutavalt õiguslikku alust iga töötlemise jaoks. Alles siis, kui töötlemine rikub isiksusõigusi, on vaja õigustust nagu nõusolek või ülekaalukas huvi (DSG art 30 ja 31).
Šveits, Saksamaa ja Austria võrdluses
| Šveits | Saksamaa | Austria | |
|---|---|---|---|
| Reegel lõppseadme jaoks | FMG art 45c | § 25 TDDDG | § 165 lg 3 TKG 2021 |
| Põhimudel | Teave ja keeldumisvõimalus | Nõusolek | Nõusolek |
| Nõusolek vajalik? | Ainult teatud juhtudel | Põhimõtteliselt | Põhimõtteliselt |
| Üldine andmekaitsereegel | DSG | GDPR | GDPR |
Kahe naaberriigi reegleid selgitavad § 25 TDDDG: küpsised ja jälgimine Saksamaal ja Küpsised Austrias: § 165 TKG 2021 selgitatud.
Millal kehtib siiski ELi õigus
Šveitsi ettevõte võib alluda ka GDPR-ile. GDPR-i artikli 3 lõige 2 hõlmab vastutavaid isikuid, kellel puudub tegevuskoht ELis, kui töötlemine on seotud sellega,
- et pakkuda liidus olevatele isikutele kaupu või teenuseid, või
- et jälgida nende käitumist, niivõrd kui see toimub liidus.
Seda nimetatakse turukoha põhimõtteks. Zürichi veebipood, mis tarnib sihipäraselt Saksamaale või Austriasse, pakub kaupu liidus. Puhtalt Šveitsi leht, mis ei ole suunatud ELi kasutajatele, ei täida tingimust pigem, kuid see on üksikjuhu küsimus. Kas valuuta, keel, tarneriigid ja reklaam on suunatud ELile, on tüüpilised tugipunktid.
Kas lisaks kehtivad ka ELi riigi küpsisereeglid, sõltub üksikjuhust. Selgitage seda oma andmekaitsenõustajaga, kui teie pakkumine on sihipäraselt suunatud ELi.
Kontrollnimekiri Šveitsi veebilehtedele
- Koguge kokku kõik oma lehe skriptid ja eesmärgid.
- Teavitage privaatsuspoliitikas DSG art 19 järgi, ka kolmandate isikute kohta.
- Näidake hästi nähtavat märget keeldumisvõimalusega.
- Hankige selgesõnaline nõusolek, kui teete suure riskiga profileerimist.
- Kontrollige, kas suunate pakkumisi ELis asuvatele isikutele. Siis kehtib lisaks GDPR.
Korduma kippuvad küsimused
Kas ma ei vaja Šveitsis küpsiste bännerit? Üldist kohustust nõusolekubännerile ei ole. Peate aga teavitama ja võimaldama keeldumist. Praktikas tehakse seda sageli bänneriga. ELi sihtrühmade puhul on see niikuinii tavaline.
Kas piisab puhtast märkest ilma keeldumisvõimaluseta? EDÖB juhendi järgi mitte, kui seatakse mittevajalikke küpsiseid. Märge peab ka selgitama, kuidas külastajad võivad keelduda. Kuidas see tehniliselt käib, seadus ei määra.
Kas revDSG kehtib ka ettevõtteandmete kohta? DSG kaitseb füüsiliste isikute isikuandmeid. Juriidiliste isikute andmed enam pärast läbivaatamist selle alla ei kuulu. Kes tuvastab ettevõtte, kuid mitte isiku, puudutab DSG-d seega ainult niivõrd, kuivõrd andmed viitavad kindlakstehtavale isikule. Rohkem piiritlemise kohta artiklis Külastajate tuvastamine ja GDPR: asjalik hinnang.