Õigus · 7. november 2026 · 5 min lugemist
Külastajate tuvastamine ja GDPR: asjalik hinnang
Külastajate tuvastamine ja GDPR DE, AT ja CH-s: kaks kontrollsammu, nõusolek või õigustatud huvi ning kontrollnimekiri haldajatele.
Kes külastajate tuvastamise kohta teavet otsib, loeb vastuolulisi väiteid. Ühed pakkujad ütlevad, et nõusolek on alati vajalik. Teised lubavad, et nende lahendusega ei ole midagi vaja. Mõlemad on liiga üldistavad. See artikkel näitab kontrollsamme, millega saate küsimuse oma veebilehe jaoks ise ette valmistada. See on hinnang, mitte õigusnõustamine. See ei asenda teie andmekaitsespetsialistide või advokaatide kontrolli.
Allikate seis: 06.11.2026. Kontrollige enne otsust kehtivat sõnastust.
Kaks eraldi kontrolli
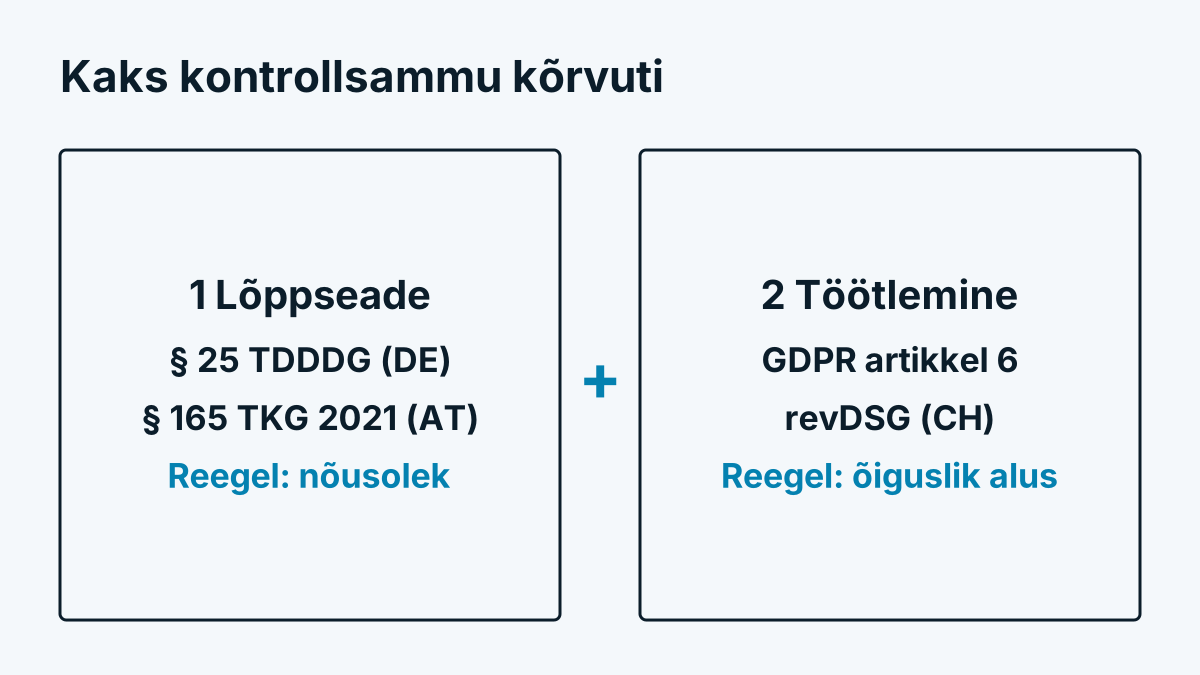
Külastajate tuvastamine tõstatab kaks küsimust, mida sageli segi aetakse:
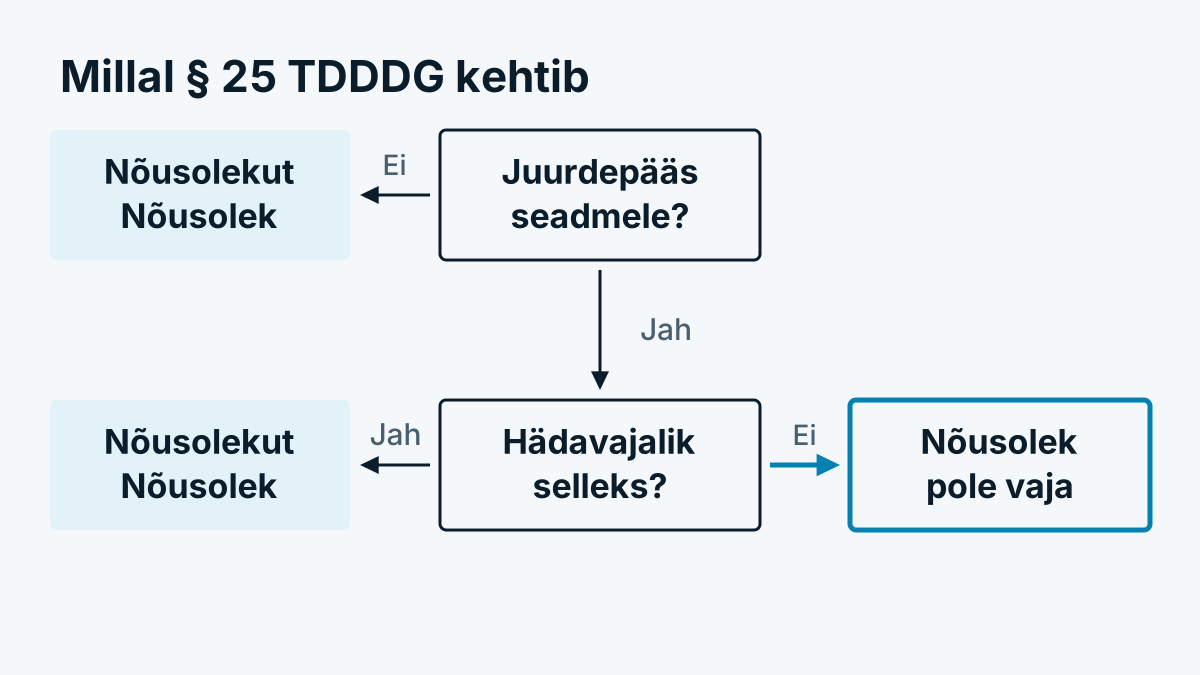
- Kas skript tohib külastaja seadmele juurde pääseda? Seda reguleerib Saksamaal § 25 TDDDG, Austrias § 165 lg 3 TKG 2021. Mõlemad reeglid pärinevad e-privaatsuse direktiivist. Salvestada või lugeda tohib põhimõtteliselt ainult nõusolekuga, välja arvatud juhul, kui juurdepääs on hädavajalik selleks, et selgesõnaliselt soovitud teenus toimiks.
- Kas andmete töötlemine tohib toimuda? Seda vastab GDPR, kui tegemist on isikuandmetega. Vajate artikli 6 lõike 1 kohast õiguslikku alust, näiteks nõusolek (punkt a) või õigustatud huvi (punkt f).
Mõlemad kontrollid kehtivad kõrvuti. GDPR-i järgi õigustatud huvi ei asenda nõusolekut seadmele juurdepääsuks. Vastupidi, skripti nõusolek ei tee töötlemist automaatselt õiguspäraseks, kui see läheb kaugemale sellest, milleks nõusolek anti.
Skript, mis ei salvesta seadmesse ega loe sealt midagi, ei puuduta esimest küsimust teatud tingimustel. Kas see kehtib, oleneb tehnikast ja seda hinnatakse erinevalt. Küsige pakkujalt konkreetselt, mida skript teeb. Laske seda endale kirjalikult kirjeldada.
Kas IP-aadress on isikuandmed?
Lühidalt: sageli jah. Euroopa Kohus on kohtuasjas C-582/14 (Breyer) otsustanud, et ka dünaamiline IP-aadress võib olla isikuandmed, kui haldajal on õiguslikud vahendid jõuda kolmandate isikute (näiteks juurdepääsupakkuja) kaudu isikuni. Küsimus oleneb seega üksikjuhust. Ametiasutused seavad läve pigem madalaks. Põhjaliku versiooni leiate artiklist IP-aadress ja GDPR: kas see on isikuandmed?.
Külastajate tuvastamise jaoks tähendab see: arvestage, et loeb juba hetk, mil aadress serverisse jõuab, ka siis, kui see pärast kõrvaldatakse.
Ettevõte, isik, pseudonüüm
B2B külastajate tuvastamine väidab, et tuvastab ainult ettevõtteid, mitte isikuid. See on hea lähenemine, kuid mitte vabapääse:
- Ettevõtte tase aitab. Kui tulemuseks on ettevõtte nimi, ei ole lõpus üksikisikut. See vähendab riski, eriti analüüsi puhul.
- Füüsilisest isikust ettevõtjad, vabakutselised ja väikesed bürood on ettevõte ja isik korraga. Tulemus nagu „Schmidt Beratung“ võib viidata kindlale isikule.
- Kodukontor. Kes surfab kodust ettevõtte VPN-i kaudu, ilmub ettevõttena, kuigi taga seisab kindel isik. Rohkem selle kohta artiklis Kodukontor, VPN ja mobiilivõrk: keda te ei näe.
- Sidumine. Niipea kui otsite ettevõttele kontaktisikut või ühendate käitumise muude andmetega, võib tekkida isikuseos.
- Pseudonüümimine on kaitsemeede, mitte väljapääs. Pseudonüümitud andmed jäävad isikuandmeteks seni, kuni isikut saab lisateabega kindlaks määrata.
Kes kasutab hiirevideoid või käitumisprofiile, liigub isikule veel lähemale. Selle kohta: Session replay ja andmekaitse: hiirevideote õige kasutamine.
Rollid ja lepingud
- Teie kui veebilehe haldaja olete reeglina GDPR-i tähenduses vastutav. Teie otsustate, kas ja milleks andmeid kogutakse.
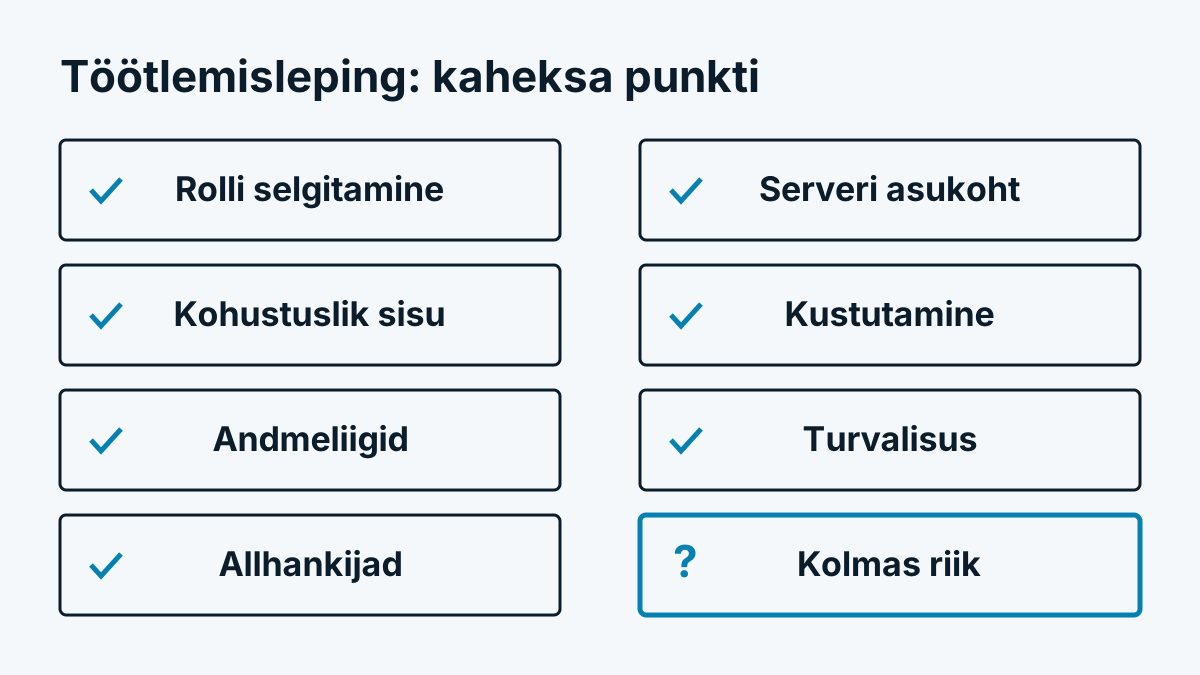
- Külastajate tuvastamise pakkuja töötleb andmeid reeglina teie nimel ja on siis volitatud töötleja. Selleks vajate GDPR artikli 28 kohast lepingut. Kontrollige, kas pakkuja kasutab andmeid ka oma eesmärkidel, sest siis muutub roll.
- Alltöövõtjad (hostijad, andmebaasid, ettevõtteandmete pakkujad) peavad olema loetletud ja lepinguga seotud. Küsige serveri asukoha kohta ja selle kohta, kas andmed liiguvad kolmandatesse riikidesse.
Teavitamiskohustused
Külastajad peavad teada saama, mis juhtub. Privaatsuspoliitikas peaks olema vähemalt:
- et kasutatakse külastajate tuvastamist ja milleks
- milliseid andmeid töödeldakse (näiteks külastatud lehed, ajahetked, päritolu, viibimisaeg)
- õiguslik alus
- kui kaua andmeid säilitatakse
- vastuvõtja või vastuvõtjate kategooria, ehk teie pakkuja
- andmesubjektide õigused: juurdepääs, kustutamine, vastuväide, kaebus järelevalveasutusele
Üldine lause „veebianalüütika“ kohta ei piisa, kui selle taga on ettevõtte tuvastamine. Kirjeldage seda eraldi punktina.
Šveits
Šveitsil on läbivaadatud andmekaitseseaduse (revDSG) näol omad reeglid, mis kehtivad alates 1. septembrist 2023. Need on vähem nõusolekukesksed, kuid läbipaistvusele orienteeritud:
- Peate andmesubjekte isikuandmete hankimisest ja töötlemisest asjakohaselt teavitama.
- Töötlemine peab olema proportsionaalne ja sihtotstarbeline.
- Kes selgesõnaliselt vastu vaidleb, selle andmeid tohib edasi töödelda ainult õigustuse olemasolul.
- Küpsiste ja sarnaste tehnikate puhul lisanduvad teavitamiskohustused telekommunikatsiooniõigusest.
Kui teie pakkumine on suunatud ka ELi külastajatele, võib lisaks kehtida GDPR.
Kontrollnimekiri haldajatele
- Kirjeldage kirjalikult, milliseid andmeid lahendus kogub, millal ja kus neid salvestatakse.
- Selgitage, kas skript pääseb lõppseadmele ligi. Otsustage siis, kas hangite selleks nõusoleku.
- Valige töötlemiseks õiguslik alus ja dokumenteerige kaalumine.
- Sõlmige volitatud töötleja leping ja laske endale alltöövõtjad nimetada.
- Kontrollige serveri asukohta ja võimalikke edastamisi kolmandatesse riikidesse.
- Täiendage privaatsuspoliitikat eraldi lõiguga.
- Määrake säilitustähtajad ja kontrollige, et kustutatakse.
- Sulgege tundlikud alad nagu kassa, konto ja terviseandmetega vormid.
- Looge viis juurdepääsu- ja kustutussoovide töötlemiseks.
- Otsustage, kas andmekaitsealane mõjuhinnang on vajalik. Märkige tulemus üles.
- Kandke töötlemine töötlemistoimingute registrisse.
Kuidas valikumenetlust üles ehitada, näitab artikkel Külastajate tuvastamise võrdlus: 12 valikukriteeriumi.
Avatud küsimused teie õigusnõustajale
Mõned punktid ei ole lõplikult selged või olenevad teie juhtumist. Võtke need kaasa:
- Kas seadmele juurdepääsuks piisab nõusolekust kategooriasse „statistika“ või on vaja eraldi nõusolekut?
- Kas õigustatud huvi kannab ettevõtte tuvastamist? Kuidas langeb kaalumine väikeste ettevõtete ja füüsilisest isikust ettevõtjate puhul?
- Millisest suurusest või õiguslikust vormist alates on tulemus üheselt „mitte isikuandmed“?
- Kui täpselt tuleb külastajaid ettevõtte tuvastamisest teavitada?
- Kuidas käsitlete vastuväiteid, kui IP-aadressi ei salvestata?
Vastuse saab ainult üksikjuhul. Kes lubab teile üldiselt, et õiguslikku riski ei jää, müüb teile garantiid, mida keegi anda ei saa.
Kuidas pakkuja sellega toime võib tulla
Praktilise näitena: Whovisit kõrvaldab IP-aadressi pärast päringut, salvestab ainult ettevõtteid ja asutusi ega sea küpsist. Kus andmed asuvad ja kes on kaasatud, seisab lehel Andmekaitse põhimõte. Kui kaua mida salvestatakse, seisab abis jaotises Säilitamine ja kustutamine. Kas see teie veebilehele piisab, otsustate koos oma õigusnõustajaga.
Lühidalt kokkuvõttes
Kontrollige külastajate tuvastamist kahes sammus: seadmele juurdepääs ja töötlemine. Ettevõtte tase vähendab riski, kuid ei kõrvalda seda. Selgitage rollid ja lepingud, teavitage eraldi ja kustutage vara. Ja võtke avatud küsimused kaasa vestlusesse inimesega, kes teie äri tunneb.