Diritto · 7 novembre 2026 · 7 min di lettura
Riconoscimento dei visitatori e GDPR: un inquadramento oggettivo
Riconoscimento dei visitatori e GDPR in DE, AT e CH: due passaggi di verifica, consenso o legittimo interesse e una checklist per i gestori.
Chi si informa sul riconoscimento dei visitatori legge affermazioni contraddittorie. Alcuni fornitori dicono che il consenso sia sempre necessario. Altri promettono che con la loro soluzione non serve nulla. Entrambe le posizioni sono troppo generiche. Questo articolo mostra i passaggi di verifica con cui prepara Lei stesso la questione per il Suo sito. È un inquadramento, non una consulenza legale. Non sostituisce la verifica da parte dei Suoi responsabili della protezione dei dati o dei Suoi avvocati.
Stato delle fonti: 06.11.2026. Prima di una decisione verifichi il testo attuale.
Due verifiche distinte
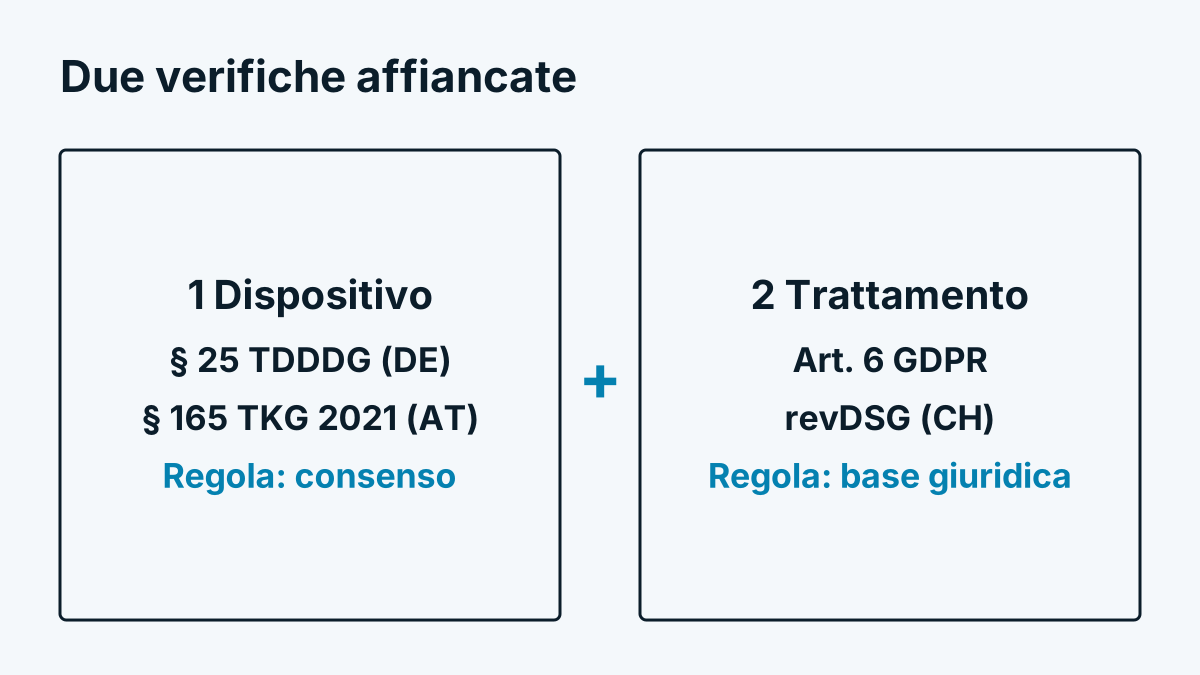
Il riconoscimento dei visitatori solleva due questioni che spesso vengono confuse:
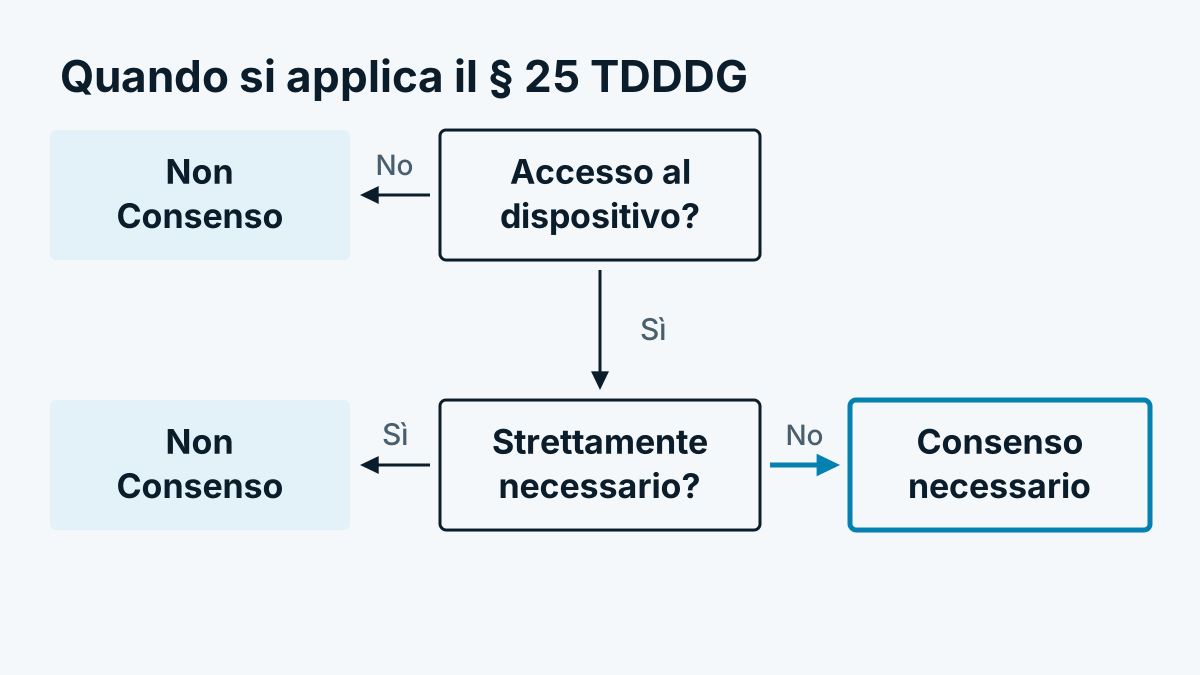
- Lo script può accedere al dispositivo del visitatore? Lo disciplina in Germania il § 25 TDDDG, in Austria il § 165 Abs. 3 TKG 2021. Entrambe le norme derivano dalla direttiva ePrivacy. In linea di principio si può memorizzare o leggere solo con il consenso, a meno che l'accesso sia strettamente necessario perché funzioni un servizio espressamente richiesto.
- Il trattamento dei dati può avvenire? Risponde il GDPR, se si tratta di dati personali. Serve una base giuridica ai sensi dell'art. 6, par. 1, ad esempio il consenso (lett. a) o il legittimo interesse (lett. f).
Le due verifiche valgono l'una accanto all'altra. Un legittimo interesse ai sensi del GDPR non sostituisce un consenso per l'accesso al dispositivo. Viceversa, un consenso per lo script non rende automaticamente lecito il trattamento se va oltre ciò per cui è stato prestato il consenso.
Uno script che non memorizza né legge nulla sul dispositivo può, in certe circostanze, non toccare la prima questione. Se ciò valga dipende dalla tecnica e viene valutato in modo diverso. Chieda al Suo fornitore in concreto cosa fa lo script. Se lo faccia descrivere per iscritto.
L'indirizzo IP è un dato personale?
In breve: spesso sì. La Corte di giustizia dell'Unione europea ha deciso nella causa C-582/14 (Breyer) che anche un indirizzo IP dinamico può essere personale, se il gestore dispone di mezzi giuridici per risalire alla persona tramite terzi (ad esempio il provider di accesso). La questione dipende quindi dal singolo caso. Le autorità fissano la soglia piuttosto in basso. La versione dettagliata è in Indirizzo IP e GDPR: è un dato personale?.
Per il riconoscimento dei visitatori significa: consideri che conta già il momento in cui l'indirizzo arriva al server, anche se poi viene scartato.
Azienda, persona, pseudonimo
Il riconoscimento dei visitatori nel B2B sostiene di riconoscere solo aziende e non persone. È un buon approccio, ma non un lasciapassare:
- Il livello aziendale aiuta. Se il risultato è il nome di un'impresa, alla fine non c'è una singola persona. Ciò riduce il rischio, soprattutto nell'analisi.
- Imprenditori individuali, liberi professionisti e piccoli uffici sono allo stesso tempo azienda e persona. Un risultato come „Schmidt Beratung“ può riferirsi a una persona determinata.
- Home office. Chi naviga da casa tramite una VPN aziendale compare come azienda, benché dietro ci sia una persona determinata. Maggiori dettagli in Home office, VPN e rete mobile: chi non vedrà.
- Collegamento. Non appena cerca un referente per l'azienda o unisce il comportamento ad altri dati, può nascere un riferimento a una persona.
- La pseudonimizzazione è una misura di protezione, non una via d'uscita. I dati pseudonimizzati restano personali finché la persona può essere identificata con informazioni aggiuntive.
Chi impiega video del mouse o profili comportamentali si avvicina ancora di più alla persona. Su questo: Session replay e privacy: usare correttamente i video del mouse.
Ruoli e contratti
- Lei come gestore del sito web è di norma titolare del trattamento ai sensi del GDPR. Decide se e per quale scopo i dati vengono rilevati.
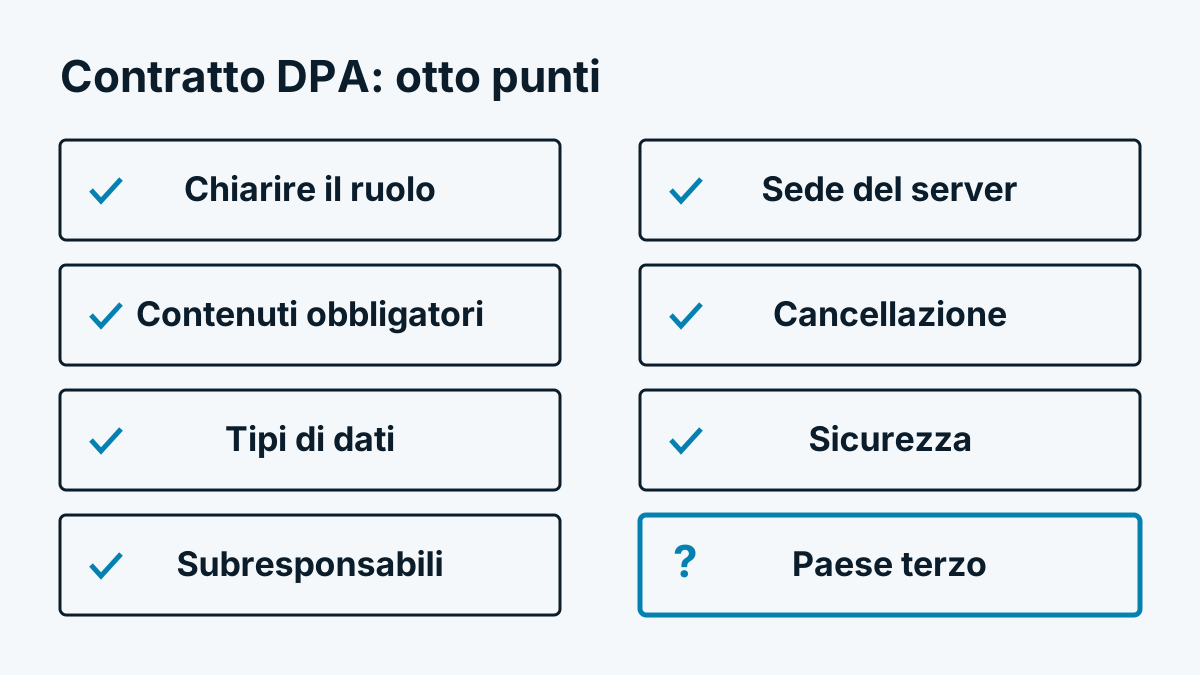
- Il fornitore del riconoscimento dei visitatori tratta di norma i dati per Suo conto ed è allora responsabile del trattamento. Per questo serve un contratto ai sensi dell'art. 28 GDPR. Verifichi se il fornitore usa i dati anche per scopi propri, perché allora il ruolo cambia.
- I subfornitori (hosting, banche dati, fornitori di dati aziendali) devono essere elencati e vincolati contrattualmente. Chieda l'ubicazione dei server e se i dati confluiscono in paesi terzi.
Obblighi di informazione
I visitatori devono sapere cosa accade. L'informativa sulla privacy dovrebbe contenere almeno:
- che viene impiegato un riconoscimento dei visitatori e a quale scopo
- quali dati vengono trattati (ad esempio pagine richiamate, orari, provenienza, durata della permanenza)
- la base giuridica
- per quanto tempo i dati vengono conservati
- il destinatario o la categoria di destinatari, cioè il Suo fornitore
- i diritti degli interessati: accesso, cancellazione, opposizione, reclamo all'autorità di controllo
Una frase generica sull'„analisi web“ non basta se dietro c'è un'attribuzione di aziende. La descriva come punto a sé.
Svizzera
La Svizzera ha con la legge sulla protezione dei dati rivista (nLPD) regole proprie, in vigore dal 1° settembre 2023. Sono meno incentrate sul consenso, ma orientate alla trasparenza:
- Deve informare adeguatamente gli interessati sulla raccolta e sul trattamento dei loro dati personali.
- Il trattamento deve essere proporzionato e vincolato a uno scopo.
- Per chi si oppone espressamente, i dati possono essere ulteriormente trattati solo con un motivo giustificativo.
- Per cookie e tecniche analoghe si aggiungono obblighi di informazione derivanti dal diritto delle telecomunicazioni.
Se la Sua offerta si rivolge anche a visitatori dell'UE, può applicarsi inoltre il GDPR.
Checklist per i gestori
- Descriva per iscritto quali dati rileva la soluzione, quando e dove vengono conservati.
- Chiarisca se lo script accede al dispositivo terminale. Decida poi se ottenere per questo un consenso.
- Scelga per il trattamento una base giuridica e documenti il bilanciamento.
- Stipuli un contratto di trattamento dei dati e si faccia indicare i subfornitori.
- Verifichi l'ubicazione dei server ed eventuali trasferimenti verso paesi terzi.
- Integri l'informativa sulla privacy con una sezione propria.
- Stabilisca i termini di conservazione e controlli che si cancelli.
- Escluda le aree sensibili come cassa, account e moduli con dati sanitari.
- Predisponga una via per gestire le richieste di accesso e cancellazione.
- Decida se serve una valutazione d'impatto sulla protezione dei dati. Registri il risultato.
- Inserisca il trattamento nel registro delle attività di trattamento.
Come impostare la procedura di selezione lo mostra Confrontare il riconoscimento dei visitatori: 12 criteri per la scelta.
Questioni aperte per la Sua consulenza legale
Alcuni punti non sono chiariti in via definitiva o dipendono dal Suo caso. Li porti con sé:
- Per l'accesso al dispositivo basta un consenso nella categoria „statistica“ o serve un consenso proprio?
- Il legittimo interesse regge per un'attribuzione di aziende? Come va il bilanciamento con piccole aziende e imprenditori individuali?
- Da quale dimensione o forma giuridica un risultato è inequivocabilmente „non personale“?
- Quanto precisamente devono essere informati i visitatori sull'attribuzione di aziende?
- Come gestisce le opposizioni se l'indirizzo IP non viene memorizzato?
Una risposta c'è solo nel singolo caso. Chi Le promette in modo generico che non resta alcun rischio giuridico Le vende una garanzia che nessuno può dare.
Come può gestirlo un fornitore
Come esempio pratico: Whovisit scarta l'indirizzo IP dopo l'interrogazione, memorizza solo aziende e istituzioni e non imposta alcun cookie. Dove si trovano i dati e chi è coinvolto è nella pagina Principio di protezione dei dati. Per quanto tempo viene conservato cosa è nella guida in Conservazione e cancellazione. Se ciò basti per il Suo sito lo decide con la Sua consulenza legale.
In sintesi
Verifichi il riconoscimento dei visitatori in due passaggi: accesso al dispositivo e trattamento. Il livello aziendale riduce il rischio, ma non lo elimina. Chiarisca ruoli e contratti, informi in modo autonomo e cancelli presto. E porti le questioni aperte in un colloquio con qualcuno che conosce la Sua attività.