Diritto · 7 novembre 2026 · 6 min di lettura
Session replay e privacy: usare correttamente i video del mouse
Il session replay mostra come i visitatori usano una pagina. Dove serve, dove stanno i rischi per la protezione dei dati e quali misure di tutela servono.
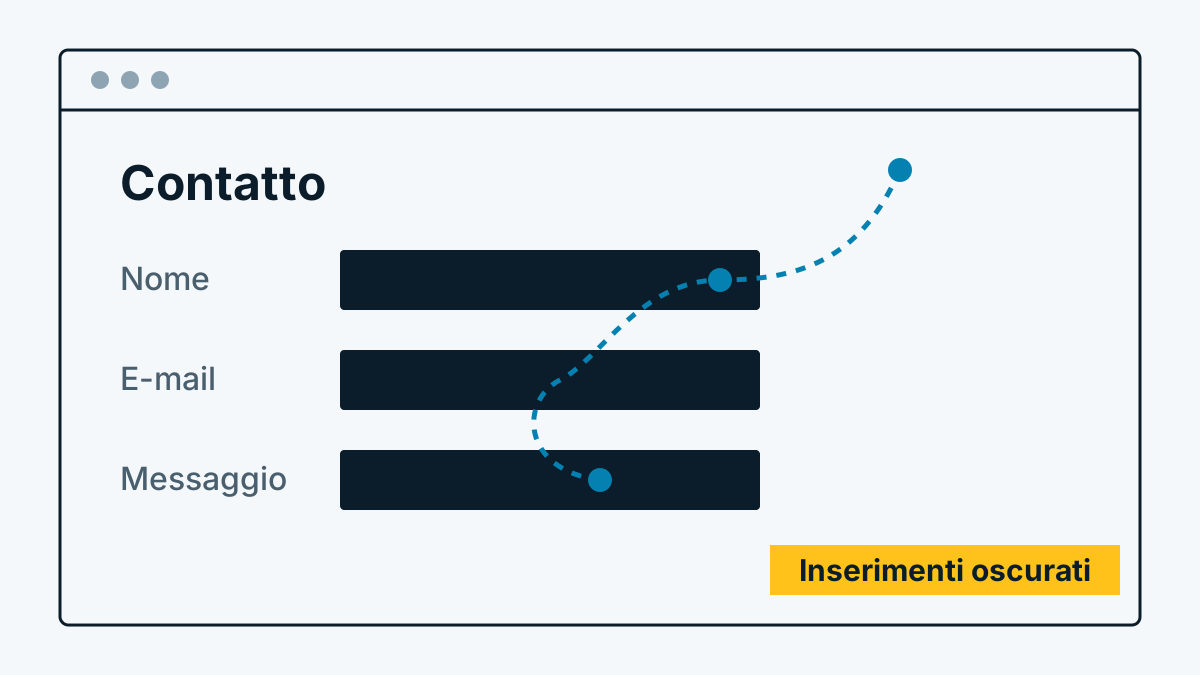
Un video del mouse, in gergo tecnico session replay, non è un filmato dello schermo. Nel browser del visitatore si registra come la pagina si costruisce e cambia, dove si sposta il mouse, quando si scorre e dove si clicca. Sul Suo server se ne costruisce una riproduzione che sembra un video. Vede che cosa il visitatore ha visto e fatto.
È potente. Proprio per questo è delicato. Questo articolo mostra a che cosa servono i video del mouse, dove stanno i rischi, quali misure di tutela dovrebbe adottare e quando è meglio rinunciarvi. Non sostituisce una consulenza legale.
A che cosa serve
I numeri Le dicono che una pagina viene abbandonata. Un video del mouse può mostrare perché. Casi tipici:
- Problemi di utilizzo. I visitatori cliccano più volte su qualcosa che non è affatto un link. Oppure cercano in modo evidente una voce di menu che non esiste.
- Abbandoni dei moduli. Vede a quale campo qualcuno rinuncia, anche senza conoscerne il contenuto.
- Percorsi attraverso il sito. Quali pagine vengono visitate una dopo l'altra, dove si legge a lungo, dove si salta?
- Errori di visualizzazione. Un layout che si rompe solo su una determinata dimensione dello schermo salta subito all'occhio nel video.
L'utilità dipende dalla quantità. Chi guarda un video per intero impara qualcosa su un visitatore. Uno schema lo riconosce solo con molti. Si chieda prima a quale domanda concreta vuole rispondere. Senza domanda i video del mouse diventano solo curiosità.
Dove stanno i rischi
La registrazione è completa finché non esclude qualcosa. Questo significa:
- Testo visibile della pagina. Tutto ciò che compare sulla pagina è nel video. Su una pagina di prodotto pubblica è innocuo. Su una pagina con nomi, indirizzi o ordini no.
- Inserimenti. Ciò che qualcuno digita in un campo può essere registrato. Password, numeri di conto, dati sanitari, testo libero nei moduli di contatto: non devono mai finire in un video.
- Aree con accesso. Account cliente, casse e strumenti interni mostrano dati personali, anche senza che qualcuno digiti nulla.
- Contenuti incorporati. I contenuti esterni negli iframe, ad esempio finestre di pagamento, mappe, video o widget di chat, hanno regole proprie e non dovrebbero finire nel Suo video.
- Riconoscimento. Chi legge può collegare una visita ad altri dati, ad esempio a un'e-mail appena aperta. Il video stesso fornisce l'occasione, i Suoi sistemi il resto.
Misure di tutela come checklist
Questi punti dovrebbe spuntarli prima di attivare i video del mouse:
- Mascherare gli inserimenti. Tutti i campi di inserimento vengono resi irriconoscibili già nel browser, prima che qualcosa lasci il visitatore. Un oscuramento solo sul server è troppo tardi.
- Nascondere le aree. Banner dei cookie, finestre di chat, finestre di pagamento e tutto ciò che mostra contenuti personali vengono esclusi tramite selettore.
- Bloccare i percorsi. Cassa, carrello, account e pagine degli ordini non vengono nemmeno registrati.
- Breve termine di cancellazione. I video non sono un archivio. Più breve il termine, più piccolo il rischio. Lo stabilisca e cancelli davvero.
- Informare separatamente. Menzioni i video del mouse espressamente nell'informativa sulla privacy e indichi scopo, base giuridica e termine di cancellazione. Una frase sulle „statistiche“ non basta.
- Attivare solo dopo una decisione. Lo strumento non dovrebbe funzionare ovunque, ma solo dove ha una domanda. Provi su una pagina, non sull'intero sito web.
- Verificare la valutazione d'impatto sulla protezione dei dati. Se ne serva una (art. 35 GDPR) dipende da portata, tipo di dati e gruppo di visitatori. Per una registrazione sistematica la faccia verificare consapevolmente e documenti il risultato.
- Chiarire i contratti. Se un fornitore di servizi gestisce la registrazione per Lei, serve un contratto di trattamento dei dati (art. 28 GDPR).
Due cose fanno parte anche della pratica. Primo: verifichi Lei stesso la riproduzione, navigando come visitatore di prova e controllando nel video che cosa diventa visibile. Secondo: chi ha accesso ai video dovrebbe avere un ruolo che Lei possa indicare. Non tutti in azienda devono vedere tutto.
Inquadramento per Germania, Austria e Svizzera
Due questioni vanno trattate separatamente. Le risposte dipendono dal caso singolo, l'inquadramento seguente è una panoramica.
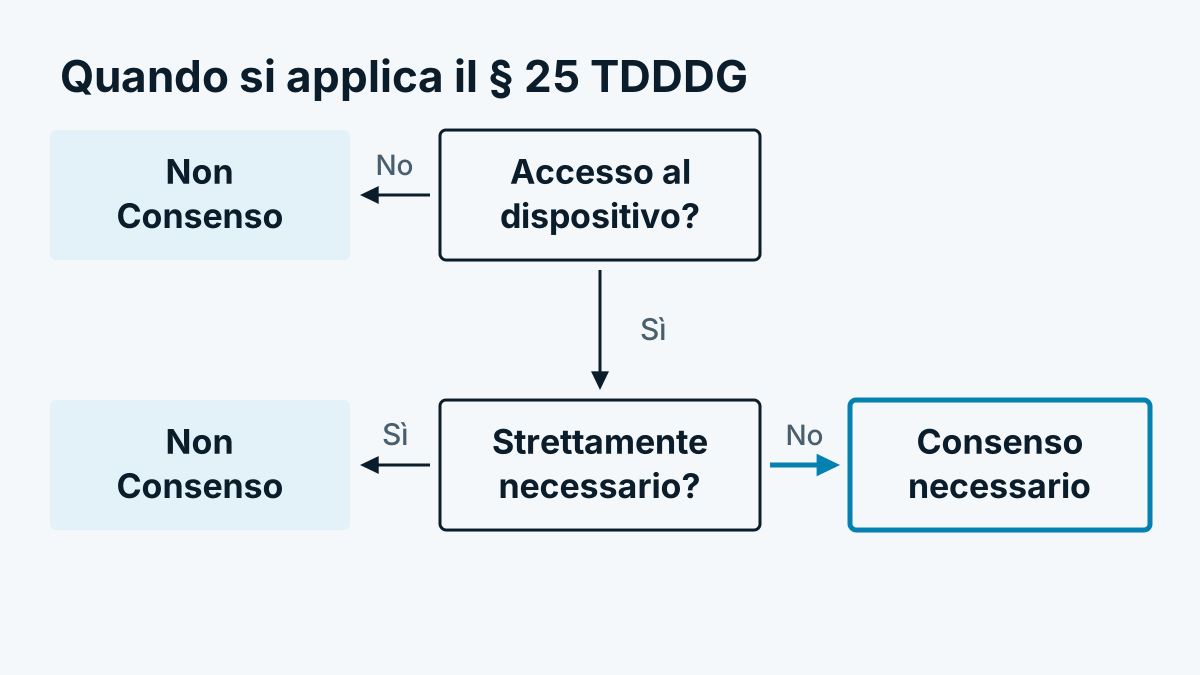
Accesso al dispositivo terminale. Uno script che memorizza o legge informazioni sul dispositivo del visitatore richiede in Germania secondo il § 25 TDDDG in linea di principio un consenso, salvo che si applichi un'eccezione. L'eccezione per i servizi strettamente necessari è interpretata in modo restrittivo. Se uno script di registrazione vi rientri non dovrebbe stabilirlo con ottimismo. In Austria lo disciplina in modo analogo il § 165 comma 3 TKG 2021.
Trattamento di dati personali. Un video del mouse può contenere dati personali, anche se nell'immagine non compare alcun nome. Si applica allora il GDPR e serve una base giuridica ai sensi dell'art. 6. Di più su questo e sulla scelta tra consenso e legittimo interesse: Consenso o legittimo interesse: come decidere. Il quadro d'insieme lo trova in Riconoscimento dei visitatori e GDPR: un inquadramento sobrio.
Svizzera. La legge sulla protezione dei dati rivista punta meno sul consenso che sulla trasparenza. Deve informare quali dati tratta e per quale scopo. I visitatori possono opporsi al trattamento. Una registrazione con contenuti visibili e inserimenti senza informazione chiara è difficilmente giustificabile anche lì. Per i cookie e le tecniche analoghe si applicano inoltre gli obblighi di informazione del diritto delle telecomunicazioni.
Tutte le fonti sono state consultate il 06.11.2026. Le leggi cambiano, prima di una decisione verifichi lo stato attuale e in caso di incertezza ne parli con la Sua consulenza legale.
Quando dovrebbe rinunciarvi
Ci sono ambiti in cui l'utilità non compensa i rischi:
- Salute. I dati sanitari sono particolarmente protetti (art. 9 GDPR). Già il fatto di quale pagina qualcuno legga può rivelare qualcosa.
- Finanza. Richieste, saldi, confronti di crediti: troppe informazioni con troppo poco controllo.
- Bambini e giovani. Se il Suo sito si rivolge a minorenni, non dovrebbe essere in corso alcuna registrazione.
- Aree con accesso. Chi si è autenticato si aspetta che nessuno guardi.
Dove vi rinuncia, Le restano altre vie: sondaggi, test con persone reali che acconsentono, oppure numeri senza riferimento individuale.
Come uno strumento può gestirlo
Un esempio di come si possano attuare le misure di tutela: con Whovisit registra i video del mouse solo per le visite di aziende riconosciute e li attiva o disattiva per ogni sito web. Tutti i campi di inserimento vengono mascherati già nel browser. Iframe e video incorporati restano fuori. Altre aree le nasconde Lei stesso. I percorsi sensibili come la cassa li blocca Lei. I video vengono cancellati per impostazione predefinita dopo 30 giorni. Come impostarlo lo spiega la guida alla voce Attivare, limitare e guardare i video del mouse. Questo non rende i video del mouse innocui: anche le registrazioni mascherate mostrano il contenuto della pagina e il comportamento. La verifica giuridica resta a Lei.
In breve
I video del mouse rispondono a domande concrete sull'utilizzo se li impiega in modo mirato e limitato nel tempo. Mascheri gli inserimenti nel browser, blocchi le aree sensibili, cancelli presto e informi separatamente. Verifichi il consenso per l'accesso al dispositivo e una base giuridica per il trattamento. Vi rinunci dove sono coinvolti salute, finanza o bambini.