Lainsäädäntö · 7. marraskuuta 2026 · Lukuaika 5 min
Session replay ja tietosuoja: hiirivideot oikein käytettynä
Session replay näyttää, miten kävijät käyttävät sivua. Missä siitä on hyötyä, missä tietosuojariskit ovat ja mitä suojatoimia tarvitsette.
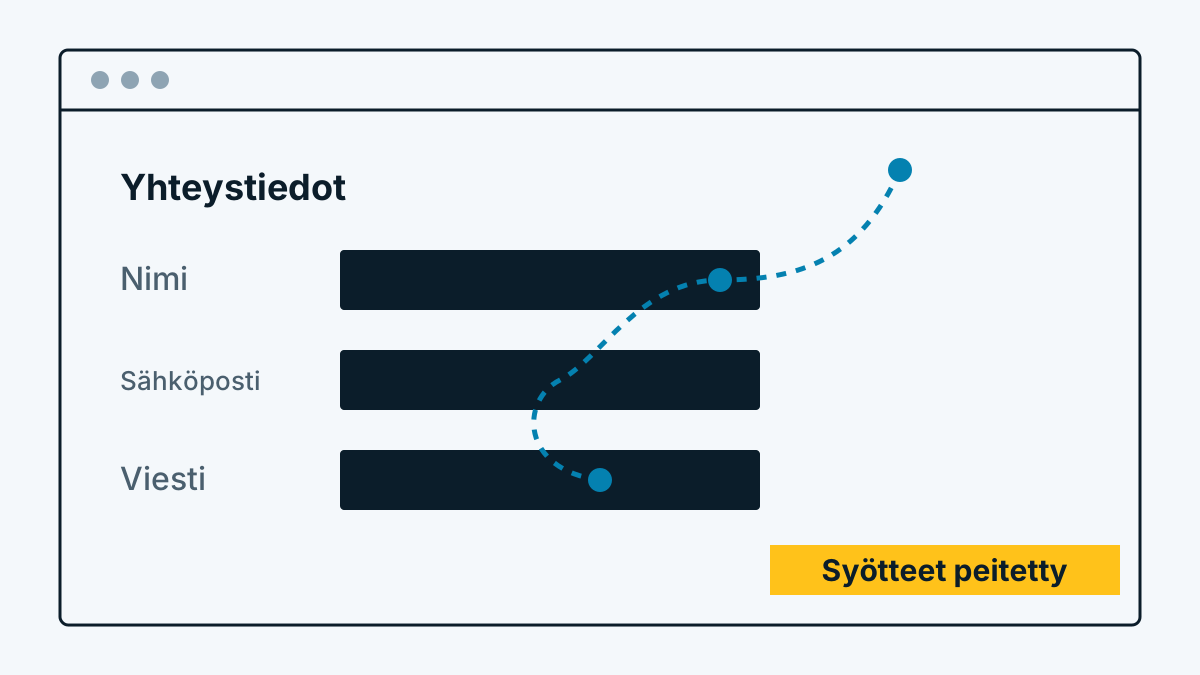
Hiirivideo, ammattipiireissä session replay, ei ole elokuva näytöstä. Kävijän selaimessa kirjataan ylös, miten sivu rakentuu ja muuttuu, minne hiiri liikkuu, milloin vieritetään ja missä klikataan. Palvelimellanne siitä rakennetaan toisto, joka näyttää videolta. Näette, mitä kävijä on nähnyt ja tehnyt.
Se on tehokasta. Juuri siksi se on arkaluonteista. Tämä artikkeli näyttää, mihin hiirivideot kelpaavat, missä riskit ovat, mitä suojatoimia teidän pitäisi asettaa ja milloin kannattaa mieluummin luopua. Se ei korvaa oikeudellista neuvontaa.
Mihin siitä on hyötyä
Luvut kertovat, että sivu jätetään. Hiirivideo voi näyttää, miksi. Tyypillisiä tapauksia:
- Käyttöongelmat. Kävijät klikkaavat toistuvasti jotain, mikä ei ole lainkaan linkki. Tai he etsivät selvästi valikkokohtaa, jota ei ole.
- Lomakkeen keskeytykset. Näette, mihin kenttään joku jää, vaikka ette tietäisi sisältöä.
- Reitit sivuston läpi. Mitä sivuja käydään peräkkäin, missä luetaan pitkään, missä ohitetaan?
- Esitysvirheet. Asettelu, joka menee rikki vain tietyllä näytön koolla, huomataan videolla heti.
Hyöty riippuu määrästä. Joka katsoo yhden videon kerrallaan, oppii jotain yhdestä kävijästä. Kaavan tunnistatte vasta monista. Kysykää itseltänne ennalta, mihin konkreettiseen kysymykseen haluatte vastauksen. Ilman kysymystä hiirivideoista tulee pelkkää uteliaisuutta.
Missä riskit ovat
Tallenne on täydellinen, kunhan ette sulje mitään pois. Se tarkoittaa:
- Näkyvä sivun teksti. Kaikki, mitä sivulla lukee, on videolla. Julkisella tuotesivulla se on vaaratonta. Sivulla, jossa on nimiä, osoitteita tai tilauksia, ei.
- Syötteet. Se, mitä joku kirjoittaa kenttään, voidaan kirjata mukaan. Salasanat, tilinumerot, terveystiedot, vapaa teksti yhteydenottolomakkeissa: ne eivät kuulu koskaan videolle.
- Kirjautuneiden alueet. Asiakastilit, kassat ja sisäiset työkalut näyttävät henkilötietoja, vaikka kukaan ei kirjoittaisi mitään.
- Upotetut sisällöt. Vieraat sisällöt iframeissa, esimerkiksi maksuikkunat, kartat, videot tai chat-widgetit, noudattavat omia sääntöjään eivätkä saisi päätyä videollenne.
- Uudelleentunnistus. Joka lukee mukana, voi yhdistää käynnin muihin tietoihin, esimerkiksi juuri auki olevaan sähköpostiin. Video itse antaa aiheen, järjestelmänne loput.
Suojatoimet tarkistuslistana
Nämä kohdat kannattaa rastittaa ennen kuin kytkette hiirivideot päälle:
- Peittäkää syötteet. Kaikki syöttökentät tehdään tunnistamattomiksi jo selaimessa, ennen kuin mitään poistuu kävijältä. Mustaus vasta palvelimella on liian myöhäistä.
- Piilottakaa alueet. Evästebannerit, chat-ikkunat, maksuikkunat ja kaikki, mikä näyttää henkilötietoja sisältäviä sisältöjä, suljetaan pois valitsimella.
- Estäkää polut. Kassaa, ostoskoria, tiliä ja tilaussivuja ei tallenneta lainkaan.
- Lyhyt poistoaika. Videot eivät ole arkisto. Mitä lyhyempi aika, sitä pienempi riski. Määrittäkää se ja poistakaa todella.
- Informoikaa erikseen. Mainitkaa hiirivideot tietosuojaselosteessa nimenomaisesti ja nimetkää tarkoitus, oikeusperuste ja poistoaika. Yksi virke ”tilastoista” ei riitä.
- Kytkekää päälle vasta päätöksen jälkeen. Työkalun ei pitäisi pyöriä mukana kaikkialla, vaan vain siellä, missä teillä on kysymys. Testatkaa yhdellä sivulla, ei koko verkkosivustolla.
- Tarkistakaa tietosuojan vaikutustenarviointi. Onko sellainen tarpeen (GDPR:n 35 artikla), riippuu laajuudesta, tietojen lajista ja kävijäryhmästä. Antakaa se systemaattisen tallennuksen kohdalla tarkistettavaksi tietoisesti ja dokumentoikaa tulos.
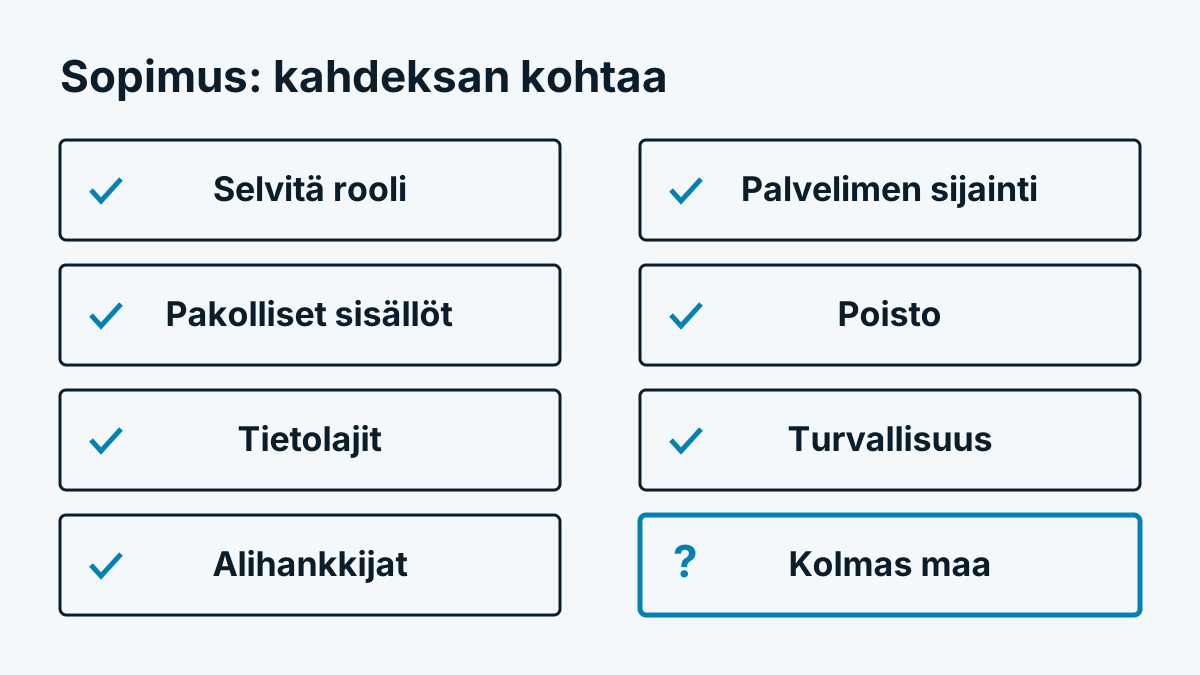
- Selvittäkää sopimukset. Jos palveluntarjoaja ylläpitää tallennusta teille, tarvitsette henkilötietojen käsittelysopimuksen (GDPR:n 28 artikla).
Kaksi asiaa kuuluu myös käytäntöön. Ensinnäkin: tarkistakaa toisto itse klikkaamalla itsenne läpi testikävijänä ja katsomalla videolta, mikä tulee näkyviin. Toiseksi: joka pääsee videoille, tulisi olla roolissa, jonka voitte nimetä. Kaikkien talossa ei tarvitse nähdä kaikkea.
Arvio Saksan, Itävallan ja Sveitsin osalta
Kaksi kysymystä on vastattava erikseen. Vastaukset riippuvat yksittäistapauksesta, seuraava arvio on yleiskatsaus.
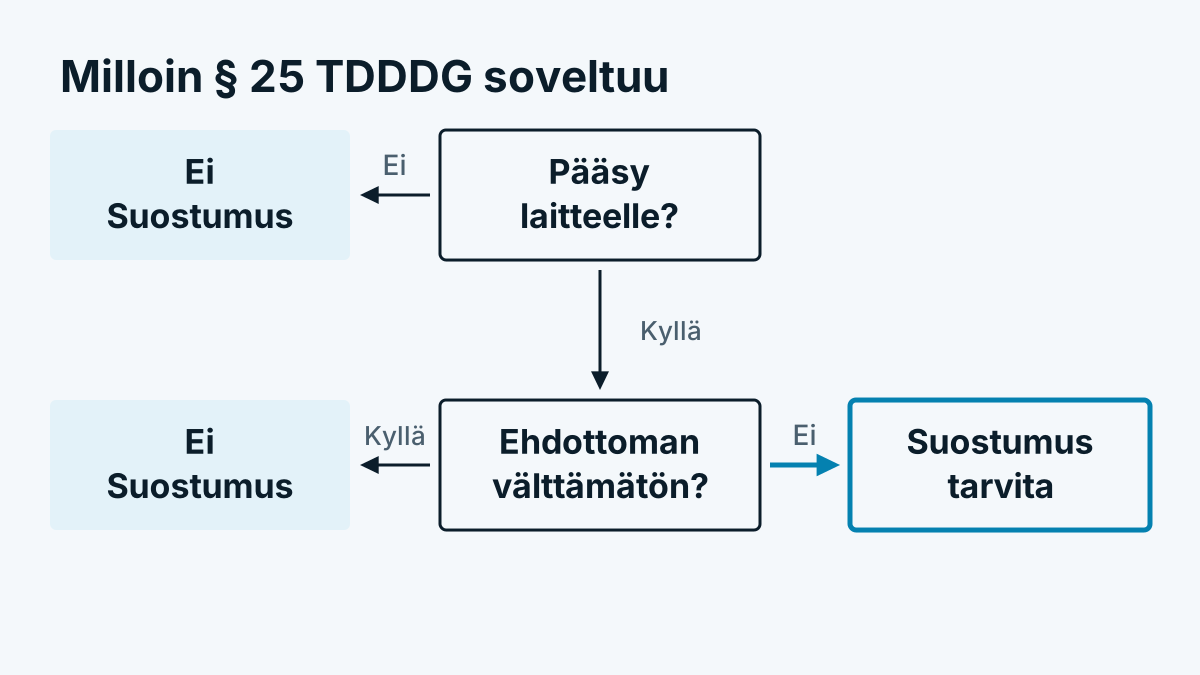
Pääsy päätelaitteelle. Skripti, joka tallentaa tai lukee tietoja kävijän laitteelta, tarvitsee Saksassa § 25 TDDDG (Saksan telekommunikaation ja digitaalisten palveluiden tietosuojalaki) mukaan lähtökohtaisesti suostumuksen, jos poikkeus ei sovellu. Poikkeus ehdottoman välttämättömille palveluille tulkitaan suppeasti. Kuuluuko tallennusskripti siihen, siihen ei kannata vastata optimistisesti. Itävallassa asian säätää samaan tapaan § 165 Abs. 3 TKG 2021.
Henkilötietojen käsittely. Hiirivideo voi sisältää henkilötietoja, vaikka kuvassa ei olisi nimeä. Silloin pätee GDPR ja tarvitsette oikeusperusteen 6 artiklan mukaan. Lisää siitä ja valinnasta suostumuksen ja oikeutetun edun välillä: Suostumus vai oikeutettu etu: näin ratkaisette. Kokonaiskatsauksen löydätte artikkelista Kävijätunnistus ja GDPR: asiallinen arvio.
Sveitsi. Tarkistettu tietosuojalaki nojaa vähemmän suostumukseen kuin avoimuuteen. Teidän on informoitava, mitä tietoja käsittelette missä tarkoituksessa. Kävijät voivat vastustaa käsittelyä. Tallenne, jossa on näkyviä sisältöjä ja syötteitä ilman selkeää tiedottamista, on sielläkin tuskin perusteltavissa. Evästeille ja vastaaville tekniikoille pätevät lisäksi televiestintäoikeuden tiedonantovelvollisuudet.
Kaikki lähteet haettiin 06.11.2026. Lait muuttuvat, tarkistakaa ajantasainen tilanne ennen päätöstä ja keskustelkaa epävarmuuden vallitessa oikeudellisen neuvonnan kanssa.
Milloin kannattaa luopua
On alueita, joilla hyöty ei vastaa riskejä:
- Terveys. Terveystiedot ovat erityisesti suojattuja (GDPR:n 9 artikla). Jo se, mitä sivua joku lukee, voi paljastaa jotain.
- Rahoitus. Hakemukset, tilisaldot, luottovertailut: liikaa tietoa liian vähällä hallinnalla.
- Lapset ja nuoret. Jos sivunne on suunnattu alaikäisille, tallennusta ei pitäisi olla käynnissä.
- Kirjautuneiden alueet. Joka on kirjautunut, odottaa, ettei kukaan katso.
Missä luovutte, teille jää muita teitä: kyselyt, testit oikeilla henkilöillä, jotka suostuvat, tai luvut ilman yksittäistä viittausta.
Miten työkalu voi toimia
Esimerkki siitä, miten suojatoimet voi toteuttaa: Whovisitissä tallennatte hiirivideot vain tunnistettujen yritysten käynneistä ja kytkette ne päälle tai pois verkkosivustoittain. Kaikki syöttökentät peitetään jo selaimessa. Iframet ja upotetut videot jäävät ulkopuolelle. Muita alueita piilotatte itse. Arkaluonteiset polut kuten kassan estätte. Videot poistetaan oletuksena 30 päivän kuluttua. Miten sen asetatte, kerrotaan ohjeessa kohdassa Hiirivideoiden kytkeminen päälle, rajaaminen ja katselu. Tämä ei tee hiirivideoista vaarattomia: myös peitetyt tallenteet näyttävät sivun sisällön ja käyttäytymisen. Oikeudellinen tarkistus jää teille.
Lyhyesti yhteenvetona
Hiirivideot vastaavat konkreettisiin käytettävyyttä koskeviin kysymyksiin, kun käytätte niitä kohdennetusti ja ajallisesti rajattuna. Peittäkää syötteet selaimessa, estäkää arkaluonteiset alueet, poistakaa aikaisin ja informoikaa erikseen. Tarkistakaa suostumus laitteelle pääsyyn ja oikeusperuste käsittelylle. Luopukaa siellä, missä terveys, rahoitus tai lapset ovat kyseessä.