Lainsäädäntö · 7. marraskuuta 2026 · Lukuaika 5 min
Suostumus vai oikeutettu etu: näin ratkaisette
Suostumus vai oikeutettu etu kävijätunnistuksessa: mikä pätee ensin, miten punninta tehdään ja päätöspolku viidellä kysymyksellä.
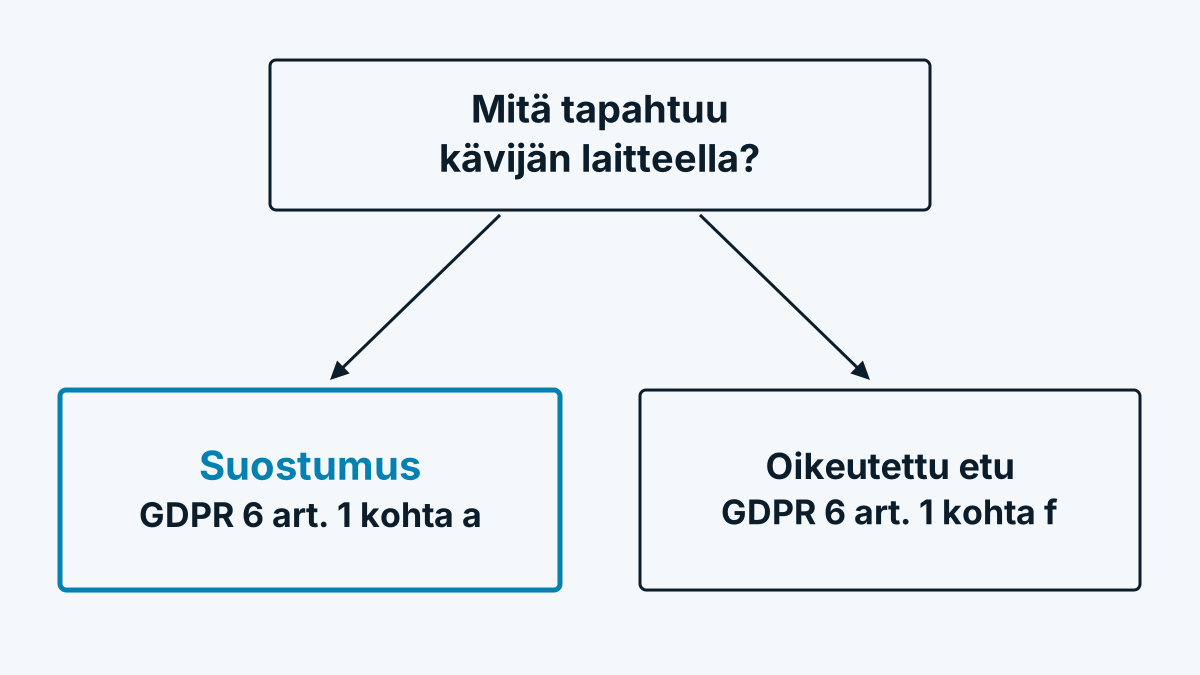
Alalla on kaksi leiriä. Toinen sanoo: joka tunnistaa vain yrityksiä, ei tarvitse suostumusta, oikeutettu etu riittää. Toinen sanoo: ilman hyväksyntää evästebannerissa ei toimi mikään. Kummallakin puolella on osa oikeaa, koska he puhuvat eri kerroksista. Tämä artikkeli erottaa kerrokset ja antaa lopuksi viisi kysymystä käyttöön.
Se on asiallinen arvio eikä oikeudellista neuvontaa. Teidän konkreettisen asetelmanne osalta päätös kuuluu tietosuojaneuvonnallenne.
Mikä pätee ensin: pääsy päätelaitteelle
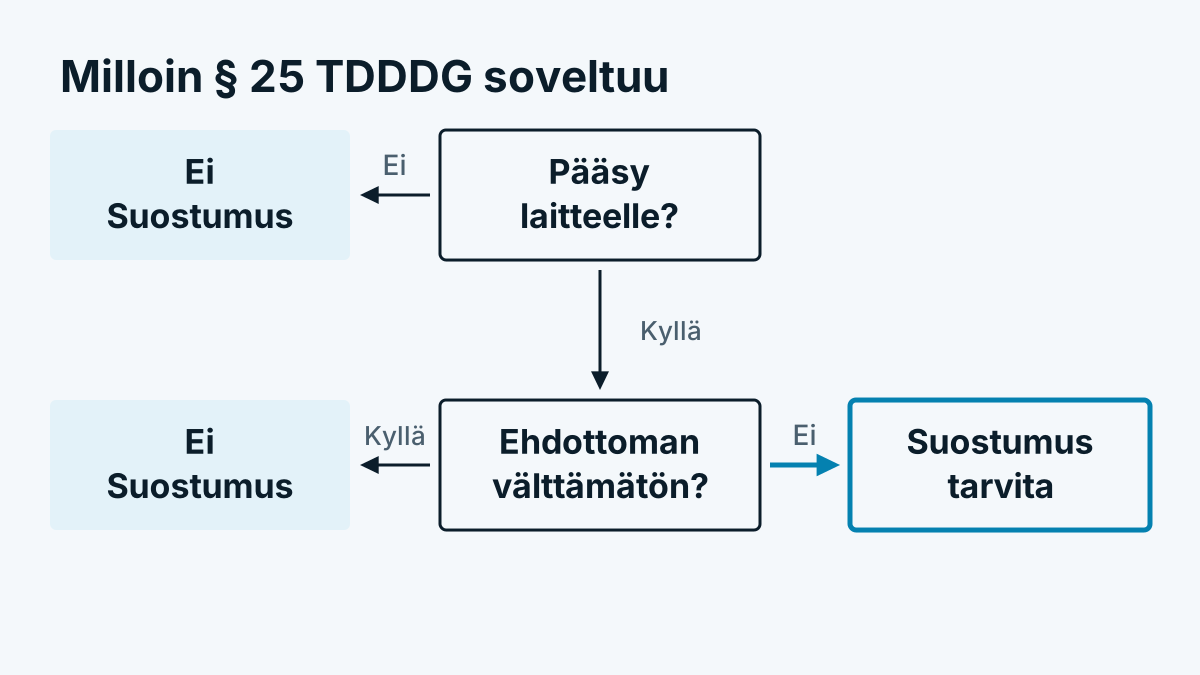
Ennen kuin puhutaan GDPR:stä, esiin nousee toinen kysymys: pääseekö skripti kävijän laitteelle? Sähköisen viestinnän tietosuojadirektiivi (ePrivacy, 5 artiklan 3 kohta) edellyttää tietojen tallentamiseen päätelaitteelle ja tällaisten tietojen lukemiseen periaatteessa suostumuksen. Poikkeus on se, mikä on teknisesti välttämätöntä käyttäjän nimenomaisesti pyytämän palvelun kannalta.
Saksassa tämä on pantu täytäntöön § 25 TDDDG:ssä ja Itävallassa § 165 Abs. 3 TKG 2021:ssä. Molemmat säännöt pätevät riippumatta siitä, syntyykö lopulta henkilötietoja. Ratkaisevaa on pääsy itse.
Se koskee muutakin kuin evästeitä:
- Merkintä selaimen istuntomuistissa (sessionStorage) on tallennus päätelaitteelle.
- Näytön koon ja selaimen kielen lukeminen on tietojen lukemista päätelaitteelta, vaikka jokainen yksittäinen tieto vaikuttaisi harmittomalta.
- Klikkausten ja hiiren liikkeiden tallenteet eivät muutenkaan ole mitään, mitä kävijä tarvitsee sivun näyttämiseen.
Saksan valvontaviranomaiset kannattavat tiukkaa linjaa: tavoittavuuden mittausta ja tilastoja ei yleensä pidetä teknisesti välttämättöminä. Joka käyttää skriptiä, joka tekee tällaisia pääsyjä, kannattaa siksi lähteä siitä, että suostumus tarvitaan. Se ei ole makuasia vaan edellytys, jota ilman loppuun ei edes päästä.
6 artiklan 1 kohdan a alakohta f alakohtaa vastaan
Vasta sen jälkeen tulee kysymys siitä, mihin GDPR:n oikeusperusteeseen sitä seuraava käsittely nojaa, siltä osin kuin se on henkilötietoja.
Onko IP-osoite ylipäätään henkilötieto, selvitetään artikkelissa IP-osoite ja GDPR: onko se henkilötieto?. Miten molemmat tarkistusvaiheet liittyvät toisiinsa, näytetään artikkelissa Kävijätunnistus ja GDPR: asiallinen arvio.
Suostumus (a alakohta). Sen on oltava vapaaehtoinen, tietoon perustuva, määritelty ja yksiselitteinen. Sen voi peruuttaa milloin tahansa. Oikeudellinen tilanne on selvä heti, kun banneri on rakennettu siististi.
Oikeutettu etu (f alakohta). Tässä tarkistatte kolme asiaa: onko oikeutettu etu (esimerkiksi myynnin aloittaminen B2B-kaupassa)? Onko käsittely siihen tarpeen? Ja eivätkö rekisteröityjen edut tai perusoikeudet syrjäytä sitä? Johdanto-osan 47 kappale mainitsee mittapuuksi rekisteröityjen kohtuulliset odotukset. Suoramarkkinointi voi saman kappaleen mukaan olla oikeutettu etu.
Lisäksi tulee 21 artiklan vastustamisoikeus: rekisteröidyt voivat vastustaa f alakohtaan perustuvaa käsittelyä. Teidän on tehtävä se käytännössä mahdolliseksi. Myös 13 ja 14 artiklan tiedonantovelvollisuudet pätevät molemmissa tapauksissa.
Miksi käyttäytymistiedot vaikeuttavat punnintaa
Yritysten kohdennus yksin on punnintaa varten usein vielä hyvin perusteltavissa: tieto on niukka. Tarkoitus on selvä. Vaikeammaksi se käy heti, kun käyttäytyminen tulee mukaan. Mitä sivuja joku lukee, kuinka kauan hän vierittää ja mihin hän klikkaa, kertoo paljon henkilöstä, vaikka hän näkyisi vain yrityksen kävijänä. Hiirivideo näyttää vielä enemmän. Mitä hienojakoisempaa havainnointi on, sitä vähemmän kävijät sitä odottavat. Sitä vaikeampaa on perustella, että etunne painaa enemmän.
Lisäksi on käytännön ongelma: vaikka voittaisitte punninnan, siitä ei ole hyötyä niin kauan kuin laitteelle pääsyn suostumusvelvoite on voimassa. Suostumus on silloin joka tapauksessa olemassa. Paljon puhuu sen puolesta, että sitä käytetään myös käsittelyn oikeusperusteena kahden perusteen rinnakkaisen ylläpidon sijaan.
Käytännön tie: tilastoluokka, skripti vasta sen jälkeen
Ratkaisu, joka käytännössä toimii useimmin, on yksinkertainen:
- Bannerissanne on oma luokka, yleensä ”Tilastot” tai ”Analyysi”.
- Kävijätunnistusskripti latautuu vasta, kun kävijä on hyväksynyt tämän luokan.
- Ilman hyväksyntää laitteelle ei pääse eikä palveluun lähde pyyntöä.
Teknisesti se onnistuu Tag Managerin kautta Consent Modella tai bannerinne suostumushallinnan kautta. Ohjeen siihen löydätte ohjeesta kohdasta Suostumus Tag Managerissa. Whovisit toimittaa esimerkiksi tunnistemallin, joka odottaa annettua tilastosuostumusta ennen kuin se lataa skriptin. Jotta tie kantaa, bannerinne täytyy kuitenkin myös todella kuvata luokka ja välittää päätös siististi Tag Managerille.
Myös Google Analytics toimii yleensä saman luokan takana. Mitä Analytics kertoo yrityksistä ja mitä ei, kerrotaan artikkelissa Yritysten tunnistus Google Analyticsillä: mikä onnistuu ja mikä ei.
Sveitsi: opt-out-logiikka
Sveitsissä lähtötilanne on toinen. Televiestintälaki (Art. 45c) edellyttää, että käyttäjille kerrotaan tietojen käsittelystä heidän laitteellaan ja he voivat kieltäytyä. Kyse on siis vastustusratkaisusta edeltävän suostumuksen sijaan. Tarkistettu tietosuojalaki (1. syyskuuta 2023 alkaen) toimii periaatteessa myös avoimuudella ja vastustusmahdollisuudella yleisen suostumusvelvoitteen sijaan.
Jos samalla sivulla on kävijöitä Sveitsistä ja EU:sta, EU-kävijöihin pätee silti tiukempi oikeus. Käytännössä se tarkoittaa: yhtenäinen banneri suostumuksella on yleensä yksinkertaisin tie, myös siksi, ettette voi varmasti erotella kävijöitä maan mukaan.
Päätöspolkunne viidellä kysymyksellä
- Pääseekö skripti laitteelle? (Tallennus tai lukeminen, myös istuntomuisti, näytön koko, kieli.) Jos kyllä, tarvitsette DE:ssä ja AT:ssa yleensä suostumuksen. Jatkakaa kysymykseen 2.
- Onko pääsy teknisesti välttämätön sivun haluttua näyttämistä varten? Tilastojen ja kävijätunnistuksen kohdalla lähes aina ei.
- Onko bannerissanne tarkoitukseen sopiva luokka? Jos ei, mukauttakaa ennen kuin liitätte skriptin.
- Latautuuko skripti todella vasta hyväksynnän jälkeen? Tarkistakaa selaimen verkkovälilehdestä: ennen hyväksyntää palveluun ei saa lähteä pyyntöä.
- Onko tietosuojaselosteen tieto täydellinen? Onko peruutukselle tie? Tarkoitus, oikeusperuste, vastaanottajat, säilytysaika.
Jos vastaatte kysymykseen 1 ei, voitte pohtia f alakohtaa. Se on menettelyissä, joissa päätelaitteelle päästään, käytännössä harvinaista.
Lähteet
- Direktiivi 2002/58/EY (ePrivacy), 5 artiklan 3 kohta
- GDPR, 6 artiklan 1 kohta, 13, 14, 21 artikla sekä johdanto-osan 47 kappale
- § 25 TDDDG (Saksa), § 165 Abs. 3 TKG 2021 (Itävalta)
- Art. 45c Fernmeldegesetz (Sveitsi), Datenschutzgesetz (Sveitsi) 1. syyskuuta 2023 voimassa olleessa muodossa
- Tietosuojakonferenssin ohje telemedian tarjoajille (ajantasainen versio)