Jus · 7. november 2026 · 6 min lesing
Session replay og personvern: bruke musevideoer riktig
Session replay viser hvordan besøkende bruker en side. Hvor det nytter, hvor personvernrisikoene ligger og hvilke vernetiltak du trenger.
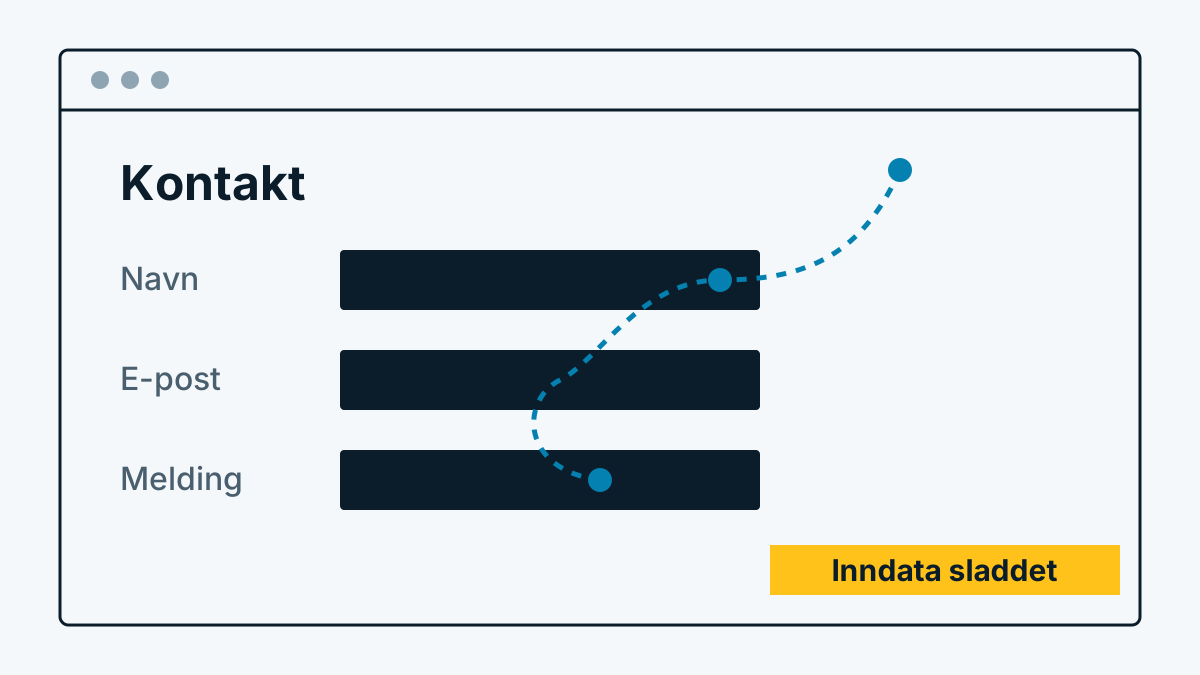
En musevideo, på fagspråket session replay, er ikke en film av skjermen. I den besøkendes nettleser blir det skrevet ned hvordan siden bygges opp og endres, hvor musen vandrer, når det rulles og hvor det klikkes. På serveren din bygges det av dette en gjengivelse som ser ut som en video. Du ser hva den besøkende har sett og gjort.
Det er kraftfullt. Akkurat derfor er det betenkelig. Denne artikkelen viser hva musevideoer duger til, hvor risikoene ligger, hvilke vernetiltak du bør sette og når du heller bør la være. Den erstatter ikke rettsrådgivning.
Hva det nytter til
Tall forteller deg at en side forlates. En musevideo kan vise hvorfor. Typiske tilfeller:
- Betjeningsproblemer. Besøkende klikker flere ganger på noe som slett ikke er en lenke. Eller de leter synlig etter et menypunkt som ikke finnes.
- Skjemaavbrudd. Du ser ved hvilket felt noen gir opp, uten at du kjenner innholdet.
- Veier gjennom siden. Hvilke sider besøkes etter hverandre, hvor leses det lenge, hvor hoppes det over?
- Visningsfeil. En layout som bare går i stykker på en bestemt skjermstørrelse, faller umiddelbart i øynene i videoen.
Nytten står og faller med mengden. Den som ser én video i strekk, lærer noe om én besøkende. Et mønster ser du først hos mange. Spør deg på forhånd hvilket konkret spørsmål du vil besvare. Uten spørsmål blir musevideoer bare nysgjerrighet.
Hvor risikoene ligger
Opptaket er fullstendig så lenge du ikke utelukker noe. Det betyr:
- Synlig sidetekst. Alt som står på siden, ligger i videoen. På en offentlig produktside er det harmløst. På en side med navn, adresser eller bestillinger er det ikke det.
- Innskrivinger. Det noen taster inn i et felt, kan bli skrevet ned. Passord, kontonumre, helseopplysninger, fritekst i kontaktskjemaer: Det hører aldri hjemme i en video.
- Innloggede områder. Kundekontoer, kasser og interne verktøy viser personopplysninger, også uten at noen taster noe.
- Innebygd innhold. Fremmed innhold i iframes, for eksempel betalingsvinduer, kart, videoer eller chat-widgets, har egne regler og bør ikke havne i videoen din.
- Gjenkjenning. Den som leser med, kan knytte et besøk til andre data, for eksempel til en e-post som akkurat er åpen. Selve videoen gir anledningen, systemene dine resten.
Vernetiltak som sjekkliste
Disse punktene bør du krysse av før du slår på musevideoer:
- Maskér innskrivinger. Alle innskrivingsfelter gjøres uleselige allerede i nettleseren, før noe forlater den besøkende. En utsvertning først på serveren er for sent.
- Skjul områder. Informasjonskapsel-banner, chat-vinduer, betalingsvinduer og alt som viser personopplysninger, utelukkes via selektor.
- Sperr stier. Kasse, handlekurv, konto og bestillingssider blir ikke tatt opp i det hele tatt.
- Kort slettefrist. Videoer er ikke noe arkiv. Jo kortere frist, desto mindre risiko. Fastsett den og slett virkelig.
- Informer atskilt. Nevn musevideoer uttrykkelig i personvernerklæringen og oppgi formål, rettslig grunnlag og slettefrist. En setning om «statistikk» rekker ikke.
- Slå på først etter beslutning. Verktøyet bør ikke kjøre med overalt, men bare der du har et spørsmål. Test på én side, ikke på hele nettsiden.
- Vurder personvernkonsekvensvurdering. Om en er nødvendig (art. 35 GDPR), avhenger av omfang, type data og besøksgruppe. La dette bli bevisst vurdert ved et systematisk opptak og dokumenter resultatet.
- Avklar avtaler. Hvis en tjenesteyter driver opptaket for deg, trenger du en databehandleravtale (art. 28 GDPR).
To ting hører også til praksis. For det første: Kontroller gjengivelsen selv ved å klikke deg gjennom som testbesøkende og se i videoen hva som blir synlig. For det andre: Den som har tilgang til videoene, bør ha en rolle du kan navngi. Ikke alle i huset trenger å se alt.
Vurdering for Tyskland, Østerrike og Sveits
To spørsmål må besvares hver for seg. Svarene avhenger av enkelttilfellet, vurderingen nedenfor er en oversikt.
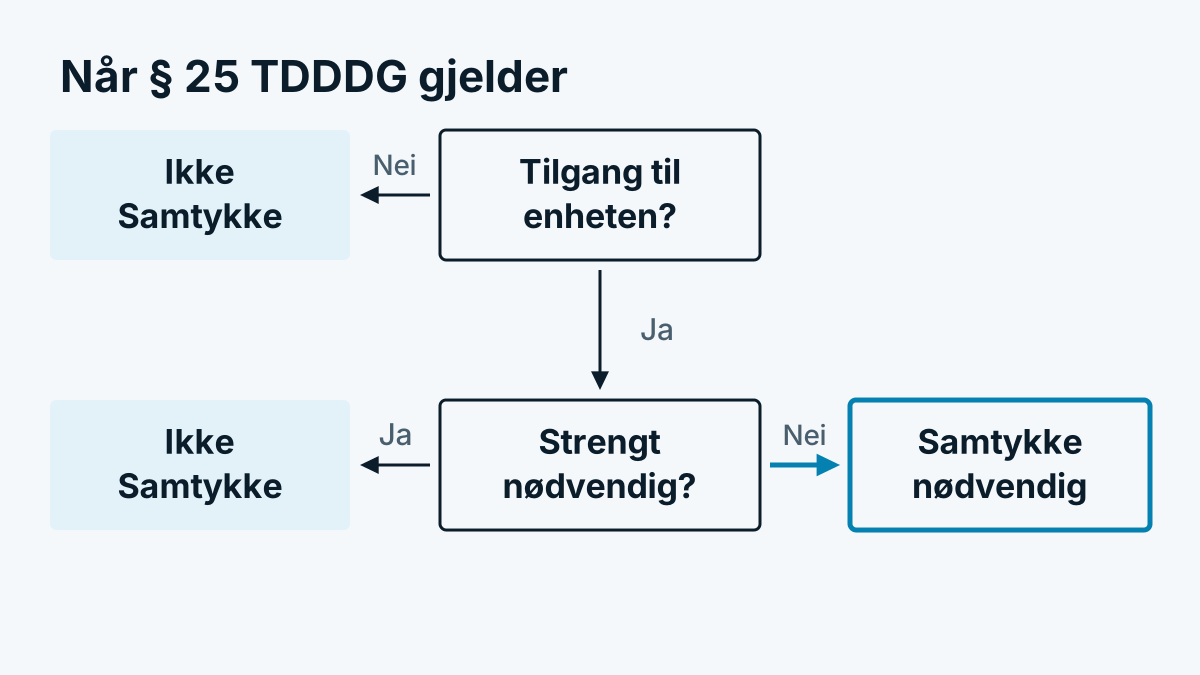
Tilgang til sluttenheten. Et skript som lagrer eller leser ut opplysninger på den besøkendes enhet, krever i Tyskland etter § 25 TDDDG (det tyske telekommunikasjon-digitale-tjenester-personvernloven) i prinsippet et samtykke, med mindre et unntak gjelder. Unntaket for strengt nødvendige tjenester er tolket snevert. Om et opptaksskript faller under det, bør du ikke besvare optimistisk. I Østerrike regulerer § 165 avs. 3 TKG 2021 det på liknende måte.
Behandling av personopplysninger. En musevideo kan inneholde personopplysninger selv om det ikke står noe navn i bildet. Da gjelder GDPR og du trenger et rettslig grunnlag etter art. 6. Mer om det og om valget mellom samtykke og berettiget interesse: Samtykke eller berettiget interesse: slik avgjør du. Hele oversikten finner du i Besøkergjenkjenning og GDPR: en nøktern vurdering.
Sveits. Den reviderte personvernloven satser mindre på samtykke enn på åpenhet. Du må informere om hvilke data du behandler til hvilket formål. Besøkende kan protestere mot behandlingen. Et opptak med synlig innhold og innskrivinger uten klar informasjon lar seg knapt forsvare også der. For informasjonskapsler og liknende teknikker gjelder dessuten opplysningsplikter i fjernmelderetten.
Alle kilder ble hentet 06.11.2026. Lover endrer seg, kontroller gjeldende stilling før en beslutning og snakk ved usikkerhet med rettsrådgiveren din.
Når du bør la være
Det finnes områder der nytten ikke veier opp for risikoene:
- Helse. Helsedata er særlig beskyttet (art. 9 GDPR). Allerede det at noen leser en bestemt side, kan røpe noe.
- Finans. Søknader, kontosaldoer, kredittsammenligninger: for mye informasjon med for lite kontroll.
- Barn og unge. Hvis siden din henvender seg til mindreårige, bør ingen opptak kjøre.
- Innloggede områder. Den som har logget inn, forventer at ingen ser på.
Der du lar være, har du andre veier igjen: spørreundersøkelser, tester med ekte personer som samtykker, eller tall uten enkeltpersonsreferanse.
Hvordan et verktøy kan håndtere det
Et eksempel på hvordan vernetiltakene kan gjennomføres: Hos Whovisit tar du bare opp musevideoer for besøk av gjenkjente bedrifter og slår dem på eller av per nettside. Alle innskrivingsfelter maskeres allerede i nettleseren. Iframes og innebygde videoer holdes utenfor. Ytterligere områder skjuler du selv. Sensitive stier som kassen sperrer du. Videoer slettes som standard etter 30 dager. Hvordan du stiller det inn, står i hjelpen under Slå på, begrense og se musevideoer. Det gjør ikke musevideoer ufarlige: Også maskerte opptak viser sideinnhold og atferd. Den rettslige vurderingen blir hos deg.
Kort oppsummert
Musevideoer besvarer konkrete spørsmål om betjeningen når du bruker dem målrettet og tidsbegrenset. Maskér innskrivinger i nettleseren, sperr sensitive områder, slett tidlig og informer atskilt. Kontroller samtykket for enhetstilgangen og et rettslig grunnlag for behandlingen. La være der helse, finans eller barn er berørt.