Juridik · 7 november 2026 · 6 min läsning
Session replay och dataskydd: använda musfilmer rätt
Session replay visar hur besökare använder en sida. Var det är till nytta, var dataskyddsriskerna finns och vilka skyddsåtgärder du behöver.
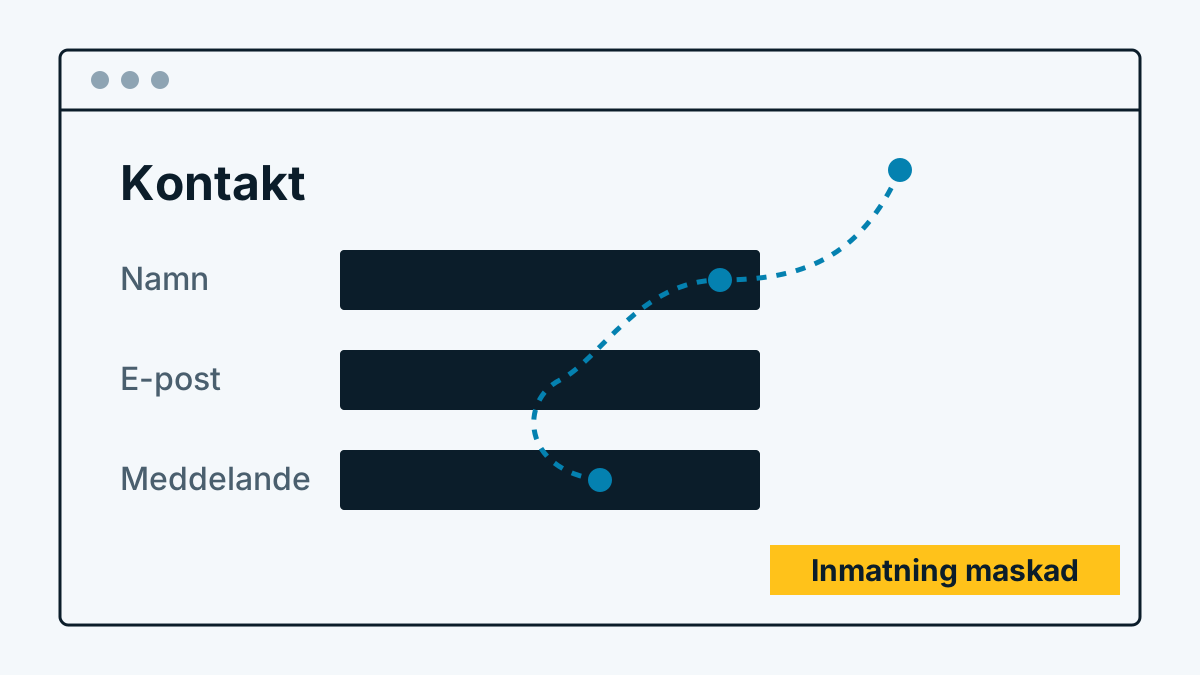
En musfilm, på fackspråk session replay, är ingen film av skärmen. I besökarens webbläsare skrivs det ner hur sidan byggs upp och förändras, vart musen vandrar, när det scrollas och var det klickas. På din server byggs av detta en uppspelning som ser ut som en film. Du ser vad besökaren har sett och gjort.
Det är kraftfullt. Just därför är det känsligt. Den här artikeln visar vad musfilmer duger till, var riskerna finns, vilka skyddsåtgärder du bör vidta och när du hellre avstår. Den ersätter ingen juridisk rådgivning.
Vad de är till nytta för
Siffror säger att en sida lämnas. En musfilm kan visa varför. Typiska fall:
- Användningsproblem. Besökare klickar flera gånger på något som inte alls är en länk. Eller de söker uppenbart efter en menypunkt som inte finns.
- Avbrutna formulär. Du ser vid vilket fält någon ger upp, även utan att du känner till innehållet.
- Vägar genom sidan. Vilka sidor besöks i följd, var läses länge, var hoppar man över?
- Visningsfel. En layout som går sönder bara vid en viss skärmstorlek syns direkt i filmen.
Nyttan står och faller med mängden. Den som tittar på en film i taget lär sig något om en besökare. Ett mönster ser du först hos många. Fråga dig i förväg vilken konkret fråga du vill besvara. Utan fråga blir musfilmer bara nyfikenhet.
Var riskerna finns
Inspelningen är fullständig så länge du inte utesluter något. Det betyder:
- Synlig sidtext. Allt som står på sidan finns i filmen. På en offentlig produktsida är det ofarligt. På en sida med namn, adresser eller beställningar är det inte det.
- Inmatningar. Det någon skriver i ett fält kan skrivas med. Lösenord, kontonummer, hälsouppgifter, fritext i kontaktformulär: Det hör aldrig hemma i en film.
- Inloggade områden. Kundkonton, kassor och interna verktyg visar personuppgifter, även utan att någon skriver något.
- Inbäddat innehåll. Främmande innehåll i iframes, till exempel betalfönster, kartor, videor eller chattwidgetar, har egna regler och bör inte hamna i din film.
- Återkänning. Den som läser med kan koppla ett besök till andra uppgifter, till exempel ett e-postmeddelande som just är öppet. Filmen ger själv anledningen, dina system resten.
Skyddsåtgärder som checklista
De här punkterna bör du bocka av innan du slår på musfilmer:
- Maskera inmatningar. Alla inmatningsfält görs oläsliga redan i webbläsaren, innan något lämnar besökaren. En maskering först på servern är för sent.
- Dölj områden. Cookiebanner, chattfönster, betalfönster och allt som visar personuppgifter utesluts med en selektor.
- Spärra sökvägar. Kassa, varukorg, konto och beställningssidor spelas inte alls in.
- Kort raderingsfrist. Filmer är inget arkiv. Ju kortare frist, desto mindre risk. Bestäm den och radera på riktigt.
- Informera separat. Nämn musfilmer uttryckligen i integritetspolicyn och ange ändamål, rättslig grund och raderingsfrist. En mening om „statistik“ räcker inte.
- Slå på först efter beslut. Verktyget bör inte löpa med överallt, utan bara där du har en fråga. Testa på en sida, inte på hela webbplatsen.
- Pröva konsekvensbedömning avseende dataskydd. Om en sådan behövs (artikel 35 GDPR) beror på omfattning, uppgifternas art och besökargrupp. Låt det vid en systematisk inspelning prövas medvetet och dokumentera resultatet.
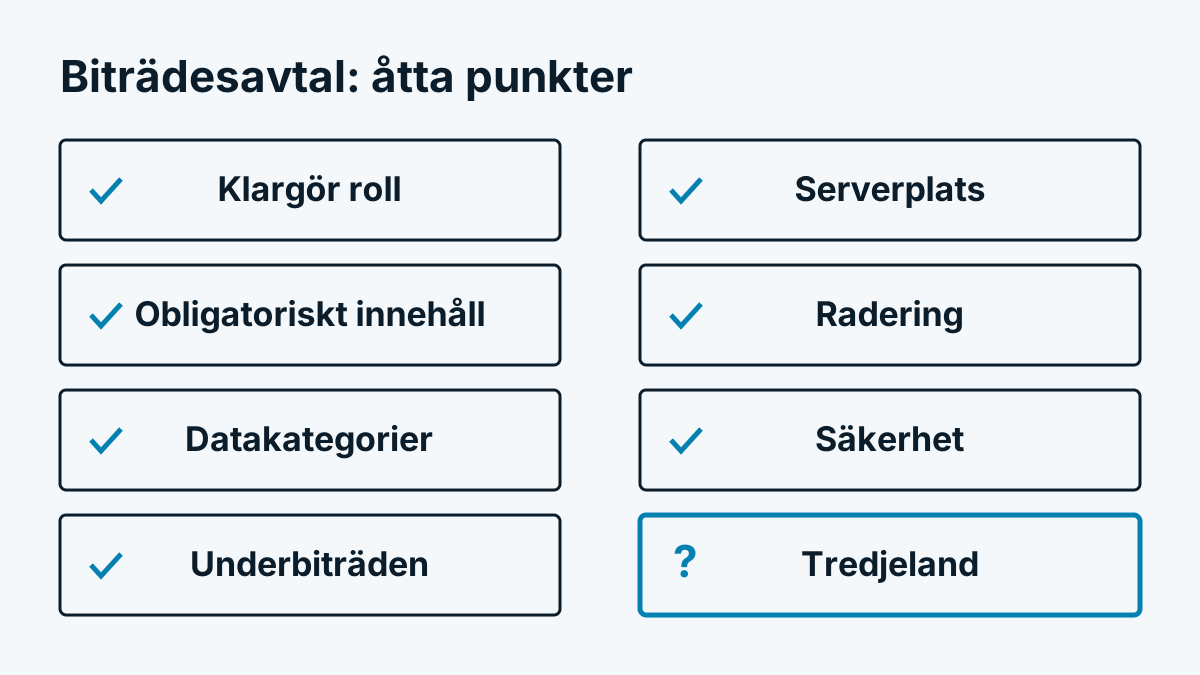
- Klarlägg avtal. Om en tjänsteleverantör driver inspelningen åt dig behöver du ett personuppgiftsbiträdesavtal (artikel 28 GDPR).
Två saker hör också till praktiken. För det första: Kontrollera själv uppspelningen genom att klicka dig igenom som testbesökare och titta i filmen efter vad som blir synligt. För det andra: Den som har tillgång till filmerna bör ha en roll som du kan namnge. Inte alla i huset behöver se allt.
Bedömning för Tyskland, Österrike och Schweiz
Två frågor ska besvaras separat. Svaren beror på det enskilda fallet, följande bedömning är en överblick.
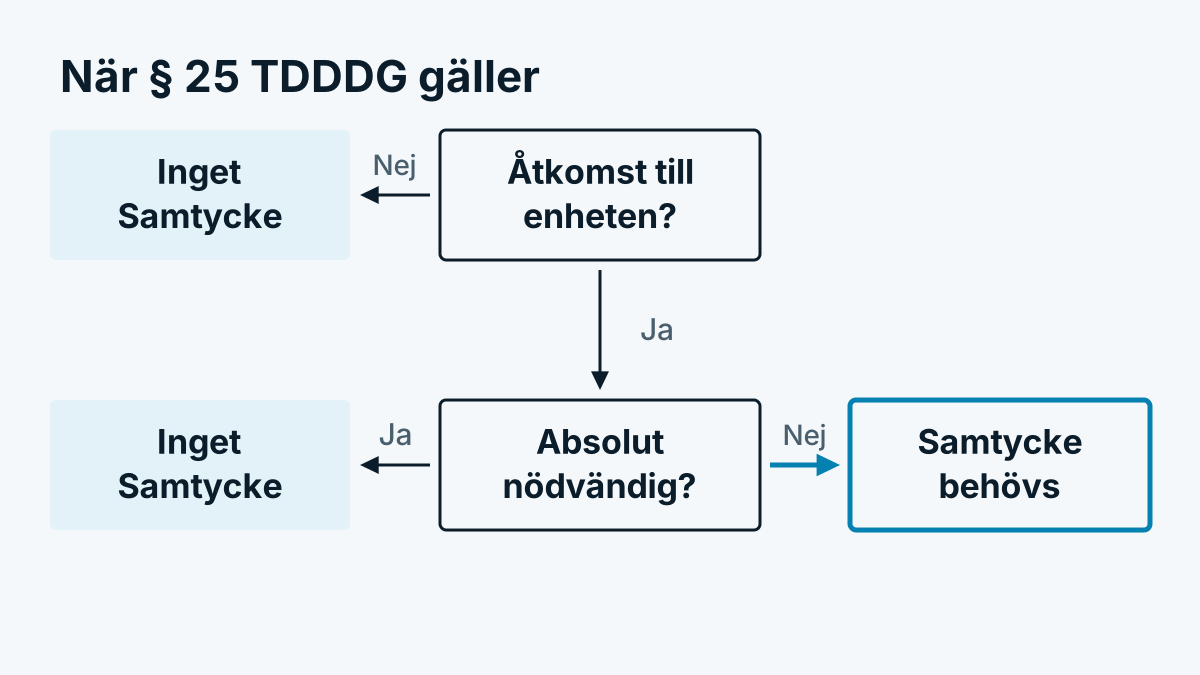
Åtkomst till slutenheten. Ett skript som lagrar eller läser information på besökarens enhet kräver i Tyskland enligt § 25 TDDDG i princip ett samtycke, om inget undantag gäller. Undantaget för absolut nödvändiga tjänster tolkas snävt. Om ett inspelningsskript omfattas av det bör du inte besvara optimistiskt. I Österrike reglerar § 165 stycke 3 TKG 2021 det på liknande sätt.
Behandling av personuppgifter. En musfilm kan innehålla personuppgifter, även om inget namn syns i bilden. Då gäller GDPR och du behöver en rättslig grund enligt artikel 6. Mer om det och om valet mellan samtycke och berättigat intresse: Samtycke eller berättigat intresse: så avgör du. Helhetsöversikten finns i Besöksigenkänning och GDPR: en nykter bedömning.
Schweiz. Den reviderade dataskyddslagen satsar mindre på samtycke än på transparens. Du måste informera om vilka uppgifter du behandlar och för vilket ändamål. Besökare kan invända mot behandlingen. En inspelning med synligt innehåll och inmatningar utan tydlig information är också där svår att försvara. För cookies och liknande tekniker gäller dessutom informationsplikterna i telekommunikationsrätten.
Alla källor hämtades den 06.11.2026. Lagar ändras, kontrollera aktuellt läge innan ett beslut och tala vid osäkerhet med din juridiska rådgivning.
När du bör avstå
Det finns områden där nyttan inte väger upp riskerna:
- Hälsa. Hälsouppgifter är särskilt skyddade (artikel 9 GDPR). Redan det faktum vilken sida någon läser kan avslöja något.
- Ekonomi. Ansökningar, kontosaldon, kreditjämförelser: för mycket information med för lite kontroll.
- Barn och ungdomar. Om din sida riktar sig till minderåriga bör ingen inspelning pågå.
- Inloggade områden. Den som har loggat in förväntar sig att ingen tittar på.
Där du avstår återstår andra vägar: enkäter, tester med verkliga personer som samtycker, eller siffror utan enskild koppling.
Hur ett verktyg kan hantera det
Ett exempel på hur skyddsåtgärderna kan genomföras: Hos Whovisit spelar du in musfilmer bara för besök av igenkända företag och slår på eller av dem per webbplats. Alla inmatningsfält maskeras redan i webbläsaren. Iframes och inbäddade videor hålls utanför. Ytterligare områden döljer du själv. Känsliga sökvägar som kassan spärrar du. Filmer raderas som standard efter 30 dagar. Hur du ställer in det står i hjälpen under Slå på, begränsa och titta på musfilmer. Det gör inte musfilmer ofarliga: Även maskerade inspelningar visar sidinnehåll och beteende. Den rättsliga prövningen ligger kvar hos dig.
Kort sammanfattat
Musfilmer besvarar konkreta frågor om användningen om du använder dem riktat och tidsbegränsat. Maskera inmatningar i webbläsaren, spärra känsliga områden, radera tidigt och informera separat. Kontrollera samtycket för enhetsåtkomsten och en rättslig grund för behandlingen. Avstå där hälsa, ekonomi eller barn berörs.