Prawo · 7 listopada 2026 · 6 min czytania
Session replay a ochrona danych: jak prawidłowo stosować nagrania ruchu myszy
Session replay pokazuje, jak odwiedzający obsługują stronę. Gdzie się przydaje, gdzie leżą ryzyka dla ochrony danych i jakich zabezpieczeń potrzeba.
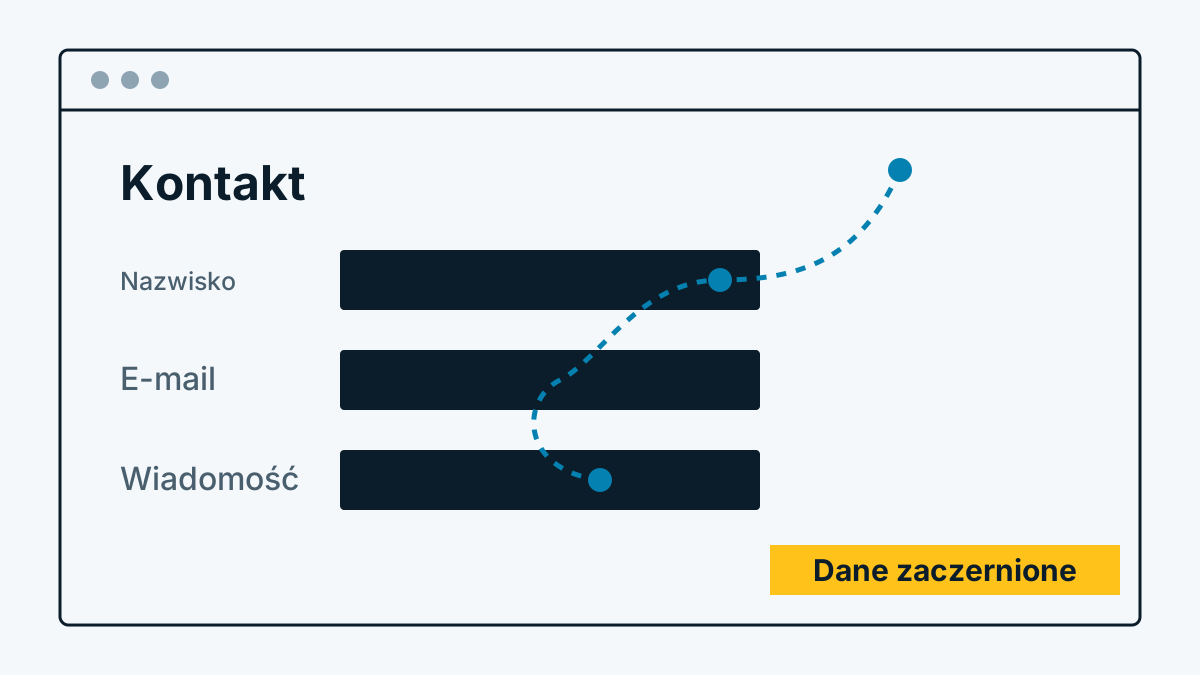
Nagranie ruchu myszy, w kręgach fachowych session replay, nie jest filmem z ekranu. W przeglądarce odwiedzającego zapisuje się, jak strona się buduje i zmienia, dokąd wędruje mysz, kiedy następuje przewijanie i gdzie klikano. Na Państwa serwerze powstaje z tego odtworzenie, które wygląda jak film. Widać, co odwiedzający widział i robił.
To potężne narzędzie. Właśnie dlatego jest delikatne. Artykuł pokazuje, do czego nagrania ruchu myszy się nadają, gdzie leżą ryzyka, jakie zabezpieczenia warto zastosować i kiedy lepiej z nich zrezygnować. Nie zastępuje porady prawnej.
Do czego się przydaje
Liczby mówią, że stronę opuszczono. Nagranie ruchu myszy może pokazać dlaczego. Typowe przypadki:
- Problemy z obsługą. Odwiedzający klikają wielokrotnie coś, co w ogóle nie jest linkiem. Albo wyraźnie szukają pozycji menu, której nie ma.
- Porzucenia formularzy. Widać, przy którym polu ktoś rezygnuje, nawet bez znajomości treści.
- Ścieżki przez stronę. Które strony są odwiedzane kolejno, gdzie czyta się długo, gdzie się pomija?
- Błędy wyświetlania. Układ, który psuje się tylko przy określonym rozmiarze ekranu, od razu widać w nagraniu.
Użyteczność zależy od ilości. Kto ogląda jedno nagranie z rzędu, uczy się czegoś o jednym odwiedzającym. Wzorzec rozpoznaje się dopiero przy wielu. Warto wcześniej zadać sobie pytanie, na jakie konkretne pytanie chce się odpowiedzieć. Bez pytania z nagrań ruchu myszy robi się tylko ciekawość.
Gdzie leżą ryzyka
Nagranie jest kompletne, dopóki niczego nie wykluczą Państwo. Oznacza to:
- Widoczny tekst strony. Wszystko, co znajduje się na stronie, tkwi w nagraniu. Na publicznej stronie produktu jest to nieszkodliwe. Na stronie z imionami, adresami lub zamówieniami już nie.
- Wprowadzane dane. To, co ktoś wpisuje w pole, może zostać zapisane. Hasła, numery kont, dane o zdrowiu, tekst swobodny w formularzach kontaktowych: to nigdy nie należy do nagrania.
- Obszary po zalogowaniu. Konta klientów, kasy i narzędzia wewnętrzne pokazują dane osobowe, nawet jeśli nikt niczego nie wpisuje.
- Osadzone treści. Obce treści w ramkach iframe, na przykład okna płatności, mapy, filmy lub widżety czatu, mają własne zasady i nie powinny trafić do Państwa nagrania.
- Ponowne rozpoznanie. Kto czyta razem z nagraniem, może powiązać wizytę z innymi danymi, na przykład z otwartym właśnie mailem. Samo nagranie daje powód, resztę dostarczają Państwa systemy.
Zabezpieczenia jako lista kontrolna
Te punkty należy odhaczyć, zanim włączą Państwo nagrania ruchu myszy:
- Maskować wprowadzane dane. Wszystkie pola wprowadzania są zasłaniane już w przeglądarce, zanim cokolwiek opuści odwiedzającego. Zaczernienie dopiero na serwerze jest za późne.
- Ukrywać obszary. Baner cookie, okna czatu, okna płatności i wszystko, co pokazuje treści osobowe, wyklucza się za pomocą selektora.
- Blokować ścieżki. Kasa, koszyk, konto i strony zamówień w ogóle nie są nagrywane.
- Krótki termin usunięcia. Nagrania to nie archiwum. Im krótszy termin, tym mniejsze ryzyko. Należy go ustalić i naprawdę usuwać.
- Informować osobno. Nagrania ruchu myszy należy wyraźnie wymienić w polityce prywatności z podaniem celu, podstawy prawnej i terminu usunięcia. Jedno zdanie o „statystyce” nie wystarcza.
- Włączać dopiero po decyzji. Narzędzie nie powinno działać wszędzie, lecz tylko tam, gdzie mają Państwo pytanie. Testować na jednej stronie, a nie na całym serwisie.
- Sprawdzić ocenę skutków dla ochrony danych. Czy jest potrzebna (art. 35 RODO), zależy od zakresu, rodzaju danych i grupy odwiedzających. Przy systematycznym nagrywaniu należy to świadomie zbadać i udokumentować wynik.
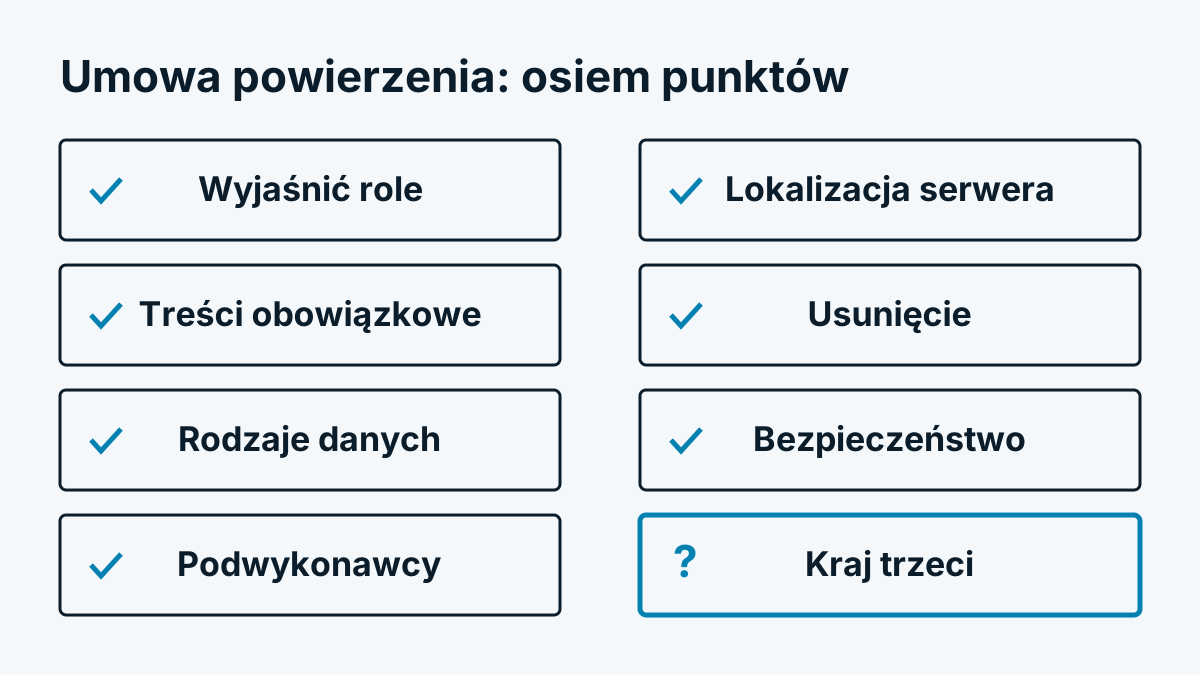
- Wyjaśnić umowy. Jeśli nagrywanie prowadzi dla Państwa usługodawca, potrzebna jest umowa powierzenia przetwarzania (art. 28 RODO).
Do praktyki należą też dwie rzeczy. Po pierwsze: odtworzenie należy sprawdzić samodzielnie, przeklikując się jako odwiedzający testowy i sprawdzając w nagraniu, co staje się widoczne. Po drugie: kto ma dostęp do nagrań, powinien mieć rolę, którą da się nazwać. Nie każdy w firmie musi widzieć wszystko.
Ocena dla Niemiec, Austrii i Szwajcarii
Na dwa pytania należy odpowiedzieć oddzielnie. Odpowiedzi zależą od przypadku, poniższa ocena jest przeglądem.
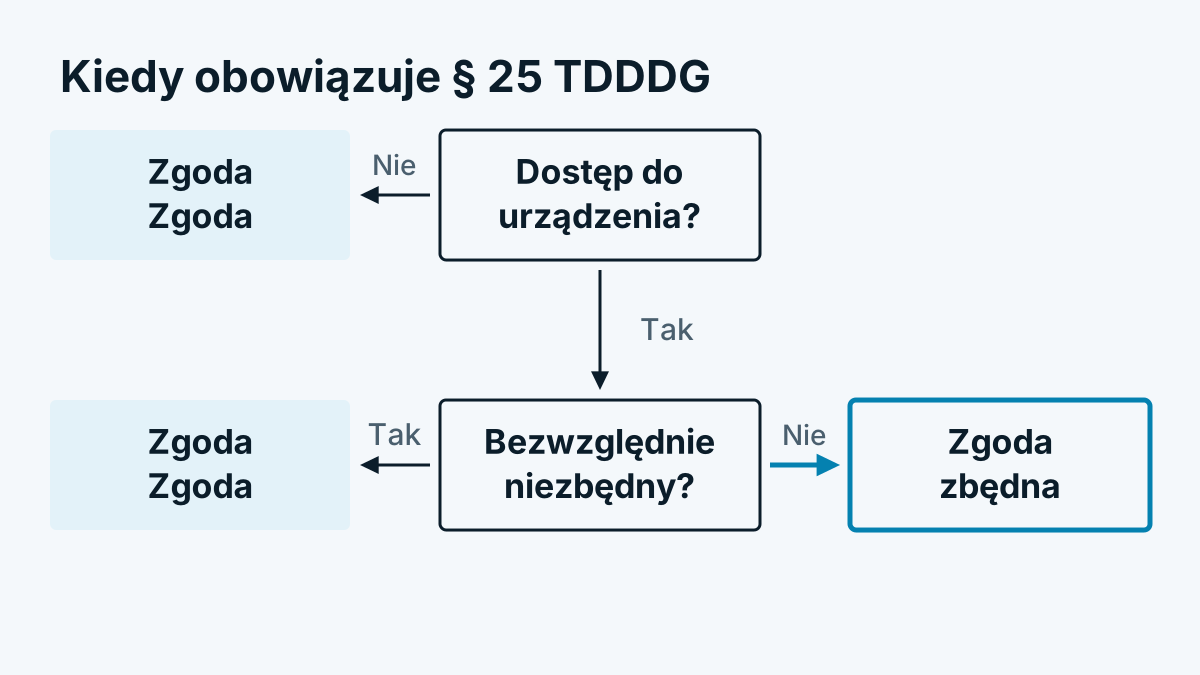
Dostęp do urządzenia końcowego. Skrypt, który zapisuje lub odczytuje informacje na urządzeniu odwiedzającego, wymaga w Niemczech według § 25 TDDDG co do zasady zgody, o ile nie zachodzi wyjątek. Wyjątek dla usług bezwzględnie koniecznych jest interpretowany wąsko. Czy skrypt nagrywający się pod niego podpada, nie należy rozstrzygać optymistycznie. W Austrii reguluje to w podobny sposób § 165 ust. 3 TKG 2021.
Przetwarzanie danych osobowych. Nagranie ruchu myszy może zawierać dane osobowe, nawet jeśli na obrazie nie ma imienia i nazwiska. Wtedy obowiązuje RODO i potrzebna jest podstawa prawna według art. 6. Więcej na ten temat i o wyborze między zgodą a uzasadnionym interesem: Zgoda czy uzasadniony interes: jak zdecydować. Całościowy przegląd znajdą Państwo w artykule Rozpoznawanie odwiedzających a RODO: rzeczowa ocena.
Szwajcaria. Zrewidowana ustawa o ochronie danych stawia mniej na zgodę, a bardziej na przejrzystość. Należy informować, jakie dane i w jakim celu się przetwarza. Odwiedzający mogą sprzeciwić się przetwarzaniu. Nagranie z widocznymi treściami i wprowadzanymi danymi bez jasnej informacji jest także tam trudne do uzasadnienia. Dla plików cookie i podobnych technik obowiązują dodatkowo obowiązki informacyjne w prawie telekomunikacyjnym.
Wszystkie źródła pobrano 06.11.2026. Przepisy się zmieniają, przed decyzją należy sprawdzić aktualny stan, a w razie niepewności porozmawiać z doradcą prawnym.
Kiedy z tego zrezygnować
Są obszary, w których korzyść nie przeważa nad ryzykiem:
- Zdrowie. Dane o zdrowiu są szczególnie chronione (art. 9 RODO). Już sam fakt, jaką stronę ktoś czyta, może coś zdradzać.
- Finanse. Wnioski, salda kont, porównania kredytów: zbyt wiele informacji przy zbyt małej kontroli.
- Dzieci i młodzież. Jeśli strona jest skierowana do małoletnich, nagrywanie nie powinno działać.
- Obszary po zalogowaniu. Kto się zalogował, oczekuje, że nikt nie patrzy.
Tam, gdzie z tego rezygnują Państwo, zostają inne drogi: ankiety, testy z prawdziwymi osobami, które wyrażają zgodę, lub liczby bez odniesienia do jednostek.
Jak narzędzie może sobie z tym poradzić
Przykład tego, jak można wdrożyć zabezpieczenia: w Whovisit nagrania ruchu myszy rejestrują Państwo tylko dla wizyt rozpoznanych firm i włączają lub wyłączają je dla każdej strony osobno. Wszystkie pola wprowadzania są maskowane już w przeglądarce. Ramki iframe i osadzone filmy zostają poza nagraniem. Dalsze obszary ukrywają Państwo sami. Wrażliwe ścieżki, takie jak kasa, blokują Państwo. Nagrania są domyślnie usuwane po 30 dniach. Jak to ustawić, opisuje pomoc w części Włączanie, ograniczanie i oglądanie nagrań ruchu myszy. To nie czyni nagrań ruchu myszy nieszkodliwymi: także zamaskowane nagrania pokazują treść strony i zachowanie. Ocena prawna pozostaje po Państwa stronie.
W skrócie
Nagrania ruchu myszy odpowiadają na konkretne pytania o obsługę, jeśli stosują je Państwo celowo i w ograniczonym czasie. Należy maskować wprowadzane dane w przeglądarce, blokować wrażliwe obszary, usuwać wcześnie i informować osobno. Należy sprawdzić zgodę na dostęp do urządzenia i podstawę prawną przetwarzania. Należy zrezygnować tam, gdzie chodzi o zdrowie, finanse lub dzieci.