Prawo · 7 listopada 2026 · 6 min czytania
Rozpoznawanie odwiedzających a RODO: rzeczowa ocena
Rozpoznawanie odwiedzających a RODO w DE, AT i CH: dwa kroki oceny, zgoda czy uzasadniony interes oraz lista kontrolna dla operatorów.
Kto zbiera informacje o rozpoznawaniu odwiedzających, czyta sprzeczne twierdzenia. Jedni dostawcy mówią, że zgoda jest zawsze potrzebna. Inni obiecują, że z ich rozwiązaniem nie trzeba niczego. Jedno i drugie jest zbyt ogólne. Artykuł pokazuje kroki oceny, za pomocą których można samodzielnie przygotować odpowiedź dla własnej strony. Jest to ocena orientacyjna, a nie porada prawna. Nie zastępuje sprawdzenia przez Państwa inspektora ochrony danych lub prawników.
Stan źródeł: 06.11.2026. Przed podjęciem decyzji należy sprawdzić aktualne brzmienie przepisów.
Dwie odrębne oceny
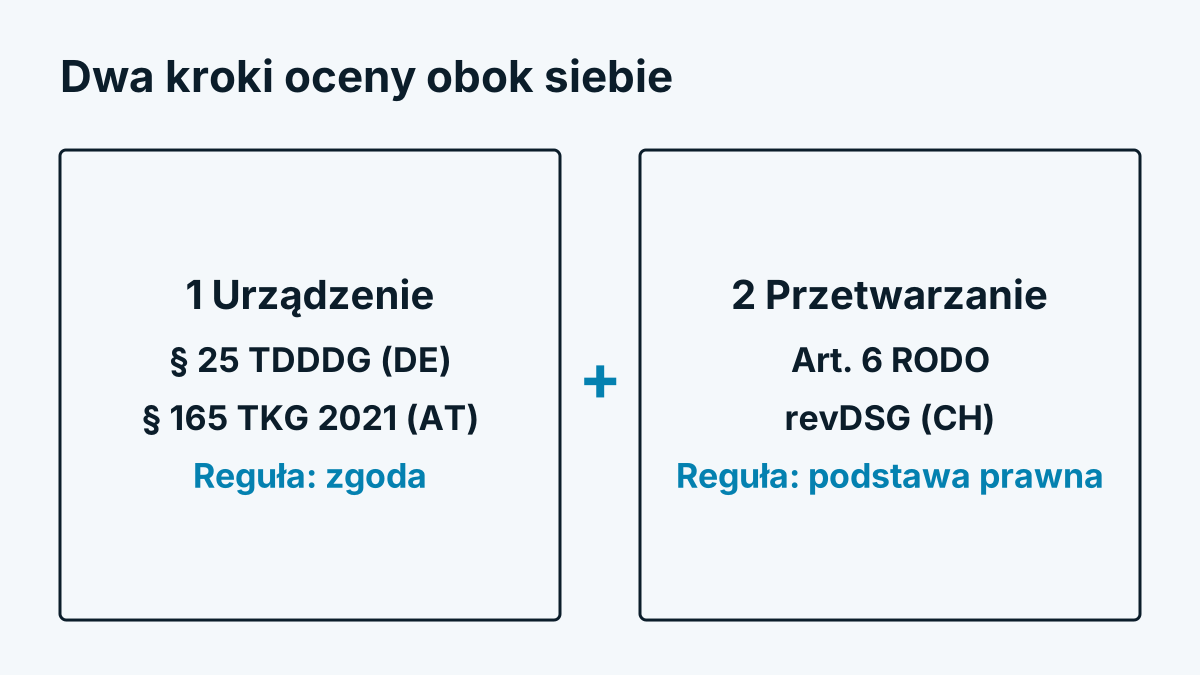
Rozpoznawanie odwiedzających rodzi dwa pytania, które często się miesza:
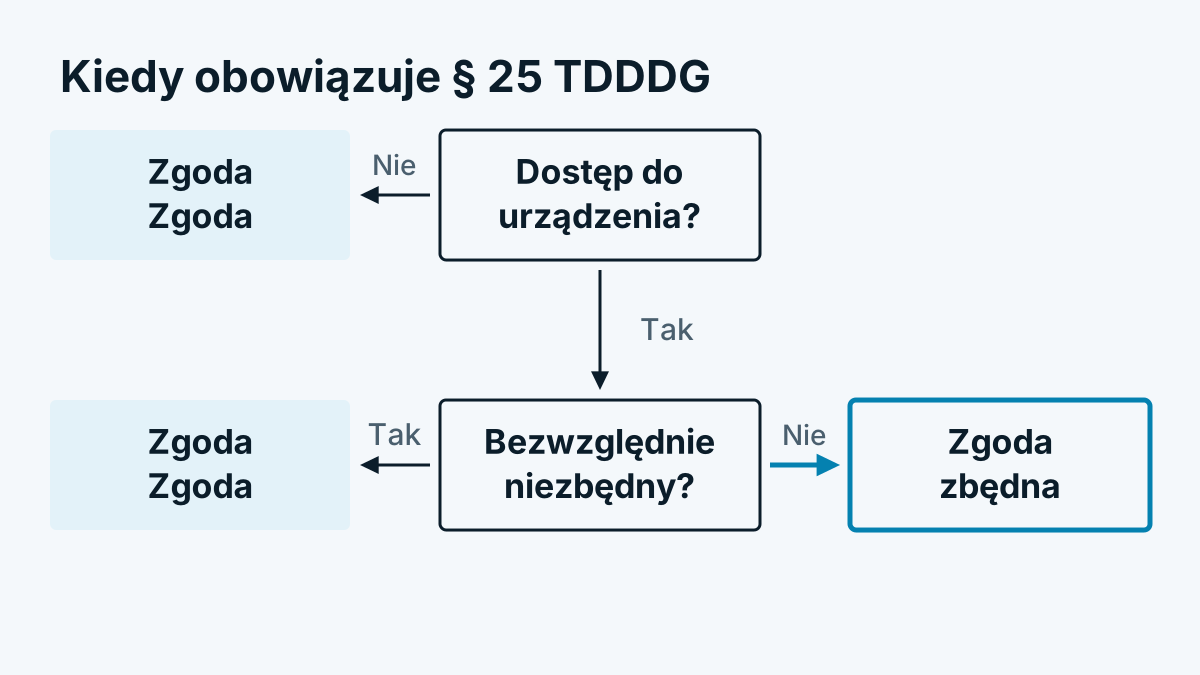
- Czy skrypt może uzyskać dostęp do urządzenia odwiedzającego? Reguluje to w Niemczech § 25 TDDDG, w Austrii § 165 ust. 3 TKG 2021. Oba przepisy wywodzą się z dyrektywy o prywatności i łączności elektronicznej. Zapisywać lub odczytywać dane co do zasady wolno tylko za zgodą, chyba że dostęp jest bezwzględnie konieczny, aby wyraźnie żądana usługa działała.
- Czy przetwarzanie danych może mieć miejsce? Odpowiada na to RODO, jeśli chodzi o dane osobowe. Potrzebna jest podstawa prawna z art. 6 ust. 1, na przykład zgoda (lit. a) lub uzasadniony interes (lit. f).
Obie oceny obowiązują obok siebie. Uzasadniony interes według RODO nie zastępuje zgody na dostęp do urządzenia. I odwrotnie, zgoda na skrypt nie czyni przetwarzania automatycznie zgodnym z prawem, jeśli wykracza poza to, na co zgodę wyrażono.
Skrypt, który niczego nie zapisuje na urządzeniu ani nie odczytuje, może nie dotykać pierwszego pytania. Czy tak jest, zależy od techniki i bywa oceniane różnie. Warto zapytać dostawcę konkretnie, co robi skrypt. Należy poprosić o pisemny opis.
Czy adres IP jest daną osobową?
W skrócie: często tak. Trybunał Sprawiedliwości Unii Europejskiej orzekł w sprawie C-582/14 (Breyer), że także dynamiczny adres IP może być daną osobową, jeśli operator ma prawne środki, aby przez osoby trzecie (na przykład dostawcę dostępu) dotrzeć do osoby. Pytanie zależy więc od konkretnego przypadku. Organy ustalają próg raczej nisko. Pełną wersję znajdą Państwo w artykule Adres IP a RODO: czy jest daną osobową?.
Dla rozpoznawania odwiedzających oznacza to: należy liczyć się z tym, że liczy się już moment, w którym adres dociera do serwera, nawet jeśli potem jest odrzucany.
Firma, osoba, pseudonim
Rozpoznawanie odwiedzających w B2B twierdzi, że rozpoznaje tylko firmy, a nie osoby. To dobre podejście, ale nie przepustka:
- Poziom firmy pomaga. Jeśli wynikiem jest nazwa przedsiębiorstwa, na końcu nie stoi pojedyncza osoba. Obniża to ryzyko, zwłaszcza przy analizie.
- Jednoosobowi przedsiębiorcy, wolne zawody i małe biura są jednocześnie firmą i osobą. Wynik taki jak „Schmidt Beratung” może odnosić się do konkretnej osoby.
- Home office. Kto przegląda sieć z domu przez firmowy VPN, pojawia się jako firma, choć stoi za tym konkretna osoba. Więcej w artykule Home office, VPN i sieć komórkowa: kogo Państwo nie zobaczą.
- Łączenie danych. Gdy do firmy szuka się osoby kontaktowej lub łączy zachowanie z innymi danymi, może powstać związek z osobą.
- Pseudonimizacja jest środkiem ochrony, a nie wyjściem awaryjnym. Dane spseudonimizowane pozostają danymi osobowymi, dopóki osobę można zidentyfikować za pomocą dodatkowych informacji.
Kto stosuje nagrania ruchu myszy lub profile zachowań, zbliża się jeszcze bardziej do osoby. Na ten temat: Session replay a ochrona danych: jak prawidłowo stosować nagrania ruchu myszy.
Role i umowy
- Państwo jako operator strony są z reguły administratorem w rozumieniu RODO. Państwo decydują, czy i w jakim celu dane są zbierane.
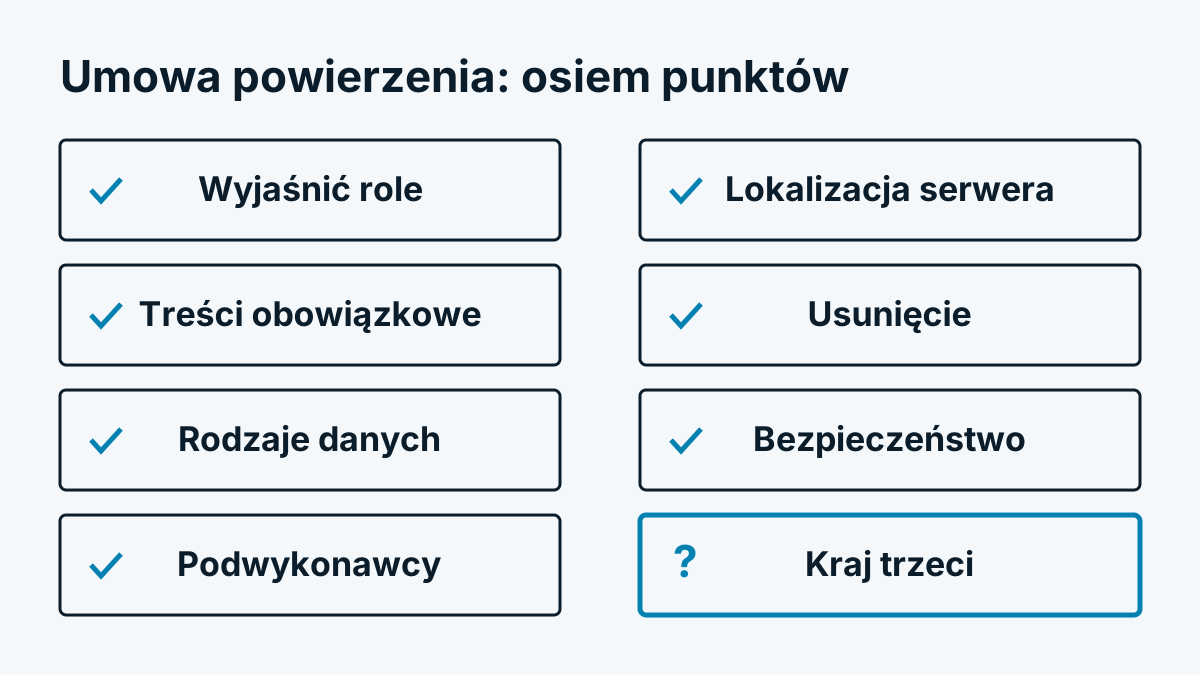
- Dostawca rozpoznawania odwiedzających przetwarza dane z reguły na Państwa zlecenie i jest wtedy podmiotem przetwarzającym. Potrzebna jest do tego umowa według art. 28 RODO. Należy sprawdzić, czy dostawca wykorzystuje dane także do własnych celów, gdyż wtedy zmienia się rola.
- Podwykonawcy (hostingodawcy, bazy danych, dostawcy danych o firmach) muszą być wymienieni i związani umową. Warto zapytać o lokalizację serwerów i o to, czy dane trafiają do państw trzecich.
Obowiązki informacyjne
Odwiedzający muszą dowiedzieć się, co się dzieje. Polityka prywatności powinna zawierać co najmniej:
- że stosowane jest rozpoznawanie odwiedzających i w jakim celu
- jakie dane są przetwarzane (na przykład odwiedzone strony, momenty, pochodzenie, czas przebywania)
- podstawę prawną
- jak długo dane są przechowywane
- odbiorcę lub kategorię odbiorców, czyli Państwa dostawcę
- prawa osób, których dane dotyczą: dostęp, usunięcie, sprzeciw, skarga do organu nadzorczego
Ogólne zdanie o „analityce internetowej” nie wystarcza, jeśli za nim stoi przypisanie firm. Należy opisać je jako odrębny punkt.
Szwajcaria
Szwajcaria ma w zrewidowanej ustawie o ochronie danych (revDSG) własne przepisy, obowiązujące od 1 września 2023 roku. Są mniej skoncentrowane na zgodzie, a bardziej na przejrzystości:
- Należy odpowiednio informować osoby, których dane dotyczą, o pozyskiwaniu i przetwarzaniu ich danych osobowych.
- Przetwarzanie musi być proporcjonalne i związane z celem.
- Kto wyraźnie sprzeciwia się, tego dane mogą być dalej przetwarzane tylko przy istnieniu podstawy uzasadniającej.
- Dla plików cookie i podobnych technik dochodzą obowiązki informacyjne z prawa telekomunikacyjnego.
Jeśli oferta jest skierowana także do odwiedzających z UE, może dodatkowo mieć zastosowanie RODO.
Lista kontrolna dla operatorów
- Należy pisemnie opisać, jakie dane rozwiązanie zbiera, kiedy i gdzie są przechowywane.
- Wyjaśnić, czy skrypt uzyskuje dostęp do urządzenia końcowego. Następnie zdecydować, czy uzyskać na to zgodę.
- Wybrać dla przetwarzania podstawę prawną i udokumentować wyważenie.
- Zawrzeć umowę powierzenia przetwarzania i zażądać wskazania podwykonawców.
- Sprawdzić lokalizację serwerów i możliwe przekazywanie do państw trzecich.
- Uzupełnić politykę prywatności o odrębną sekcję.
- Ustalić terminy przechowywania i kontrolować, czy dane są usuwane.
- Wyłączyć wrażliwe obszary, takie jak kasa, konto i formularze z danymi dotyczącymi zdrowia.
- Wprowadzić sposób obsługi wniosków o dostęp i usunięcie danych.
- Zdecydować, czy potrzebna jest ocena skutków dla ochrony danych. Zapisać wynik.
- Wpisać przetwarzanie do rejestru czynności przetwarzania.
Jak zorganizować proces wyboru, pokazuje artykuł Porównanie rozpoznawania odwiedzających: 12 kryteriów wyboru.
Otwarte pytania dla Państwa doradcy prawnego
Niektóre kwestie nie zostały ostatecznie wyjaśnione lub zależą od Państwa przypadku. Warto je zabrać ze sobą:
- Czy do dostępu do urządzenia wystarcza zgoda na kategorię „statystyka”, czy potrzebna jest odrębna zgoda?
- Czy uzasadniony interes jest wystarczający dla przypisania firm? Jak wypada wyważenie w przypadku małych firm i jednoosobowych przedsiębiorców?
- Od jakiej wielkości lub formy prawnej wynik jest jednoznacznie „niezwiązany z osobą”?
- Jak dokładnie odwiedzający muszą być informowani o przypisaniu firm?
- Jak postępować ze sprzeciwami, jeśli adres IP nie jest przechowywany?
Odpowiedź istnieje tylko w konkretnym przypadku. Kto obiecuje ogólnie, że nie pozostaje żadne ryzyko prawne, sprzedaje gwarancję, której nikt nie może dać.
Jak może z tym postąpić dostawca
Jako przykład z praktyki: Whovisit odrzuca adres IP po zapytaniu, przechowuje tylko firmy i instytucje i nie ustawia plików cookie. Gdzie leżą dane i kto jest zaangażowany, opisuje strona Zasada ochrony danych. Jak długo co jest przechowywane, wyjaśnia pomoc w artykule Przechowywanie i usuwanie. Czy to wystarcza dla Państwa strony, rozstrzygają Państwo wspólnie z doradcą prawnym.
W skrócie
Rozpoznawanie odwiedzających należy oceniać w dwóch krokach: dostęp do urządzenia i przetwarzanie. Poziom firmy zmniejsza ryzyko, ale go nie usuwa. Trzeba wyjaśnić role i umowy, informować odrębnie i usuwać dane wcześnie. A otwarte pytania zabrać na rozmowę z kimś, kto zna Państwa działalność.