Pravo · 7. november 2026 · 6 min branja
Prepoznavanje obiskovalcev in GDPR: trezna umestitev
Prepoznavanje obiskovalcev in GDPR v DE, AT in CH: dva koraka preverjanja, privolitev ali zakoniti interes in kontrolni seznam za upravljavce.
Kdor se informira o prepoznavanju obiskovalcev, bere nasprotujoče si izjave. Eni ponudniki pravijo, da je privolitev vedno potrebna. Drugi obljubljajo, da z njihovo rešitvijo ne potrebujete ničesar. Oboje je preveč posplošeno. Ta članek kaže korake preverjanja, s katerimi vprašanje za svojo spletno stran pripravite sami. Je umestitev, ne pravno svetovanje. Ne nadomešča preverjanja pri vaših pooblaščencih za varstvo podatkov ali odvetnikih.
Stanje virov: 6. 11. 2026. Pred odločitvijo preverite aktualno besedilo.
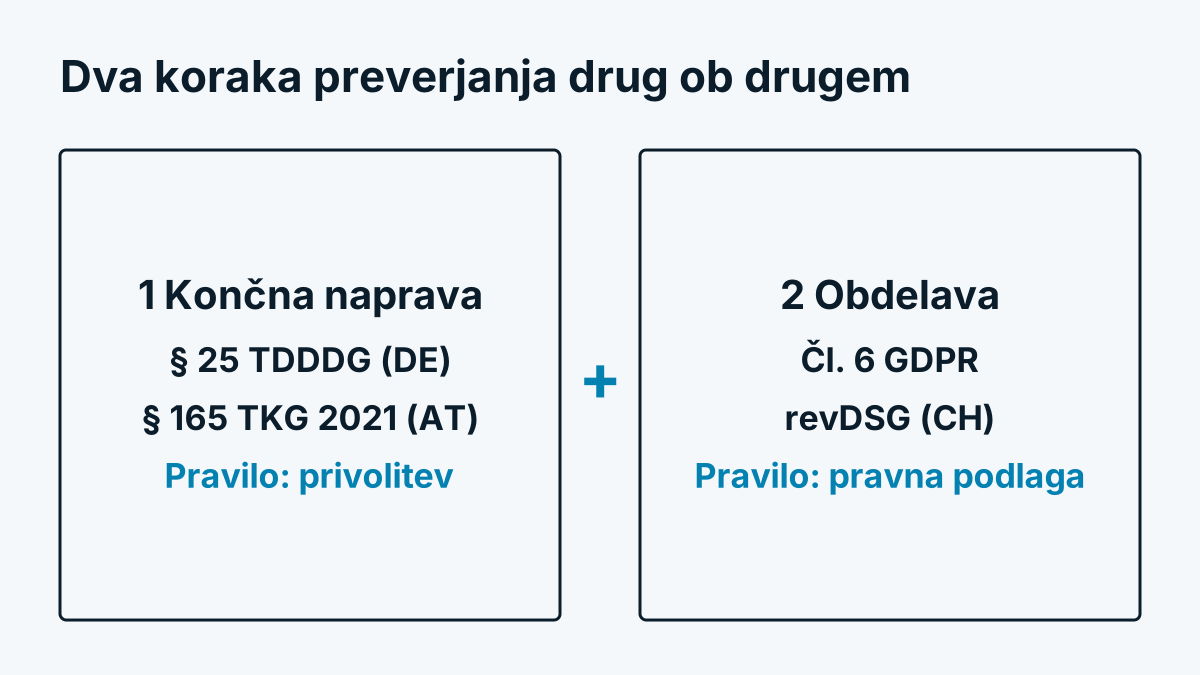
Dve ločeni preverjanji
Prepoznavanje obiskovalcev odpira dve vprašanji, ki se pogosto mešata:
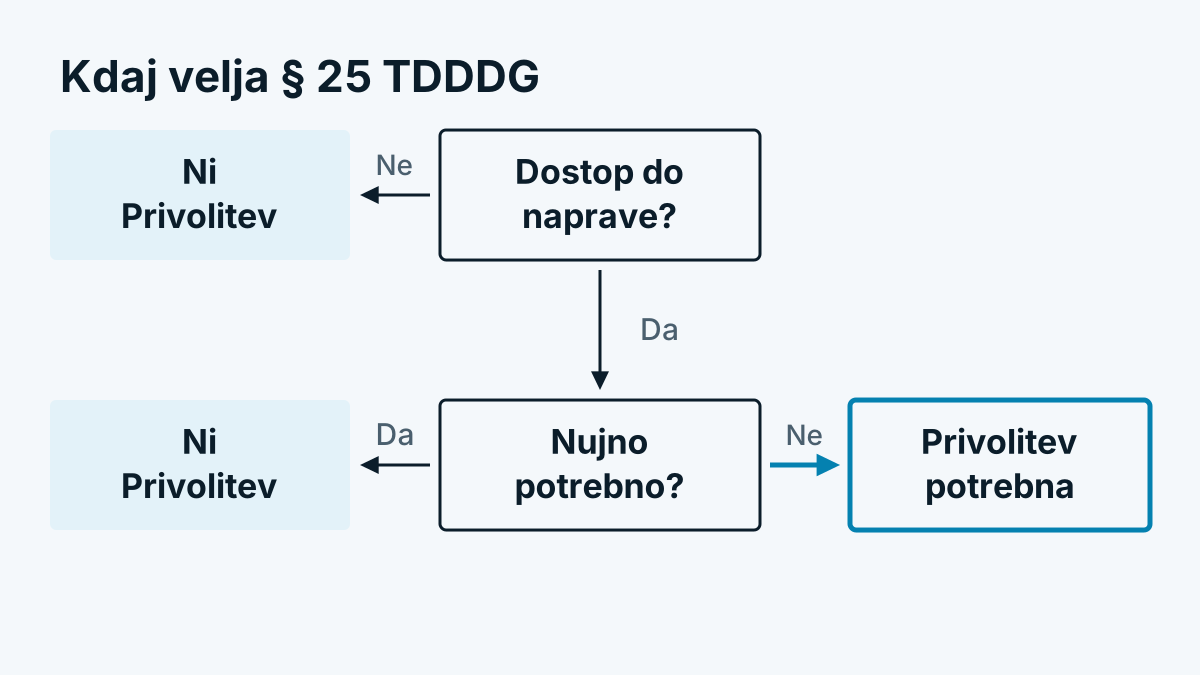
- Ali sme skripta dostopati do naprave obiskovalca? To v Nemčiji ureja § 25 TDDDG, v Avstriji § 165 Abs. 3 TKG 2021. Obe pravili izhajata iz direktive o e-zasebnosti. Shranjevati ali brati je načeloma dovoljeno samo s privolitvijo, razen če je dostop nujno potreben, da izrecno zahtevana storitev deluje.
- Ali je obdelava podatkov dovoljena? Na to odgovarja GDPR, če gre za osebne podatke. Potrebujete pravno podlago po čl. 6 odst. 1, na primer privolitev (točka a) ali zakoniti interes (točka f).
Obe preverjanji veljata vzporedno. Zakoniti interes po GDPR ne nadomešča privolitve za dostop do naprave. Obratno privolitev za skripto obdelave ne naredi samodejno zakonite, če presega to, za kar je bila dana privolitev.
Skripta, ki na napravi sploh nič ne shranjuje ali ne bere, se prvega vprašanja morda sploh ne dotika. Ali to drži, je odvisno od tehnike in se različno ocenjuje. Ponudnika konkretno vprašajte, kaj skripta počne. Naj vam to opišejo pisno.
Ali je naslov IP osebni podatek?
Na kratko: pogosto da. Sodišče Evropske unije je v zadevi C-582/14 (Breyer) razsodilo, da je lahko osebni podatek tudi dinamični naslov IP, če ima upravljavec pravna sredstva, da prek tretjih (na primer ponudnika dostopa) pride do osebe. Vprašanje je torej odvisno od posameznega primera. Organi prag postavljajo raje nizko. Podrobno različico najdete v članku Naslov IP in GDPR: ali je osebni podatek?.
Za prepoznavanje obiskovalcev to pomeni: računajte, da šteje že trenutek, ko naslov prispe na strežnik, tudi če se potem zavrže.
Podjetje, oseba, psevdonim
Prepoznavanje obiskovalcev v B2B trdi, da prepoznava samo podjetja in ne oseb. To je dober pristop, vendar ni prosta vstopnica:
- Raven podjetja pomaga. Če je rezultat ime podjetja, na koncu ne stoji posameznik. To zmanjša tveganje, zlasti pri vrednotenju.
- Samostojni podjetniki, svobodni poklici in majhne pisarne so podjetje in oseba hkrati. Rezultat, kot je „Schmidt Beratung“, se lahko nanaša na določeno osebo.
- Delo od doma. Kdor brska od doma prek poslovnega VPN, se pojavi kot podjetje, čeprav za tem stoji določena oseba. Več o tem v članku Delo od doma, VPN in mobilno omrežje: koga ne vidite.
- Povezovanje. Brž ko k podjetju iščete kontaktno osebo ali vedenje združite z drugimi podatki, lahko nastane navezava na osebo.
- Psevdonimizacija je zaščitni ukrep, ne izhod. Psevdonimizirani podatki ostanejo osebni, dokler je osebo mogoče določiti z dodatnimi informacijami.
Kdor uporablja videe miške ali profile vedenja, se osebi približa še bolj. K temu: Session replay in varstvo podatkov: kako pravilno uporabiti videe miške.
Vloge in pogodbe
- Vi kot upravljavec spletne strani ste praviloma odgovorni v smislu GDPR. Vi odločate, ali in za kaj se podatki zbirajo.
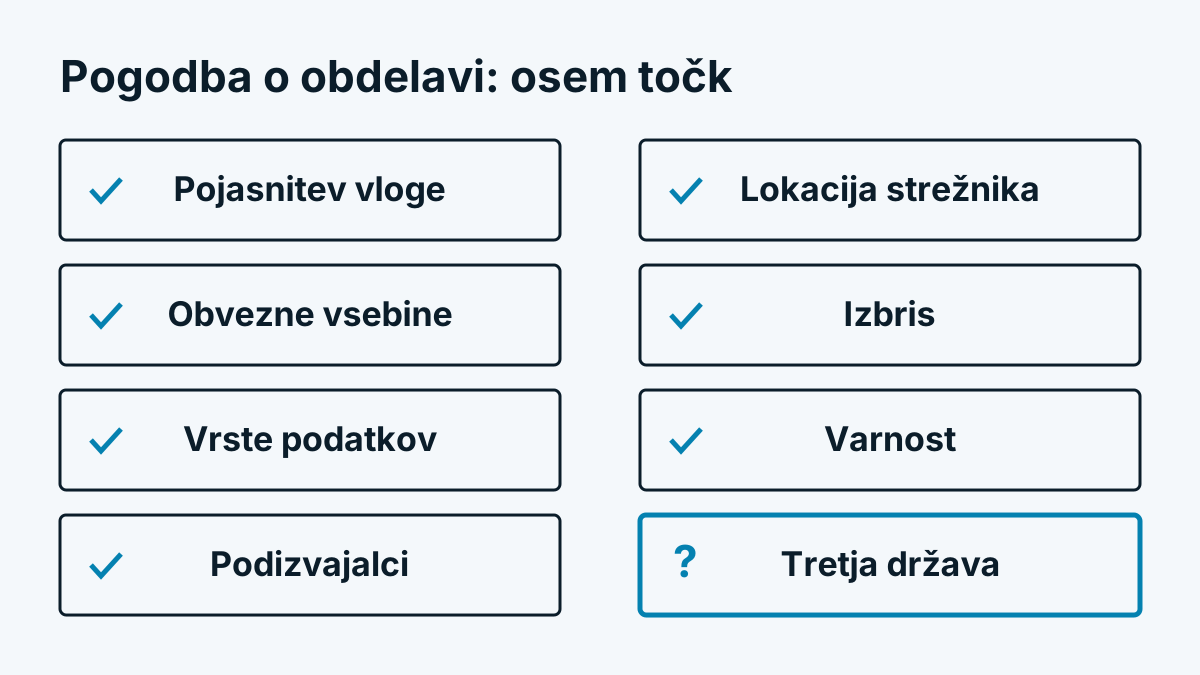
- Ponudnik prepoznavanja obiskovalcev podatke praviloma obdeluje po vašem naročilu in je potem obdelovalec. Za to potrebujete pogodbo po čl. 28 GDPR. Preverite, ali ponudnik podatke uporablja tudi za lastne namene, ker se potem vloga spremeni.
- Podizvajalci (ponudniki gostovanja, zbirk podatkov, podatkov o podjetjih) morajo biti navedeni in pogodbeno vezani. Vprašajte po lokaciji strežnika in po tem, ali podatki tečejo v tretje države.
Obveznosti obveščanja
Obiskovalci morajo izvedeti, kaj se dogaja. Izjava o varstvu podatkov naj vsebuje vsaj:
- da se uporablja prepoznavanje obiskovalcev in za kaj
- katere podatke se obdeluje (na primer odprte strani, časi, izvor, čas zadrževanja)
- pravno podlago
- kako dolgo se podatki shranjujejo
- prejemnika ali kategorijo prejemnikov, torej vašega ponudnika
- pravice posameznikov: dostop, izbris, ugovor, pritožba pri nadzornem organu
Splošen stavek o „spletni analitiki“ ne zadošča, če za tem stoji dodelitev podjetja. Opišite jo kot samostojno točko.
Švica
Švica ima z revidiranim zakonom o varstvu podatkov (revDSG) lastna pravila, ki veljajo od 1. septembra 2023. Manj so osredotočena na privolitev, bolj na preglednost:
- Posameznike morate primerno obvestiti o pridobivanju in obdelavi njihovih osebnih podatkov.
- Obdelava mora biti sorazmerna in namensko vezana.
- Kdor izrecno ugovarja, njegovi podatki se smejo naprej obdelovati samo ob razlogu za opravičilo.
- Za piškotke in podobne tehnike se dodajo obveznosti obveščanja iz telekomunikacijskega prava.
Če vaša ponudba velja tudi za obiskovalce iz EU, lahko dodatno velja GDPR.
Kontrolni seznam za upravljavce
- Pisno opišite, katere podatke rešitev zajema, kdaj in kje se shranjujejo.
- Pojasnite, ali skripta dostopa do končne naprave. Nato se odločite, ali boste zanjo pridobili privolitev.
- Za obdelavo izberite pravno podlago in dokumentirajte tehtanje.
- Sklenite pogodbo o obdelavi podatkov in si dajte navesti podizvajalce.
- Preverite lokacijo strežnika in morebitne prenose v tretje države.
- Izjavo o varstvu podatkov dopolnite s samostojnim razdelkom.
- Določite roke hrambe in preverjajte, da se izbriše.
- Zaprite občutljiva področja, kot so blagajna, račun in obrazci z zdravstvenimi podatki.
- Vzpostavite pot za obravnavo zahtev za dostop in izbris.
- Odločite se, ali je potrebna ocena učinka v zvezi z varstvom podatkov. Rezultat zabeležite.
- Obdelavo vpišite v evidenco dejavnosti obdelave.
Kako zastaviti postopek izbire, kaže članek Primerjava orodij za prepoznavanje obiskovalcev: 12 meril za izbiro.
Odprta vprašanja za vaše pravno svetovanje
Nekatere točke niso dokončno pojasnjene ali so odvisne od vašega primera. Vzemite jih s seboj:
- Ali za dostop do naprave zadošča privolitev v kategorijo „statistika“ ali je potrebna lastna privolitev?
- Ali je zakoniti interes za dodelitev podjetja vzdržen? Kako tehtanje izpade pri majhnih podjetjih in samostojnih podjetnikih?
- Od katere velikosti ali pravne oblike je rezultat nedvoumno „ni osebni podatek“?
- Kako natančno morajo biti obiskovalci obveščeni o dodelitvi podjetja?
- Kako ravnate z ugovori, če se naslov IP ne shranjuje?
Odgovor obstaja samo v posameznem primeru. Kdor vam splošno obljubi, da ne ostane nobeno pravno tveganje, vam prodaja garancijo, ki je nihče ne more dati.
Kako lahko s tem ravna ponudnik
Kot primer iz prakse: Whovisit po poizvedbi zavrže naslov IP, shranjuje samo podjetja in ustanove ter ne nastavlja piškotka. Kje so podatki in kdo sodeluje, piše na strani Načelo varstva podatkov. Kako dolgo se kaj shranjuje, piše v pomoči pod Hramba in izbris. Ali to za vašo spletno stran zadošča, se odločite z vašim pravnim svetovanjem.
Na kratko
Prepoznavanje obiskovalcev preverite v dveh korakih: dostop do naprave in obdelava. Raven podjetja zmanjša tveganje, ga pa ne odpravi. Pojasnite vloge in pogodbe, obveščajte samostojno in izbrišite zgodaj. In odprta vprašanja vzemite v pogovor z nekom, ki pozna vaše poslovanje.