Direito · 7 de novembro de 2026 · 7 min de leitura
Reconhecimento de visitantes e RGPD: um enquadramento objetivo
Reconhecimento de visitantes e RGPD em DE, AT e CH: dois passos de verificação, consentimento ou interesse legítimo e uma lista de verificação para operadores.
Quem se informa sobre o reconhecimento de visitantes lê afirmações contraditórias. Uns fornecedores dizem que o consentimento é sempre necessário. Outros prometem que, com a sua solução, não é preciso nada. Ambas as posições são demasiado genéricas. Este artigo mostra os passos de verificação com que pode preparar a questão para o seu próprio website. É um enquadramento, não aconselhamento jurídico. Não substitui a análise pelos seus encarregados de proteção de dados ou advogados.
Data das fontes: 06.11.2026. Antes de uma decisão, verifique o texto atualmente em vigor.
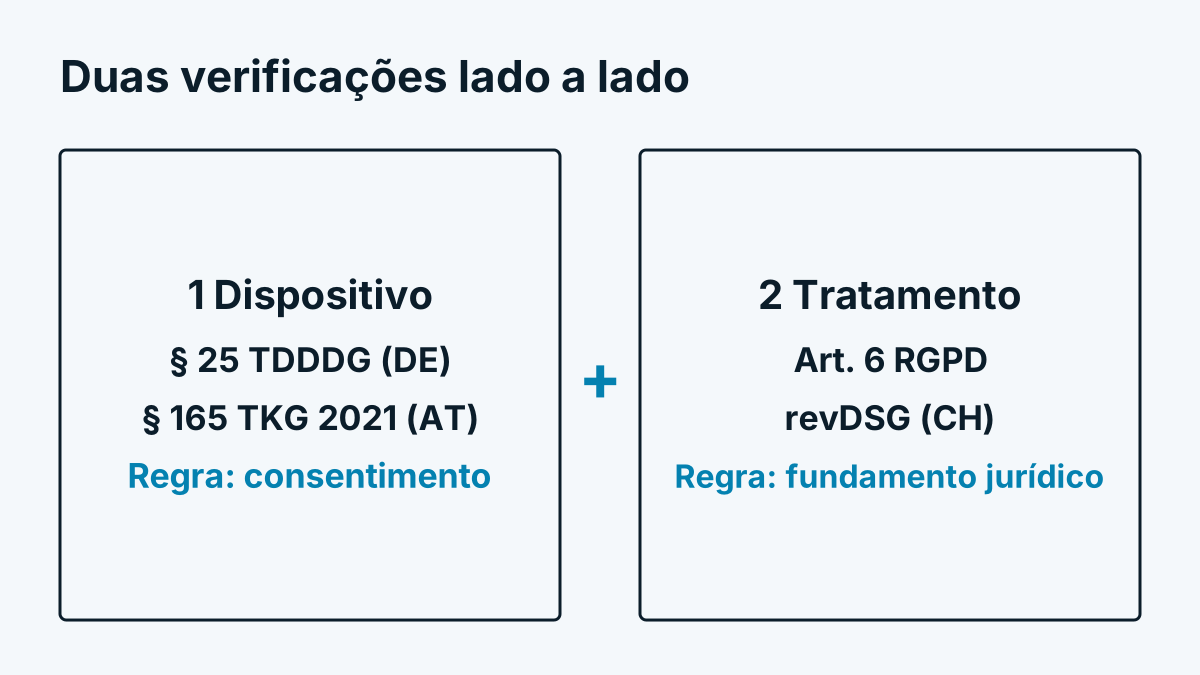
Duas verificações separadas
O reconhecimento de visitantes levanta duas questões que muitas vezes se misturam:
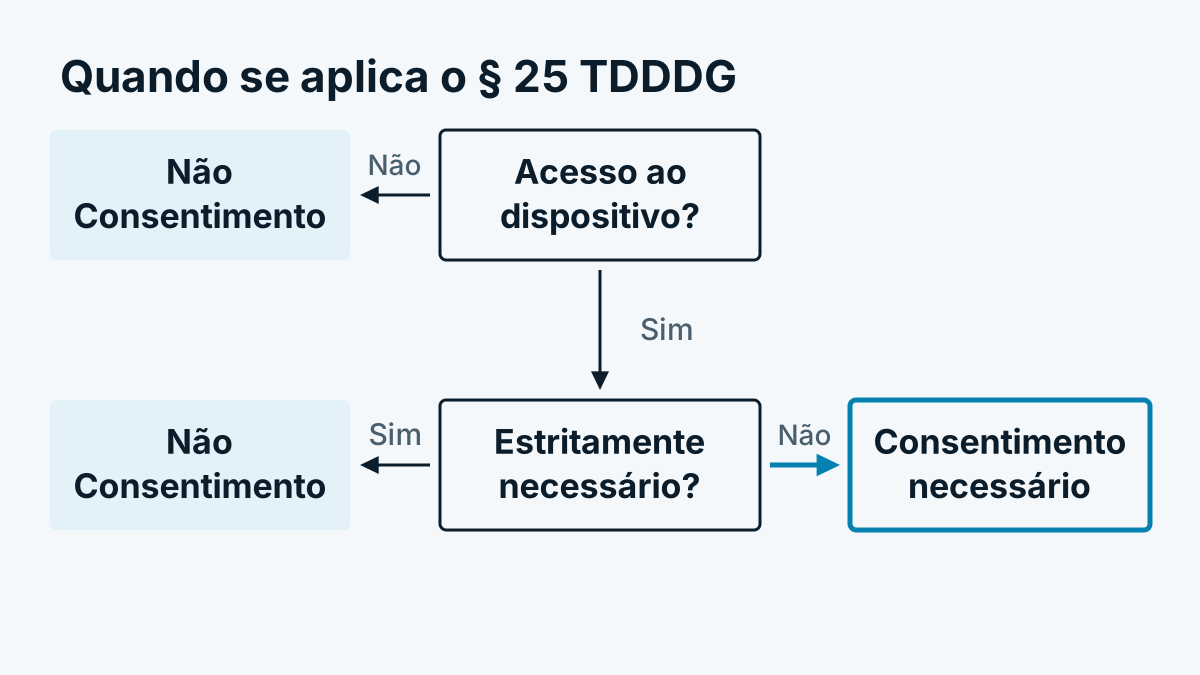
- O script pode aceder ao dispositivo do visitante? Na Alemanha, isto é regulado pelo § 25 TDDDG, na Áustria pelo § 165 Abs. 3 TKG 2021. Ambas as regras provêm da diretiva ePrivacy. Só se pode, em princípio, guardar ou ler com consentimento, a não ser que o acesso seja estritamente necessário para que um serviço expressamente solicitado funcione.
- O tratamento dos dados pode ter lugar? Responde o RGPD, se se tratar de dados pessoais. Precisa de um fundamento jurídico nos termos do art. 6.º, n.º 1, por exemplo consentimento (al. a) ou interesse legítimo (al. f).
Ambas as verificações aplicam-se em paralelo. Um interesse legítimo nos termos do RGPD não substitui o consentimento para o acesso ao dispositivo. Inversamente, um consentimento para o script não torna automaticamente lícito o tratamento, se este for além daquilo para que se consentiu.
Um script que não guarda nem lê nada no dispositivo pode não tocar na primeira questão. Se isso se verifica, depende da técnica e é avaliado de formas diferentes. Pergunte ao seu fornecedor, de forma concreta, o que o script faz. Peça que o descrevam por escrito.
O endereço IP é pessoal?
Em resumo: muitas vezes sim. O Tribunal de Justiça da União Europeia decidiu no processo C-582/14 (Breyer) que também um endereço IP dinâmico pode ser pessoal, se o operador tiver meios jurídicos para chegar à pessoa através de terceiros (por exemplo, o fornecedor de acesso). A questão depende, portanto, do caso concreto. As autoridades tendem a colocar o limiar baixo. A versão detalhada encontra-a em Endereço IP e RGPD: é um dado pessoal?.
Para o reconhecimento de visitantes, isto significa: conte com o facto de que já conta o momento em que o endereço chega ao servidor, mesmo que seja descartado depois.
Empresa, pessoa, pseudónimo
O reconhecimento de visitantes no B2B afirma reconhecer apenas empresas e não pessoas. É uma boa abordagem, mas não um salvo-conduto:
- O nível da empresa ajuda. Se o resultado é o nome de uma empresa, no fim não está uma pessoa individual. Isso reduz o risco, sobretudo na análise.
- Empresários em nome individual, profissionais liberais e pequenos escritórios são empresa e pessoa ao mesmo tempo. Um resultado como «Schmidt Beratung» pode referir-se a uma pessoa determinada.
- Teletrabalho. Quem navega de casa através de uma VPN da empresa aparece como empresa, embora haja uma pessoa determinada por detrás. Mais sobre isto em Teletrabalho, VPN e rede móvel: quem não vê.
- Ligação. Assim que procura uma pessoa de contacto para a empresa ou combina o comportamento com outros dados, pode surgir uma referência a pessoas.
- A pseudonimização é uma medida de proteção, não uma saída. Os dados pseudonimizados continuam a ser pessoais enquanto a pessoa puder ser determinada com informações adicionais.
Quem utiliza vídeos de rato ou perfis de comportamento aproxima-se ainda mais da pessoa. Sobre isto: Session replay e proteção de dados: utilizar vídeos de rato corretamente.
Papéis e contratos
- Você, como operador do website, é em regra responsável nos termos do RGPD. Decide se e para que fins os dados são recolhidos.
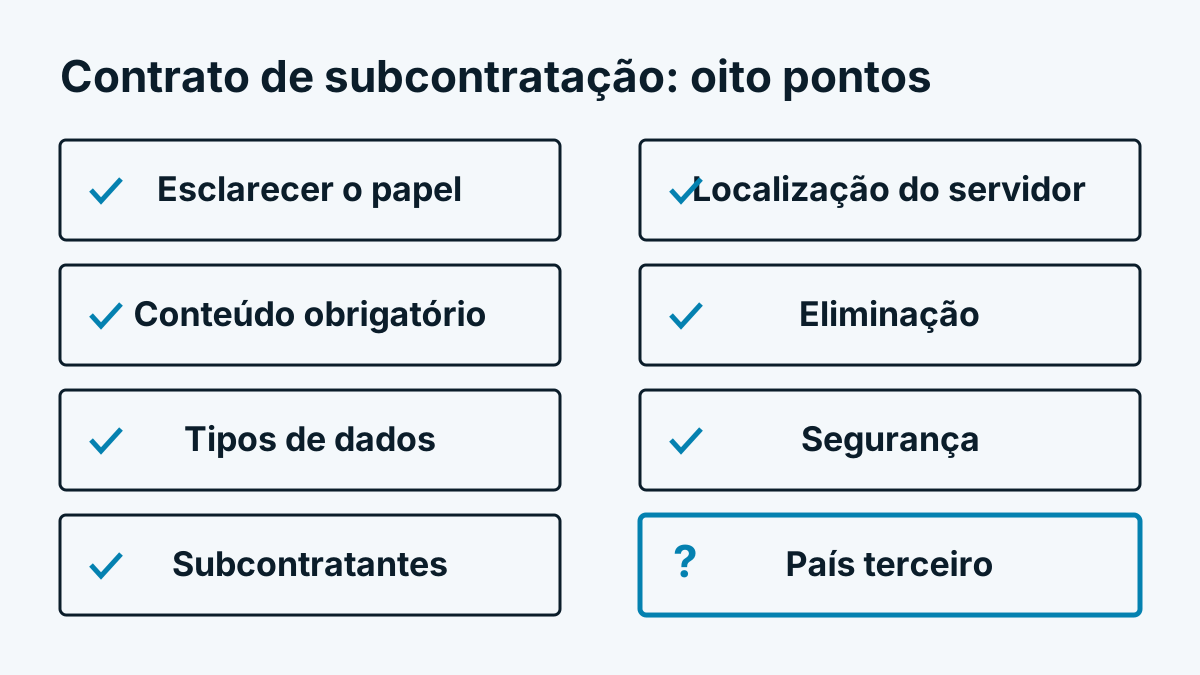
- O fornecedor do reconhecimento de visitantes trata em regra os dados por sua conta e é então subcontratante. Para isso precisa de um contrato nos termos do art. 28.º do RGPD. Verifique se o fornecedor usa os dados também para fins próprios, pois nesse caso o papel muda.
- Subcontratantes ulteriores (alojamento, bases de dados, fornecedores de dados de empresas) têm de estar listados e vinculados por contrato. Pergunte pela localização do servidor e se os dados fluem para países terceiros.
Obrigações de informação
Os visitantes têm de saber o que acontece. A política de privacidade deve conter, no mínimo:
- que é utilizado um reconhecimento de visitantes e para que fim
- que dados são tratados (por exemplo páginas consultadas, momentos, origem, tempo de permanência)
- o fundamento jurídico
- durante quanto tempo os dados são guardados
- o destinatário ou a categoria de destinatários, ou seja, o seu fornecedor
- os direitos dos titulares: acesso, apagamento, oposição, reclamação junto da autoridade de controlo
Uma frase genérica sobre «análise web» não chega quando por detrás há uma atribuição de empresas. Descreva-a como ponto próprio.
Suíça
A Suíça tem, com a lei de proteção de dados revista (revDSG), regras próprias, em vigor desde 1 de setembro de 2023. São menos centradas no consentimento e mais orientadas para a transparência:
- Tem de informar adequadamente os titulares sobre a obtenção e o tratamento dos seus dados pessoais.
- O tratamento tem de ser proporcional e limitado a finalidades.
- Quem se opõe expressamente só pode ver os seus dados tratados de novo com um motivo justificativo.
- Para cookies e técnicas semelhantes acrescentam-se obrigações de informação do direito das telecomunicações.
Se a sua oferta se destina também a visitantes da UE, o RGPD pode aplicar-se adicionalmente.
Lista de verificação para operadores
- Descreva por escrito que dados a solução recolhe, quando e onde são guardados.
- Esclareça se o script acede ao dispositivo terminal. Decida depois se obtém consentimento para isso.
- Escolha um fundamento jurídico para o tratamento e documente a ponderação.
- Celebre um contrato de subcontratação e peça que lhe indiquem os subcontratantes ulteriores.
- Verifique a localização do servidor e possíveis transferências para países terceiros.
- Complete a política de privacidade com uma secção própria.
- Defina prazos de conservação e verifique que o apagamento é feito.
- Bloqueie áreas sensíveis como caixa, conta e formulários com dados de saúde.
- Crie uma via para tratar pedidos de acesso e de apagamento.
- Decida se é necessária uma avaliação de impacto sobre a proteção de dados. Registe o resultado.
- Inclua o tratamento no registo das atividades de tratamento.
Como organizar o processo de seleção, mostra-o Comparar reconhecimento de visitantes: 12 critérios de seleção.
Questões em aberto para o seu aconselhamento jurídico
Alguns pontos não estão definitivamente esclarecidos ou dependem do seu caso. Leve-os consigo:
- Para o acesso ao dispositivo, basta um consentimento na categoria «estatística», ou é necessário um consentimento próprio?
- O interesse legítimo é sustentável para uma atribuição de empresas? Como fica a ponderação no caso de pequenas empresas e empresários em nome individual?
- A partir de que dimensão ou forma jurídica um resultado é inequivocamente «não pessoal»?
- Com que rigor devem os visitantes ser informados sobre a atribuição de empresas?
- Como lida com oposições quando o endereço IP não é guardado?
Só há resposta caso a caso. Quem lhe promete em termos gerais que não resta nenhum risco jurídico está a vender-lhe uma garantia que ninguém pode dar.
Como um fornecedor pode lidar com isto
Como exemplo prático: o Whovisit descarta o endereço IP após a consulta, guarda apenas empresas e instituições e não define cookies. Onde estão os dados e quem está envolvido, está na página Datenschutz-Prinzip. Durante quanto tempo se guarda o quê, está na ajuda em Aufbewahrung und Löschen. Se isso é suficiente para o seu website, decide-o com o seu aconselhamento jurídico.
Em resumo
Verifique o reconhecimento de visitantes em dois passos: acesso ao dispositivo e tratamento. O nível da empresa reduz o risco, mas não o elimina. Esclareça papéis e contratos, informe de forma autónoma e apague cedo. E leve as questões em aberto para uma conversa com alguém que conheça o seu negócio.