Jog · 2026. november 7. · 6 perc olvasási idő
Látogatóazonosítás és GDPR: higgadt besorolás
Látogatóazonosítás és GDPR DE, AT és CH területén: két vizsgálati lépés, hozzájárulás vagy jogos érdek, és ellenőrző lista üzemeltetőknek.
Aki a látogatóazonosításról tájékozódik, egymásnak ellentmondó állításokat olvas. Egyes szolgáltatók szerint mindig szükség van hozzájárulásra. Mások azt ígérik, hogy az ő megoldásukhoz semmire sincs szükség. Mindkettő túl általános. Ez a cikk bemutatja azokat a vizsgálati lépéseket, amelyekkel a kérdést a saját weboldalára maga előkészítheti. Besorolás, nem jogi tanácsadás. Nem helyettesíti az adatvédelmi tisztviselők vagy az ügyvédek általi vizsgálatot.
A források állása: 2026. 11. 06. Döntés előtt ellenőrizze az aktuális szöveget.
Két külön vizsgálat
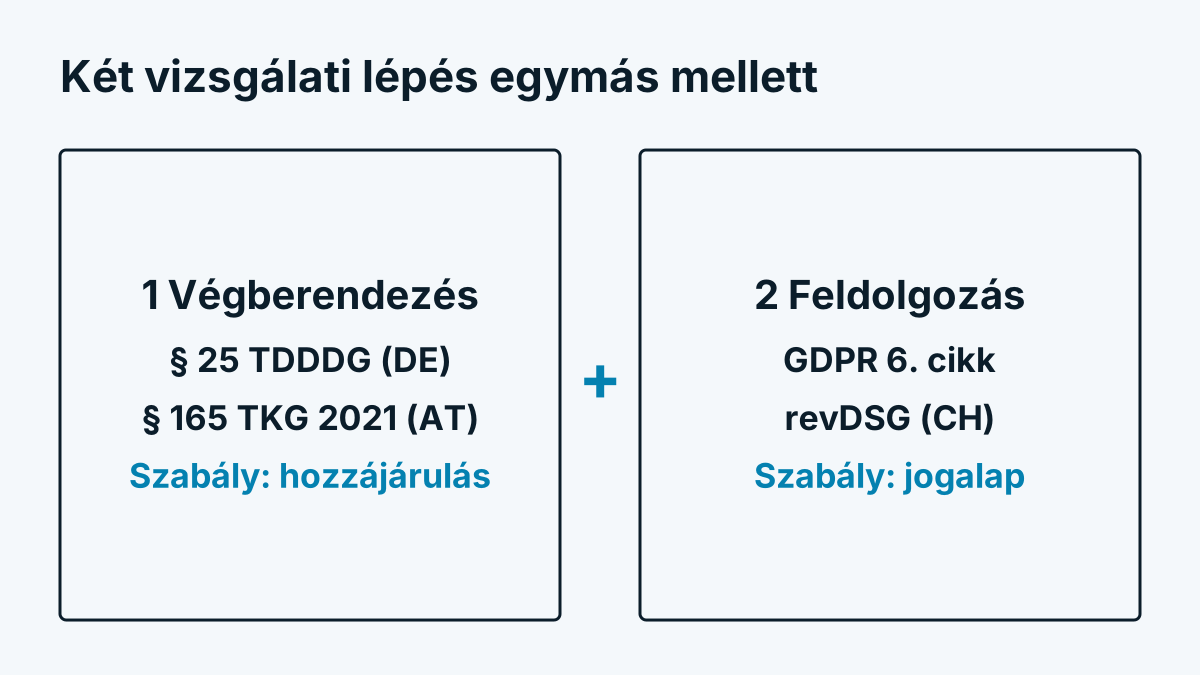
A látogatóazonosítás két kérdést vet fel, amelyeket gyakran összekevernek:
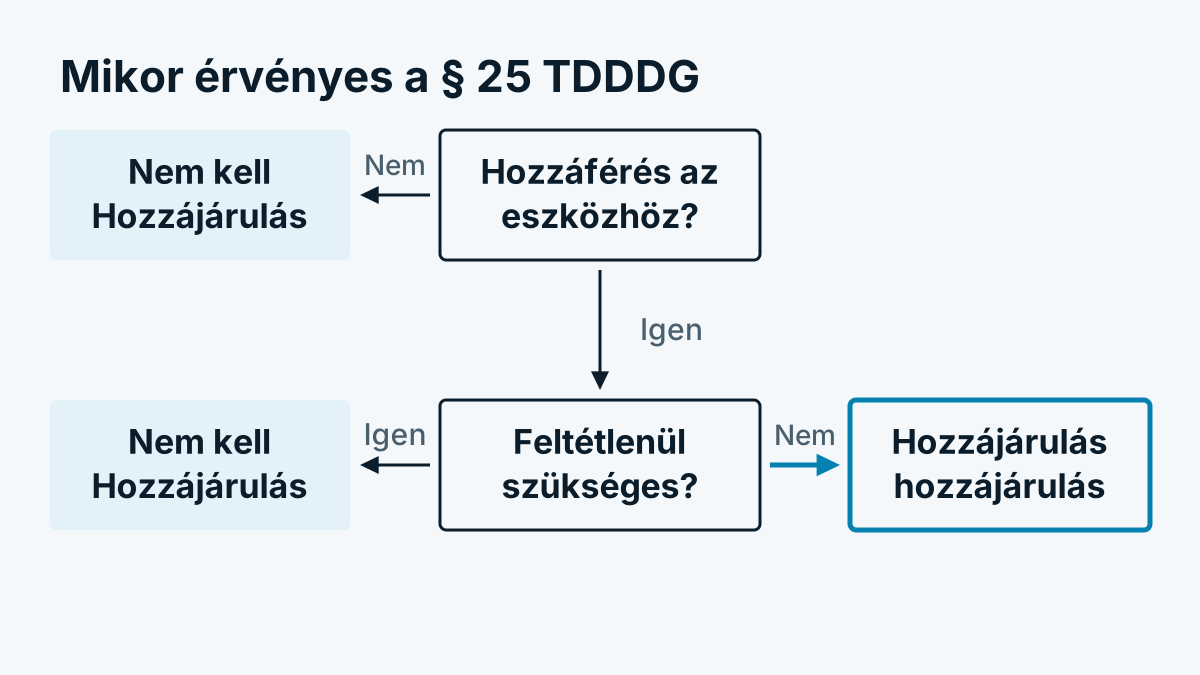
- Hozzáférhet-e a szkript a látogató eszközéhez? Ezt Németországban a § 25 TDDDG (a német Telekommunikáció-Digitális Szolgáltatások Adatvédelmi Törvény), Ausztriában a § 165 Abs. 3 TKG 2021 szabályozza. Mindkét szabály az ePrivacy-irányelvből ered. Tárolni vagy kiolvasni alapvetően csak hozzájárulással szabad, kivéve, ha a hozzáférés feltétlenül szükséges egy kifejezetten kért szolgáltatás működéséhez.
- Megtörténhet-e az adatok feldolgozása? Erre a GDPR válaszol, ha személyes adatokról van szó. Szüksége van a 6. cikk (1) bekezdése szerinti jogalapra, például hozzájárulásra (a pont) vagy jogos érdekre (f pont).
Mindkét vizsgálat egymás mellett érvényes. A GDPR szerinti jogos érdek nem pótolja az eszközhöz való hozzáféréshez szükséges hozzájárulást. Fordítva, a szkripthez adott hozzájárulás nem teszi automatikusan jogszerűvé a feldolgozást, ha az túlmegy azon, amire a hozzájárulást adták.
Az a szkript, amely egyáltalán nem tárol és nem olvas ki semmit az eszközön, adott esetben nem érinti az első kérdést. Hogy ez igaz-e, a technikától függ, és eltérően ítélik meg. Kérdezze meg a szolgáltatótól konkrétan, mit csinál a szkript. Íratja le vele írásban.
Személyes adat-e az IP-cím?
Röviden: gyakran igen. Az Európai Unió Bírósága a C-582/14 (Breyer) ügyben kimondta, hogy a dinamikus IP-cím is lehet személyes adat, ha az üzemeltetőnek jogi eszközei vannak arra, hogy harmadik feleken (például a hozzáférést nyújtó szolgáltatón) keresztül eljusson a személyhez. A kérdés tehát az egyedi esettől függ. A hatóságok inkább alacsonyan húzzák meg a küszöböt. A részletes változatot az IP-cím és GDPR: személyes adat-e? cikkben találja.
A látogatóazonosításra nézve ez azt jelenti: számítson rá, hogy már az a pillanat számít, amikor a cím megérkezik a szerverhez, még ha utána el is vetik.
Cég, személy, álnév
A B2B látogatóazonosítás azt állítja, hogy csak cégeket ismer fel, személyeket nem. Ez jó megközelítés, de nem szabad útlevél:
- A vállalati szint segít. Ha az eredmény egy vállalkozás neve, a végén nincs egyes személy. Ez csökkenti a kockázatot, főleg a kiértékelésnél.
- Egyéni vállalkozók, szabadúszók és kis irodák egyszerre cég és személy. Egy olyan eredmény, mint a „Schmidt Beratung”, egy meghatározott személyre vonatkozhat.
- Home office. Aki otthonról céges VPN-en keresztül szörfözik, cégként jelenik meg, bár egy meghatározott személy áll mögötte. Többet erről a Home office, VPN és mobilhálózat: kiket nem lát cikkben talál.
- Összekapcsolás. Amint a céghez kapcsolattartót keres, vagy a viselkedést más adatokkal vonja össze, személyi vonatkozás keletkezhet.
- Az álnevesítés védőintézkedés, nem kibúvó. Az álnevesített adatok személyes adatok maradnak, amíg a személy kiegészítő információkkal meghatározható.
Aki egérvideókat vagy viselkedési profilokat alkalmaz, még közelebb kerül a személyhez. Ehhez: Session replay és adatvédelem: az egérvideók helyes használata.
Szerepek és szerződések
- Ön mint a weboldal üzemeltetője általában adatkezelő a GDPR értelmében. Ön dönt arról, hogy az adatokat rögzítik-e, és mire.
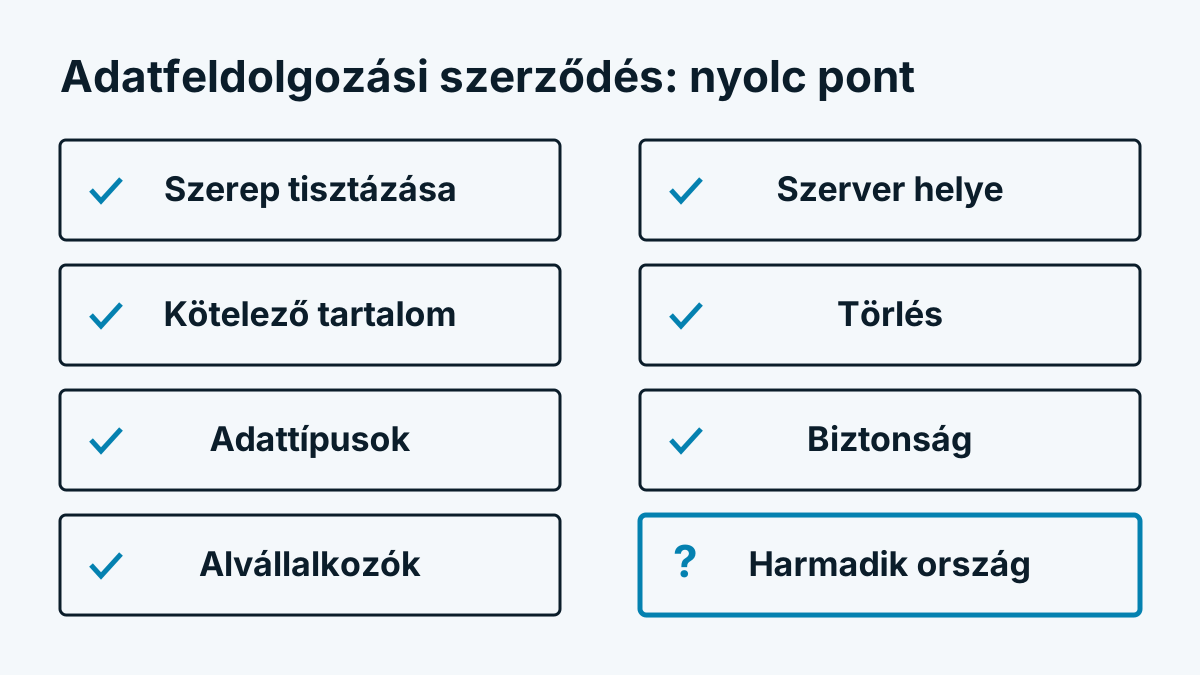
- A látogatóazonosító szolgáltatója az adatokat általában az Ön megbízásából dolgozza fel, és ekkor adatfeldolgozó. Ehhez a GDPR 28. cikke szerinti szerződésre van szüksége. Ellenőrizze, hogy a szolgáltató az adatokat saját céljaira is használja-e, mert akkor a szerep megváltozik.
- Az alvállalkozókat (tárhelyszolgáltatók, adatbázisok, céges adatok szolgáltatói) fel kell sorolni és szerződésben le kell kötni. Kérdezzen rá a szerver helyére, és arra, hogy áramlanak-e adatok harmadik országokba.
Tájékoztatási kötelezettségek
A látogatóknak tudniuk kell, mi történik. Az adatvédelmi tájékoztatónak legalább a következőket kell tartalmaznia:
- hogy látogatóazonosítást alkalmaznak, és mire
- mely adatokat dolgozzák fel (például a megtekintett oldalak, időpontok, származás, tartózkodási idő)
- a jogalapot
- mennyi ideig tárolják az adatokat
- a címzettet vagy a címzettek kategóriáját, tehát az Ön szolgáltatóját
- az érintettek jogait: hozzáférés, törlés, tiltakozás, panasz a felügyeleti hatóságnál
Egy általános mondat a „webanalitikáról” nem elég, ha mögötte cégek hozzárendelése áll. Írja le külön pontként.
Svájc
Svájcnak a módosított adatvédelmi törvénnyel (revDSG) saját szabályai vannak, amelyek 2023. szeptember 1. óta érvényesek. Kevésbé hozzájárulás-központúak, annál inkább az átláthatóságra irányulnak:
- Az érintetteket megfelelően tájékoztatnia kell személyes adataik beszerzéséről és kezeléséről.
- A kezelésnek arányosnak és célhoz kötöttnek kell lennie.
- Aki kifejezetten tiltakozik, annak adatait csak jogosultsági okkal szabad tovább kezelni.
- A sütikre és hasonló technikákra a távközlési jogból eredő tájékoztatási kötelezettségek is vonatkoznak.
Ha az Ön ajánlata az EU-ból érkező látogatóknak is szól, ezenfelül a GDPR is érvényesülhet.
Ellenőrző lista üzemeltetőknek
- Írásban írja le, mely adatokat rögzíti a megoldás, mikor és hol tárolják őket.
- Tisztázza, hogy a szkript hozzáfér-e a végberendezéshez. Ezután döntse el, kér-e ehhez hozzájárulást.
- Válasszon a feldolgozáshoz jogalapot, és dokumentálja a mérlegelést.
- Kössön adatfeldolgozási szerződést, és neveztesse meg az alvállalkozókat.
- Ellenőrizze a szerver helyét és a harmadik országokba történő lehetséges továbbításokat.
- Egészítse ki az adatvédelmi tájékoztatót egy külön szakasszal.
- Határozza meg a tárolási határidőket, és ellenőrizze, hogy törölnek.
- Zárja ki az érzékeny területeket, például a pénztárt, a fiókot és az egészségügyi adatokat tartalmazó űrlapokat.
- Alakítson ki egy utat a hozzáférési és törlési kérelmek kezelésére.
- Döntse el, szükséges-e adatvédelmi hatásvizsgálat. Rögzítse az eredményt.
- Vegye fel a feldolgozást az adatkezelési tevékenységek nyilvántartásába.
Hogyan építhető fel a kiválasztási eljárás, azt a Látogatóazonosító összehasonlítása: 12 szempont a kiválasztáshoz mutatja.
Nyitott kérdések a jogi tanácsadásához
Néhány pont nincs véglegesen tisztázva, vagy az Ön esetétől függ. Vigye magával őket:
- Elegendő-e az eszközhöz való hozzáféréshez a „statisztika” kategóriára adott hozzájárulás, vagy külön hozzájárulás szükséges?
- Tartható-e a jogos érdek a cégek hozzárendeléséhez? Hogyan alakul a mérlegelés kis cégeknél és egyéni vállalkozóknál?
- Mekkora mérettől vagy jogi formától egyértelműen „nem személyes” egy eredmény?
- Pontosan mennyire kell tájékoztatni a látogatókat a cégek hozzárendeléséről?
- Hogyan kezeli a tiltakozásokat, ha az IP-címet nem tárolják?
Válasz csak egyedi esetben van. Aki általánosságban azt ígéri Önnek, hogy nem marad jogi kockázat, az olyan garanciát ad el, amelyet senki sem adhat.
Hogyan kezelheti ezt egy szolgáltató
Gyakorlati példaként: a Whovisit a lekérdezés után elveti az IP-címet, csak cégeket és intézményeket tárol, és nem állít be sütit. Hogy hol vannak az adatok, és kik vesznek részt, az Adatvédelmi alapelv oldalon áll. Hogy mit mennyi ideig tárolnak, a súgóban olvasható a Megőrzés és törlés alatt. Hogy ez elegendő-e az Ön weboldalához, azt a jogi tanácsadójával döntse el.
Röviden összefoglalva
A látogatóazonosítást két lépésben vizsgálja: eszközhöz való hozzáférés és feldolgozás. A vállalati szint csökkenti a kockázatot, de nem szünteti meg. Tisztázza a szerepeket és a szerződéseket, tájékoztasson önállóan, és törölje korán. És vigye magával a nyitott kérdéseket egy olyan személlyel folytatott beszélgetésbe, aki ismeri az Ön üzletét.