Teisė · 2026 m. lapkričio 7 d. · 5 min. skaitymo
Lankytojų atpažinimas ir BDAR: blaivus įvertinimas
Lankytojų atpažinimas ir BDAR Vokietijoje, Austrijoje ir Šveicarijoje: du patikros žingsniai, sutikimas ar teisėtas interesas ir operatoriaus kontrolinis sąrašas.
Kas domisi lankytojų atpažinimu, skaito prieštaringus teiginius. Vieni tiekėjai sako, kad sutikimo reikia visada. Kiti žada, kad su jų sprendimu nereikia nieko. Abu teiginiai per daug bendri. Šis straipsnis parodo patikros žingsnius, kuriais galite patys pasiruošti atsakyti į šį klausimą savo svetainei. Tai įvertinimas, o ne teisinė konsultacija. Jis nepakeičia Jūsų duomenų apsaugos pareigūnų ar teisininkų atliekamos patikros.
Šaltinių būklė: 2026-11-06. Prieš priimdami sprendimą patikrinkite aktualią formuluotę.
Dvi atskiros patikros
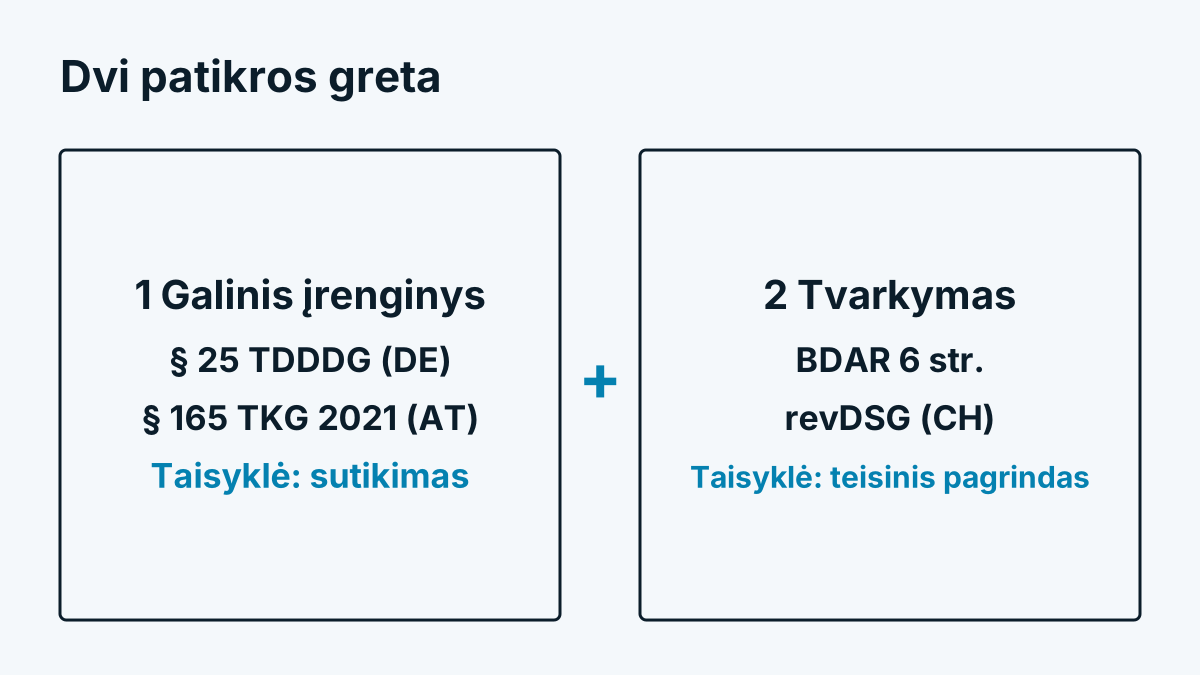
Lankytojų atpažinimas kelia du klausimus, kurie dažnai sumaišomi:
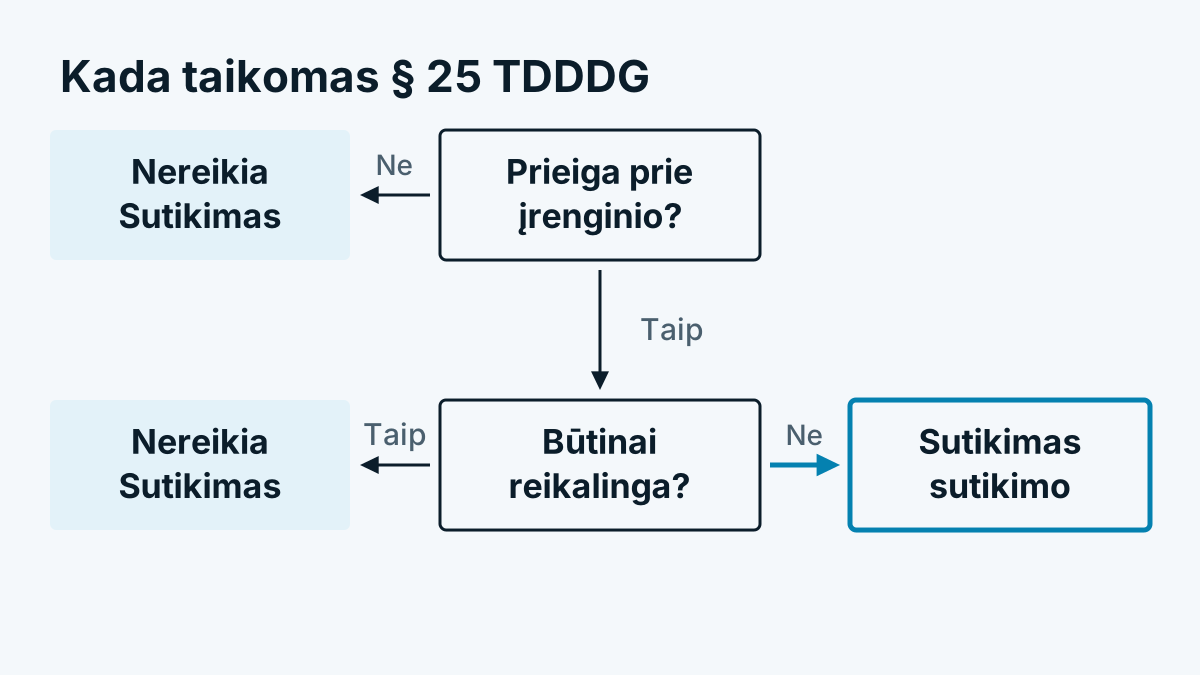
- Ar scenarijus gali pasiekti lankytojo įrenginį? Tai Vokietijoje reglamentuoja § 25 TDDDG, Austrijoje § 165 Abs. 3 TKG 2021. Abi taisyklės kilusios iš e. privatumo direktyvos. Saugoti ar nuskaityti iš principo galima tik su sutikimu, nebent prieiga yra būtinai reikalinga, kad veiktų aiškiai pageidaujama paslauga.
- Ar duomenų tvarkymas gali vykti? Tai atsako BDAR, jei kalbama apie asmens duomenis. Reikia teisinio pagrindo pagal 6 straipsnio 1 dalį, pavyzdžiui, sutikimo (a punktas) arba teisėto intereso (f punktas).
Abi patikros galioja kartu. Teisėtas interesas pagal BDAR nepakeičia sutikimo prieigai prie įrenginio. Ir atvirkščiai, sutikimas dėl scenarijaus automatiškai nepadaro tvarkymo teisėto, jei jis eina toliau, nei buvo sutikta.
Scenarijus, kuris įrenginyje nieko nesaugo ir nenuskaito, tam tikromis aplinkybėmis pirmojo klausimo nelieka. Ar tai tiesa, priklauso nuo technikos ir vertinama nevienodai. Paklauskite tiekėjo konkrečiai, ką scenarijus daro. Paprašykite tai aprašyti raštu.
Ar IP adresas yra asmens duomuo?
Trumpai: dažnai taip. Europos Teisingumo Teismas byloje C-582/14 (Breyer) nusprendė, kad ir dinaminis IP adresas gali būti asmens duomuo, jei operatorius turi teisinių priemonių per trečiuosius asmenis (pavyzdžiui, prieigos teikėją) prieiti prie asmens. Taigi klausimas priklauso nuo konkretaus atvejo. Institucijos slenkstį linkusios nustatyti žemą. Išsamią versiją rasite straipsnyje IP adresas ir BDAR: ar tai asmens duomuo?.
Lankytojų atpažinimui tai reiškia: tikėkitės, kad svarbus jau momentas, kai adresas pasiekia serverį, net jei vėliau atmetamas.
Įmonė, asmuo, pseudonimas
B2B lankytojų atpažinimas teigia atpažįstantis tik įmones, o ne asmenis. Tai geras požiūris, bet ne leidimas:
- Įmonės lygmuo padeda. Kai rezultatas yra įmonės pavadinimas, pabaigoje nėra pavienio asmens. Tai sumažina riziką, ypač vertinant.
- Individualios įmonės, laisvųjų profesijų atstovai ir mažos kontoros yra įmonė ir asmuo kartu. Rezultatas kaip „Schmidt Beratung“ gali būti susijęs su konkrečiu asmeniu.
- Darbas iš namų. Kas naršo iš namų per įmonės VPN, atsiranda kaip įmonė, nors už to stovi konkretus asmuo. Daugiau apie tai Namų biuras, VPN ir mobilusis ryšys: ko Jūs nematote.
- Susiejimas. Kai prie įmonės ieškote kontaktinio asmens arba sujungiate elgesį su kitais duomenimis, gali atsirasti ryšys su asmeniu.
- Pseudonimizavimas yra apsaugos priemonė, o ne išeitis. Pseudonimizuoti duomenys lieka asmens duomenimis, kol asmenį galima nustatyti su papildoma informacija.
Kas naudoja pelės vaizdo įrašus ar elgesio profilius, dar labiau priartėja prie asmens. Apie tai: Session Replay ir duomenų apsauga: kaip teisingai naudoti pelės vaizdo įrašus.
Rolės ir sutartys
- Jūs kaip svetainės operatorius paprastai esate atsakingas BDAR prasme. Jūs sprendžiate, ar ir kam duomenys renkami.
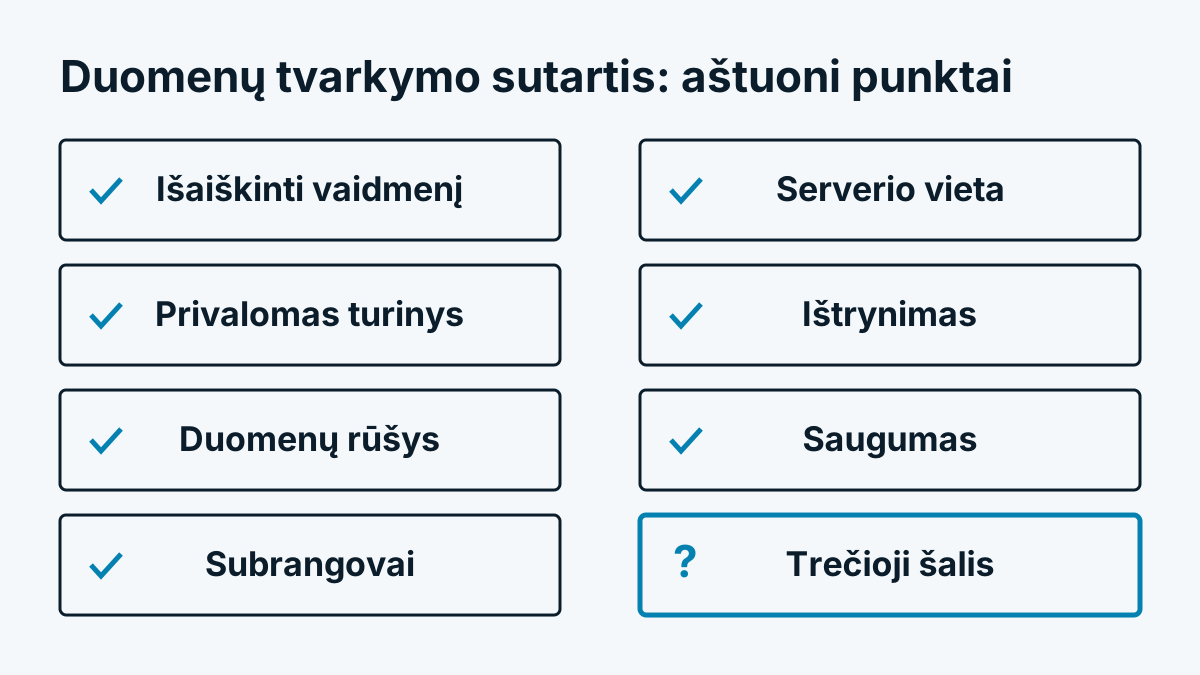
- Lankytojų atpažinimo tiekėjas duomenis paprastai tvarko Jūsų pavedimu ir yra duomenų tvarkytojas. Tam Jums reikia sutarties pagal BDAR 28 straipsnį. Patikrinkite, ar tiekėjas duomenis naudoja ir savo tikslams, nes tada rolė keičiasi.
- Subrangovai (prieglobos tiekėjai, duomenų bazės, įmonių duomenų tiekėjai) turi būti išvardyti ir sutartimi įpareigoti. Paklauskite apie serverio vietą ir ar duomenys teka į trečiąsias šalis.
Informavimo pareigos
Lankytojai turi sužinoti, kas vyksta. Privatumo politikoje turėtų būti bent:
- kad naudojamas lankytojų atpažinimas ir kam
- kokie duomenys tvarkomi (pavyzdžiui, atidaryti puslapiai, laikas, kilmė, buvimo trukmė)
- teisinis pagrindas
- kiek laiko duomenys saugomi
- gavėjas arba gavėjų kategorija, t. y. Jūsų tiekėjas
- duomenų subjektų teisės: susipažinimas, ištrynimas, prieštaravimas, skundas priežiūros institucijai
Bendro sakinio apie „žiniatinklio analizę“ nepakanka, jei už to slypi įmonių priskyrimas. Aprašykite jį kaip atskirą punktą.
Šveicarija
Šveicarija su peržiūrėtu duomenų apsaugos įstatymu (revDSG) turi savas taisykles, galiojančias nuo 2023 m. rugsėjo 1 d. Jos mažiau orientuotos į sutikimą, labiau į skaidrumą:
- Duomenų subjektus turite tinkamai informuoti apie jų asmens duomenų gavimą ir tvarkymą.
- Tvarkymas turi būti proporcingas ir tikslinis.
- Kas aiškiai prieštarauja, to duomenis toliau tvarkyti galima tik esant pateisinimo pagrindui.
- Slapukams ir panašioms technikoms papildomai taikomos informavimo pareigos iš telekomunikacijų teisės.
Jei Jūsų pasiūlymas skirtas ir lankytojams iš ES, papildomai gali būti taikomas BDAR.
Operatoriaus kontrolinis sąrašas
- Raštu aprašykite, kokius duomenis sprendimas renka, kada ir kur jie saugomi.
- Išsiaiškinkite, ar scenarijus pasiekia galinį įrenginį. Tuomet nuspręskite, ar tam gausite sutikimą.
- Tvarkymui pasirinkite teisinį pagrindą ir dokumentuokite įvertinimą.
- Sudarykite duomenų tvarkymo sutartį ir paprašykite įvardyti subrangovus.
- Patikrinkite serverio vietą ir galimus perdavimus į trečiąsias šalis.
- Papildykite privatumo politiką atskiru skyriumi.
- Nustatykite saugojimo terminus ir kontroliuokite, kad duomenys trinami.
- Užblokuokite jautrias sritis, pavyzdžiui, kasą, paskyrą ir formas su sveikatos duomenimis.
- Įrenkite būdą apdoroti prašymus susipažinti ir ištrinti.
- Nuspręskite, ar reikalingas poveikio duomenų apsaugai vertinimas. Rezultatą užfiksuokite.
- Įrašykite tvarkymą į duomenų tvarkymo veiklos įrašų registrą.
Kaip organizuoti pasirinkimo procesą, rodo Lankytojų atpažinimo palyginimas: 12 pasirinkimo kriterijų.
Atviri klausimai Jūsų teisės konsultantui
Kai kurie punktai galutinai neišspręsti arba priklauso nuo Jūsų atvejo. Pasiimkite juos su savimi:
- Ar prieigai prie įrenginio pakanka sutikimo kategorijai „Statistika“, ar reikia atskiro sutikimo?
- Ar teisėtas interesas įmonių priskyrimui yra tvirtas? Kaip vertinimas atrodo mažoms įmonėms ir individualioms įmonėms?
- Nuo kokio dydžio ar teisinės formos rezultatas vienareikšmiškai „nėra asmens duomuo“?
- Kaip tiksliai lankytojai turi būti informuoti apie įmonių priskyrimą?
- Kaip elgiatės su prieštaravimais, kai IP adresas nesaugomas?
Atsakymas yra tik konkrečiu atveju. Kas Jums bendrai žada, kad teisinės rizikos nelieka, parduoda garantiją, kurios niekas negali duoti.
Kaip tiekėjas gali su tuo elgtis
Kaip praktikos pavyzdys: Whovisit atmeta IP adresą po užklausos, saugo tik įmones ir institucijas ir nenustato slapuko. Kur yra duomenys ir kas dalyvauja, rašoma puslapyje Duomenų apsaugos principas. Kiek laiko kas saugoma, rašoma pagalbos skiltyje Saugojimas ir ištrynimas. Ar to pakanka Jūsų svetainei, sprendžiate kartu su savo teisės konsultantu.
Trumpai apibendrinant
Lankytojų atpažinimą tikrinkite dviem žingsniais: prieiga prie įrenginio ir tvarkymas. Įmonės lygmuo sumažina riziką, bet jos nepašalina. Išsiaiškinkite roles ir sutartis, informuokite atskirai ir trinkite anksti. Ir atvirus klausimus pasiimkite į pokalbį su tuo, kas pažįsta Jūsų verslą.