Droit · 7 novembre 2026 · 7 min de lecture
Reconnaissance des visiteurs et RGPD : une analyse sobre
Reconnaissance des visiteurs et RGPD en DE, AT et CH : deux étapes d'examen, consentement ou intérêt légitime et une liste de contrôle pour les exploitants.
Celui qui s'informe sur la reconnaissance des visiteurs lit des affirmations contradictoires. Certains fournisseurs disent qu'un consentement est toujours nécessaire. D'autres promettent qu'avec leur solution, on n'a besoin de rien. Les deux positions sont trop générales. Cet article présente les étapes d'examen qui vous permettent de préparer la question pour votre site web. C'est une analyse, pas un conseil juridique. Elle ne remplace pas l'examen par vos délégués à la protection des données ou vos avocats.
État des sources : 06.11.2026. Vérifiez le texte actuel avant toute décision.
Deux examens distincts
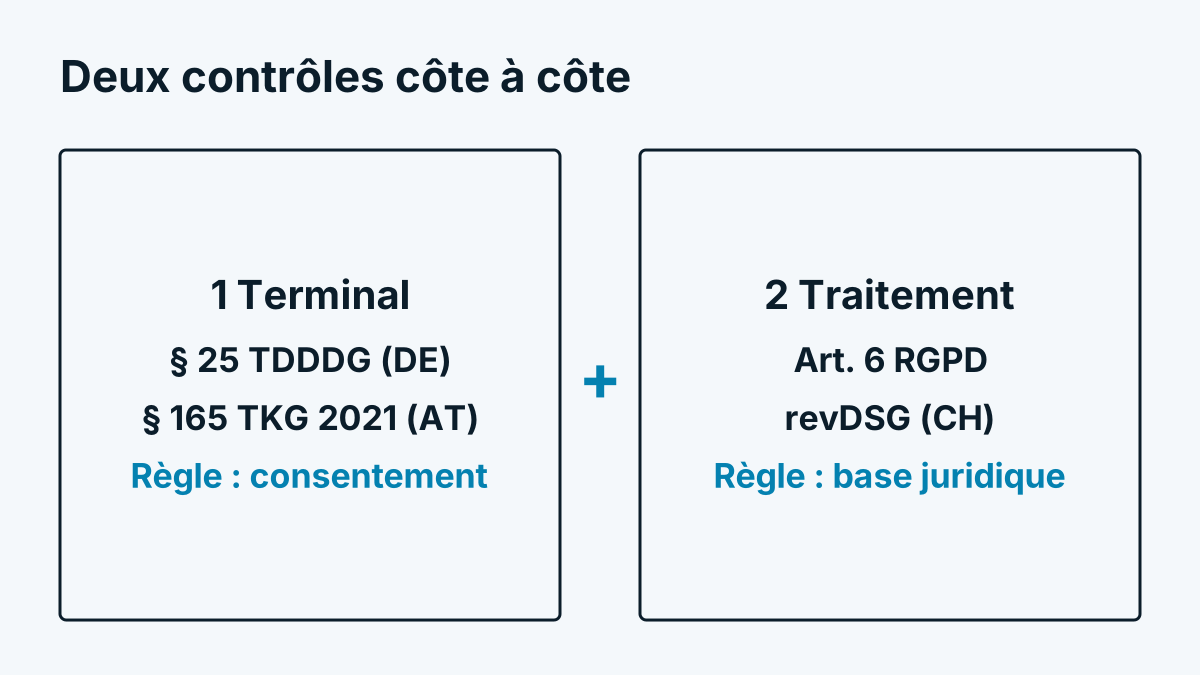
La reconnaissance des visiteurs soulève deux questions que l'on confond souvent :
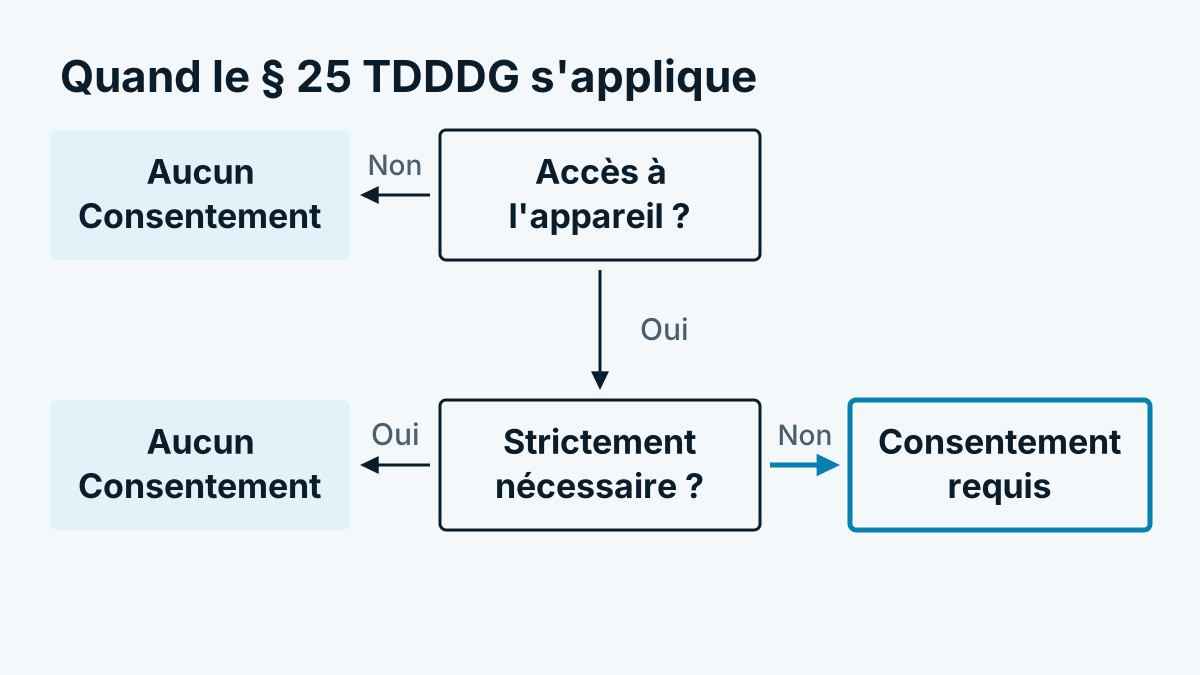
- Le script peut-il accéder à l'appareil du visiteur ? Cela est régi en Allemagne par le § 25 TDDDG, en Autriche par le § 165 al. 3 TKG 2021. Les deux règles découlent de la directive ePrivacy. Le stockage ou la lecture ne sont en principe permis qu'avec consentement, sauf si l'accès est strictement nécessaire pour qu'un service expressément demandé fonctionne.
- Le traitement des données peut-il avoir lieu ? C'est le RGPD qui répond, s'il s'agit de données à caractère personnel. Vous avez besoin d'une base juridique selon l'art. 6, par. 1, par exemple le consentement (point a) ou l'intérêt légitime (point f).
Les deux examens s'appliquent côte à côte. Un intérêt légitime selon le RGPD ne remplace pas un consentement pour l'accès à l'appareil. Inversement, un consentement pour le script ne rend pas automatiquement le traitement licite s'il va au-delà de ce pour quoi le consentement a été donné.
Un script qui ne stocke ni ne lit rien sur l'appareil ne touche peut-être pas la première question. Que ce soit le cas dépend de la technique et est apprécié différemment. Demandez concrètement à votre fournisseur ce que fait le script. Faites-vous le décrire par écrit.
L'adresse IP est-elle une donnée à caractère personnel ?
En bref : souvent oui. Dans l'affaire C-582/14 (Breyer), la Cour de justice de l'Union européenne a jugé qu'une adresse IP dynamique peut elle aussi être une donnée à caractère personnel lorsque l'exploitant dispose de moyens légaux pour identifier la personne par l'intermédiaire de tiers (par exemple le fournisseur d'accès). La question dépend donc du cas particulier. Les autorités placent plutôt le seuil bas. La version détaillée figure dans Adresse IP et RGPD : est-elle une donnée à caractère personnel ?.
Pour la reconnaissance des visiteurs, cela signifie : comptez avec le fait que le moment où l'adresse arrive sur le serveur compte déjà, même si elle est écartée ensuite.
Entreprise, personne, pseudonyme
La reconnaissance des visiteurs en B2B affirme ne reconnaître que des entreprises et pas des personnes. C'est une bonne approche, mais pas un blanc-seing :
- Le niveau entreprise aide. Quand le résultat est le nom d'une entreprise, il n'y a pas de personne individuelle au bout. Cela réduit le risque, surtout lors de l'exploitation.
- Entrepreneurs individuels, professions libérales et petits bureaux sont à la fois entreprise et personne. Un résultat comme « Schmidt Beratung » peut se rapporter à une personne précise.
- Télétravail. Celui qui navigue de chez lui via un VPN d'entreprise apparaît comme une entreprise, alors qu'une personne précise se trouve derrière. Plus de détails dans Télétravail, VPN et mobile : qui vous ne voyez pas.
- Rapprochement. Dès que vous cherchez un interlocuteur pour l'entreprise ou que vous fusionnez le comportement avec d'autres données, un lien avec une personne peut naître.
- La pseudonymisation est une mesure de protection, pas une échappatoire. Les données pseudonymisées restent des données à caractère personnel tant que la personne peut être identifiée avec des informations supplémentaires.
Celui qui utilise des vidéos de souris ou des profils de comportement se rapproche encore de la personne. À ce sujet : Session replay et protection des données : bien utiliser les vidéos de souris.
Rôles et contrats
- Vous, en tant qu'exploitant du site web, êtes en règle générale responsable au sens du RGPD. Vous décidez si et pourquoi les données sont collectées.
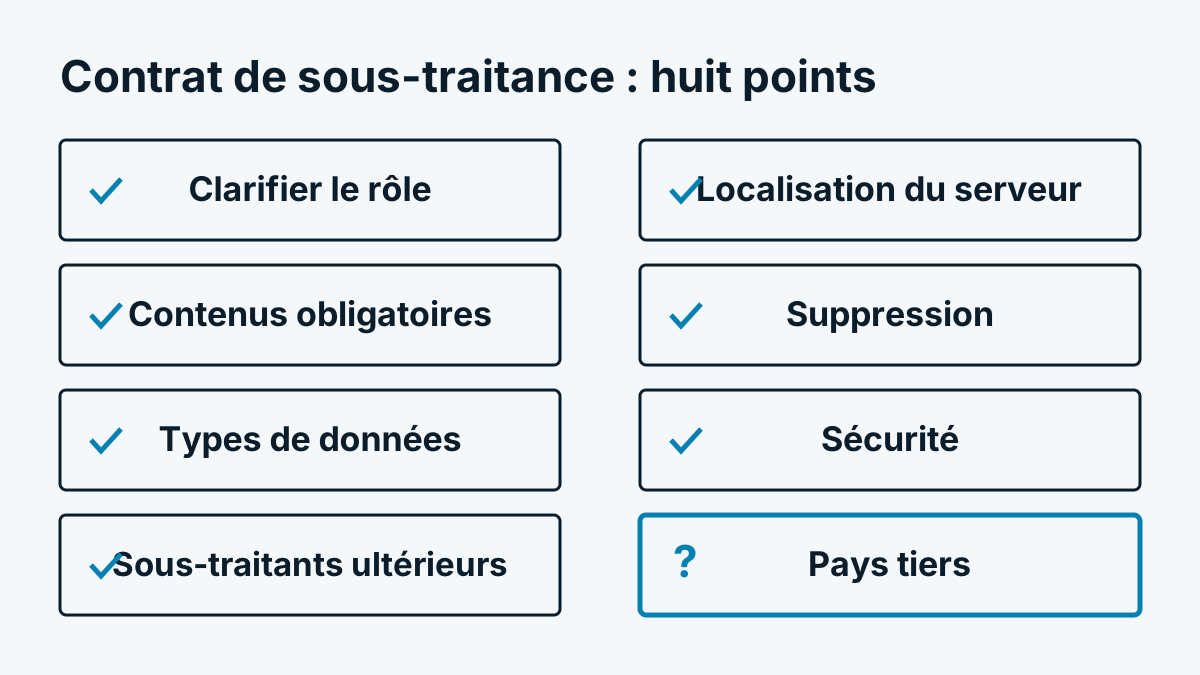
- Le fournisseur de la reconnaissance des visiteurs traite en règle générale les données pour votre compte et est alors sous-traitant. Vous avez besoin pour cela d'un contrat selon l'art. 28 RGPD. Vérifiez si le fournisseur utilise aussi les données à ses propres fins, car le rôle change alors.
- Les sous-traitants ultérieurs (hébergeurs, bases de données, fournisseurs de données d'entreprises) doivent être listés et liés par contrat. Demandez le lieu des serveurs et si des données circulent vers des pays tiers.
Obligations d'information
Les visiteurs doivent savoir ce qui se passe. La politique de confidentialité devrait contenir au moins :
- qu'une reconnaissance des visiteurs est utilisée et à quelle fin
- quelles données sont traitées (par exemple pages consultées, horaires, provenance, durée de visite)
- la base juridique
- la durée de conservation des données
- le destinataire ou la catégorie de destinataires, donc votre fournisseur
- les droits des personnes concernées : accès, suppression, opposition, réclamation auprès de l'autorité de contrôle
Une phrase générale sur l'« analyse web » ne suffit pas lorsqu'une attribution d'entreprise se cache derrière. Décrivez-la comme un point distinct.
Suisse
La Suisse a ses propres règles avec la loi révisée sur la protection des données (nLPD), en vigueur depuis le 1er septembre 2023. Elles sont moins centrées sur le consentement et davantage sur la transparence :
- Vous devez informer de manière appropriée les personnes concernées de la collecte et du traitement de leurs données personnelles.
- Le traitement doit être proportionné et limité à sa finalité.
- Celui qui s'oppose expressément ne peut voir ses données traitées plus avant qu'en présence d'un motif justificatif.
- Pour les cookies et techniques similaires, des obligations d'information issues du droit des télécommunications s'y ajoutent.
Si votre offre s'adresse aussi à des visiteurs de l'UE, le RGPD peut s'appliquer en plus.
Liste de contrôle pour les exploitants
- Décrivez par écrit quelles données la solution collecte, quand et où elles sont stockées.
- Clarifiez si le script accède à l'équipement terminal. Décidez ensuite si vous recueillez un consentement pour cela.
- Choisissez une base juridique pour le traitement et documentez la mise en balance.
- Concluez un contrat de sous-traitance et faites-vous nommer les sous-traitants ultérieurs.
- Vérifiez le lieu des serveurs et les éventuels transferts vers des pays tiers.
- Complétez la politique de confidentialité par une section distincte.
- Fixez des durées de conservation et contrôlez que la suppression a lieu.
- Bloquez les zones sensibles comme la caisse, le compte et les formulaires contenant des données de santé.
- Mettez en place une voie pour traiter les demandes d'accès et de suppression.
- Décidez si une analyse d'impact relative à la protection des données est nécessaire. Consignez le résultat.
- Inscrivez le traitement au registre des activités de traitement.
Comment organiser la procédure de sélection, Comparer la reconnaissance des visiteurs : 12 critères de choix le montre.
Questions ouvertes pour votre conseil juridique
Certains points ne sont pas définitivement éclaircis ou dépendent de votre cas. Emportez-les :
- Un consentement dans la catégorie « Statistiques » suffit-il pour l'accès à l'appareil, ou faut-il un consentement distinct ?
- L'intérêt légitime est-il solide pour une attribution d'entreprise ? Comment tourne la mise en balance pour les petites entreprises et les entrepreneurs individuels ?
- À partir de quelle taille ou forme juridique un résultat est-il clairement « sans lien avec une personne » ?
- Avec quelle précision faut-il informer les visiteurs de l'attribution d'entreprise ?
- Comment traitez-vous les oppositions lorsque l'adresse IP n'est pas stockée ?
Il n'y a de réponse qu'au cas par cas. Celui qui vous promet de façon générale qu'il ne reste aucun risque juridique vous vend une garantie que personne ne peut donner.
Comment un fournisseur peut y répondre
Comme exemple pratique : Whovisit écarte l'adresse IP après l'interrogation, ne stocke que des entreprises et des institutions et ne dépose aucun cookie. Où se trouvent les données et qui intervient, vous le trouvez sur la page Principe de protection des données. Combien de temps quoi est conservé, c'est dans l'aide sous Conservation et suppression. Si cela suffit pour votre site web, vous en décidez avec votre conseil juridique.
En bref
Examinez la reconnaissance des visiteurs en deux étapes : accès à l'appareil et traitement. Le niveau entreprise réduit le risque, mais ne le supprime pas. Clarifiez les rôles et les contrats, informez de façon autonome et supprimez tôt. Et emportez les questions ouvertes dans un entretien avec quelqu'un qui connaît votre activité.