Δίκαιο · 7 Νοεμβρίου 2026 · 7 λεπτά ανάγνωσης
Αναγνώριση επισκεπτών και GDPR: μια νηφάλια τοποθέτηση
Αναγνώριση επισκεπτών και GDPR σε DE, AT και CH: δύο βήματα ελέγχου, συγκατάθεση ή έννομο συμφέρον και μια λίστα ελέγχου για διαχειριστές.
Όποιος ενημερώνεται για την αναγνώριση επισκεπτών, διαβάζει αντιφατικές δηλώσεις. Οι μεν πάροχοι λένε ότι η συγκατάθεση χρειάζεται πάντα. Οι δε υπόσχονται ότι με τη λύση τους δεν χρειάζεται τίποτα. Και τα δύο είναι υπερβολικά γενικά. Το άρθρο αυτό δείχνει τα βήματα ελέγχου με τα οποία προετοιμάζετε μόνοι σας το ερώτημα για τον ιστότοπό σας. Είναι μια τοποθέτηση και όχι νομική συμβουλή. Δεν αντικαθιστά τον έλεγχο από τους υπεύθυνους προστασίας δεδομένων ή τους δικηγόρους σας.
Κατάσταση των πηγών: 06.11.2026. Πριν από μια απόφαση ελέγξτε το τρέχον κείμενο.
Δύο ξεχωριστοί έλεγχοι
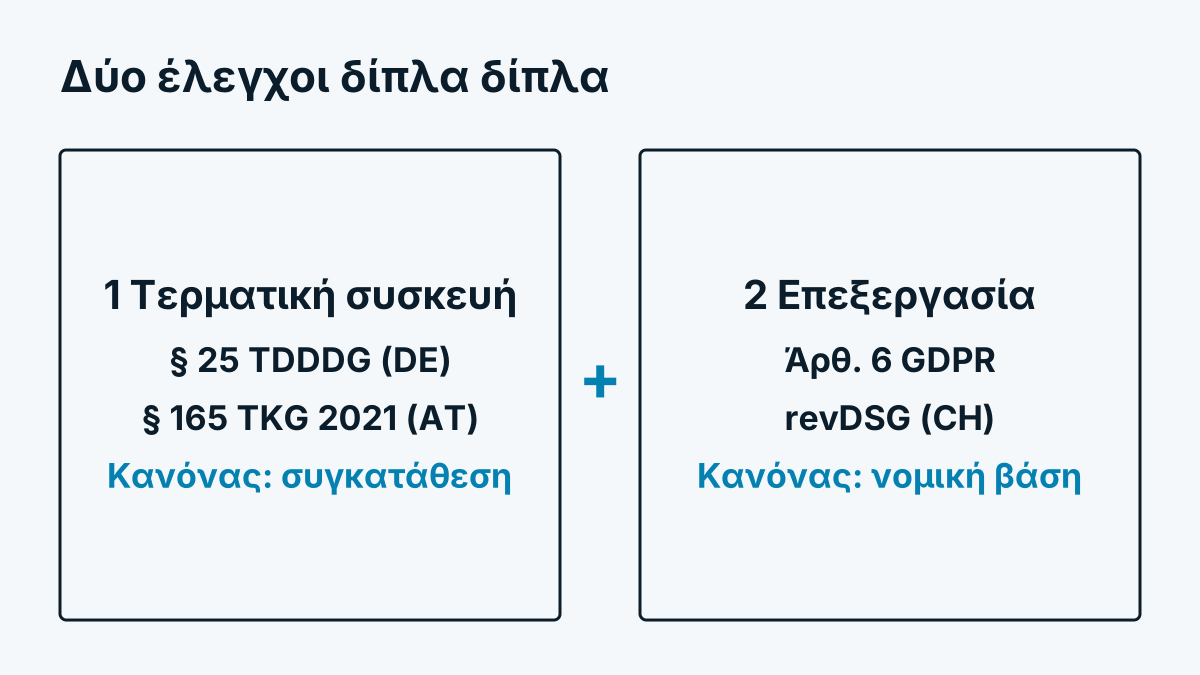
Η αναγνώριση επισκεπτών εγείρει δύο ερωτήματα που συχνά μπερδεύονται:
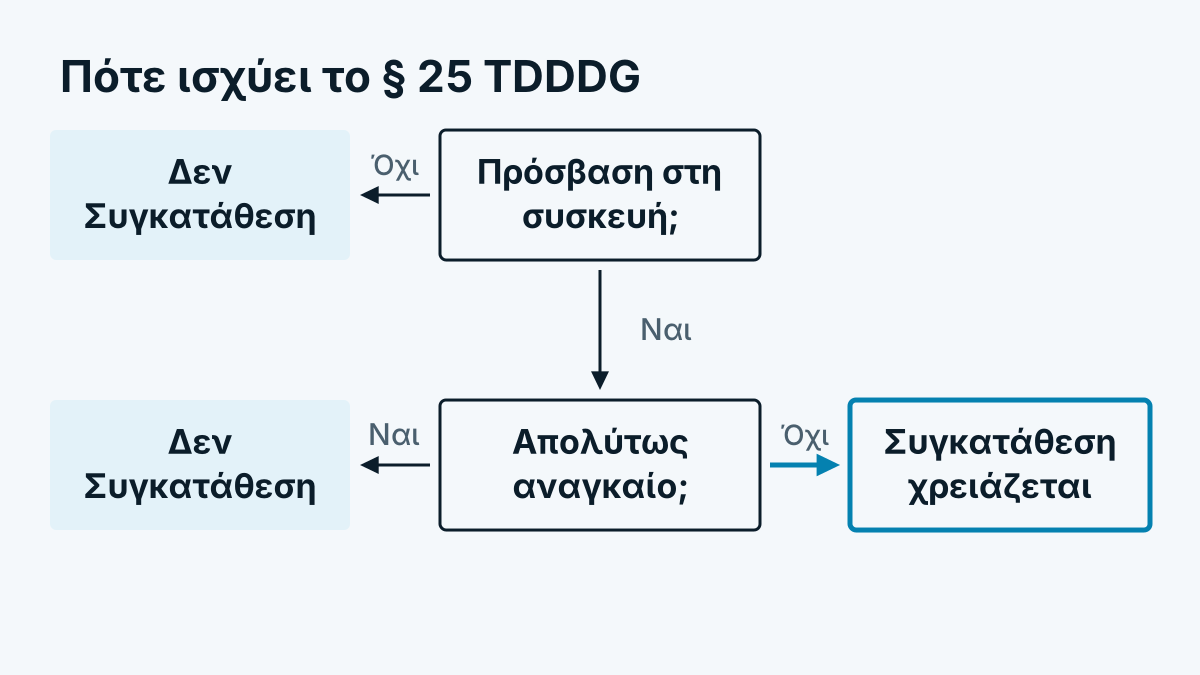
- Επιτρέπεται στο σενάριο να έχει πρόσβαση στη συσκευή του επισκέπτη; Αυτό ρυθμίζει στη Γερμανία το § 25 TDDDG, στην Αυστρία το § 165 παρ. 3 TKG 2021. Και οι δύο κανόνες προέρχονται από την οδηγία ePrivacy. Αποθήκευση ή ανάγνωση επιτρέπεται κατ' αρχήν μόνο με συγκατάθεση, εκτός αν η πρόσβαση είναι απολύτως αναγκαία, ώστε να λειτουργήσει μια ρητά ζητηθείσα υπηρεσία.
- Επιτρέπεται η επεξεργασία των δεδομένων; Αυτό απαντά ο GDPR, όταν πρόκειται για δεδομένα προσωπικού χαρακτήρα. Χρειάζεστε νομική βάση κατά το άρθρο 6 παρ. 1, για παράδειγμα συγκατάθεση (στοιχ. α) ή έννομο συμφέρον (στοιχ. στ).
Και οι δύο έλεγχοι ισχύουν παράλληλα. Ένα έννομο συμφέρον κατά τον GDPR δεν αντικαθιστά τη συγκατάθεση για την πρόσβαση στη συσκευή. Αντίστροφα, μια συγκατάθεση για το σενάριο δεν καθιστά αυτομάτως νόμιμη την επεξεργασία, αν αυτή υπερβαίνει όσα συναινέσατε.
Ένα σενάριο που δεν αποθηκεύει ούτε διαβάζει τίποτα στη συσκευή, ενδέχεται να μην θίγει το πρώτο ερώτημα. Το αν ισχύει αυτό, εξαρτάται από την τεχνική και κρίνεται διαφορετικά. Ρωτήστε τον πάροχό σας συγκεκριμένα τι κάνει το σενάριο. Ζητήστε να σας το περιγράψει γραπτώς.
Είναι η διεύθυνση IP προσωπικό δεδομένο;
Εν συντομία: συχνά ναι. Το Δικαστήριο της Ευρωπαϊκής Ένωσης έκρινε στην υπόθεση C-582/14 (Breyer) ότι και μια δυναμική διεύθυνση IP μπορεί να είναι προσωπικό δεδομένο, όταν ο διαχειριστής διαθέτει νόμιμα μέσα να φτάσει στο πρόσωπο μέσω τρίτων (για παράδειγμα του παρόχου πρόσβασης). Το ζήτημα εξαρτάται λοιπόν από τη συγκεκριμένη περίπτωση. Οι αρχές θέτουν το όριο μάλλον χαμηλά. Την αναλυτική εκδοχή θα βρείτε στο Διεύθυνση IP και GDPR: είναι προσωπικό δεδομένο;.
Για την αναγνώριση επισκεπτών αυτό σημαίνει: υπολογίστε ότι μετρά ήδη η στιγμή που η διεύθυνση φτάνει στον διακομιστή, ακόμη κι αν απορρίπτεται μετά.
Εταιρεία, πρόσωπο, ψευδώνυμο
Η αναγνώριση επισκεπτών στο B2B ισχυρίζεται ότι αναγνωρίζει μόνο εταιρείες και όχι πρόσωπα. Αυτό είναι μια καλή προσέγγιση, αλλά όχι ασυλία:
- Το επίπεδο εταιρείας βοηθά. Όταν το αποτέλεσμα είναι το όνομα μιας επιχείρησης, στο τέλος δεν υπάρχει μεμονωμένο πρόσωπο. Αυτό μειώνει τον κίνδυνο, ιδίως στην αξιολόγηση.
- Ατομικές επιχειρήσεις, ελεύθεροι επαγγελματίες και μικρά γραφεία είναι ταυτόχρονα εταιρεία και πρόσωπο. Ένα αποτέλεσμα όπως «Schmidt Beratung» μπορεί να αναφέρεται σε συγκεκριμένο πρόσωπο.
- Τηλεργασία. Όποιος περιηγείται από το σπίτι μέσω εταιρικού VPN εμφανίζεται ως εταιρεία, παρότι πίσω βρίσκεται ένα συγκεκριμένο πρόσωπο. Περισσότερα στο Τηλεργασία, VPN και κινητά δίκτυα: ποιους δεν βλέπετε.
- Σύνδεση. Μόλις αναζητήσετε για την εταιρεία ένα πρόσωπο επαφής ή συνενώσετε τη συμπεριφορά με άλλα δεδομένα, μπορεί να προκύψει αναφορά σε πρόσωπο.
- Ψευδωνυμοποίηση είναι μέτρο προστασίας και όχι διέξοδος. Τα ψευδωνυμοποιημένα δεδομένα παραμένουν προσωπικά, όσο το πρόσωπο μπορεί να προσδιοριστεί με πρόσθετες πληροφορίες.
Όποιος χρησιμοποιεί βίντεο ποντικιού ή προφίλ συμπεριφοράς πλησιάζει ακόμη περισσότερο το πρόσωπο. Σχετικά: Session Replay και προστασία δεδομένων: σωστή χρήση βίντεο ποντικιού.
Ρόλοι και συμβάσεις
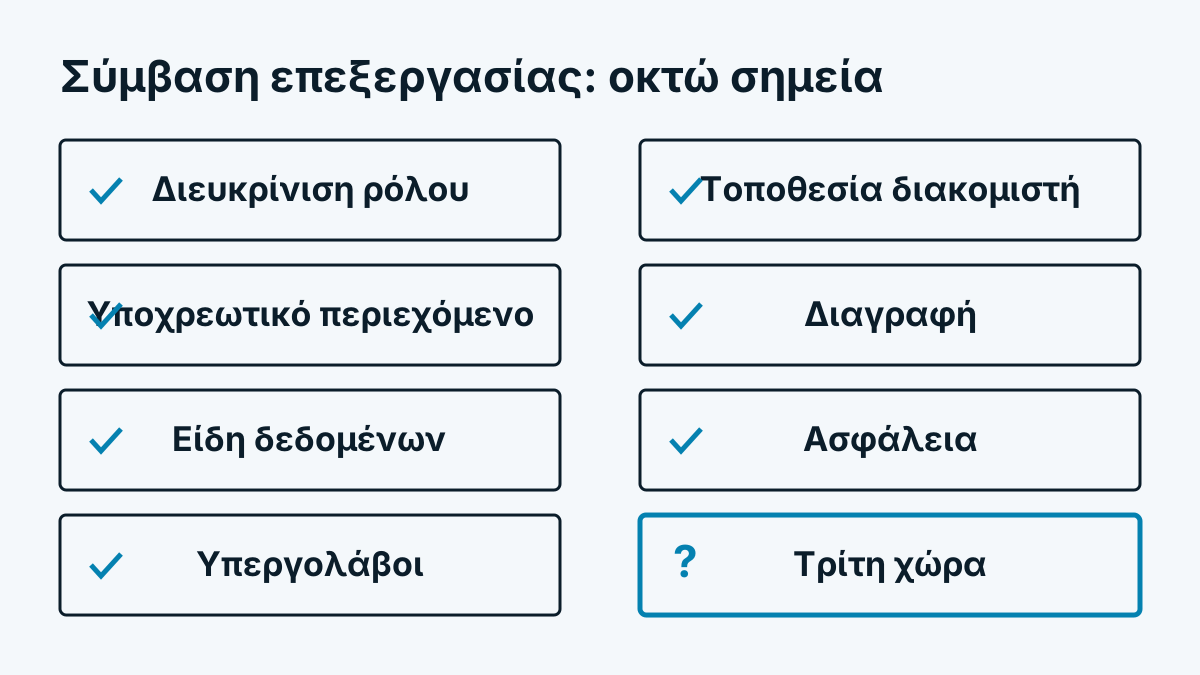
- Εσείς ως διαχειριστής του ιστότοπου είστε κατά κανόνα υπεύθυνος κατά την έννοια του GDPR. Αποφασίζετε αν και για ποιο σκοπό καταγράφονται τα δεδομένα.
- Ο πάροχος της αναγνώρισης επισκεπτών επεξεργάζεται κατά κανόνα τα δεδομένα για λογαριασμό σας και είναι τότε εκτελών την επεξεργασία. Γι' αυτό χρειάζεστε σύμβαση κατά το άρθρο 28 GDPR. Ελέγξτε αν ο πάροχος χρησιμοποιεί τα δεδομένα και για δικούς του σκοπούς, γιατί τότε αλλάζει ο ρόλος.
- Υπεργολάβοι (πάροχοι φιλοξενίας, βάσεις δεδομένων, πάροχοι εταιρικών δεδομένων) πρέπει να καταγράφονται και να δεσμεύονται συμβατικά. Ρωτήστε για την τοποθεσία των διακομιστών και για το αν ρέουν δεδομένα σε τρίτες χώρες.
Υποχρεώσεις ενημέρωσης
Οι επισκέπτες πρέπει να μαθαίνουν τι συμβαίνει. Η δήλωση προστασίας δεδομένων πρέπει να περιέχει τουλάχιστον:
- ότι χρησιμοποιείται αναγνώριση επισκεπτών και για ποιον σκοπό
- ποια δεδομένα επεξεργάζονται (για παράδειγμα σελίδες που προβλήθηκαν, χρονικές στιγμές, προέλευση, διάρκεια παραμονής)
- τη νομική βάση
- πόσο διάστημα αποθηκεύονται τα δεδομένα
- τον αποδέκτη ή την κατηγορία αποδεκτών, δηλαδή τον πάροχό σας
- τα δικαιώματα των υποκειμένων: πρόσβαση, διαγραφή, αντίταξη, καταγγελία στην εποπτική αρχή
Μια γενική πρόταση για «ανάλυση ιστότοπου» δεν αρκεί, όταν πίσω υπάρχει αντιστοίχιση εταιρειών. Περιγράψτε την ως ξεχωριστό σημείο.
Ελβετία
Η Ελβετία έχει με τον αναθεωρημένο νόμο για την προστασία δεδομένων (revDSG) δικούς της κανόνες, που ισχύουν από την 1η Σεπτεμβρίου 2023. Είναι λιγότερο επικεντρωμένοι στη συγκατάθεση και περισσότερο προσανατολισμένοι στη διαφάνεια:
- Πρέπει να ενημερώνετε κατάλληλα τα υποκείμενα για τη συλλογή και την επεξεργασία των προσωπικών τους δεδομένων.
- Η επεξεργασία πρέπει να είναι αναλογική και συνδεδεμένη με συγκεκριμένο σκοπό.
- Όποιος αντιτίθεται ρητά, τα δεδομένα του επιτρέπεται να συνεχίσουν να επεξεργάζονται μόνο με λόγο δικαιολόγησης.
- Για cookies και παρόμοιες τεχνικές προστίθενται υποχρεώσεις ενημέρωσης από το δίκαιο των τηλεπικοινωνιών.
Αν η προσφορά σας απευθύνεται και σε επισκέπτες από την ΕΕ, μπορεί να ισχύει επιπλέον ο GDPR.
Λίστα ελέγχου για διαχειριστές
- Περιγράψτε γραπτώς ποια δεδομένα καταγράφει η λύση, πότε και πού αποθηκεύονται.
- Διευκρινίστε αν το σενάριο έχει πρόσβαση στην τερματική συσκευή. Αποφασίστε έπειτα αν θα λάβετε γι' αυτό συγκατάθεση.
- Επιλέξτε για την επεξεργασία μια νομική βάση και τεκμηριώστε τη στάθμιση.
- Συνάψτε σύμβαση εκτέλεσης επεξεργασίας και ζητήστε να σας κατονομάσουν τους υπεργολάβους.
- Ελέγξτε την τοποθεσία των διακομιστών και πιθανές διαβιβάσεις σε τρίτες χώρες.
- Συμπληρώστε τη δήλωση προστασίας δεδομένων με ξεχωριστή ενότητα.
- Ορίστε προθεσμίες αποθήκευσης και ελέγξτε ότι γίνεται διαγραφή.
- Αποκλείστε ευαίσθητες περιοχές όπως ταμείο, λογαριασμός και φόρμες με δεδομένα υγείας.
- Δημιουργήστε μια διαδικασία για την εξέταση αιτημάτων πρόσβασης και διαγραφής.
- Αποφασίστε αν χρειάζεται εκτίμηση αντικτύπου σχετικά με την προστασία δεδομένων. Καταγράψτε το αποτέλεσμα.
- Καταχωρίστε την επεξεργασία στο αρχείο των δραστηριοτήτων επεξεργασίας.
Πώς οργανώνετε τη διαδικασία επιλογής, δείχνει το Σύγκριση αναγνώρισης επισκεπτών: 12 κριτήρια επιλογής.
Ανοιχτά ερωτήματα για τη νομική σας συμβουλή
Ορισμένα σημεία δεν έχουν διευκρινιστεί οριστικά ή εξαρτώνται από την περίπτωσή σας. Πάρτε τα μαζί σας:
- Αρκεί για την πρόσβαση στη συσκευή μια συγκατάθεση στην κατηγορία «στατιστικά» ή χρειάζεται ξεχωριστή συγκατάθεση;
- Είναι το έννομο συμφέρον ισχυρό για μια αντιστοίχιση εταιρειών; Πώς αποβαίνει η στάθμιση σε μικρές εταιρείες και ατομικές επιχειρήσεις;
- Από ποιο μέγεθος ή νομική μορφή ένα αποτέλεσμα είναι σαφώς «μη προσωπικό»;
- Πόσο ακριβώς πρέπει να ενημερώνονται οι επισκέπτες για την αντιστοίχιση εταιρειών;
- Πώς χειρίζεστε τις αντιρρήσεις, όταν η διεύθυνση IP δεν αποθηκεύεται;
Απάντηση υπάρχει μόνο στη συγκεκριμένη περίπτωση. Όποιος σας υπόσχεται γενικά ότι δεν μένει νομικός κίνδυνος, σας πουλά μια εγγύηση που κανείς δεν μπορεί να δώσει.
Πώς μπορεί να το χειριστεί ένας πάροχος
Ως παράδειγμα από την πράξη: το Whovisit απορρίπτει τη διεύθυνση IP μετά το ερώτημα, αποθηκεύει μόνο εταιρείες και ιδρύματα και δεν ορίζει cookie. Πού βρίσκονται τα δεδομένα και ποιοι εμπλέκονται, αναφέρεται στη σελίδα Αρχή προστασίας δεδομένων. Πόσο διάστημα αποθηκεύεται τι, αναφέρεται στη βοήθεια στο Διατήρηση και διαγραφή. Το αν αυτό αρκεί για τον ιστότοπό σας, το αποφασίζετε με τη νομική σας συμβουλή.
Εν συντομία
Ελέγξτε την αναγνώριση επισκεπτών σε δύο βήματα: πρόσβαση στη συσκευή και επεξεργασία. Το επίπεδο εταιρείας μειώνει τον κίνδυνο, αλλά δεν τον εξαλείφει. Διευκρινίστε ρόλους και συμβάσεις, ενημερώστε αυτοτελώς και διαγράψτε νωρίς. Και πάρτε τα ανοιχτά ερωτήματα σε μια συζήτηση με κάποιον που γνωρίζει την επιχείρησή σας.