Technika · 2026. november 7. · 4 perc olvasási idő
Home office, VPN és mobilhálózat: kiket nem lát
Miért hiányzik sok céges látogatás a látogatóazonosításból: home office, megosztott mobilhálózati címek, VPN és IPv6 érthetően elmagyarázva.
Aki látogatóazonosítást alkalmaz, előbb-utóbb ugyanazt a kérdést teszi fel: miért nem szerepel a listán az az érdeklődő, aki tegnap még telefonált velünk? Többnyire nem a technika részletein múlik, hanem azon az úton, amelyen a látogatás a hálózatba lépett. A céges látogatások nagy része egyáltalán nem a céges hálózatból érkezik.
Hogyan osztanak ki címeket az internetszolgáltatók
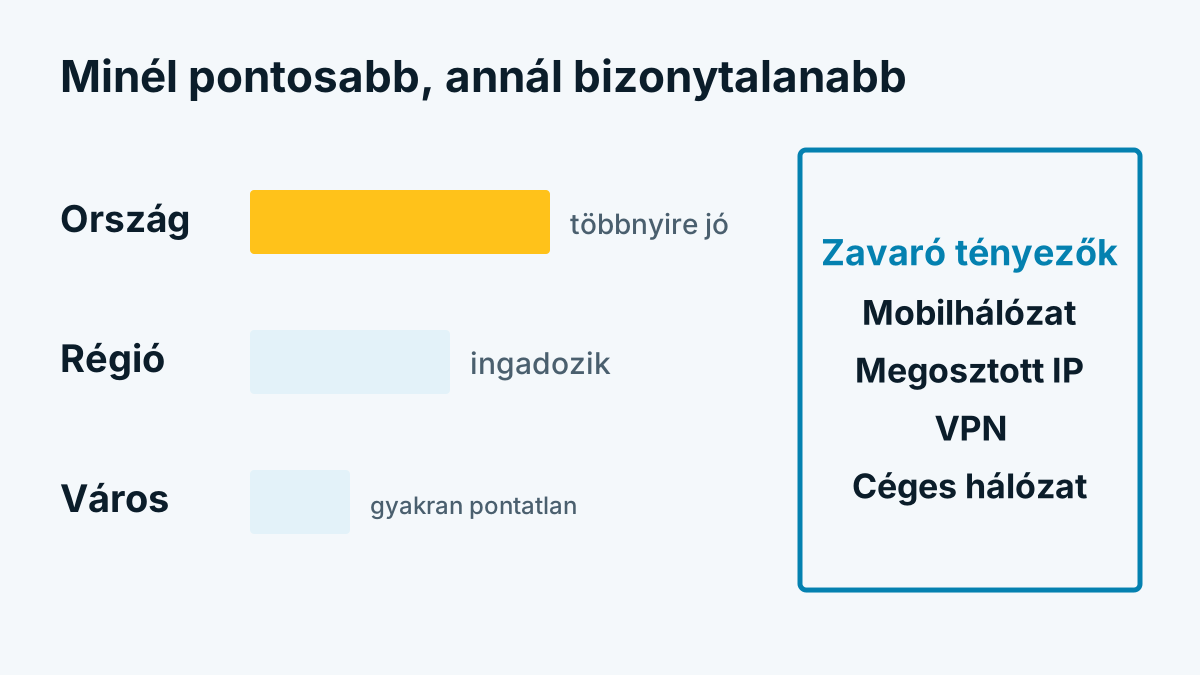
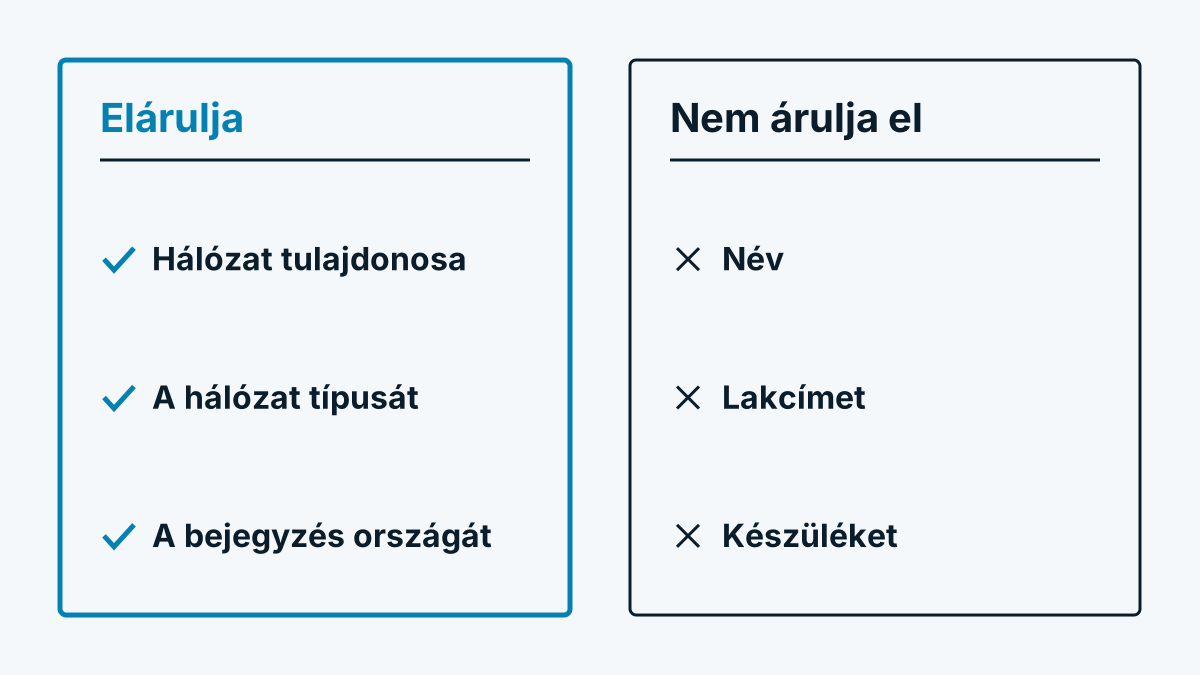
A weboldalához minden kapcsolat egy IP-címről érkezik. Ez a cím egy hálózathoz tartozik. A hálózatnak van tulajdonosa, aki egy nyilvános nyilvántartásban szerepel. A látogatóazonosítás ezt a nyilvántartást kérdezi le. Hogy mit talál ott, az attól függ, melyik csatlakozáson keresztül van éppen online a látogató.
Három eset folyamatosan előfordul a mindennapokban:
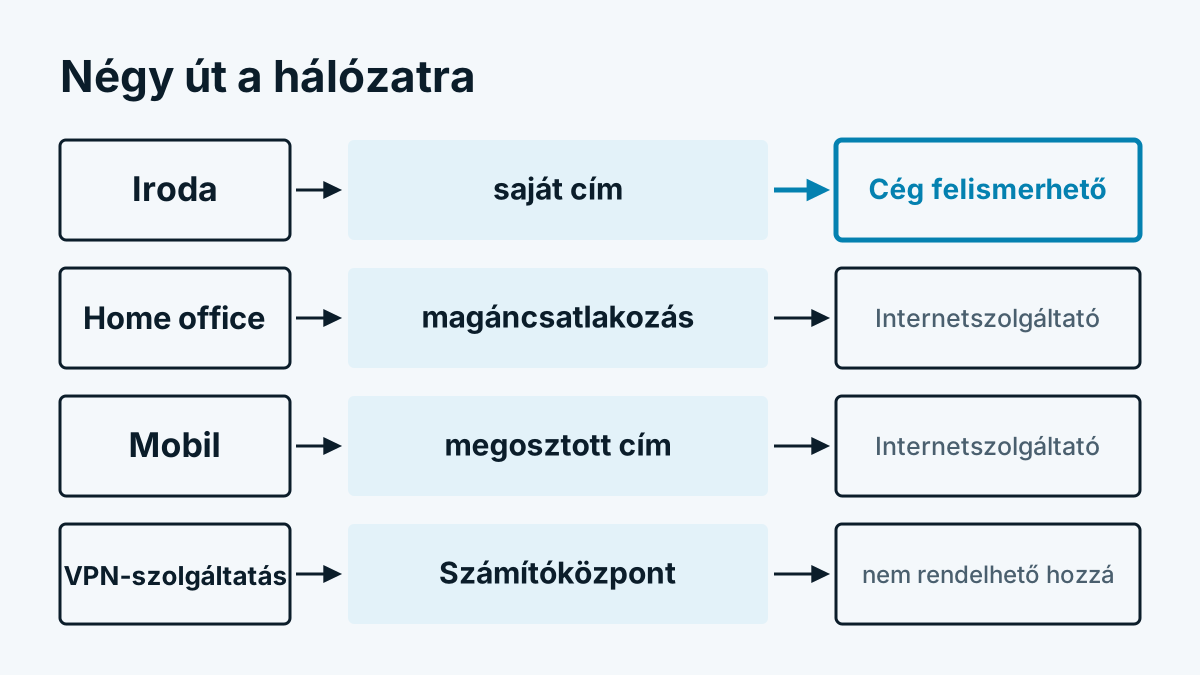
- Magáncsatlakozás a home officeban: A cím az internetszolgáltatóhoz tartozik, nem a munkáltatóhoz. A nyilvántartásban a szolgáltató áll. A munkáltató nem jelenik meg benne, még ha a számítógép az övé is.
- Változó címek: Sok csatlakozás dinamikusan kapja a címét. Ugyanaz a személy holnap egy másik címen jelenik meg ugyanabból a szolgáltatói tartományból.
- Mobilhálózat: Itt gyakran nagyon sok ügyfél oszt meg egyetlen nyilvános IPv4-címet. Az eljárás neve Carrier-Grade NAT. A szolgáltatói hálózaton belül az eszközök ilyenkor gyakran a kifejezetten erre fenntartott 100.64.0.0/10 címtartományt használják (RFC 6598). Kifelé az Ön weboldala csak a szolgáltató közös címét látja.
Mindhárom esetben a nyilvántartás őszinte válasza: ez egy internetszolgáltató. A jó látogatóazonosítás az ilyen látogatásokat szolgáltatóként sorolja be, és csak számolja őket, ahelyett hogy céget találgatna.
Céges VPN a magán VPN-szolgáltatással szemben
A VPN megváltoztatja azt a címet, amelyen egy látogatás megérkezik Önhöz. Hogy ez segít vagy árt, az attól függ, hová vezet az alagút.
| A VPN fajtája | Hol lép a látogatás a hálózatba | Következmény az azonosításra |
|---|---|---|
| Céges VPN, az egész forgalom a céges hálózaton át | A céges hálózatban, saját címmel | A cég felismerhető |
| Céges VPN, csak a belső célok mennek az alagúton át | Otthon az internetszolgáltatónál | Mint egy szokásos home office látogatás |
| Magán VPN-szolgáltatás | A szolgáltatás adatközpontjában | Adatközpontként besorolva |
| Nagy szolgáltatók relészolgáltatásai | A relé-üzemeltető hálózatában | Adatközpontként besorolva |
Egy céges VPN tehát a beállítástól függően azt eredményezheti, hogy a látogatás éppen a céges címen érkezik. Ez kizárólag a látogató informatikai részlegén lévő konfiguráción múlik. Ön nem befolyásolhatja. A magán VPN-szolgáltatásoknál a helyzet egyértelmű: a cím egy tárhelyszolgáltatóé. A tárhelyszolgáltató nem olyan cég, amely Önnél vásárol.
IPv6: a hozzárendelés a tiszta regisztráción múlik
Az IPv4 mellett létezik az IPv6, óriási címtérrel. Itt is érvényes: azt ismerik fel, ami a nyilvántartásban áll. A szolgáltatók az ügyfeleknek többnyire egész címblokkokat osztanak ki. Hogy egy saját blokkal rendelkező ügyfél külön is be van-e jegyezve a nyilvántartásba, azt a szolgáltató dönti el. Sokan nem jegyzik be külön az ügyfélblokkokat, ilyenkor a bejegyzésben csak a szolgáltató áll.
Ennek gyakorlati következménye van. Ugyanaz a céges számítógép érkezhet IPv4-en a céges címmel, és IPv6-on olyan címmel, amely csak a szolgáltatóhoz van rendelve. Hogy a böngésző melyik utat választja, az attól függ, hogy a mérőszolgáltatás elérhető-e IPv6-on. Ellenőrizze egy szolgáltatónál, hogy ezt figyelembe veszi-e. Az a szolgáltatás, amely csak IPv4-en érhető el, itt nem veszít látogatásokat a cégbejegyzés nélküli IPv6-címekhez.
A kivétel: a fordított keresés
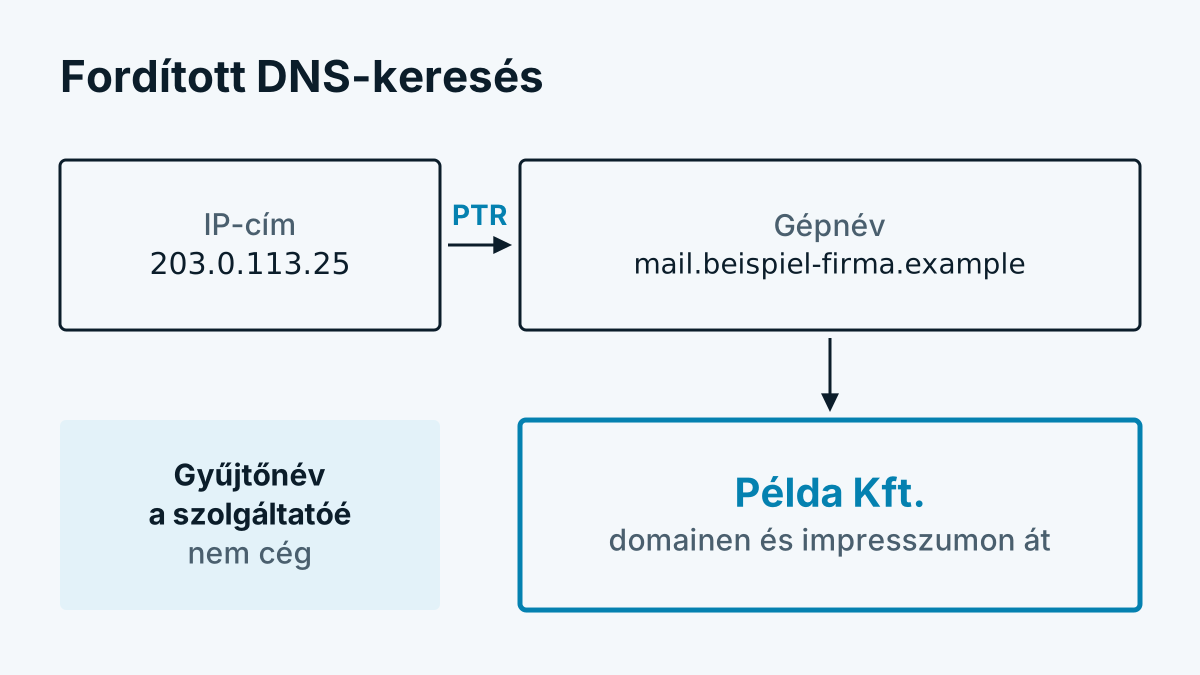
Van egy út arra, hogy egy szolgáltatói hálózat mögött is cégre jusson. A bérelt vonallal rendelkező cégek a címükhöz gyakran saját gépnevet jegyeznek be, például a levelezőszerver nevét a saját domainjükkel. Az eljárás neve fordított keresés, műszakilag PTR-lekérdezés. A névből ekkor leolvasható a cég domainje. Hogy ez pontosan hogyan működik, és hol ér véget, azt a PTR-rekord: hogyan lesz egy gépnévből cég írja le.
A Whovisit ezt a szolgáltatók hálózatainál kiegészítően elvégzi. Ez azonban csak a fix céges csatlakozásokat érinti. Aki a home officeban ül, annak általában nincs ilyen bejegyzése.
Mit jelent ez a kiértékelésére nézve
Az azonosított cégek listáját vegye minimális mennyiségnek. Megmutatja, kit ismertek fel biztosan. Nem mutatja, hogy összességében kik jártak ott. Három szokás segít a mindennapokban:
- Összesítéseket olvasson egyes esetek helyett. Hány látogatás érkezett szolgáltatóktól, hány adatközpontokból, hány cégektől? Ha az arány erősen változik, érdemes megnézni a beépítést.
- A hiányzó ügyfeleket ne értékelje hibaként. Egy ismert kapcsolat, aki hiányzik a listáról, nagy valószínűséggel home officeból vagy mobilon volt úton.
- A számokat hosszabb időszakokra hasonlítsa össze. Az egyes napok ingadoznak a szabadságok, a home office napok és a szakkiállítások szerint.
Hogy mekkora lehet az arány, és miért esnek ennyire messze egymástól az erre vonatkozó adatok, azt az Azonosítási arány: miért ingadoznak ennyire a számok magyarázza. A nyilvántartásban való keresés alapjait a Reverse IP Lookup egyszerűen elmagyarázva cikkben találja. Ha a jelentésében egyáltalán nem jelennek meg cégek, a hibakeresésben segít a Miért nem látok cégeket?.