Direito · 7 de novembro de 2026 · 5 min de leitura
Endereço IP e RGPD: é um dado pessoal?
Um endereço IP é um dado pessoal? Acórdão Breyer, meios de identificação e o que isso significa para as ferramentas de reconhecimento de visitantes.
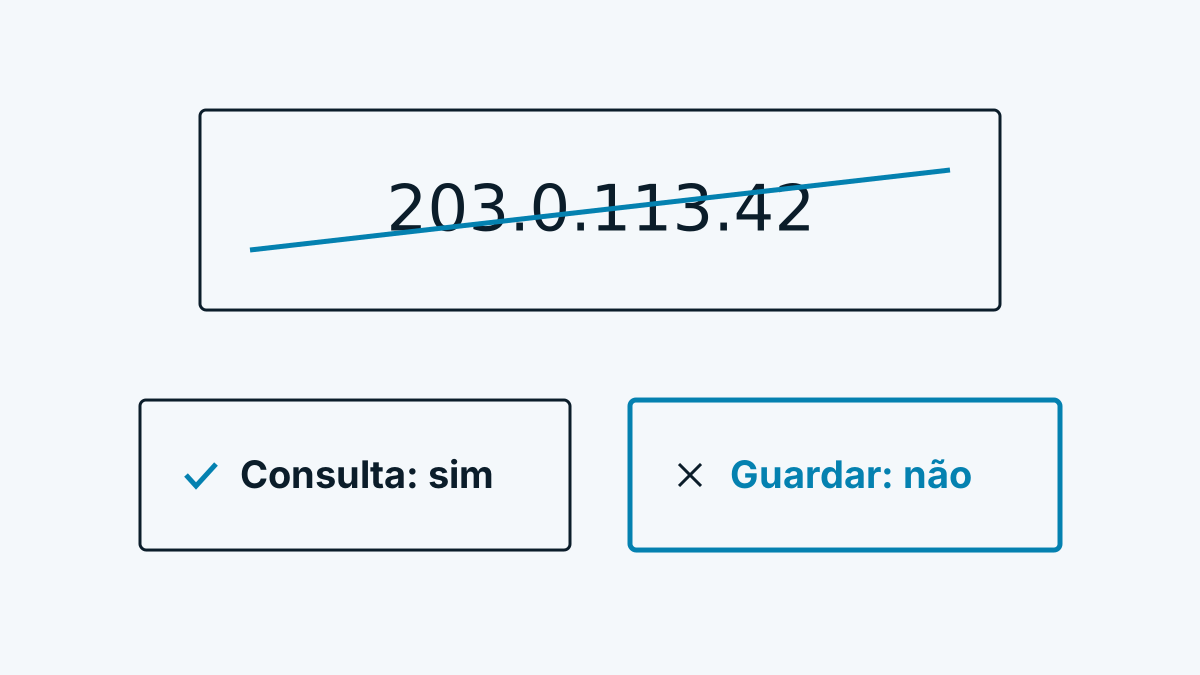
Por trás de quase todo o debate sobre reconhecimento de visitantes está uma pergunta: um endereço IP é um dado pessoal? Da resposta depende se o RGPD se aplica sequer. A resposta curta é: muitas vezes sim, mas nem sempre e nem para todos. A resposta mais longa tem a ver com os meios de identificação.
O artigo faz um enquadramento sóbrio. Não é aconselhamento jurídico. Na jurisprudência mais recente, vale a pena consultar o original.
Endereços estáticos e dinâmicos
Um endereço IP estático pertence permanentemente à mesma ligação. Um endereço dinâmico é atribuído de novo a cada ligação, mas um fornecedor de acesso à internet pode dizer mais tarde a que cliente pertenceu num determinado momento.
Para a avaliação jurídica importa menos o tipo de endereço do que a pergunta: quem poderia descobrir, com esforço razoável, quem está por trás?
O acórdão Breyer e os meios de identificação
O Tribunal de Justiça da União Europeia decidiu em 19 de outubro de 2016, no processo C-582/14 (Breyer), que também um endereço IP dinâmico pode ser um dado pessoal para o operador de um website. Condição: este dispõe de meios jurídicos que lhe permitem fazer determinar a pessoa em causa com a ajuda de terceiros, por exemplo o fornecedor de acesso à internet.
O acórdão ainda foi proferido ao abrigo da antiga diretiva de proteção de dados. Mas é considerado um ponto de referência também para o RGPD, cujo considerando 26 contém a mesma ideia: contam todos os meios que, segundo o entendimento geral, são suscetíveis de ser utilizados para identificar a pessoa.
Avaliação relativa do ponto de vista do destinatário
Se uma informação é pessoal não se decide, portanto, de forma abstrata, mas do ponto de vista de quem a tem nas mãos. O TJUE desenvolveu mais recentemente esta avaliação relativa, por último no processo C-413/23 P (Autoridade Europeia para a Proteção de Dados contra Conselho Único de Resolução), com acórdão de 4 de setembro de 2025. Tratava-se de dados pseudonimizados. O tribunal interpretou o conceito de dados pessoais de forma ampla e considerou também a perspetiva do destinatário.
Para si isto significa: o facto de uma informação ser facilmente atribuível a uma pessoa por outra entidade não a torna automaticamente um dado pessoal para todos. Mas a questão também não se pode responder de forma geral com „inofensivo“. Antes de usar este acórdão numa tomada de posição, verifique por si o número do processo e o estado da jurisprudência posterior, pois aqui muita coisa está em movimento.
Como a questão do IP se integra na análise global do reconhecimento de visitantes mostra-o Reconhecimento de visitantes e RGPD: um enquadramento sóbrio.
Endereço da empresa contra colaborador
No reconhecimento de visitantes há uma particularidade: o endereço pertence muitas vezes não a um agregado familiar, mas a uma empresa. O RGPD não protege dados sobre pessoas coletivas. Mas por trás da ligação da empresa está uma pessoa que está precisamente a ler a sua página.
Por isso, a ligação da empresa não está automaticamente livre de pessoas. Uma ligação a partir do escritório de uma empresa com dois colaboradores é mais facilmente atribuível a uma pessoa do que a de um grupo com 5.000 computadores por trás do mesmo endereço. Quanto mais pequena a empresa, mais próxima fica a atribuição de uma pessoa concreta. Por isso, as ferramentas sérias vão apenas até ao nível da organização e abstêm-se de nomear pessoas.
Tratamento não é armazenamento
É importante a distinção entre tratar e armazenar. Também a utilização breve de um endereço IP para uma consulta é um tratamento na aceção do RGPD, na medida em que o endereço seja pessoal. Nesse caso, é necessário um fundamento jurídico. Mas a intensidade da intervenção é outra se o endereço não for conservado após a consulta.
Que fundamento jurídico é adequado, esclarece-o Consentimento ou interesse legítimo: como decidir.
Locais típicos em que um endereço, ainda assim, fica retido:
- Registos do servidor, quando os acessos são registados com o endereço.
- Valores de verificação e limitadores (proteção contra abuso). Aqui é possível prevenir guardando na memória apenas um hash e não o próprio endereço.
- Transmissão a diretórios: quem consulta o titular de uma rede envia o endereço a um registo. Para endereços fora da Europa, os registos europeus reencaminham consultas para os registos de outras regiões do mundo. A consulta acaba então em entidades fora da UE. Isto diz respeito à questão de haver ou não uma transferência para país terceiro. Deve constar da documentação.
Que etapas percorre um endereço no reconhecimento de empresas mostra-o Como funciona o reconhecimento de empresas? Técnica em 6 passos.
O Whovisit é um exemplo de ferramenta que usa o endereço apenas para a consulta ao registo de redes e depois o descarta. Na memória permanece um valor de verificação feito de um hash com um segredo do servidor. Isto é uma descrição da técnica e não uma promessa de que com ela ficaria respondida qualquer questão jurídica.
O que é guardado e durante quanto tempo está na ajuda, em Conservação e eliminação.
Lista de verificação de minimização de dados: perguntas a fazer a qualquer ferramenta
- O endereço IP é guardado, na base de dados ou em registos?
- Se não: onde exatamente é descartado? Durante quanto tempo fica na memória?
- Existem valores de verificação ou limitadores? Estão em hash?
- Para onde é enviado o endereço para resolução (registo, DNS, fornecedor de dados de empresas)?
- Estes destinatários estão na UE, ou aplicam-se regras de países terceiros?
- Como está isto descrito na política de privacidade e no contrato de subcontratação?
- O reconhecimento limita-se a empresas, ou são também nomeadas pessoas singulares?
Fontes
- TJUE, acórdão de 19 de outubro de 2016, Breyer, C-582/14
- TJUE, acórdão de 4 de setembro de 2025, AEPD contra CUR, C-413/23 P
- RGPD, art. 4.º, n.º 1, e considerando 26