Õigus · 7. november 2026 · 4 min lugemist
IP-aadress ja GDPR: kas see on isikuandmed?
Kas IP-aadress on isikuandmed? Breyeri kohtuotsus, tuvastamisvahendid ja mida see tähendab külastajate tuvastamise tööriistade jaoks.
Peaaegu iga külastajate tuvastamise vaidluse taga on üks küsimus: kas IP-aadress on isikuandmed? Sellest sõltub, kas GDPR üldse kohaldub. Lühike vastus on: sageli jah, kuid mitte alati ja mitte igaühe jaoks. Pikem vastus tegeleb tuvastamisvahenditega.
Artikkel annab asjalikult ülevaate. See ei ole õigusnõustamine. Uuema kohtupraktika puhul tasub vaadata originaali.
Staatilised ja dünaamilised aadressid
Staatiline IP-aadress kuulub püsivalt samale ühendusele. Dünaamiline aadress antakse iga sisselogimisega uuesti, kuid internetipakkuja võib hiljem öelda, kellele see teatud ajahetkel kuulus.
Õiguslikus hinnangus ei loe niivõrd aadressi liik, kuivõrd küsimus: kes saaks mõistliku vaevaga välja selgitada, kes selle taga on?
Breyeri kohtuotsus ja tuvastamisvahendid
Euroopa Kohus (EuGH) otsustas 19. oktoobril 2016 asjas C-582/14 (Breyer), et ka dünaamiline IP-aadress võib veebilehe operaatori jaoks olla isikuandmed. Tingimus: tal on õiguslikud vahendid, mis võimaldavad tal lasta kolmandatel, näiteks internetipakkujal, asjaomane isik kindlaks teha.
Otsus tehti veel vana andmekaitsedirektiivi alusel. Siiski peetakse seda GDPR-i puhul samuti lähtepunktiks, sest GDPR-i põhjenduses 26 on sama mõte: oluline on kõik vahendid, mida üldise hinnangu kohaselt tõenäoliselt kasutatakse isiku tuvastamiseks.
Suhteline vaade saaja seisukohast
Kas teave on isikuandmed, ei otsustata seega abstraktselt, vaid selle seisukohast, kelle käes see on. Euroopa Kohus on seda suhtelist vaadet viimasel ajal täpsustanud, viimati asjas C-413/23 P (Euroopa Andmekaitseinspektor vs Ühtne Kriisilahendusnõukogu) 4. septembri 2025. aasta otsusega. Seal oli jutuks pseudonüümitud andmed. Kohus on isikuandmete mõistet tõlgendanud laialt ja arvestanud seejuures ka saaja vaatenurka.
Teile tähendab see: asjaolu, et teave on kellegi teise juures hõlpsasti isikuga seostatav, ei muuda seda automaatselt igaühe jaoks isikuandmeteks. Küsimusele ei saa aga vastata ka üldiselt „ohutu“. Enne selle otsuse kasutamist arvamuses kontrollige toimiku numbrit ja kohtupraktika edasist seisu ise, sest siin on palju liikumises.
Kuidas IP-küsimus sobitub külastajate tuvastamise kogu kontrolli, näitab artikkel Külastajate tuvastamine ja GDPR: asjalik hinnang.
Ettevõtte aadress versus töötaja
Külastajate tuvastamisel lisandub eripära: aadress ei kuulu sageli eraleibkonnale, vaid ettevõttele. GDPR ei kaitse juriidiliste isikute andmeid. Ent ettevõtte ühenduse taga istub inimene, kes parasjagu teie lehte loeb.
Seetõttu ei ole ettevõtte ühendus automaatselt isikuvaba. Ühendus kahe töötajaga ettevõtte kontorist on isikuga hõlpsamini seostatav kui ühendus kontsernist, kus sama aadressi taga on 5000 arvutit. Mida väiksem ettevõte, seda lähemale jõuab seostamine ühele isikule. Usaldusväärsed tööriistad lähevad seetõttu ainult organisatsiooni tasandini ega nimeta isikuid.
Töötlemine ei ole salvestamine
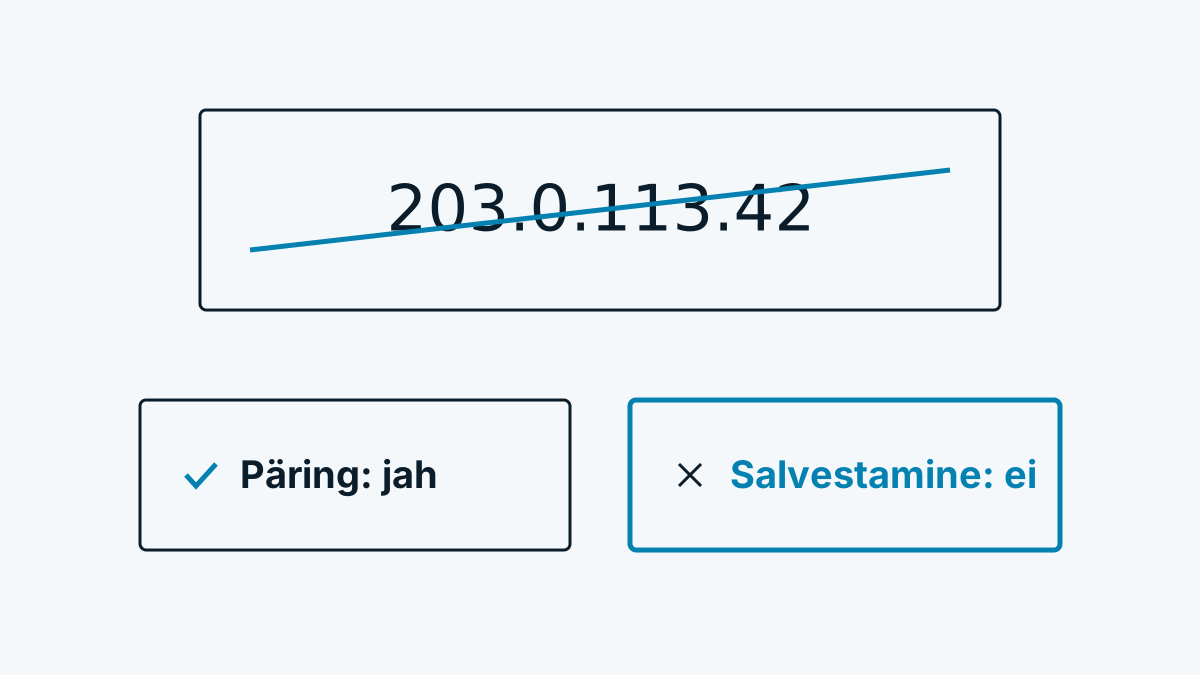
Oluline on vahe töötlemise ja salvestamise vahel. Ka IP-aadressi lühiajaline kasutamine päringuks on GDPR-i tähenduses töötlemine, kui aadress on isikuandmed. Siis on vaja õiguslikku alust. Sekkumise sügavus on aga teine, kui aadressi pärast päringut ei säilitata.
Milline õiguslik alus sobib, selgitab artikkel Nõusolek või õigustatud huvi: kuidas otsustada.
Tüüpilised kohad, kus aadress siiski külge jääb:
- Serveri logid, kui juurdepääsud kirjutatakse aadressiga kaasa.
- Kontrollväärtused ja piirajad (kaitse väärkasutuse vastu). Siin saab ennetada, hoides mälus ainult räsi, mitte aadressi ennast.
- Edastamine kataloogidele: kes otsib võrgu omanikku, saadab aadressi registrisse. Väljaspool Euroopat asuvate aadresside puhul suunavad Euroopa registrid päringud edasi teiste maailmajagude registritesse. Siis jõuab päring asutustesse väljaspool ELi. See puudutab küsimust, kas tegemist on edastamisega kolmandasse riiki. See kuulub dokumentatsiooni.
Milliseid etappe aadress ettevõtte tuvastamisel läbib, näitab artikkel Kuidas ettevõtete tuvastamine toimib? Tehnika 6 sammuga.
Whovisit on näide tööriistast, mis kasutab aadressi ainult päringuks võrguregistrist ja kustutab selle seejärel. Mälus jääb kontrollväärtus, mis on räsi serveri saladusega. See on tehnika kirjeldus, mitte lubadus, et sellega oleks vastatud igale õiguslikule küsimusele.
Mida ja kui kaua seejuures salvestatakse, seisab abis jaotises Säilitamine ja kustutamine.
Andmesäästlikkuse kontrollnimekiri: küsimused iga tööriista kohta
- Kas IP-aadress salvestatakse, andmebaasis või logides?
- Kui ei: kus täpselt see kustutatakse? Kui kaua see mälus on?
- Kas on kontrollväärtusi või piirajaid? Kas need on räsitud?
- Kuhu aadress lahendamiseks saadetakse (register, DNS, ettevõtteandmete pakkuja)?
- Kas need saajad asuvad ELis või kehtivad kolmanda riigi reeglid?
- Kuidas on see kirjeldatud privaatsuspoliitikas ja volitatud töötleja lepingus?
- Kas tuvastamine piirdub ettevõtetega või nimetatakse ka üksikisikuid?