Право · 7 ноември 2026 г. · 5 мин четене
IP адрес и GDPR: лични данни ли е?
Лични данни ли е един IP адрес? Решението Breyer, средствата за идентификация и какво означава това за инструментите за разпознаване на посетители.
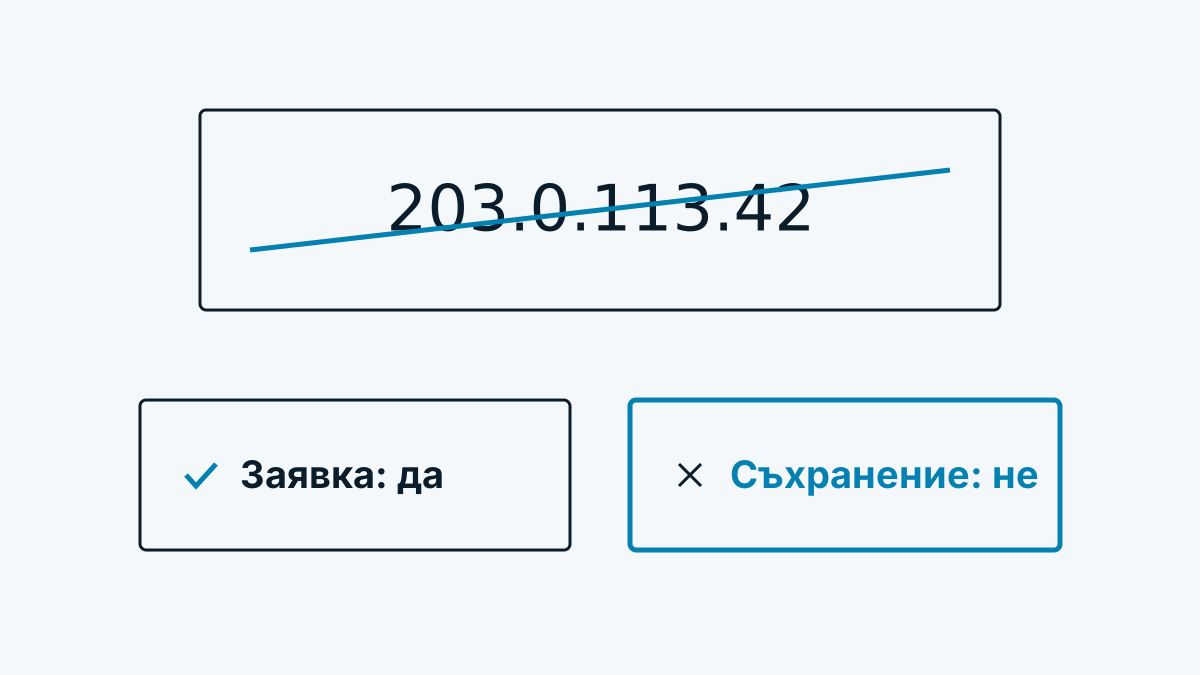
Зад почти всеки спор за разпознаването на посетители стои един въпрос: Лични данни ли е един IP адрес? От отговора зависи дали GDPR изобщо се прилага. Краткият отговор гласи: често да, но не винаги и не за всеки. По-дългият отговор има връзка със средствата за идентификация.
Статията класифицира трезво. Тя не е правен съвет. При по-новата съдебна практика си струва да погледнете оригинала.
Статични и динамични адреси
Статичният IP адрес принадлежи постоянно на една и съща връзка. Динамичният адрес се дава наново при всяко свързване, но интернет доставчикът по-късно може да каже на кой клиент е принадлежал в определен момент.
За правната оценка е по-малко важно видът на адреса, отколкото въпросът: Кой би могъл с разумно усилие да установи кой стои зад него?
Решението Breyer и средствата за идентификация
Съдът на Европейския съюз (EuGH) е решил на 19 октомври 2016 г. по дело C-582/14 (Breyer), че и динамичен IP адрес може да бъде лични данни за оператора на уебсайт. Условие: той разполага с правни средства, които му позволяват да установи засегнатото лице с помощта на трети страни, например на интернет доставчика.
Решението е постановено още по старата директива за защита на данните. Смята се обаче за отправна точка и за GDPR, чието съображение 26 съдържа същата мисъл: от значение са всички средства, за които по общо мнение е вероятно да бъдат използвани за идентифициране на лицето.
Относително разглеждане от гледна точка на получателя
Дали една информация е лична, не се решава абстрактно, а от гледна точка на този, който я държи. Тази относителна гледна точка EuGH доразви напоследък, последно по дело C-413/23 P (Европейски надзорен орган по защита на данните срещу Единния съвет за преструктуриране) с решение от 4 септември 2025 г. Там ставаше дума за псевдонимизирани данни. Съдът тълкува понятието за лични данни широко и взе предвид и гледната точка на получателя.
За Вас това означава: Това, че една информация лесно се свързва с лице при друг, не я превръща автоматично за всеки в лични данни. Въпросът обаче не може да се отговори и общо с „безопасно“. Преди да използвате това решение в становище, проверете сами номера на делото и състоянието на по-нататъшната съдебна практика, защото тук много неща са в движение.
Как въпросът за IP адреса се вписва в цялостната проверка на разпознаването на посетители, показва Разпознаване на посетители и GDPR: трезва оценка.
Фирмен адрес срещу служител
При разпознаването на посетители има една особеност: адресът често не принадлежи на частно домакинство, а на фирма. Данните за юридически лица GDPR не защитава. Но зад фирмената връзка седи човек, който в момента чете Вашата страница.
Затова фирмената връзка не е автоматично свободна от лица. Връзка от офиса на фирма с двама служители се свързва по-лесно с лице, отколкото такава от концерн с 5.000 компютъра зад един и същи адрес. Колкото по-малка е фирмата, толкова повече свързването се доближава до отделно лице. Затова сериозните инструменти стигат само до нивото на организацията и се въздържат да назовават лица.
Обработване не е съхранение
Важно е разграничението между обработване и съхранение. И краткото използване на IP адрес за една заявка е обработване по смисъла на GDPR, доколкото адресът е личен. Тогава е нужно правно основание. Но дълбочината на намесата е друга, ако адресът не се пази след заявката.
Кое правно основание е подходящо, изяснява Съгласие или законен интерес: как да решите.
Типични места, където адресът все пак се задържа:
- Протоколи на сървъра, ако достъпите се записват заедно с адреса.
- Стойности за проверка и ограничители (защита от злоупотреби). Тук може да се предотврати, като в паметта стои само хеш, а не самият адрес.
- Предаване към директории: който търси собственика на една мрежа, изпраща адреса към регистър. За адреси извън Европа европейските регистри препращат заявките към регистрите на други региони по света. Тогава заявката стига до органи извън ЕС. Това засяга въпроса дали има предаване към трета държава. То трябва да влезе в документацията.
През какви станции минава един адрес при разпознаването на фирми, показва Как работи разпознаването на фирми? Технологията в 6 стъпки.
Whovisit е пример за инструмент, който използва адреса само за заявката към мрежовия регистър и после го изхвърля. В паметта остава стойност за проверка от хеш със сървърна тайна. Това е описание на технологията, а не обещание, че с него се отговаря на всеки правен въпрос.
Какво и колко дълго се съхранява, е описано в помощта под Съхраняване и изтриване.
Контролен списък за пестеливост на данните: въпроси към всеки инструмент
- Съхранява ли се IP адресът, в базата данни или в протоколи?
- Ако не: Къде точно се изхвърля? Колко дълго стои в паметта?
- Има ли стойности за проверка или ограничители? Хеширани ли са?
- Накъде се изпраща адресът за разрешаване (регистър, DNS, доставчик на фирмени данни)?
- Намират ли се тези получатели в ЕС, или важат правилата за трети държави?
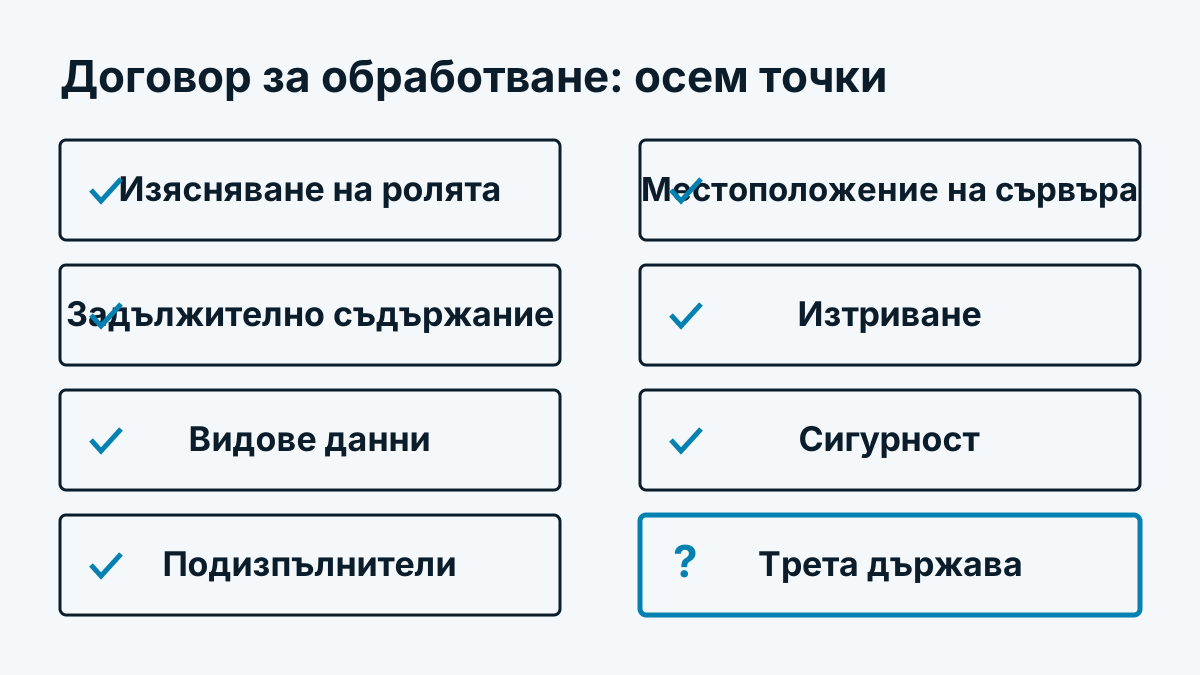
- Как е описано това в декларацията за защита на данните и в договора за обработване на данни?
- Ограничава ли се разпознаването до фирми, или се назовават и отделни лица?