Diritto · 7 novembre 2026 · 5 min di lettura
Indirizzo IP e GDPR: è un dato personale?
Un indirizzo IP è un dato personale? Sentenza Breyer, mezzi di identificazione e che cosa significa per gli strumenti di riconoscimento dei visitatori.
Dietro quasi ogni discussione sul riconoscimento dei visitatori c'è una domanda: un indirizzo IP è un dato personale? Dalla risposta dipende se il GDPR si applichi o meno. La risposta breve è: spesso sì, ma non sempre e non per tutti. La risposta più lunga ha a che fare con i mezzi di identificazione.
L'articolo inquadra la questione in modo sobrio. Non è una consulenza legale. Per la giurisprudenza più recente vale la pena consultare l'originale.
Indirizzi statici e dinamici
Un indirizzo IP statico appartiene stabilmente alla stessa connessione. Un indirizzo dinamico viene assegnato di nuovo a ogni collegamento, ma un provider Internet può poi dire a quale cliente appartenesse in un determinato momento.
Per la valutazione giuridica conta meno il tipo di indirizzo che la domanda: chi potrebbe scoprire, con uno sforzo ragionevole, chi si nasconda dietro?
La sentenza Breyer e i mezzi di identificazione
La Corte di giustizia dell'Unione europea ha stabilito il 19 ottobre 2016 nella causa C-582/14 (Breyer) che anche un indirizzo IP dinamico può essere un dato personale per il gestore di un sito web. Presupposto: dispone di mezzi giuridici che gli consentono di far individuare la persona interessata con l'aiuto di terzi, ad esempio del provider Internet.
La sentenza è stata pronunciata ancora in base alla vecchia direttiva sulla protezione dei dati. Vale tuttavia come punto di riferimento anche per il GDPR, il cui considerando 26 poggia sulla stessa idea: contano tutti i mezzi che, secondo un ragionevole giudizio, è probabile siano utilizzati per identificare la persona.
Valutazione relativa dal punto di vista del destinatario
Se un'informazione sia personale non si decide quindi in astratto, ma dal punto di vista di chi la detiene. Questa valutazione relativa è stata sviluppata ulteriormente dalla CGUE in tempi recenti, da ultimo nella causa C-413/23 P (Garante europeo della protezione dei dati contro Comitato di risoluzione unico) con sentenza del 4 settembre 2025. Si trattava di dati pseudonimizzati. La Corte ha interpretato in senso ampio la nozione di dati personali e ha tenuto conto anche della prospettiva del destinatario.
Per Lei significa: il fatto che un'informazione sia facilmente riconducibile a una persona presso un altro soggetto non ne fa automaticamente un dato personale per chiunque. Ma la questione non si può nemmeno liquidare in blocco con „innocuo“. Prima di utilizzare questa sentenza in una presa di posizione verifichi Lei stesso il numero di causa e lo stato dell'ulteriore giurisprudenza, perché qui molto è in movimento.
Come la questione dell'IP si inserisca nell'intera verifica del riconoscimento dei visitatori lo mostra Riconoscimento dei visitatori e GDPR: un inquadramento sobrio.
Indirizzo aziendale e collaboratore
Nel riconoscimento dei visitatori si aggiunge una particolarità: l'indirizzo spesso non appartiene a un'economia domestica privata, ma a un'azienda. I dati sulle persone giuridiche il GDPR non li protegge. Ma dietro la connessione aziendale siede una persona che in quel momento sta leggendo la Sua pagina.
Per questo la connessione aziendale non è automaticamente priva di riferimenti personali. Una connessione dall'ufficio di un'azienda con due dipendenti è più facilmente riconducibile a una persona di una proveniente da un gruppo con 5.000 computer dietro lo stesso indirizzo. Più è piccola l'azienda, più l'attribuzione si avvicina a una singola persona. Gli strumenti seri si spingono perciò solo fino al livello dell'organizzazione e rinunciano a indicare persone.
Trattare non è memorizzare
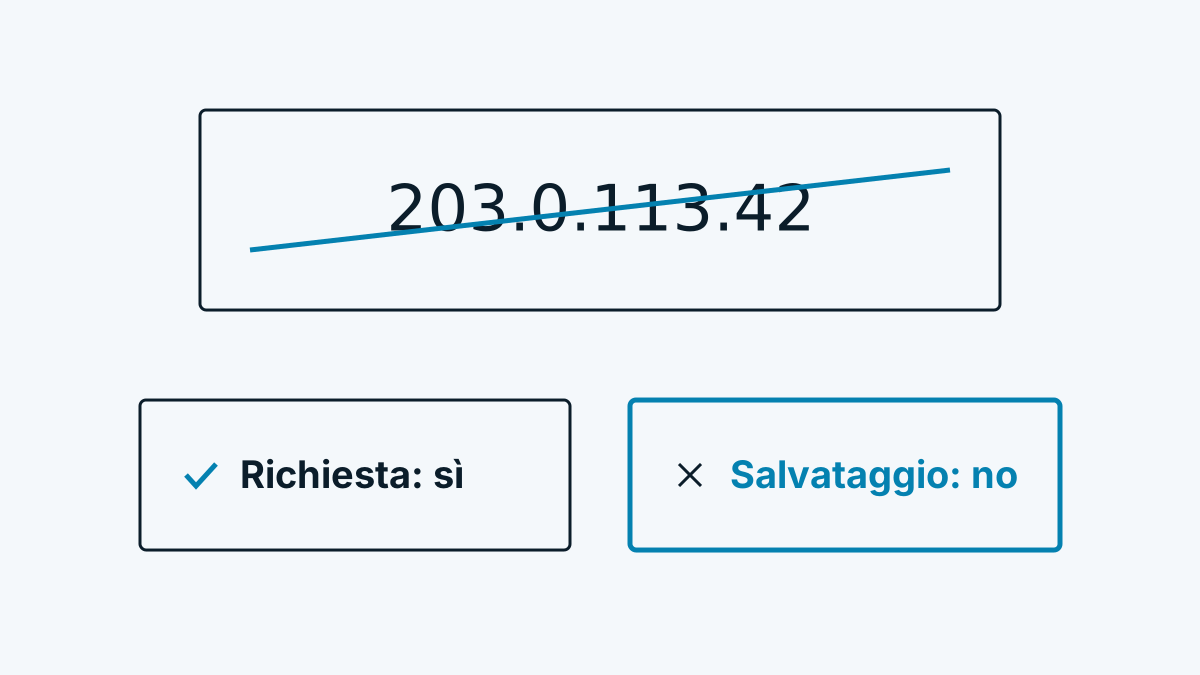
È importante la distinzione tra trattare e memorizzare. Anche il breve utilizzo di un indirizzo IP per una consultazione è un trattamento ai sensi del GDPR, nella misura in cui l'indirizzo è personale. Serve allora una base giuridica. Ma l'intensità dell'ingerenza è diversa se l'indirizzo non viene conservato dopo la consultazione.
Quale base giuridica sia adatta lo chiarisce Consenso o legittimo interesse: come decidere.
Punti tipici in cui un indirizzo rimane comunque impigliato:
- Registri del server, se gli accessi vengono registrati insieme all'indirizzo.
- Valori di controllo e limitatori (protezione dagli abusi). Qui si può prevenire memorizzando nella memoria di lavoro solo un hash e non l'indirizzo stesso.
- Trasmissione ai registri: chi cerca il titolare di una rete invia l'indirizzo a un registro. Per gli indirizzi fuori dall'Europa i registri europei inoltrano le consultazioni ai registri di altre regioni del mondo. La consultazione finisce allora presso soggetti al di fuori dell'UE. Ciò riguarda la questione se vi sia un trasferimento verso un paese terzo. Va nella documentazione.
Quali stazioni attraversi un indirizzo nel riconoscimento delle aziende lo mostra Come funziona il riconoscimento delle aziende? La tecnica in 6 passaggi.
Whovisit è un esempio di strumento che usa l'indirizzo solo per la consultazione presso il registro di rete e poi lo scarta. Nella memoria di lavoro resta un valore di controllo ricavato da un hash con un segreto del server. È una descrizione della tecnica e non una promessa che con ciò sia risolta ogni questione giuridica.
Che cosa viene memorizzato e per quanto tempo lo indica la guida alla voce Conservazione e cancellazione.
Checklist sulla minimizzazione dei dati: domande per ogni strumento
- L'indirizzo IP viene memorizzato, nel database o nei registri?
- Se no: dove esattamente viene scartato? Per quanto tempo resta nella memoria di lavoro?
- Esistono valori di controllo o limitatori? Sono sottoposti a hash?
- Dove viene inviato l'indirizzo per la risoluzione (registri, DNS, fornitori di dati aziendali)?
- Questi destinatari si trovano nell'UE o si applicano le regole sui paesi terzi?
- Come è descritto nell'informativa sulla privacy e nel contratto di trattamento dei dati?
- Il riconoscimento è limitato alle aziende o vengono indicate anche singole persone?
Fonti
- CGUE, sentenza del 19 ottobre 2016, Breyer, C-582/14
- CGUE, sentenza del 4 settembre 2025, GEPD contro CRU, C-413/23 P
- GDPR, art. 4, punto 1 e considerando 26