Prawo · 7 listopada 2026 · 5 min czytania
Umowa powierzenia przetwarzania danych: lista kontrolna dla narzędzi internetowych
Kiedy potrzebna jest umowa powierzenia z art. 28 RODO, jakie ma obowiązkowe elementy i na co zwracać uwagę przy narzędziach analitycznych i marketingowych.
Prawie każde narzędzie stosowane na stronie internetowej przetwarza dane na Państwa zlecenie: analityka internetowa, newsletter, CRM, mapa cieplna, czat. Gdy w grę wchodzą dane osobowe, RODO wymaga umowy z dostawcą. W Niemczech i Austrii nazywa się ją Auftragsverarbeitungsvertrag, w skrócie AV-Vertrag lub AVV, a w polskim obrocie umową powierzenia przetwarzania danych. Artykuł wyjaśnia, kiedy jest potrzebna, co musi zawierać i o czym pamiętać przy wyborze narzędzia.
Kiedy potrzebna jest umowa powierzenia
Art. 28 RODO obowiązuje wtedy, gdy usługodawca przetwarza dane osobowe na Państwa zlecenie i zgodnie z Państwa poleceniami. Państwo są wtedy administratorem, a dostawca podmiotem przetwarzającym. Tekst przepisu znajdą Państwo w RODO na EUR-Lex.
Nie każda relacja jest powierzeniem przetwarzania. Należy odróżniać trzy konstelacje:
| Konstelacja | Cecha | Umowa |
|---|---|---|
| Powierzenie przetwarzania | Dostawca działa wyłącznie na Państwa polecenie | Umowa powierzenia z art. 28 |
| Współadministrowanie | Państwo i dostawca wspólnie decydują o celach i sposobach | Uzgodnienie z art. 26 |
| Odrębny administrator | Dostawca wykorzystuje dane do własnych celów | W zależności od przypadku odrębna podstawa prawna i przekazanie |
Decydujące jest to, kto określa cele i sposoby, a nie to, jak nazywa się umowa. Dostawca, który wykorzystuje dane także do własnych celów, na przykład do ulepszania własnych produktów ponad usługę świadczoną Państwu, nie jest w tym zakresie już podmiotem przetwarzającym. Według art. 28 ust. 10 podmiot przetwarzający, który sam określa cele i sposoby, jest w odniesieniu do tego przetwarzania uważany za administratora.
Obowiązkowa treść według art. 28 ust. 3
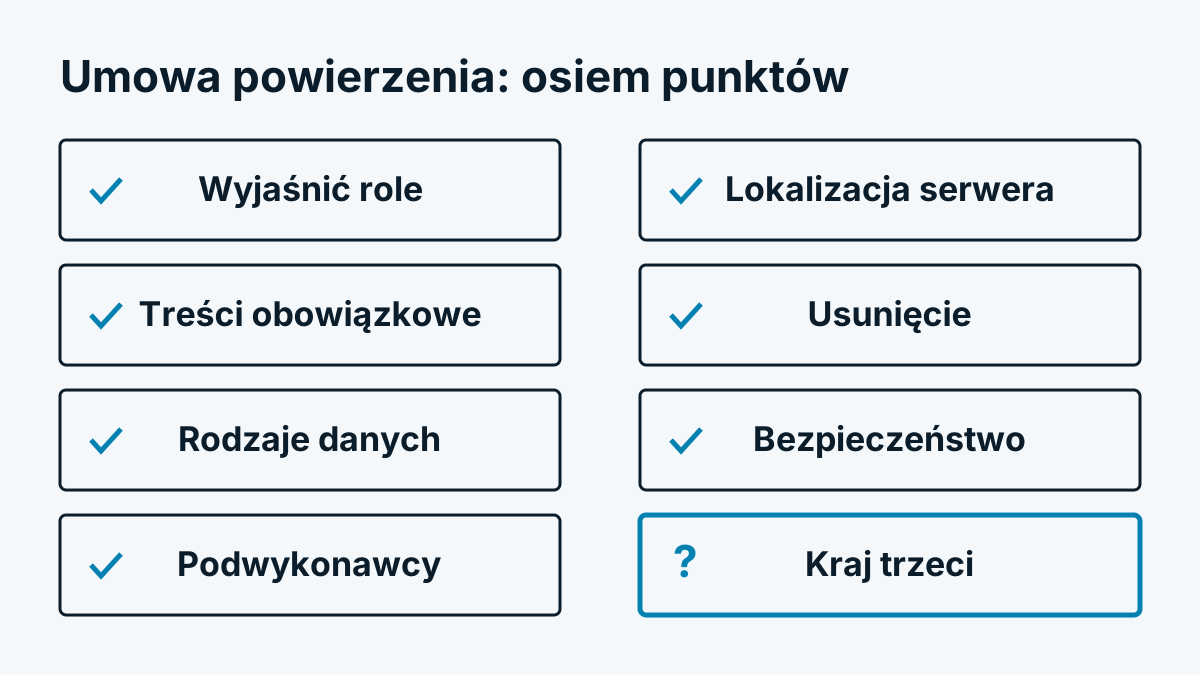
Umowa musi określać przedmiot i czas trwania przetwarzania, jego charakter i cel, rodzaj danych oraz kategorie osób, których dane dotyczą. Ponadto musi przewidywać, że podmiot przetwarzający:
- a) przetwarza dane wyłącznie na udokumentowane polecenie, także w przypadku przekazywania do państwa trzeciego,
- b) angażuje osoby zobowiązane do zachowania poufności,
- c) podejmuje środki wymagane na podstawie art. 32,
- d) przestrzega warunków korzystania z usług innych podmiotów przetwarzających,
- e) wspiera Państwa przy wnioskach osób, których dane dotyczą,
- f) wspiera Państwa przy wypełnianiu obowiązków z art. 32 do 36,
- g) po zakończeniu świadczenia usług według Państwa wyboru usuwa dane lub zwraca je,
- h) dostarcza dowody i umożliwia kontrole.
Umowa musi być sporządzona na piśmie, wystarczy forma elektroniczna (ust. 9). Wzorcowy zarys oferuje Komisja Europejska w postaci standardowych klauzul umownych dla powierzenia przetwarzania. Zgodnie z art. 28 ust. 6 umowa może w całości lub w części opierać się na nich.
Podwykonawcy
Jeżeli dostawca sam korzysta z usługodawców, na przykład z dostawcy hostingu, obowiązują dwie reguły z art. 28 ust. 2 i 4:
- Potrzebuje Państwa uprzedniej szczegółowej lub ogólnej pisemnej zgody. Przy zgodzie ogólnej musi informować Państwa o każdej planowanej zmianie. Mogą Państwo wtedy sprzeciwić się.
- Musi nałożyć na podwykonawców te same obowiązki w zakresie ochrony danych. Jeśli podwykonawca ich nie wypełnia, pierwszy podmiot przetwarzający ponosi wobec Państwa odpowiedzialność.
Dlatego warto poprosić dostawcę o aktualną listę podwykonawców z siedzibą i zadaniem każdego z nich.
Państwo trzecie
Jeśli dane są przetwarzane poza UE i EOG lub są stamtąd dostępne, obowiązują dodatkowo przepisy o przekazywaniu do państw trzecich (rozdział V, art. 44 i nast. RODO). Stosuje się trzy drogi: decyzję Komisji stwierdzającą odpowiedni stopień ochrony, standardowe klauzule umowne dla przekazywania lub wiążące reguły korporacyjne. Dla USA od 2023 roku istnieje decyzja stwierdzająca odpowiedni stopień ochrony w ramach EU-US Data Privacy Framework. Obejmuje ona tylko firmy uczestniczące w tym programie. Jest kwestionowana przed sądami, należy sprawdzić aktualny stan. Serwer w UE rozwiązuje ten temat, jeżeli ani dostawca, ani podwykonawca z państwa trzeciego nie ma dostępu do danych.
Lista kontrolna dla narzędzi analitycznych i marketingowych
- Wyjaśnić rolę. Czy dostawca przetwarza dane wyłącznie dla Państwa, czy także do własnych celów?
- Sprawdzić umowę. Czy zawiera wszystkie punkty z art. 28 ust. 3?
- Opisać dane. Czy rodzaj danych i kategorie osób są nazwane konkretnie?
- Przejrzeć podwykonawców. Czy istnieje lista i procedura na wypadek zmian?
- Zapytać o lokalizację serwerów. Gdzie leżą dane, kto ma do nich dostęp?
- Udokumentować drogę dla państwa trzeciego. Jaka podstawa uzasadnia przekazanie?
- Uregulować usunięcie. Co dzieje się z danymi po zakończeniu umowy?
- Przeczytać środki techniczne. Szyfrowanie, prawa dostępu, rejestrowanie zdarzeń.
Umowę należy dołączyć do dokumentacji, a narzędzie ująć w rejestrze czynności przetwarzania z art. 30 RODO. Zwłaszcza przy narzędziach ładowanych dopiero po uzyskaniu zgody umowa jest drugim, odrębnym warunkiem. Zgoda na urządzeniu jej nie zastępuje, co pokazuje artykuł § 25 TDDDG: pliki cookie i śledzenie w Niemczech.
Co grozi za naruszenia
Jeśli umowy brakuje lub jest niekompletna, organ nadzorczy może to zakwestionować. Za naruszenia obowiązków z art. 28 art. 83 ust. 4 RODO przewiduje kary pieniężne do 10 milionów euro lub do 2 procent całkowitego rocznego światowego obrotu, zależnie od tego, która kwota jest wyższa. To ramy, a nie prognoza dla konkretnego przypadku.
A w Szwajcarii?
Szwajcarska ustawa o ochronie danych reguluje przetwarzanie przez podmioty przetwarzające w art. 9 DSG. Myśl jest podobna, sformułowanie inne. Kto zwraca się do osób w UE, potrzebuje z reguły umowy zgodnej z RODO. Czy dotyczy to Państwa oferty, wyjaśnia artykuł Śledzenie stron internetowych w Szwajcarii: revDSG i FMG.
Najczęstsze pytania
Czy potrzebuję umowy powierzenia, jeśli narzędzie pokazuje tylko nazwy firm? Zależy to od tego, czy dostawca przetwarza przy tym dla Państwa dane osobowe, na przykład adresy IP, nawet krótkotrwale. W razie wątpliwości warto zawrzeć umowę, kosztuje prawie nic. Czy adres IP jest daną osobową, wyjaśnia artykuł Adres IP a RODO: czy jest daną osobową?.
Czy wystarczy zaakceptować regulamin dostawcy? Tylko wtedy, gdy zawiera wszystkie obowiązkowe elementy, a uregulowanie jest wyraźnie rozpoznawalne jako umowa lub załącznik. Wielu dostawców udostępnia umowę powierzenia jako osobny dokument do zawarcia.
Czy muszę podpisać umowę? Musi być sporządzona na piśmie. Według art. 28 ust. 9 wystarcza forma elektroniczna, dlatego zawarcie przez kliknięcie jest powszechne.