Recht · 7 november 2026 · 5 min leestijd
§ 25 TDDDG: cookies en tracking in Duitsland
§ 25 TDDDG (voorheen TTDSG) regelt cookies en scripts: wanneer toestemming nodig is, welke uitzonderingen gelden en wat dat betekent voor analysetools.
Wie in Duitsland een website beheert, stuit bij het onderwerp cookies op § 25 TDDDG. De bepaling heet in het dagelijks gebruik vaak nog „TTDSG-paragraaf“ en is de reden waarom er cookiebanners bestaan. Dit artikel legt uit wat ze regelt, wanneer ze geldt, welke uitzonderingen er zijn en wat dat betekent voor analyse- en marketingscripts.
Van TTDSG werd TDDDG
De regel geldt sinds 1 december 2021 en stond aanvankelijk in het Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG). Sinds 14 mei 2024 heet de wet Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG), de Duitse wet voor gegevensbescherming bij telecommunicatie en digitale diensten. Aan de inhoud van § 25 heeft de naamswijziging niets veranderd. De wet vindt u op gesetze-im-internet.de.
Wat § 25 lid 1 eist
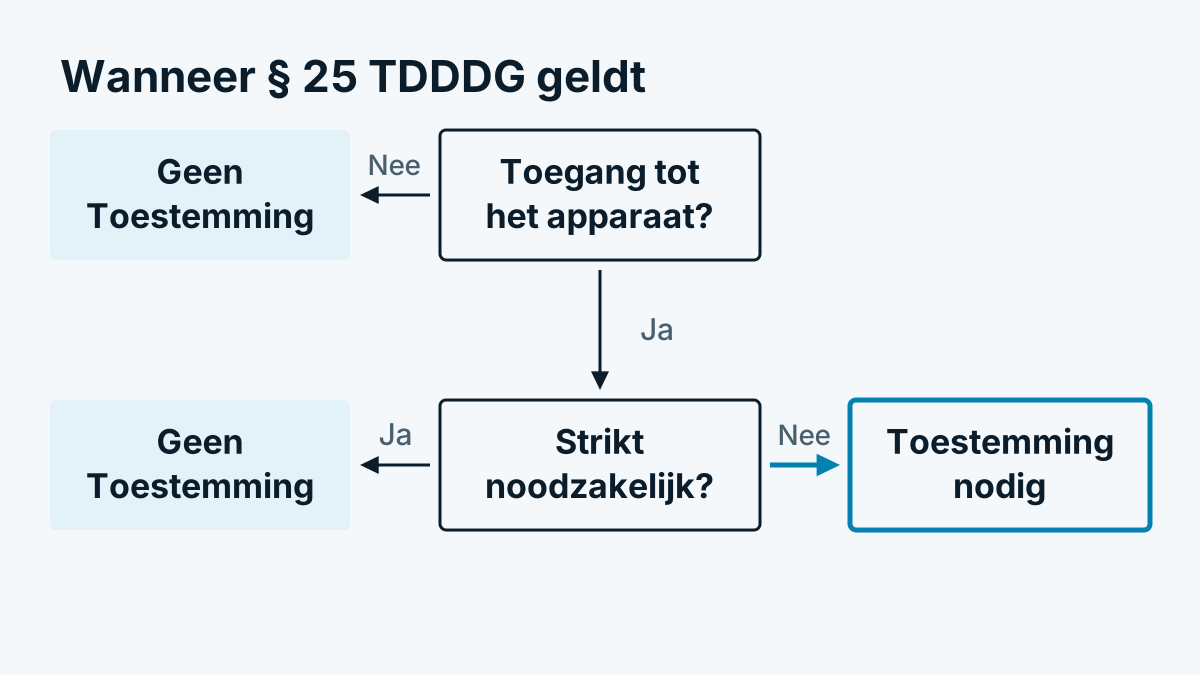
Volgens de wettekst is het opslaan van informatie in de eindapparatuur van de eindgebruiker of de toegang tot informatie die daar al is opgeslagen, alleen toegestaan als de eindgebruiker op basis van duidelijke en volledige informatie toestemming heeft gegeven. Informatie en toestemming moeten volgens de AVG plaatsvinden.
Drie dingen zijn belangrijk:
- Het gaat om het apparaat, niet om de herleidbaarheid tot een persoon. De regel geldt ook als er uiteindelijk geen persoonsgegevens ontstaan. De rechtsgrond voor de latere verwerking is een tweede vraag. Hoe beide toetsingsstappen samenhangen, staat in Bezoekersherkenning en AVG: een nuchtere duiding.
- Het gaat om meer dan cookies. Ook de lokale opslag van de browser (localStorage, sessionStorage) is opslag in de eindapparatuur. Het uitlezen van apparaatinformatie door een script kan een toegang zijn.
- De toestemming moet actief zijn. Dat heeft het Hof van Justitie over cookies al in 2019 beslist. Een vooraf aangevinkt vakje volstaat niet (HvJ-EU, C-673/17, Planet49).
De uitzonderingen in lid 2
Geen toestemming hebt u nodig in twee gevallen:
- Berichtenoverdracht (nr. 1). Het enige doel is de overdracht van een bericht via een openbaar telecommunicatienetwerk.
- Strikt noodzakelijk (nr. 2). De opslag of toegang is strikt noodzakelijk opdat de aanbieder een door de gebruiker uitdrukkelijk gewenste digitale dienst kan verlenen.
De tweede uitzondering wordt eng uitgelegd. De Datenschutzkonferenz, het samenwerkingsverband van de Duitse toezichthouders, heeft in haar Orientierungshilfe für Telemedien voorbeelden verzameld. Volgens die geldt in de regel zonder voorafgaande toestemming wat de website zelf nodig heeft om te functioneren, zoals een winkelwagen, een aanmelding of de opslag van de cookiekeuze. Een belangenafweging volgens art. 6 lid 1 sub f AVG maakt van een trackingscript geen strikt noodzakelijke functie. Bereikmeting en statistiek vallen volgens de autoriteiten in de regel niet daaronder. Dat is de lijn van het toezicht, een rechter kan in een individueel geval anders oordelen.
Gevolgen voor analyse- en marketingscripts
Voor de praktijk volgt een eenvoudige vuistregel: zodra een script iets in de browser plaatst of uit de browser uitleest wat niet nodig is om de pagina weer te geven, hebt u vooraf toestemming nodig.
| Hulpmiddel | Toegang tot het apparaat? | Toestemming volgens § 25 |
|---|---|---|
| Lettertypen en afbeeldingen van de eigen server | Nee | Niet nodig |
| Winkelwagencookie | Ja, maar noodzakelijk | Niet nodig (nr. 2) |
| Webanalyse met cookie of apparaatidentificatie | Ja | In de regel nodig |
| Advertentie- en retargetingpixels | Ja | Nodig |
| Heatmaps en muisopname | Ja | In de regel nodig |
Technisch betekent dat: het script mag pas laden nadat de bezoeker met de passende categorie heeft ingestemd. Een banner die alleen informeert en de scripts toch meteen laadt, voldoet niet aan de regel. Hoe dat er bij inbouw via een Tag Manager uitziet, beschrijft de hulp over toestemming in de Tag Manager. Over muisvideo's leest u meer in Session replay en privacy: muisvideo's goed inzetten.
Wat bij overtredingen dreigt
Wie in strijd met § 25 lid 1 zin 1 opslaat of toegang neemt, pleegt volgens § 28 lid 1 nr. 13 TDDDG een administratieve overtreding (Ordnungswidrigkeit). De boete kan volgens § 28 lid 2 tot 300.000 euro bedragen. Daarnaast kan de verwerking volgens de AVG eigen gevolgen hebben. Toezicht wordt uitgeoefend door de gegevensbeschermingsautoriteiten.
Hoe Oostenrijk en Zwitserland ermee omgaan
De regel gaat terug op de ePrivacyrichtlijn (art. 5 lid 3). Oostenrijk zet haar om in § 165 lid 3 TKG 2021, meer daarover in Cookies in Oostenrijk: § 165 TKG 2021 uitgelegd. Zwitserland volgt een andere weg, na te lezen in Websitetracking in Zwitserland: revDSG en FMG.
Veelgestelde vragen
Geldt § 25 TDDDG ook voor serverlogs? Nee, niet voor wat de server bij het opvragen van een pagina sowieso ontvangt. De bepaling grijpt in bij opslag op het apparaat en bij toegang tot wat daar is opgeslagen. Of een IP-adres bij het opvragen onder de AVG valt, is een aparte vraag, die IP-adres en AVG: is het een persoonsgegeven? behandelt.
Heb ik toestemming nodig voor pure bereikmeting? Naar de opvatting van de Duitse toezichthouders in de regel wel, als daarbij toegang tot het apparaat wordt genomen. Bereikmeting geldt niet als strikt noodzakelijk.
Volstaat het om de levensduur van de cookie te verkorten? Nee. De levensduur verandert niets aan de vraag of er wordt opgeslagen of uitgelezen. Beslissend is het doel van de toegang.