Técnica · 7 de noviembre de 2026 · 7 min de lectura
Registro PTR: cómo un nombre de host se convierte en una empresa
El registro PTR asigna un nombre de host a una dirección IP. Cómo leerlo, reconocer nombres genéricos y pasar del dominio a la empresa.
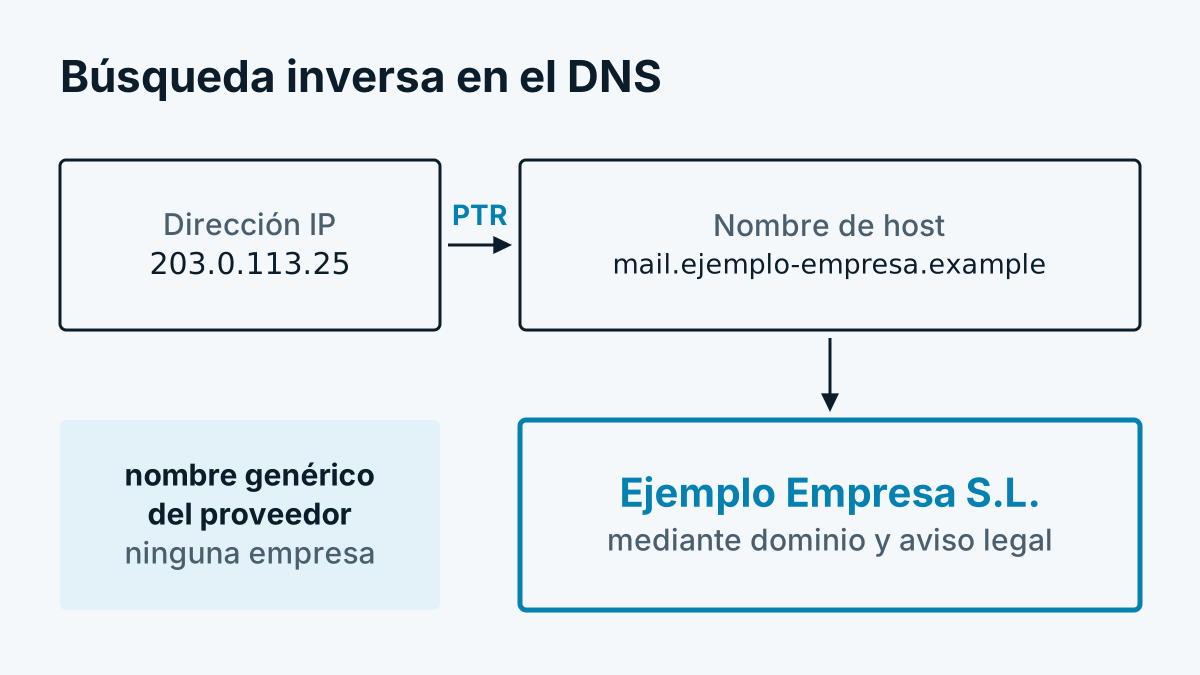
Quien quiere saber a quién pertenece una dirección IP suele consultar el directorio de redes, en el caso de direcciones europeas la base de datos de RIPE. Hay una segunda vía que a menudo se pasa por alto: la búsqueda inversa en el DNS. Aquí no pregunta «¿a quién pertenece la red?», sino «¿cómo se llama el equipo tras esta dirección?». Si en el nombre figura el dominio de una empresa, tiene un indicio utilizable.
Este artículo explica qué es un registro PTR (entrada PTR), quién lo establece, cómo distinguir entradas aprovechables de las inútiles y dónde el método encuentra límites. La vía del directorio de redes la describe Reverse IP lookup explicado de forma sencilla.
Qué es una entrada PTR
El DNS conoce dos direcciones. Normalmente usted pregunta por un nombre y obtiene una dirección (registro A o AAAA). La entrada PTR (en inglés pointer record) es el sentido contrario: para una dirección devuelve un nombre.
Técnicamente, para ello se invierte la dirección y se le añade una terminación especial. De 203.0.113.25 resulta la consulta 25.113.0.203.in-addr.arpa. En IPv6 la terminación es ip6.arpa. La dirección se invierte carácter a carácter. La respuesta es un nombre de host, por ejemplo mail.beispiel-firma.example.
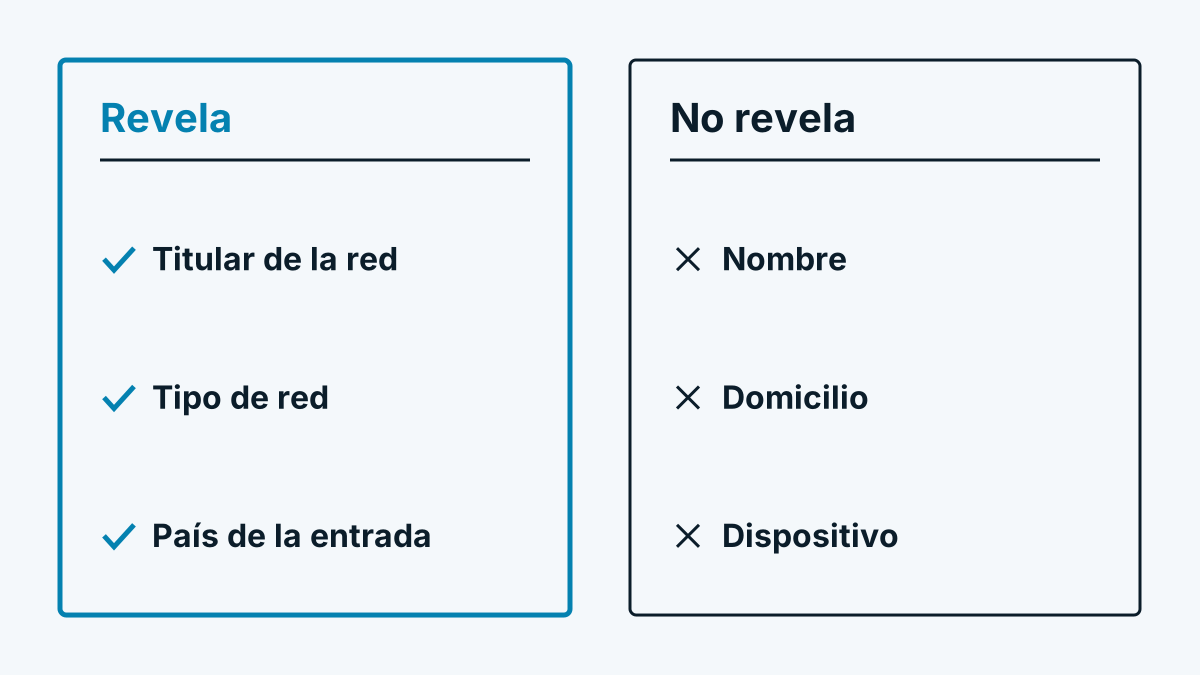
Importante: una entrada PTR es voluntaria. Hay direcciones sin entrada. La entrada no tiene por qué coincidir con la entrada directa. Es un indicio, no una prueba.
Quién la establece
La entrada PTR la mantiene quien administra el bloque de direcciones:
- Los proveedores establecen para las conexiones de sus clientes nombres genéricos generados normalmente de forma automática.
- Las empresas con bloque de direcciones propio mantienen ellas mismas las entradas y a menudo registran su propio dominio.
- Las conexiones empresariales reciben en algunos proveedores, a petición, una entrada con el dominio del cliente. Ocurre sobre todo con servidores de correo, porque muchos destinatarios rechazan correos de direcciones sin un nombre de host adecuado.
De ahí se sigue: una entrada con dominio propio es señal de que alguien se ha ocupado deliberadamente de la dirección. Un nombre generado automáticamente solo dice algo sobre el proveedor.
Reconocer patrones: nombre genérico o dominio propio
El nombre de host consta de dos partes: la parte delantera (mail, pool-1-2-3-4) y el dominio registrable al final (beispiel-firma.example). El dominio le revela al operador, la parte delantera le revela si el nombre se asignó a mano o automáticamente.
Indicios típicos de un nombre genérico que no revela ninguna empresa:
- partes de la dirección figuran en el nombre:
203-0-113-25.provider.exampleo25.113.0.203.provider.example - palabras como
dyn,dynamic,dial,pool,dsl,adsl,cable,cust,customer,mobile,lte,static,nat,cgn,client - un dominio que claramente pertenece a un proveedor, alojador o centro de datos
Indicios típicos de un nombre aprovechable:
- una parte delantera descriptiva como
mail,gw,fw,vpn,proxyosmtp - ninguna parte de la dirección en el nombre
- un dominio que claramente pertenece a una empresa y no al proveedor
| Nombre de host (ejemplo inventado) | Valoración |
|---|---|
dyn-203-0-113-25.dsl.provider.example | Nombre genérico del proveedor, ninguna información sobre el titular de la conexión |
pool-25.cust.provider.example | Nombre genérico, conexión de cliente |
mail.beispiel-firma.example | Dominio propio, candidato a una asignación a empresa |
vpn.beispiel-firma.example | Dominio propio, candidato a una asignación a empresa |
ec2-203-0-113-25.compute.cloud.example | Centro de datos, un cliente del alojador, no el alojador mismo |
La tabla muestra también una trampa: si el dominio procede del proveedor o del alojador, el nombre no le sirve de nada, aunque parezca bonito. Una evaluación aprovechable necesita por ello una lista de dominios conocidos de proveedores y alojadores que se excluyen.
Del dominio a la empresa
Un dominio todavía no es una empresa. La vía habitual hacia la empresa pasa por el sitio web tras el dominio:
- Determinar el dominio registrable. De
mail.beispiel-firma.exampleresultabeispiel-firma.example. En terminaciones comoco.ukcuentan tres partes. - Abrir el aviso legal. En Alemania, Austria y Suiza los sitios web comerciales deben indicar al operador, normalmente con forma jurídica (GmbH, AG, KG, etc.).
- Leer la denominación legal y comprobar si pertenece a una persona jurídica y no a una persona física.
La búsqueda de texto tiene límites. Los avisos legales no están construidos de forma uniforme, algunos sitios cargan los contenidos después mediante script. A veces en el aviso legal figura una agencia o un grupo matriz. Una asignación automática sigue siendo por ello una propuesta que una persona comprueba en caso de duda. Alternativamente, las bases de datos de empresas proporcionan el nombre de la empresa para un dominio, y tampoco eso es nunca completo.
Probarlo usted mismo
No necesita software especial. En macOS y Linux existe dig, en Windows nslookup. Los ejemplos usan 203.0.113.25, una dirección del rango reservado para documentación (RFC 5737). No pertenece a nadie y por eso no tiene una entrada real. Para pruebas propias, introduzca la dirección de su propia conexión o servidor.
# Búsqueda inversa, solo la respuesta
dig -x 203.0.113.25 +short

# Detallado, con la consulta invertida
dig -x 203.0.113.25

# Windows, macOS y Linux
nslookup 203.0.113.25
Así lee la salida:
- Con
+shortla respuesta contiene solo el nombre de host, por ejemplomail.beispiel-firma.example.(el punto final es intencionado). Si no vuelve nada, no hay entrada. - Sin
+short, dig muestra en la secciónQUESTIONla consulta invertida conin-addr.arpa. En la secciónANSWERfigura la línea conPTRy el nombre. - El estado
NXDOMAINsignifica: para esta dirección no hay entrada.SERVFAILo un tiempo de espera agotado significa: el servidor de nombres competente no responde. nslookupmuestraname =seguido del nombre de host, o el mensaje de que no se encontró el nombre.
Como contraprueba, consulte el nombre en sentido directo (dig beispiel-firma.example +short). Si el nombre apunta de nuevo a la misma dirección, la entrada es más creíble. Si el sentido de ida y el de vuelta no coinciden, conviene la cautela.
Límites del método
- Entradas obsoletas. Las direcciones cambian de propietario, las entradas se quedan. Un nombre que fue correcto hace años puede hoy llevar a otra empresa o a ninguna.
- Servidores de correo de prestadores de servicios. Muchas empresas envían correos a través de un alojador o una herramienta de marketing. El nombre de host apunta entonces al prestador de servicios, no a la empresa.
- Direcciones de uso compartido. Tras una dirección con nombre de empresa pueden estar varios inquilinos de un edificio de oficinas o de un coworking. El nombre pertenece entonces al arrendador.
- Límites de tiempo. Las consultas DNS pueden colgarse. Quien las evalúa en segundo plano debe darse por vencido tras poco tiempo y no puede forzar la respuesta.
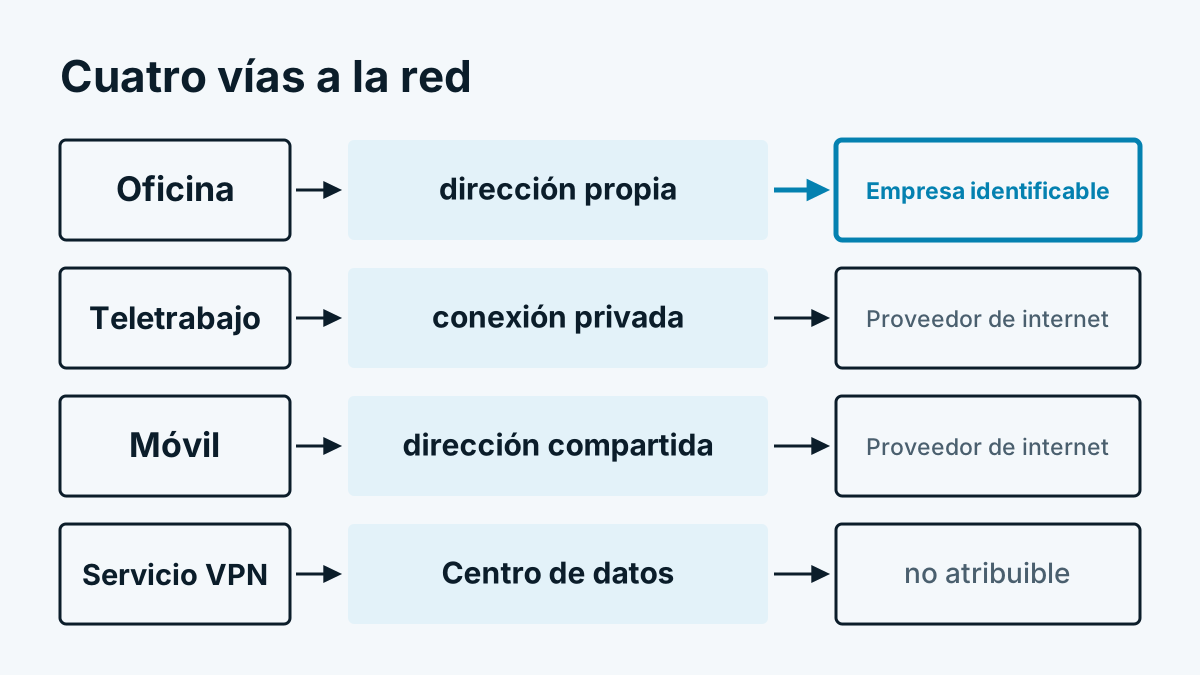
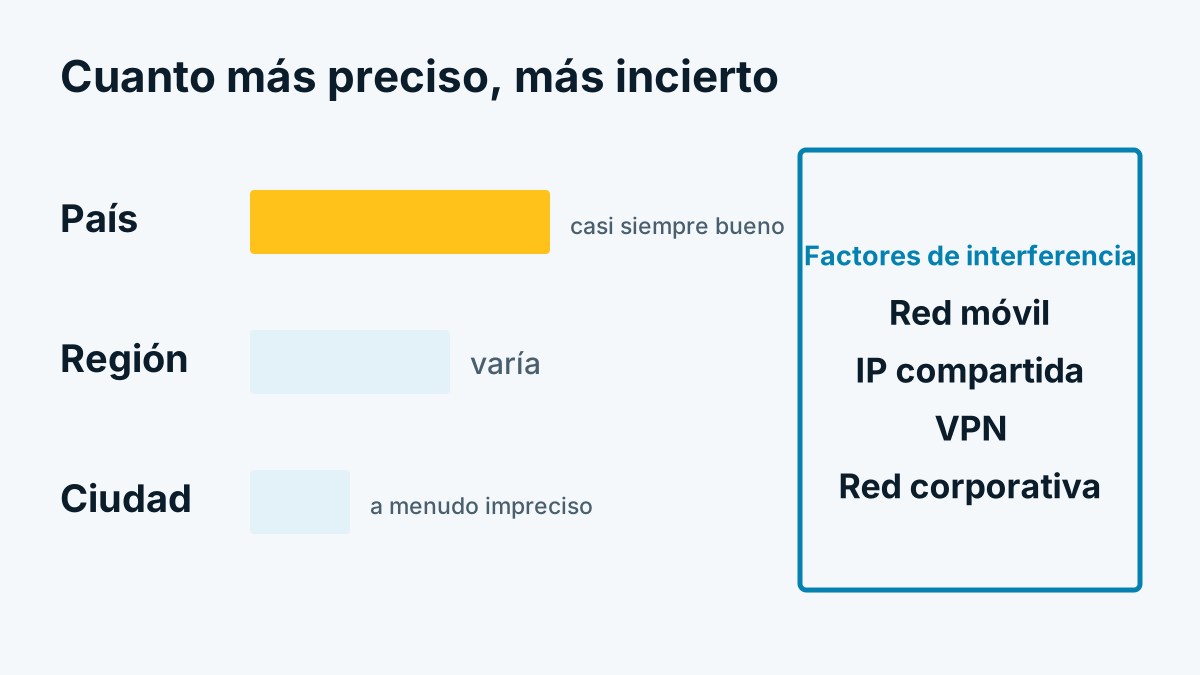
- Teletrabajo y red móvil. Aquí casi siempre hay solo nombres genéricos. Por qué es así lo explica Teletrabajo, VPN y red móvil: a quién no ve.
Cómo PTR, directorio de redes y evaluación forman juntos un reconocimiento de visitantes lo muestra el resumen ¿Cómo funciona el reconocimiento de empresas? Técnica en 6 pasos. Allí consta también por qué los aciertos oscilan mucho según el público objetivo.
Un ejemplo de la práctica: Whovisit utiliza la búsqueda inversa solo en direcciones de redes de proveedores, descarta los nombres genéricos y los dominios conocidos de proveedores, espera como máximo dos segundos la respuesta y memoriza solo la asignación de dominio a empresa, nunca la dirección IP. Qué clases de visitantes hay y qué significan figura en la ayuda, en Clases de visitantes: empresa, proveedor de internet, centro de datos.
En resumen
Una entrada PTR es un indicio voluntario del nombre de host tras una dirección. Gana valor cuando el nombre contiene un dominio de empresa propio y no muestra patrones de proveedor. Del dominio a la empresa lleva por lo general el aviso legal. Toda asignación sigue siendo una suposición con margen de error. Ninguna entrada es mejor que una falsa.