Technique · 7 novembre 2026 · 7 min de lecture
Enregistrement PTR : comment un nom d'hôte devient une entreprise
L'enregistrement PTR associe un nom d'hôte à une adresse IP. Comment le lire, reconnaître les noms collectifs et passer du domaine à l'entreprise.
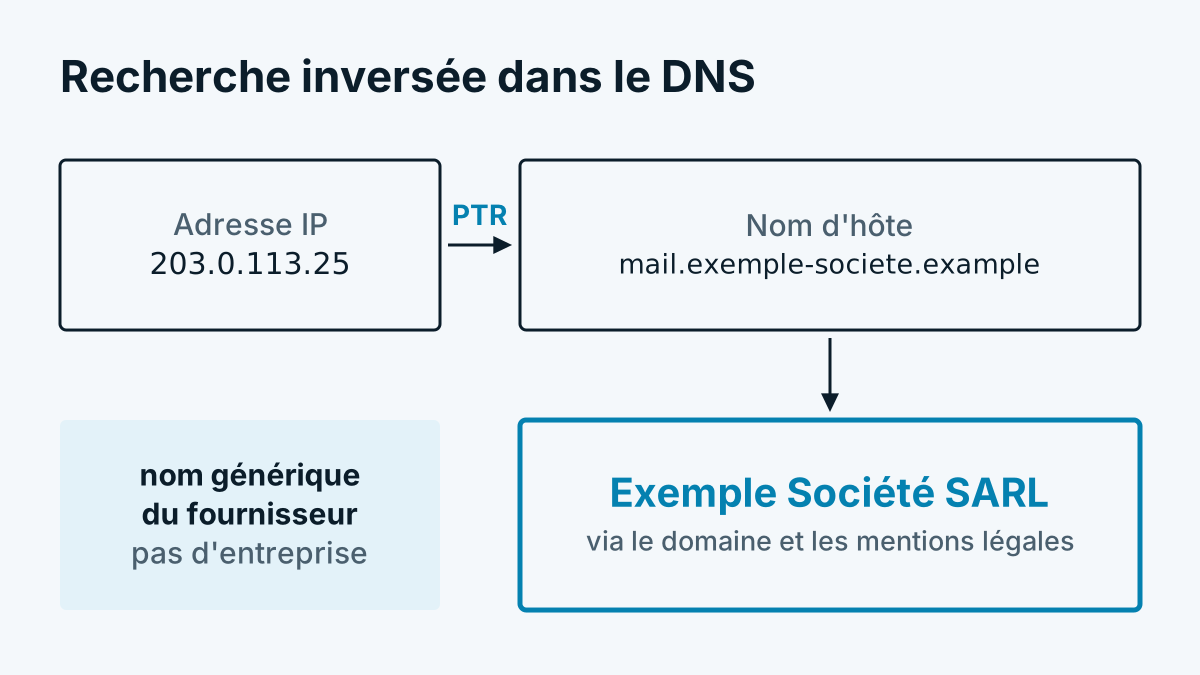
Qui veut savoir à qui appartient une adresse IP consulte le plus souvent l'annuaire du réseau, pour les adresses européennes donc la base de RIPE. Il existe une seconde voie, souvent négligée : la recherche inversée dans le DNS. On ne demande alors pas « À qui appartient le réseau ? », mais « Comment s'appelle la machine derrière cette adresse ? ». Si le nom contient le domaine d'une entreprise, vous avez un indice exploitable.
Cet article explique ce qu'est un enregistrement PTR, qui le définit, à quoi distinguer les entrées exploitables des entrées sans valeur et où la méthode atteint ses limites. La voie par l'annuaire du réseau est décrite dans Reverse IP lookup expliqué simplement.
Ce qu'est un enregistrement PTR
Le DNS connaît deux directions. Normalement, vous demandez un nom et obtenez une adresse (enregistrement A ou AAAA). L'enregistrement PTR (en anglais pointer record) est la direction inverse : pour une adresse, il fournit un nom.
Techniquement, l'adresse est pour cela inversée et dotée d'une terminaison spéciale. De 203.0.113.25, on tire la requête 25.113.0.203.in-addr.arpa. Pour l'IPv6, la terminaison s'appelle ip6.arpa. L'adresse est alors inversée caractère par caractère. La réponse est un nom d'hôte, par exemple mail.beispiel-firma.example.
Important : un enregistrement PTR est facultatif. Il existe des adresses sans entrée. L'entrée n'a pas à correspondre à l'enregistrement direct. C'est un indice, pas une preuve.
Qui le définit
L'enregistrement PTR est tenu par celui qui gère le bloc d'adresses :
- Les fournisseurs définissent pour les accès de leurs clients le plus souvent des noms collectifs générés automatiquement.
- Les entreprises avec leur propre bloc d'adresses tiennent elles-mêmes les entrées et y inscrivent souvent leur propre domaine.
- Les accès professionnels obtiennent chez certains fournisseurs, sur demande, une entrée avec le domaine du client. Cela arrive surtout pour les serveurs de messagerie, car de nombreux destinataires rejettent les e-mails venant d'adresses sans nom d'hôte correspondant.
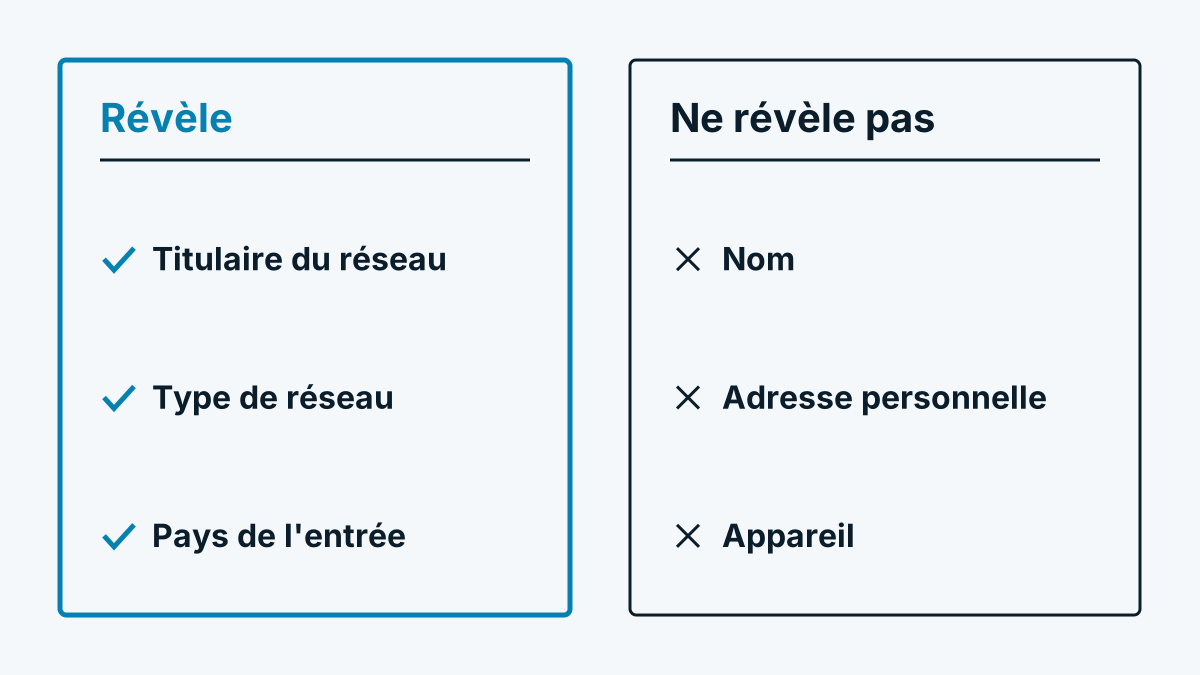
Il en découle : une entrée avec un domaine propre est le signe que quelqu'un s'est occupé consciemment de l'adresse. Un nom généré automatiquement n'en dit que sur le fournisseur.
Reconnaître les schémas : nom collectif ou domaine propre
Le nom d'hôte se compose de deux parties : la partie avant (mail, pool-1-2-3-4) et le domaine enregistrable à la fin (beispiel-firma.example). Le domaine vous révèle l'exploitant, la partie avant vous révèle si le nom a été attribué à la main ou automatiquement.
Signes typiques d'un nom collectif qui ne révèle pas d'entreprise :
- des parties de l'adresse figurent dans le nom :
203-0-113-25.provider.exampleou25.113.0.203.provider.example - des mots comme
dyn,dynamic,dial,pool,dsl,adsl,cable,cust,customer,mobile,lte,static,nat,cgn,client - un domaine qui appartient visiblement à un fournisseur, un hébergeur ou un centre de données
Signes typiques d'un nom exploitable :
- une partie avant parlante comme
mail,gw,fw,vpn,proxyousmtp - aucune partie d'adresse dans le nom
- un domaine qui appartient visiblement à une entreprise et non au fournisseur
| Nom d'hôte (exemple inventé) | Appréciation |
|---|---|
dyn-203-0-113-25.dsl.provider.example | Nom collectif du fournisseur, aucune indication sur le titulaire de l'accès |
pool-25.cust.provider.example | Nom collectif, accès client |
mail.beispiel-firma.example | Domaine propre, candidat à un rattachement à une entreprise |
vpn.beispiel-firma.example | Domaine propre, candidat à un rattachement à une entreprise |
ec2-203-0-113-25.compute.cloud.example | Centre de données, un client de l'hébergeur, pas l'hébergeur lui-même |
Le tableau montre aussi un piège : si le domaine vient du fournisseur ou de l'hébergeur, le nom ne vous apporte rien, même s'il a l'air joli. Une exploitation utilisable exige donc une liste de domaines connus de fournisseurs et d'hébergeurs, qui sont exclus.
Du domaine à l'entreprise
Un domaine n'est pas encore une entreprise. La voie habituelle vers l'entreprise passe par le site web derrière le domaine :
- Déterminer le domaine enregistrable. De
mail.beispiel-firma.example, on tirebeispiel-firma.example. Pour des terminaisons commeco.uk, trois parties comptent. - Ouvrir les mentions légales. En Allemagne, en Autriche et en Suisse, les sites à usage professionnel doivent nommer l'exploitant, le plus souvent avec la forme juridique (GmbH, AG, KG, etc.).
- Relever la raison sociale et vérifier qu'elle correspond à une personne morale et non à un particulier.
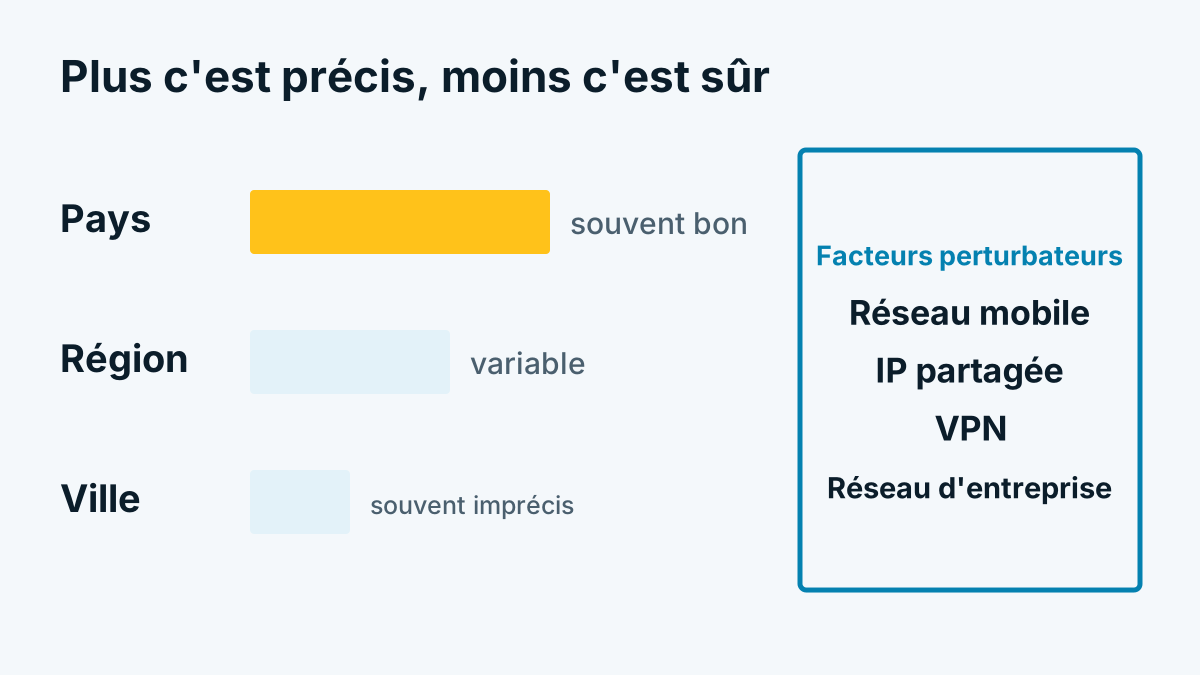
La recherche textuelle a des limites. Les mentions légales ne sont pas construites de façon uniforme, certains sites ne chargent les contenus que par script. Parfois, les mentions légales indiquent une agence ou un groupe mère. Un rattachement automatique reste donc une suggestion qu'un humain vérifie en cas de doute. Les bases de données d'entreprises fournissent en alternative le nom de l'entreprise pour un domaine, mais cela non plus n'est jamais complet.
Essayer soi-même
Vous n'avez pas besoin de logiciel spécial. Sous macOS et Linux, il y a dig, sous Windows nslookup. Les exemples utilisent 203.0.113.25, une adresse de la plage réservée à la documentation (RFC 5737). Elle n'appartient à personne et n'a donc pas d'entrée réelle. Pour vos propres essais, remplacez-la par l'adresse de votre propre accès ou serveur.
# Recherche inversée, seulement la réponse
dig -x 203.0.113.25 +short

# Détaillé, avec la requête inversée
dig -x 203.0.113.25

# Windows, macOS et Linux
nslookup 203.0.113.25
Voici comment lire la sortie :
- Avec
+short, la réponse ne contient que le nom d'hôte, par exemplemail.beispiel-firma.example.(le point final est voulu). Si rien ne revient, il n'y a pas d'entrée. - Sans
+short, dig affiche dans la sectionQUESTIONla requête inversée avecin-addr.arpa. Dans la sectionANSWERfigure la ligne avecPTRet le nom. - Le statut
NXDOMAINsignifie : il n'y a pas d'entrée pour cette adresse.SERVFAILou un dépassement de délai signifie : le serveur de noms compétent ne répond pas. nslookupaffichename =suivi du nom d'hôte, ou le message indiquant que le nom n'a pas été trouvé.
Pour contre-vérifier, interrogez le nom dans le sens direct (dig beispiel-firma.example +short). Si le nom pointe de nouveau vers la même adresse, l'entrée est plus crédible. Si l'aller et le retour ne concordent pas, la prudence s'impose.
Limites de la méthode
- Entrées périmées. Les adresses changent de propriétaire, les entrées restent. Un nom qui était correct il y a des années peut aujourd'hui mener à une autre entreprise ou à aucune.
- Serveurs de messagerie de prestataires. De nombreuses entreprises envoient leurs e-mails via un hébergeur ou un outil marketing. Le nom d'hôte pointe alors vers le prestataire, pas vers l'entreprise.
- Adresses partagées. Derrière une adresse portant un nom d'entreprise peuvent se trouver plusieurs locataires d'un immeuble de bureaux ou d'un espace de coworking. Le nom appartient alors au bailleur.
- Limites de temps. Les requêtes DNS peuvent rester bloquées. Qui les exploite en arrière-plan doit abandonner au bout de peu de temps et ne pas forcer la réponse.
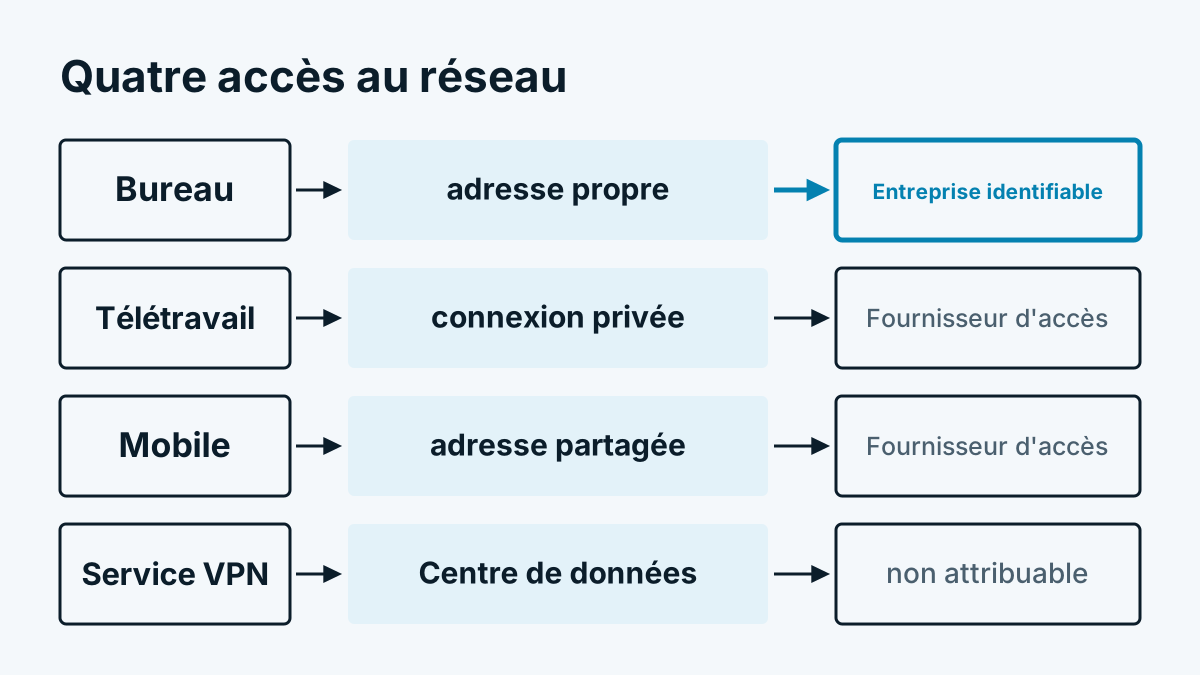
- Télétravail et réseau mobile. Il n'y a ici presque toujours que des noms collectifs. Pourquoi, c'est expliqué dans Télétravail, VPN et mobile : qui vous ne voyez pas.
La manière dont PTR, annuaire du réseau et exploitation forment ensemble une reconnaissance des visiteurs est montrée dans la vue d'ensemble Comment fonctionne la reconnaissance d'entreprises ? La technique en 6 étapes. Elle explique aussi pourquoi les résultats varient fortement selon le groupe cible.
Un exemple tiré de la pratique : Whovisit n'utilise la recherche inversée que pour les adresses issues de réseaux de fournisseurs, écarte les noms collectifs et les domaines connus de fournisseurs, attend au plus deux secondes la réponse et ne retient que le rattachement domaine-entreprise, jamais l'adresse IP. Les classes de visiteurs existantes et leur signification figurent dans l'aide sous Classes de visiteurs : entreprise, fournisseur d'accès, centre de données.
En bref
Un enregistrement PTR est un indice facultatif sur le nom d'hôte derrière une adresse. Il prend de la valeur quand le nom contient un domaine d'entreprise propre et ne montre pas de schémas de fournisseur. Du domaine à l'entreprise, la voie passe en règle générale par les mentions légales. Chaque rattachement reste une supposition avec un taux d'erreur. Aucune entrée vaut mieux qu'une entrée fausse.