Technique · 7 novembre 2026 · 5 min de lecture
Reverse IP lookup expliqué simplement
Le reverse IP lookup recouvre trois choses différentes. Ce que font Whois, RDAP et PTR, qui tient les registres et où se situent les limites.
Qui cherche « reverse IP lookup » trouve des outils très différents. Cela tient au fait que la notion n'est pas définie précisément. Selon le fournisseur et le contexte, elle désigne d'autres interrogations. Nous les classons ici pour que vous sachiez ce dont vous avez réellement besoin.
Trois significations
| Signification | Question | Procédé | Résultat |
|---|---|---|---|
| Rechercher le titulaire du réseau | À qui appartient le réseau de cette adresse ? | Whois ou RDAP auprès des registres régionaux | Nom du réseau, pays, titulaire, contacts |
| Trouver les domaines sur une adresse | Quels sites web tournent sur ce serveur ? | Exploitation de données DNS, souvent issues de collections des fournisseurs | Liste de noms de domaine |
| Nom d'hôte pour l'adresse | Comment s'appelle la machine derrière l'adresse ? | Interrogation PTR dans le DNS | Un nom d'hôte, s'il est renseigné |
Pour la reconnaissance d'entreprises sur votre propre site web, c'est surtout la première signification qui compte. La deuxième répond à une autre question, à savoir quels sites se partagent un serveur. Elle ne dit rien sur l'identité d'un visiteur. La troisième complète la première dans des cas particuliers, voir Enregistrement PTR : comment un nom d'hôte devient une entreprise.
Qui tient les annuaires
Les adresses IP sont gérées dans le monde entier par cinq registres régionaux. Chacun est compétent pour une partie du monde :
- RIPE NCC : Europe, Proche-Orient et parties de l'Asie centrale
- ARIN : Amérique du Nord
- APNIC : Asie et Pacifique
- LACNIC : Amérique latine et Caraïbes
- AFRINIC : Afrique
Pour l'espace DACH, c'est RIPE NCC qui est compétent. Les registres connaissent les blocs d'adresses qu'ils ont attribués ainsi que les entrées correspondantes. Qui adresse une interrogation au mauvais registre est le plus souvent redirigé vers le bon.
RDAP à la place de Whois
L'ancien Whois est un service textuel aux réponses de forme libre. Chaque registre les mettait en forme un peu différemment. Pour les programmes, c'était pénible à exploiter. Le successeur s'appelle RDAP, Registration Data Access Protocol. Il apporte trois avantages :
- Format uniforme : Les réponses sont en JSON, donc lisibles par machine. Les voies d'interrogation sont fixées dans la RFC 9082, les structures de réponse dans la RFC 9083.
- Adresses uniformes : Une interrogation est une adresse web normale selon le schéma
/ip/<adresse>. - Redirection : Un serveur qui ne gère pas lui-même l'adresse renvoie au registre compétent. L'IANA tient une liste des serveurs compétents.
Pour les développeurs, cela signifie : on peut interroger un registre et obtenir une réponse structurée au lieu de texte continu. Les réponses des registres diffèrent toujours un peu dans le détail, ce n'est donc pas tout à fait uniforme. Les bases techniques ont été publiées par l'IETF dans les RFC citées, la documentation RIPE sur RDAP décrit la mise en œuvre en Europe.
Ce que contient une entrée
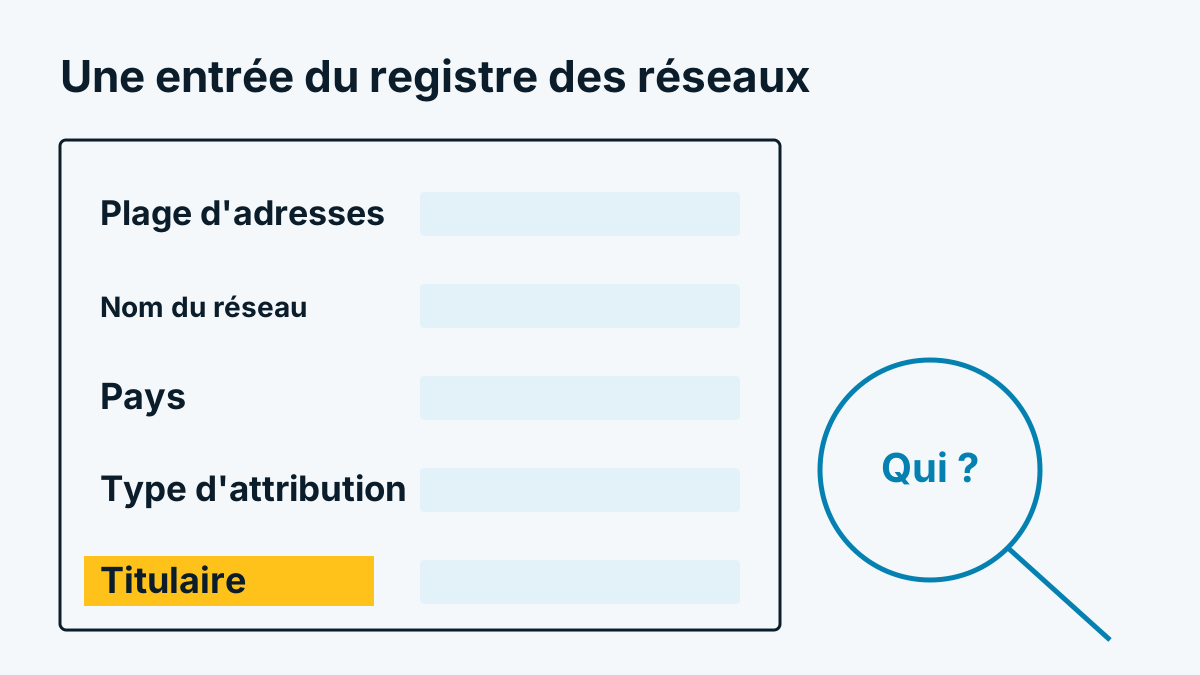
Une entrée de réseau contient typiquement les champs suivants :
- Plage d'adresses : début et fin du réseau
- Nom du réseau : une abréviation choisie par le titulaire
- Pays : le pays indiqué dans l'entrée
- Type d'attribution : par exemple une grande attribution à un fournisseur ou une affectation à un client final
- Titulaire : le plus souvent une organisation, parfois seulement une description
- Contacts : interlocuteurs pour les questions techniques et les signalements d'abus
- Remarques : texte libre que le titulaire tient à jour
Le nom du réseau et la description sont du texte libre. Ils sont hétérogènes et en partie périmés. C'est pourquoi toute reconnaissance d'entreprises fonctionne avec des règles qui lisent et classent ces champs, plutôt qu'avec une simple comparaison terme à terme.
Limites
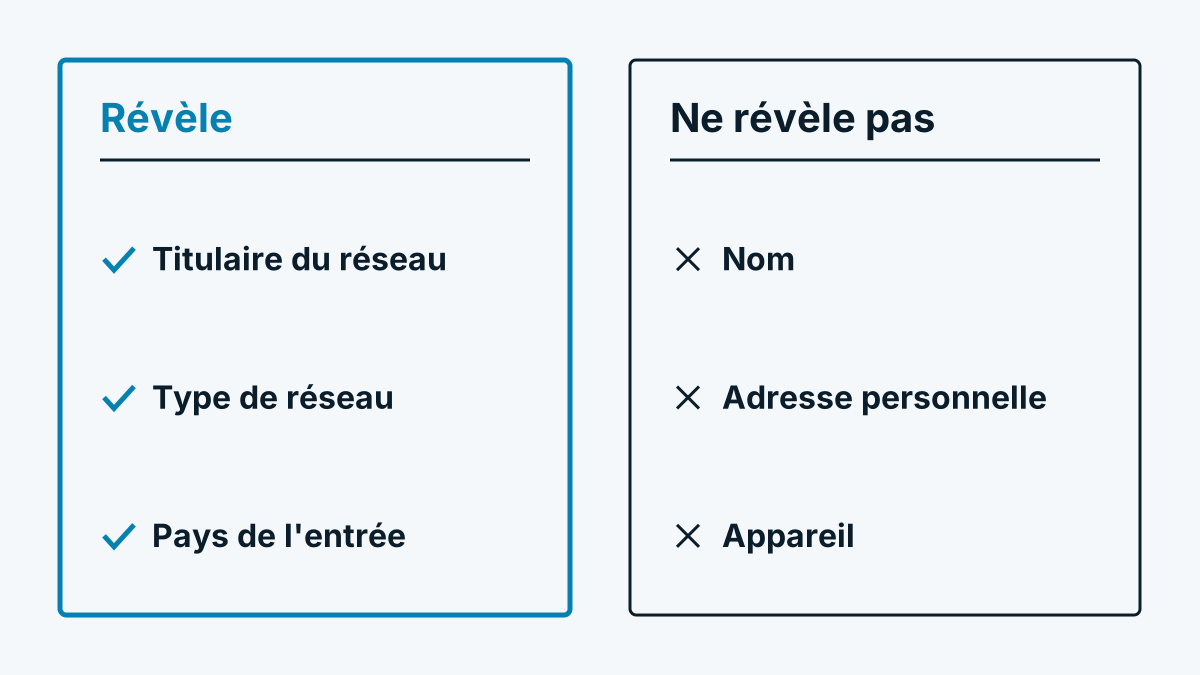
Une entrée de registre dit à qui appartient un réseau. Elle ne dit pas qui est assis devant un appareil à ce moment. Il en découle plusieurs limites :
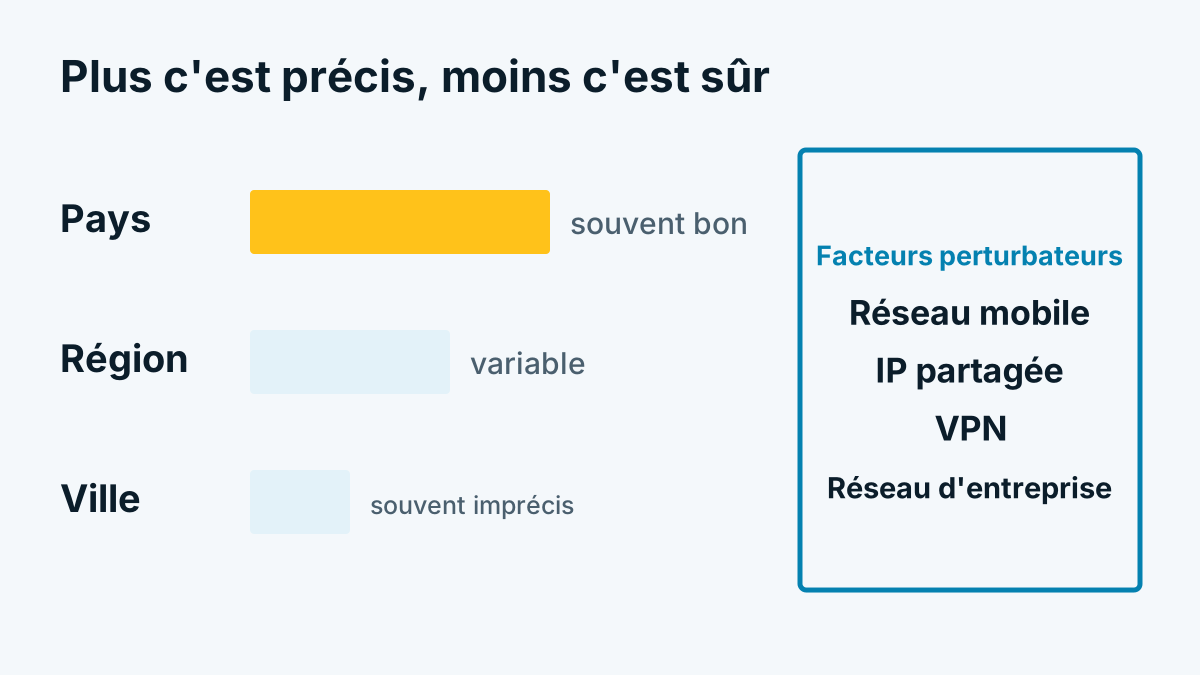
- Titulaire du réseau n'est pas appareil. Derrière une adresse peuvent se trouver beaucoup de personnes, par exemple dans un réseau mobile.
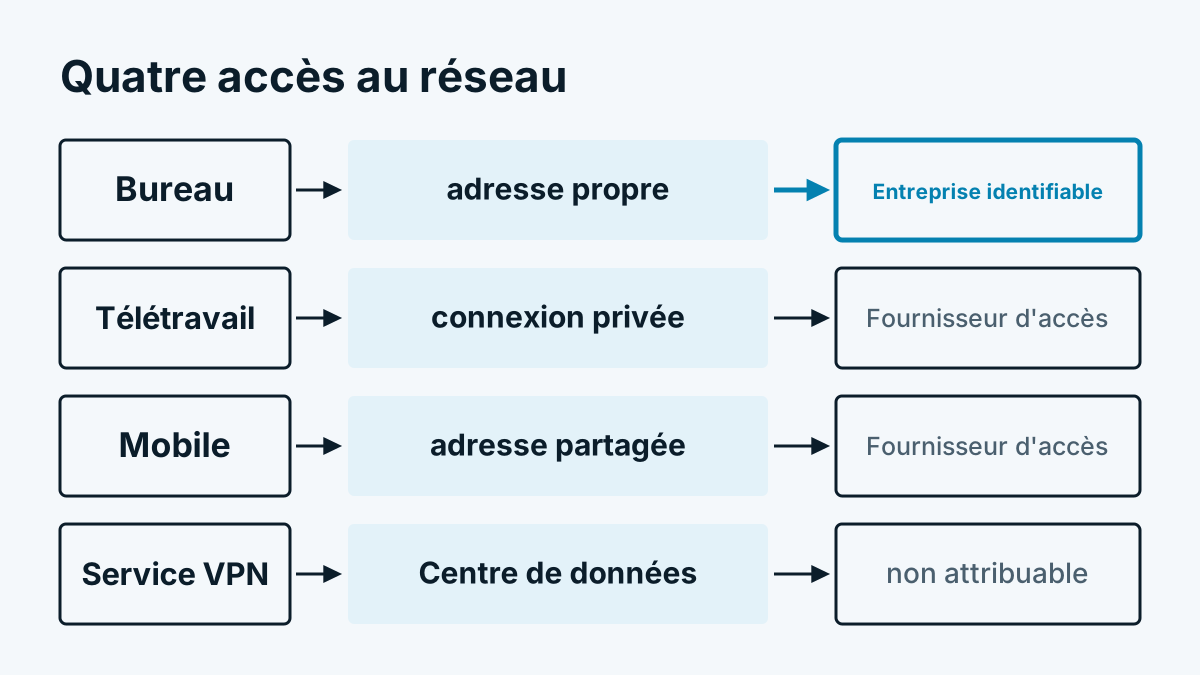
- Réseaux de fournisseurs. Si le réseau appartient à un fournisseur d'accès à internet, c'est le fournisseur qui figure dans l'entrée et non le client. Pourquoi cela vaut pour le télétravail et le mobile figure dans Télétravail, VPN et mobile : qui vous ne voyez pas.
- Sous-attribution. Les fournisseurs transmettent des parties de leurs réseaux à des clients. Que cette transmission figure ou non au registre relève du fournisseur. À défaut, le fournisseur reste visible comme titulaire.
- Mise à jour. Les entrées sont tenues par des humains et peuvent être périmées.
Les conséquences pour le nombre de résultats sont décrites dans Taux de reconnaissance : pourquoi les chiffres varient autant. Tout le déroulement, de l'interrogation à l'entreprise, est montré dans Comment fonctionne la reconnaissance d'entreprises ? La technique en 6 étapes. Ce que signifient les classes dans le rapport est expliqué dans l'aide sous Classes de visiteurs : entreprise, fournisseur d'accès, centre de données.
Si le reverse IP lookup est la bonne voie pour vous ou si un formulaire suffit, Quelles entreprises visitent mon site web ? le compare.
À titre d'orientation chez Whovisit : l'interrogation s'y fait par RDAP, puis l'adresse est écartée.