Técnica · 7 de novembro de 2026 · 4 min de leitura
Reverse IP lookup explicado de forma simples
Reverse IP lookup designa três coisas diferentes. Aqui fica o que fazem Whois, RDAP e PTR, quem mantém os registos e onde estão os limites.
Quem pesquisa „reverse IP lookup“ encontra ferramentas muito diferentes. Isto deve-se ao facto de o conceito não estar definido com exatidão. Consoante o fornecedor e o contexto, designam-se com ele consultas diferentes. Aqui ordenamo-las, para que saiba o que realmente precisa.
Três significados
| Significado | Pergunta | Método | Resultado |
|---|---|---|---|
| Consultar o titular da rede | A quem pertence a rede com este endereço? | Whois ou RDAP nos registos regionais | Nome da rede, país, titular, contactos |
| Encontrar domínios num endereço | Que websites funcionam neste servidor? | Análise de dados DNS, muitas vezes de coleções dos fornecedores | Lista de nomes de domínio |
| Nome de anfitrião do endereço | Como se chama o computador por trás do endereço? | Consulta PTR no DNS | Um nome de anfitrião, se estiver registado |
Para o reconhecimento de empresas no próprio website conta sobretudo o primeiro significado. O segundo responde a outra pergunta, a saber, que páginas partilham um servidor. Não diz nada sobre quem é um visitante. O terceiro complementa o primeiro em casos especiais, veja Registo PTR: como um nome de anfitrião se torna uma empresa.
Quem mantém os diretórios
Os endereços IP são geridos em todo o mundo por cinco registos regionais. Cada um é responsável por uma parte do mundo:
- RIPE NCC: Europa, Médio Oriente e partes da Ásia Central
- ARIN: América do Norte
- APNIC: Ásia e Pacífico
- LACNIC: América Latina e Caraíbas
- AFRINIC: África
Para a região DACH é responsável o RIPE NCC. Os registos conhecem os blocos de endereços que atribuíram, bem como as entradas correspondentes. Quem faz uma consulta ao registo errado é geralmente reencaminhado para o certo.
RDAP em vez de Whois
O antigo Whois é um serviço de texto com respostas de formato livre. Cada registo formatava-as de forma ligeiramente diferente. Para os programas, era trabalhoso de analisar. O sucessor chama-se RDAP, Registration Data Access Protocol. Traz três vantagens:
- Formato uniforme: as respostas são JSON, isto é, legíveis por máquinas. Os caminhos de consulta estão definidos na RFC 9082, as estruturas de resposta na RFC 9083.
- Endereços uniformes: uma consulta é um endereço web normal segundo o padrão
/ip/<endereço>. - Reencaminhamento: um servidor que não administra ele próprio o endereço remete para o registo responsável. Uma lista dos servidores responsáveis é mantida pela IANA.
Para programadores isto significa: pode consultar-se um registo e obtém-se uma resposta estruturada em vez de texto corrido. As respostas dos registos continuam a diferir um pouco nos pormenores, portanto não é totalmente uniforme. Os fundamentos técnicos foram publicados pelo IETF nas RFC mencionadas, a documentação do RIPE sobre RDAP descreve a implementação na Europa.
O que consta de uma entrada
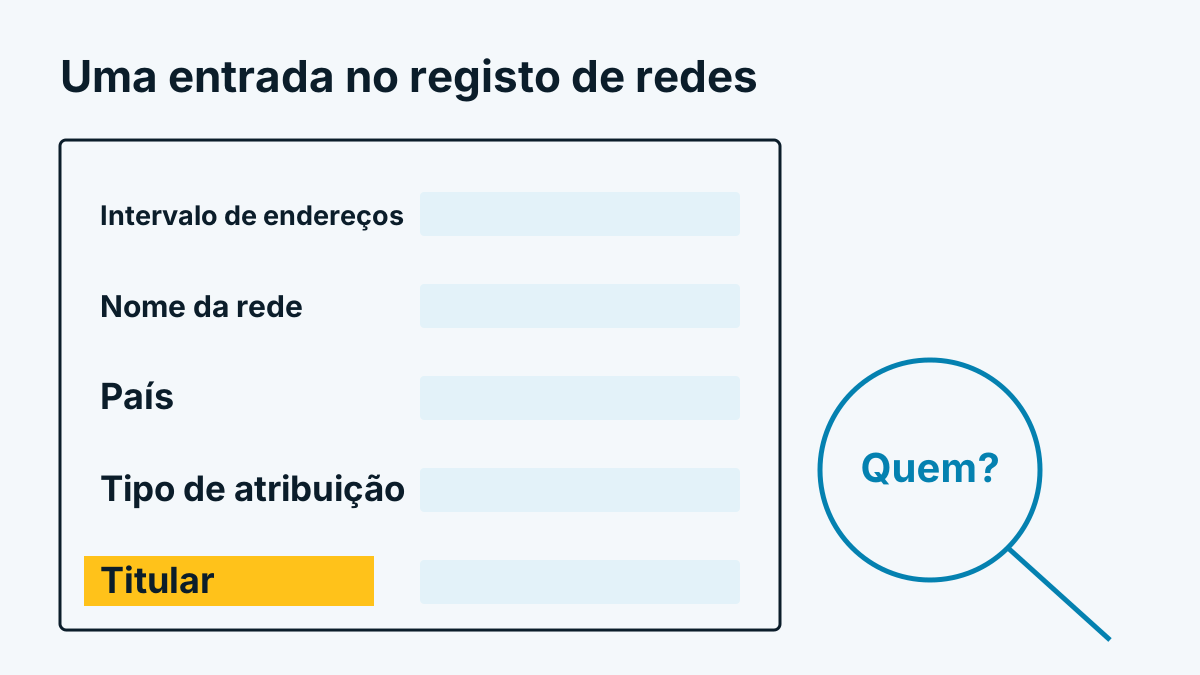
Uma entrada de rede contém tipicamente os seguintes campos:
- Intervalo de endereços: início e fim da rede
- Nome da rede: uma abreviatura escolhida pelo titular
- País: o país indicado na entrada
- Tipo de atribuição: por exemplo uma grande atribuição a um fornecedor ou uma cedência a um cliente final
- Titular: na maioria das vezes uma organização, por vezes apenas uma descrição
- Contactos: pontos de contacto para questões técnicas e comunicações de abuso
- Observações: texto livre mantido pelo titular
O nome da rede e a descrição são texto livre. São heterogéneos e em parte desatualizados. Por isso, qualquer reconhecimento de empresas trabalha com regras que leem e classificam estes campos, em vez de uma simples comparação um a um.
Limites
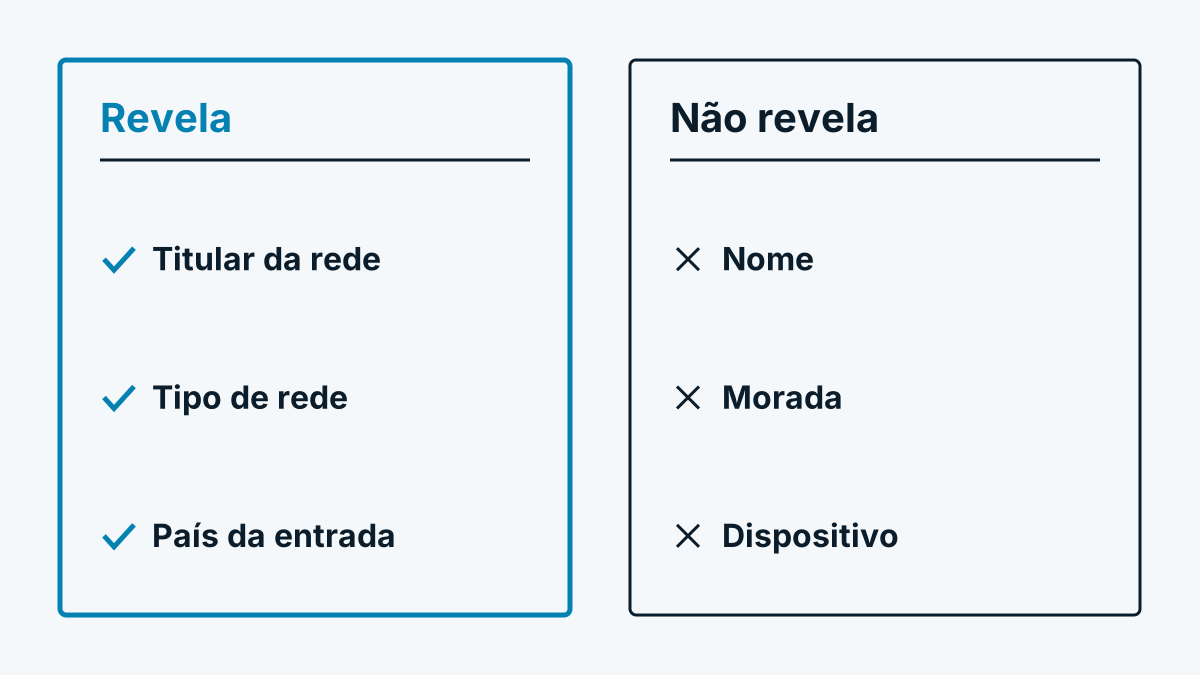
Uma entrada de registo diz a quem pertence uma rede. Não diz quem está neste momento sentado a um dispositivo. Daqui resultam vários limites:
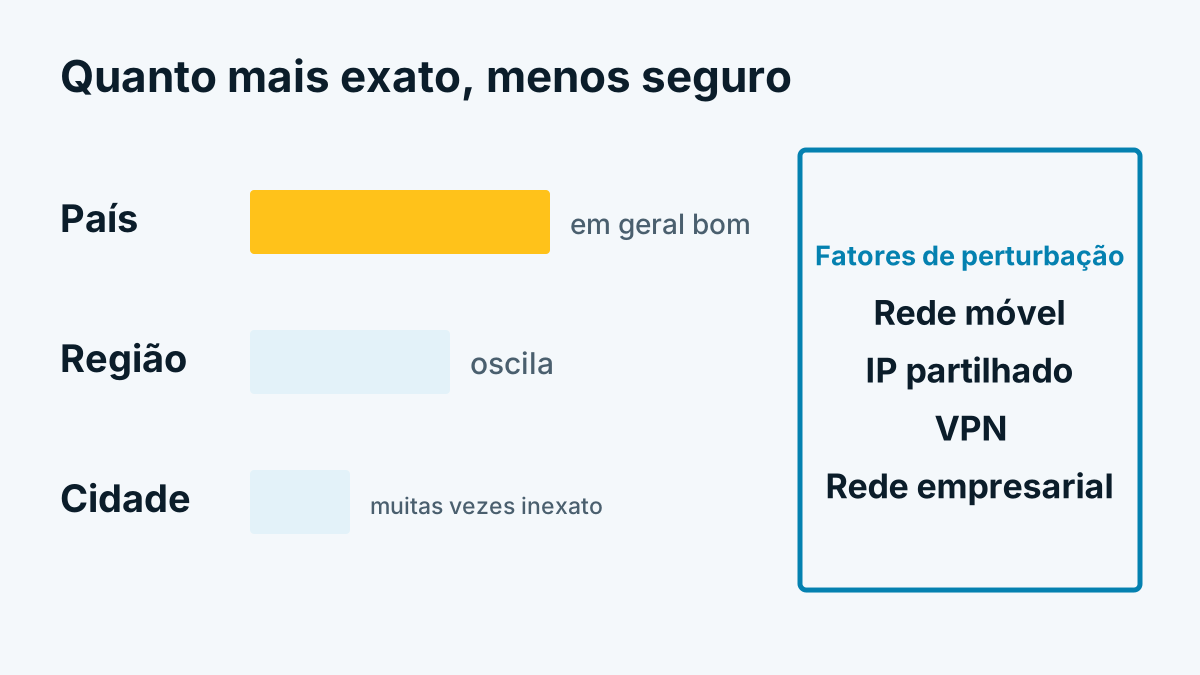
- Titular da rede não é igual a dispositivo. Por trás de um endereço podem estar muitas pessoas, por exemplo numa rede móvel.
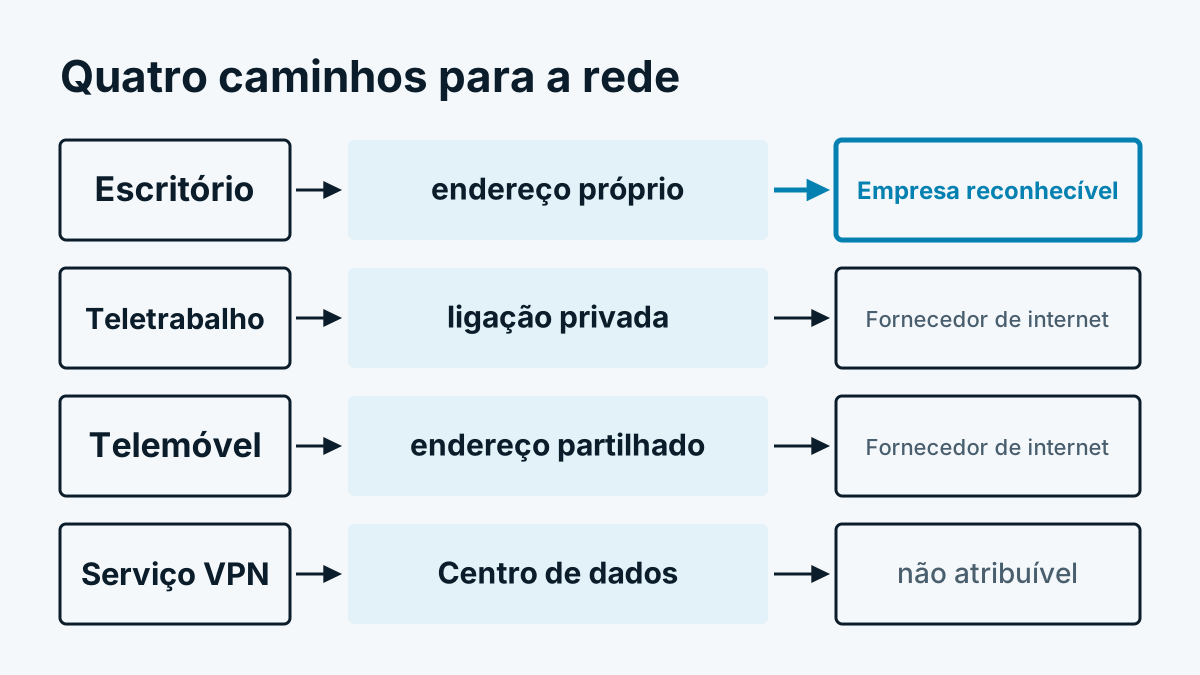
- Redes de fornecedores. Se a rede pertence a um fornecedor de internet, na entrada consta o fornecedor e não o cliente. Porque isto vale para teletrabalho e rede móvel, está em Teletrabalho, VPN e rede móvel: quem não vê.
- Subatribuição. Os fornecedores passam partes das suas redes a clientes. Se esta passagem consta do registo é assunto do fornecedor. Se faltar, o fornecedor continua visível como titular.
- Manutenção. As entradas são mantidas por pessoas e podem estar desatualizadas.
Que consequências isto tem para o número de resultados descreve-o Taxa de reconhecimento: porque variam tanto os números. O processo completo, da consulta à empresa, mostra-o Como funciona o reconhecimento de empresas? Técnica em 6 passos. O que significam as classes no relatório explica-o a ajuda em Classes de visitantes: empresa, fornecedor de internet, centro de dados.
Se o reverse IP lookup é para si o caminho certo ou se um formulário basta, compara-o Que empresas visitam o meu website?.
Para orientação no Whovisit: a consulta decorre ali por RDAP, depois o endereço é descartado.